Dokumentiert CVE-2026-19607, eine Schwachstelle der unzureichenden Authentifizierung in Keycloak, die die Übernahme von Benutzernamen über die Registrierung bei einem Drittanbieter-Identity-Broker ermöglicht, einschließlich Schritten zur Ausnutzung mittels Proof of Concept.

Dieses Repository dokumentiert die Details der Schwachstelle und einen Exploit für CVE-2026-19607, die von Anurag Mondal (7Ragnarok7) am 8. August 2026 entdeckt und verantwortungsvoll gemeldet wurde.
In Keycloak (Versionen <= 26.7.14, 26.4.16 und 26.6.7) wurde eine Schwachstelle entdeckt, bei der ein Angreifer sich mit einer E-Mail-Adresse registrieren kann, die dem Benutzernamen eines beliebigen bestehenden Benutzers entspricht, wenn die Anmeldung über einen Drittanbieter-Login-Broker / IDP erfolgt.
Das oben beschriebene Verhalten ermöglicht es dem Angreifer, den Benutzernamen eines Opferkontos zu übernehmen, wenn der Benutzername als E-Mail-ID festgelegt ist, und den zugehörigen Benutzer von seinem Konto auszusperren. Alle Authentifizierungsversuche mit dem Benutzernamen des Opfers schlagen fehl.
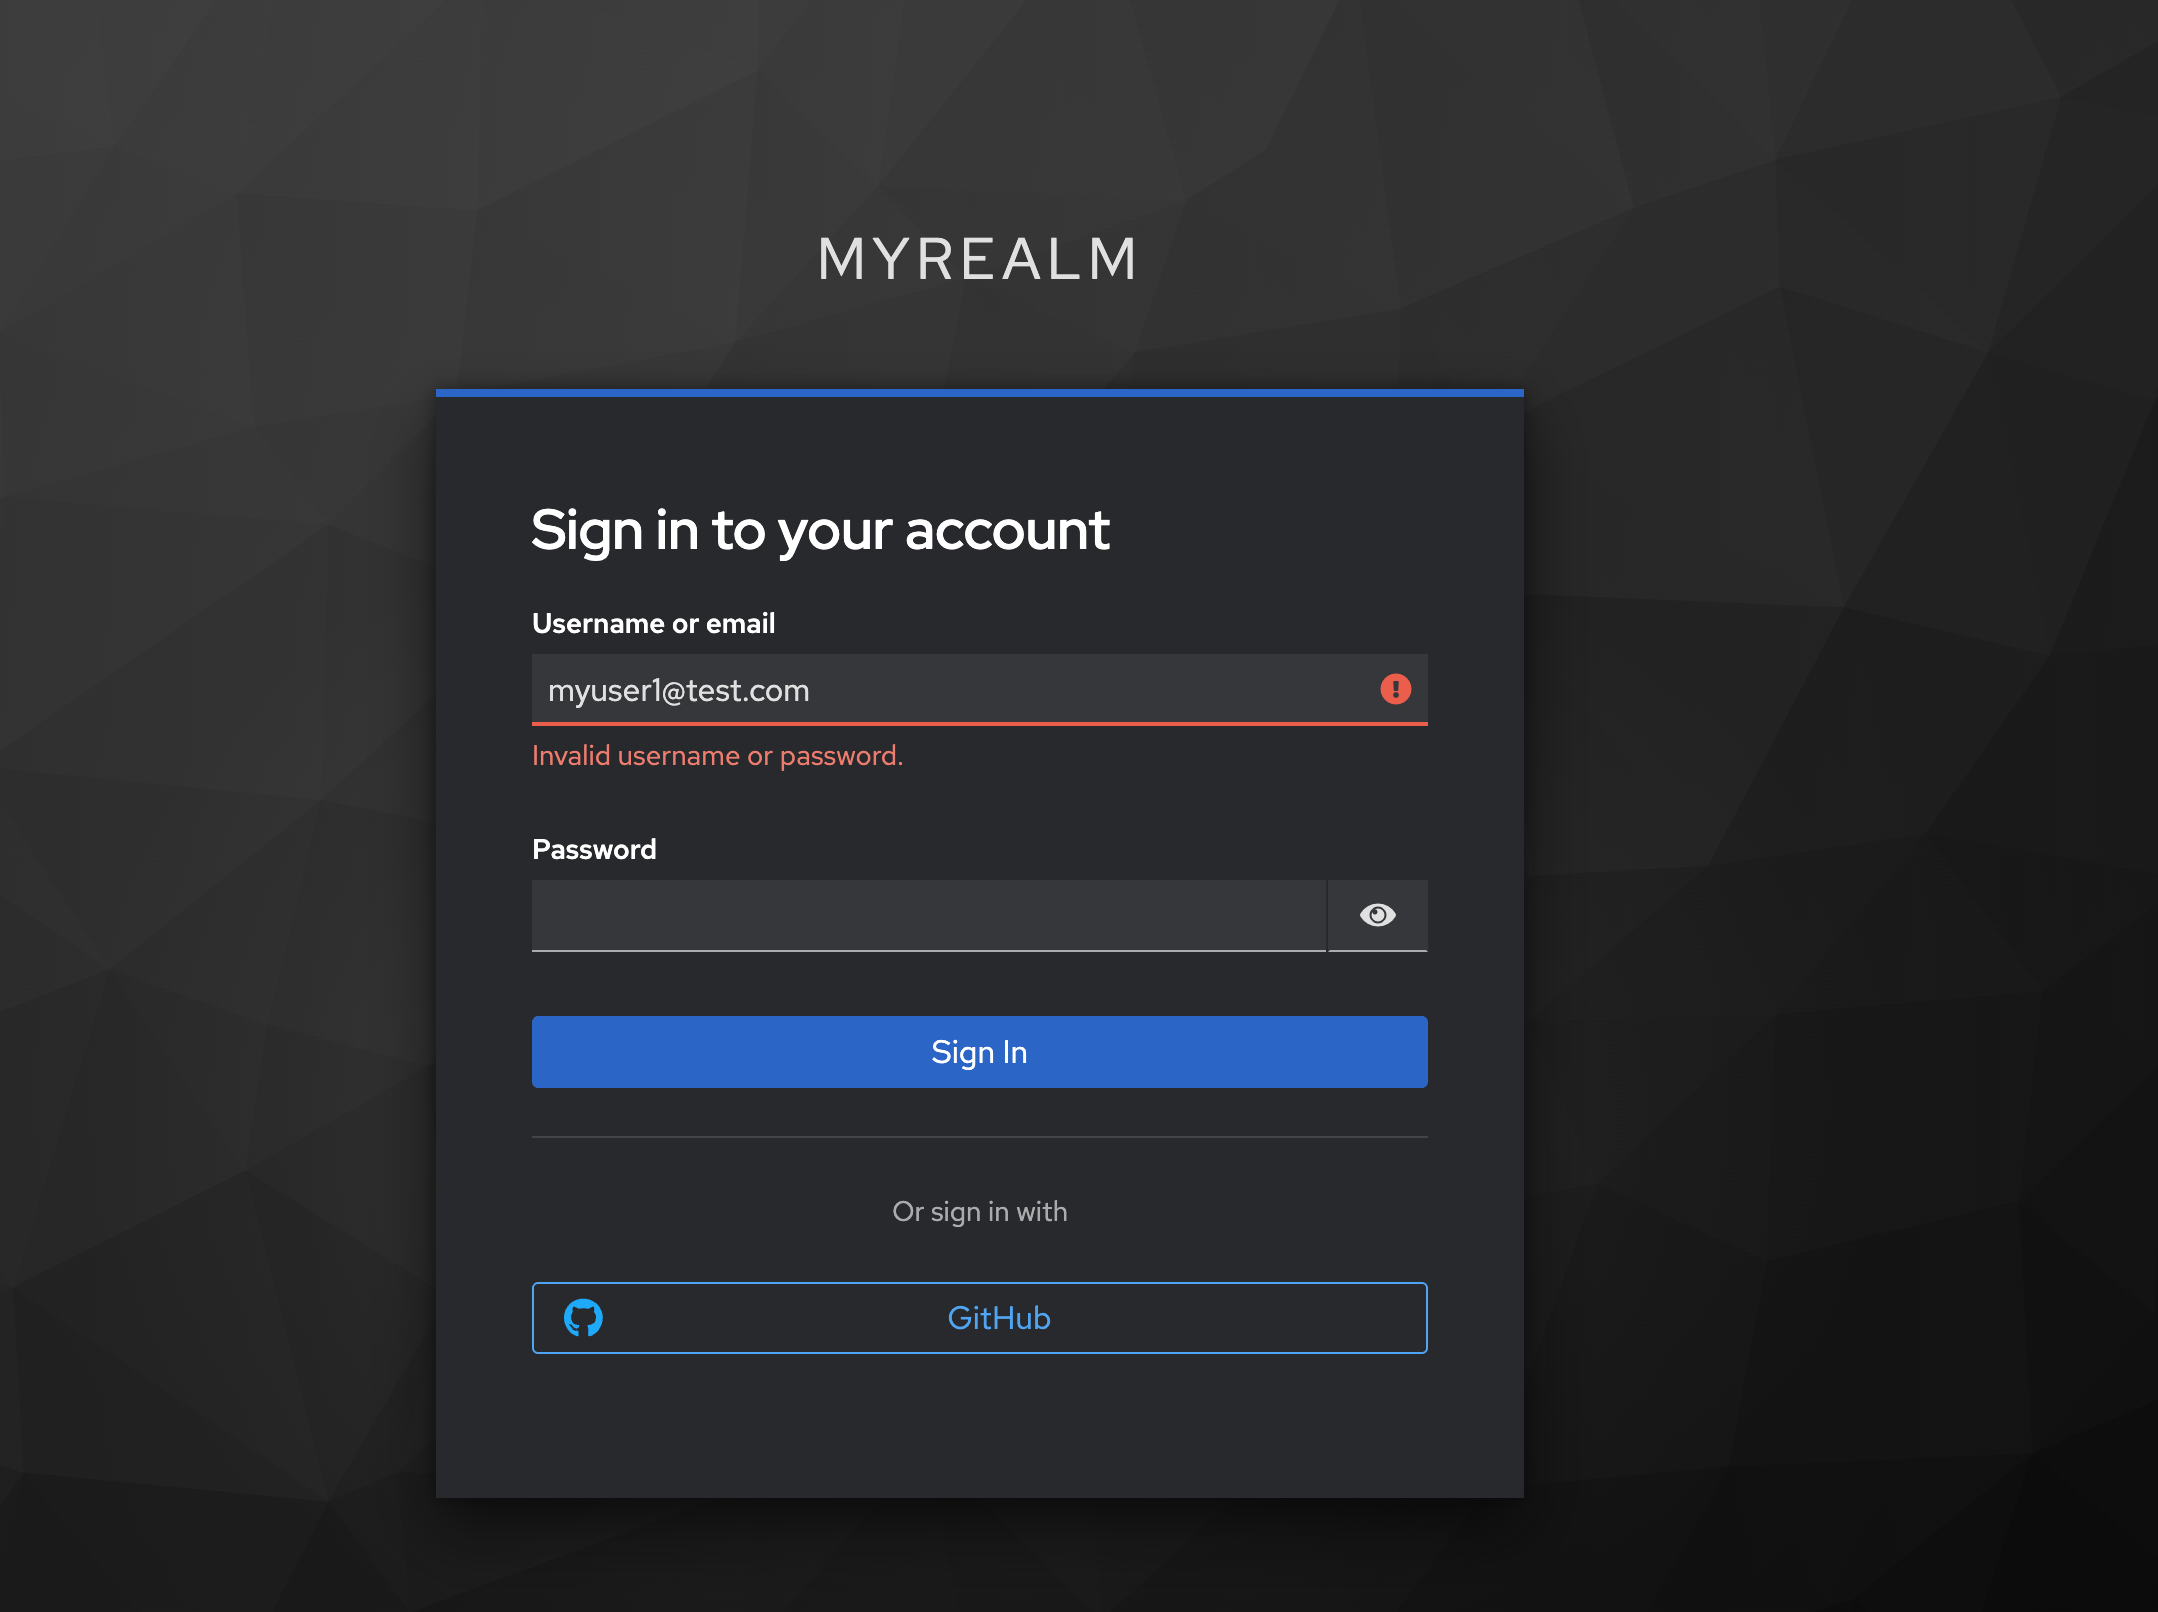
Das Folgende ist ein Proof-of-Concept-Video, das die Details der Schwachstelle sowie die Ausnutzungsschritte demonstriert:








