
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2024-37888 — XSS PoC/Exploit für das Open Link Plugin von CKEditor 4 | Kitploit
Tools/GitHubGitHub/7ragnarok7/cve-2024-37888
SchwachstellenanalyseExploitationWebanwendungs-ExploitationWebsicherheitPenetrationstestsLernen & Bildung
GitHub7ragnarok7/cve-2024-37888

CVE-2024-37888

XSS PoC/Exploit für das Open Link Plugin von CKEditor 4

Repository anzeigen
4115vor 5 TagenNoch nicht geprüft
Webseite

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

CVE-2024-37888

Dieses Repository dokumentiert Schwachstellendetails und einen Exploit für CVE-2024-37888, entdeckt und gemeldet von Anurag Mondal (7Ragnarok7) am 21. Mai 2024.

Metriken

  • CWE-79: Unsachgemäße Neutralisierung von Eingaben während der Webseitengenerierung („Cross-site Scripting")
  • CVSS: 6.1 (MITTEL)

Schwachstellenübersicht

Dieser Proof of Concept (POC) demonstriert die Ausnutzung einer XSS-Schwachstelle, die ich kürzlich im Open Link-Plugin entdeckt habe und die, wenn aktiviert, alle Versionen von CKEditor 4 direkt betrifft. Der Fehler ermöglicht die Ausführung von JavaScript über manipulierte Links innerhalb des Editors, die das Plugin nicht bereinigt. Dieser Fehler kann im Textbereich nur ausgenutzt werden, wenn das Open Link-Plugin installiert ist. Das Open Link-Plugin ermöglicht es uns, Links direkt innerhalb des Bearbeitungsbereichs zu öffnen.

Voraussetzungen

  1. CKEditor (Version 4.*.*): https://ckeditor.com/ckeditor-4/download/#ckeditor-4
  2. Open Link Plugin (Version < 1.0.5): https://ckeditor.com/cke4/addon/openlink

Reproduktionsschritte

Diese Schwachstelle kann mit der vorkonfigurierten CKEditor-Instanz getestet werden, die hier verfügbar ist.

  1. Payload einfügen:

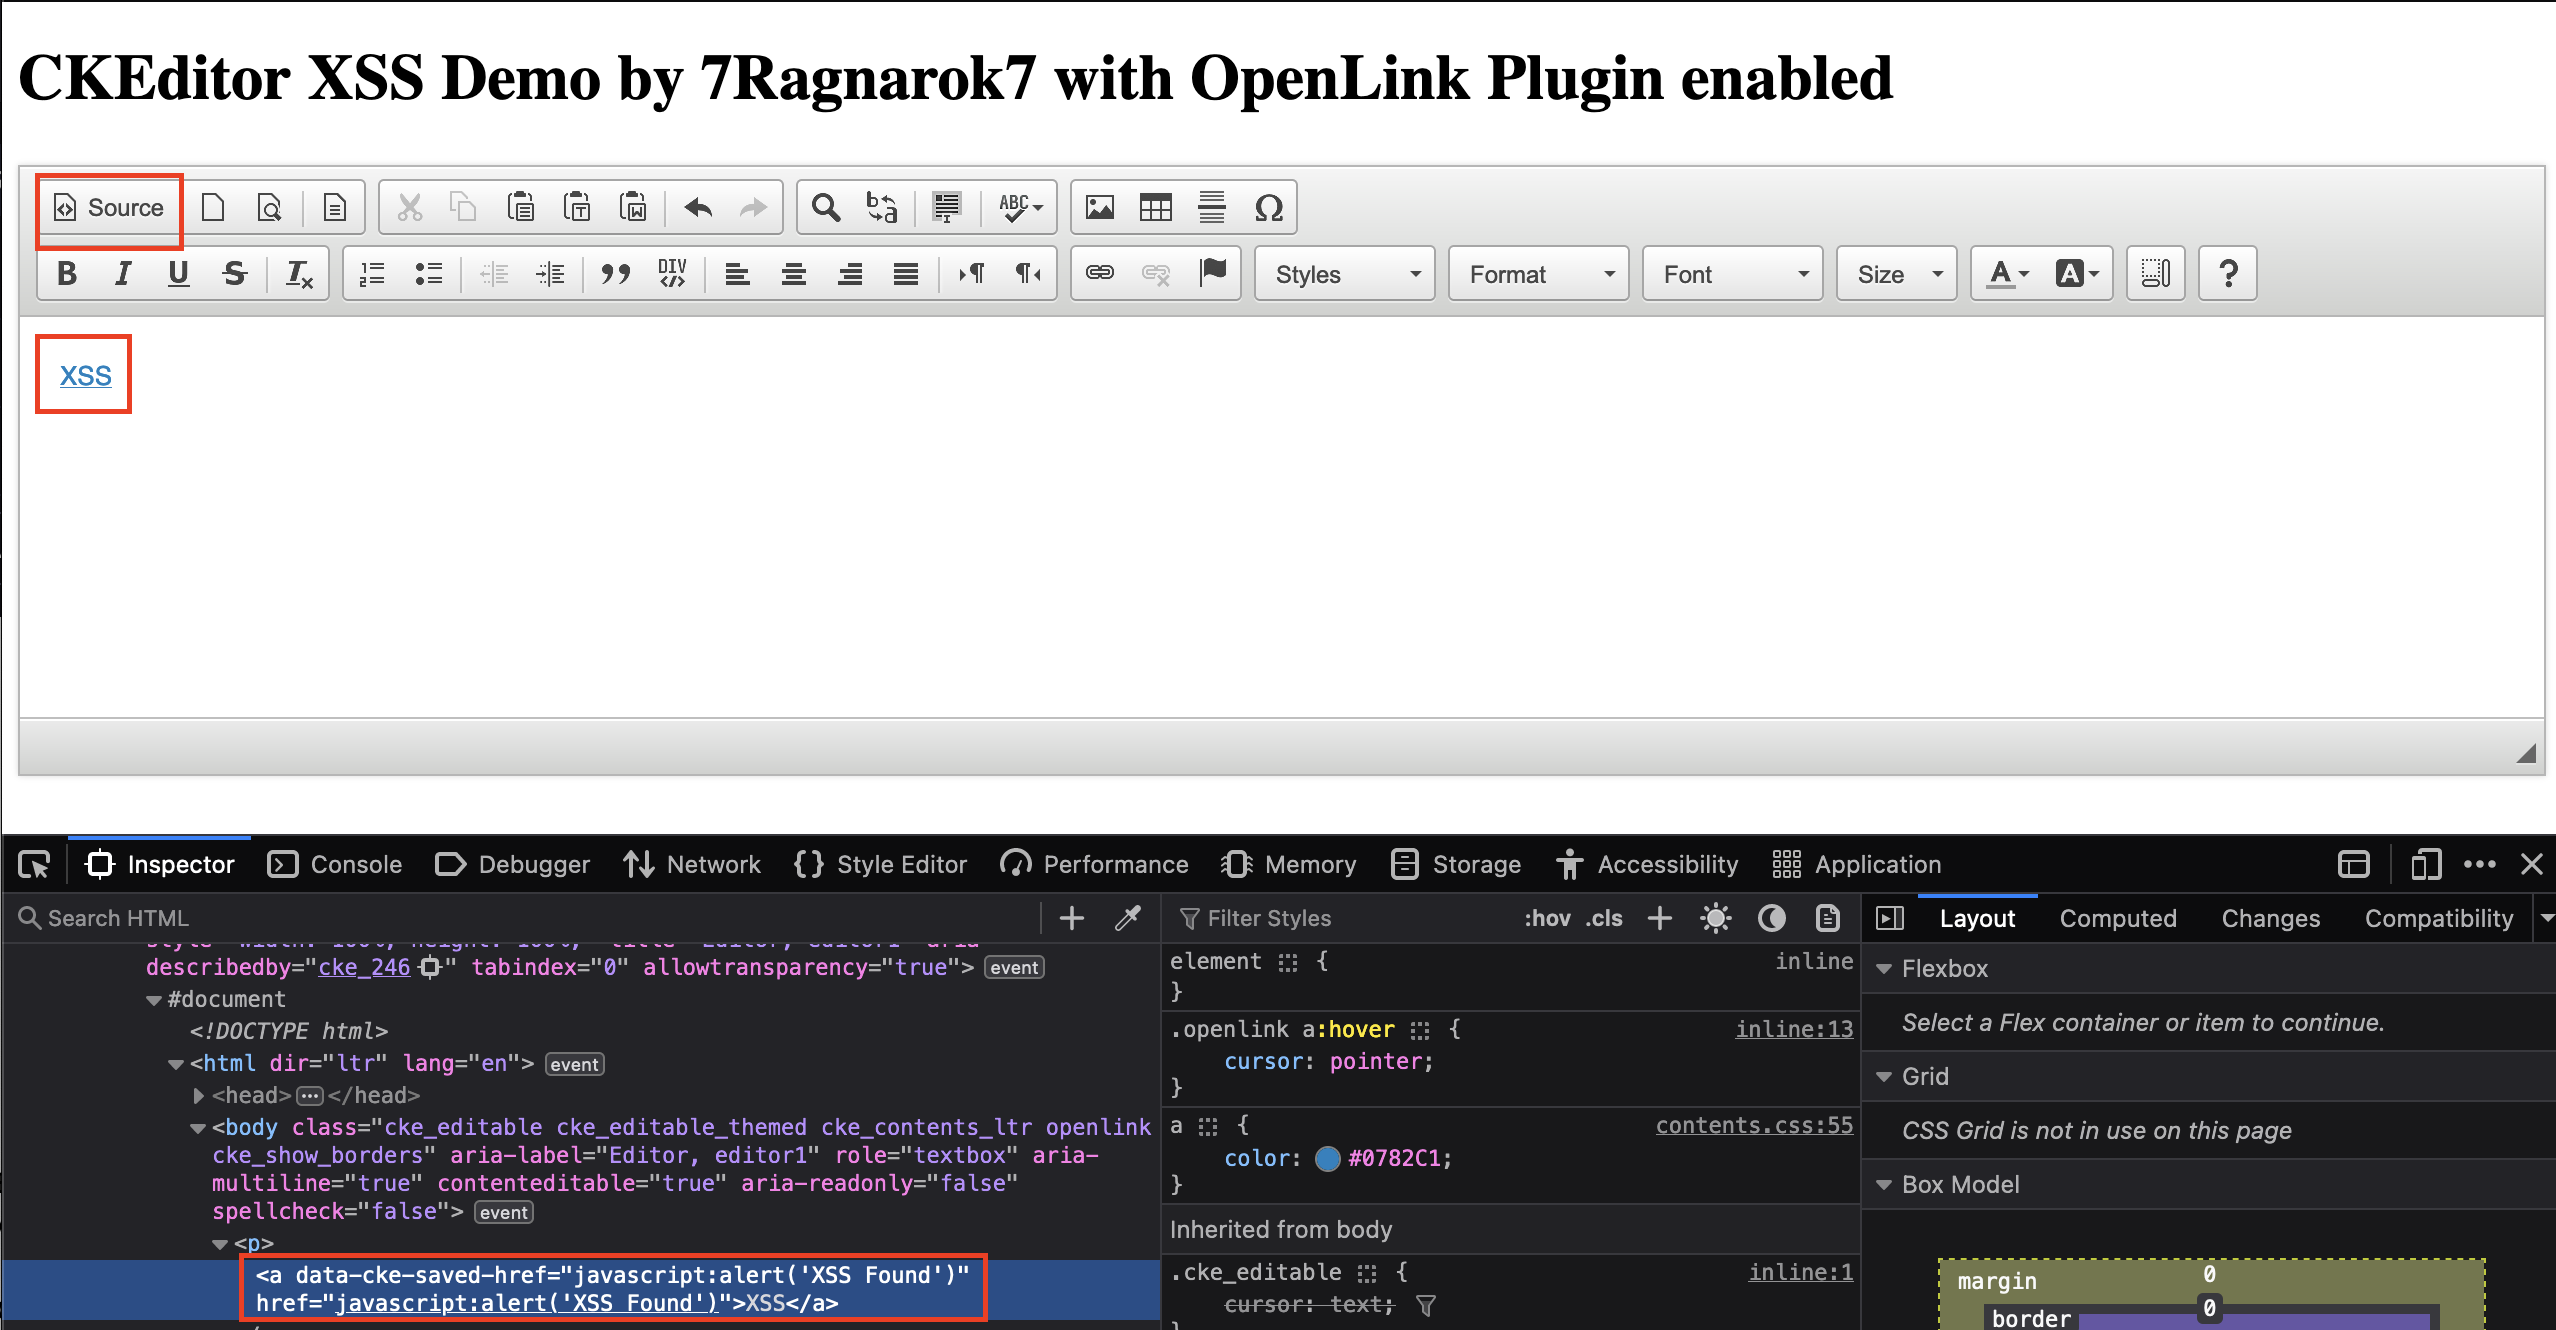
    • Öffnen Sie die CKEditor-Instanz und klicken Sie auf das „Source"-Symbol.

    • Fügen Sie den folgenden Payload in den Textbereich ein:

      <a href="javascript:alert('XSS Found')">XSS</a>
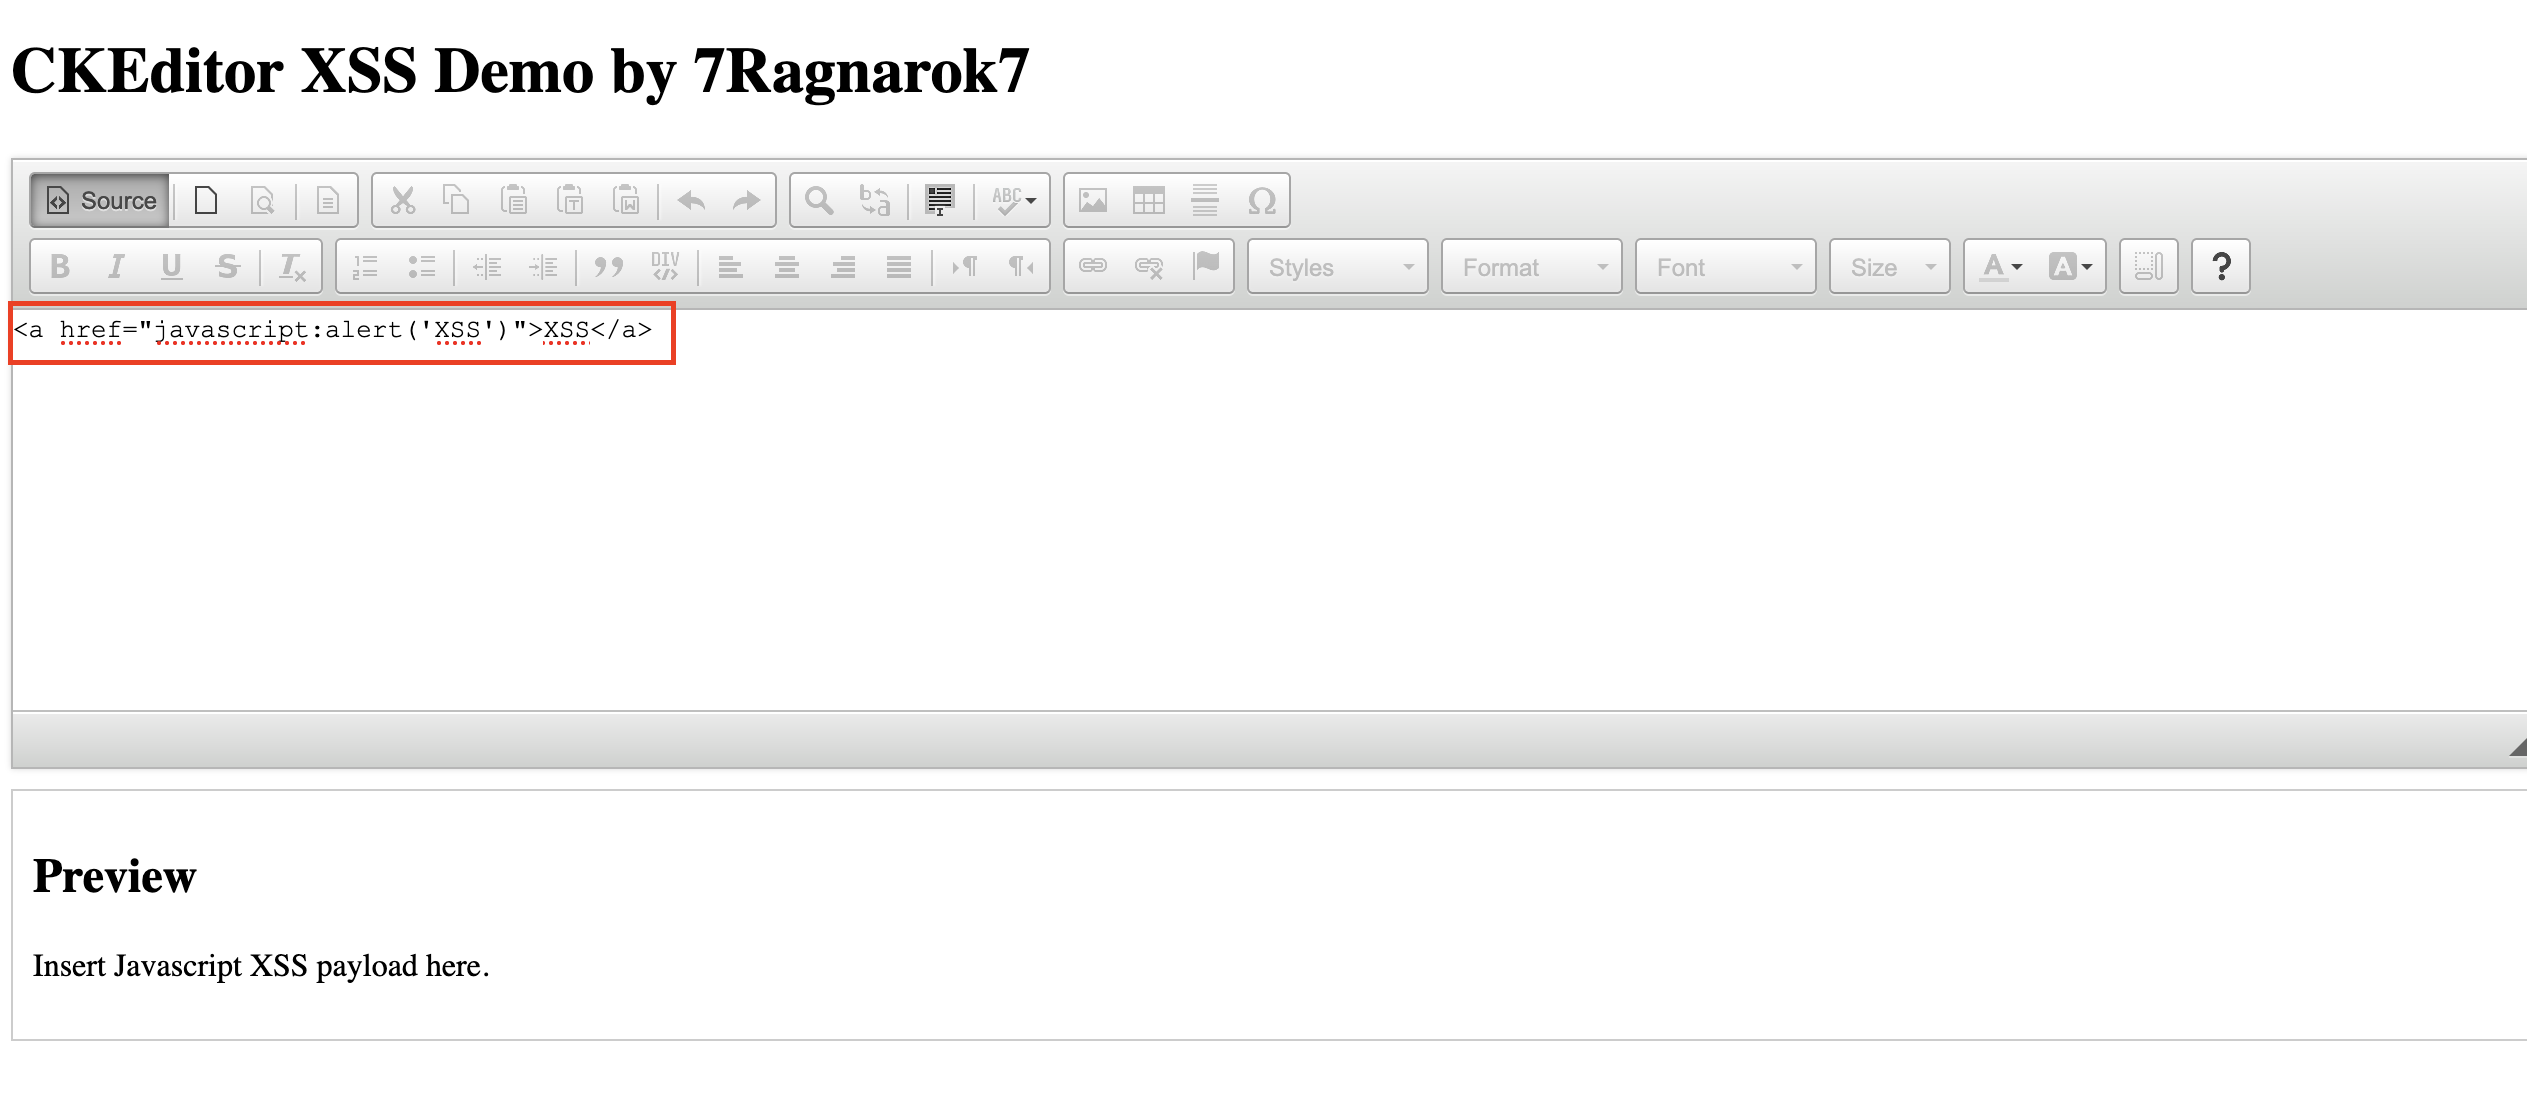
      

    Screenshot: Payload-Einfügung

  2. In den WYSIWYG-Modus wechseln:

    • Klicken Sie erneut auf das „Source"-Symbol, um zum WYSIWYG-Modus zurückzukehren.
    • Beachten Sie, dass der Hyperlink innerhalb des Editors anklickbar wird.

    Screenshot: Anklickbarer Hyperlink

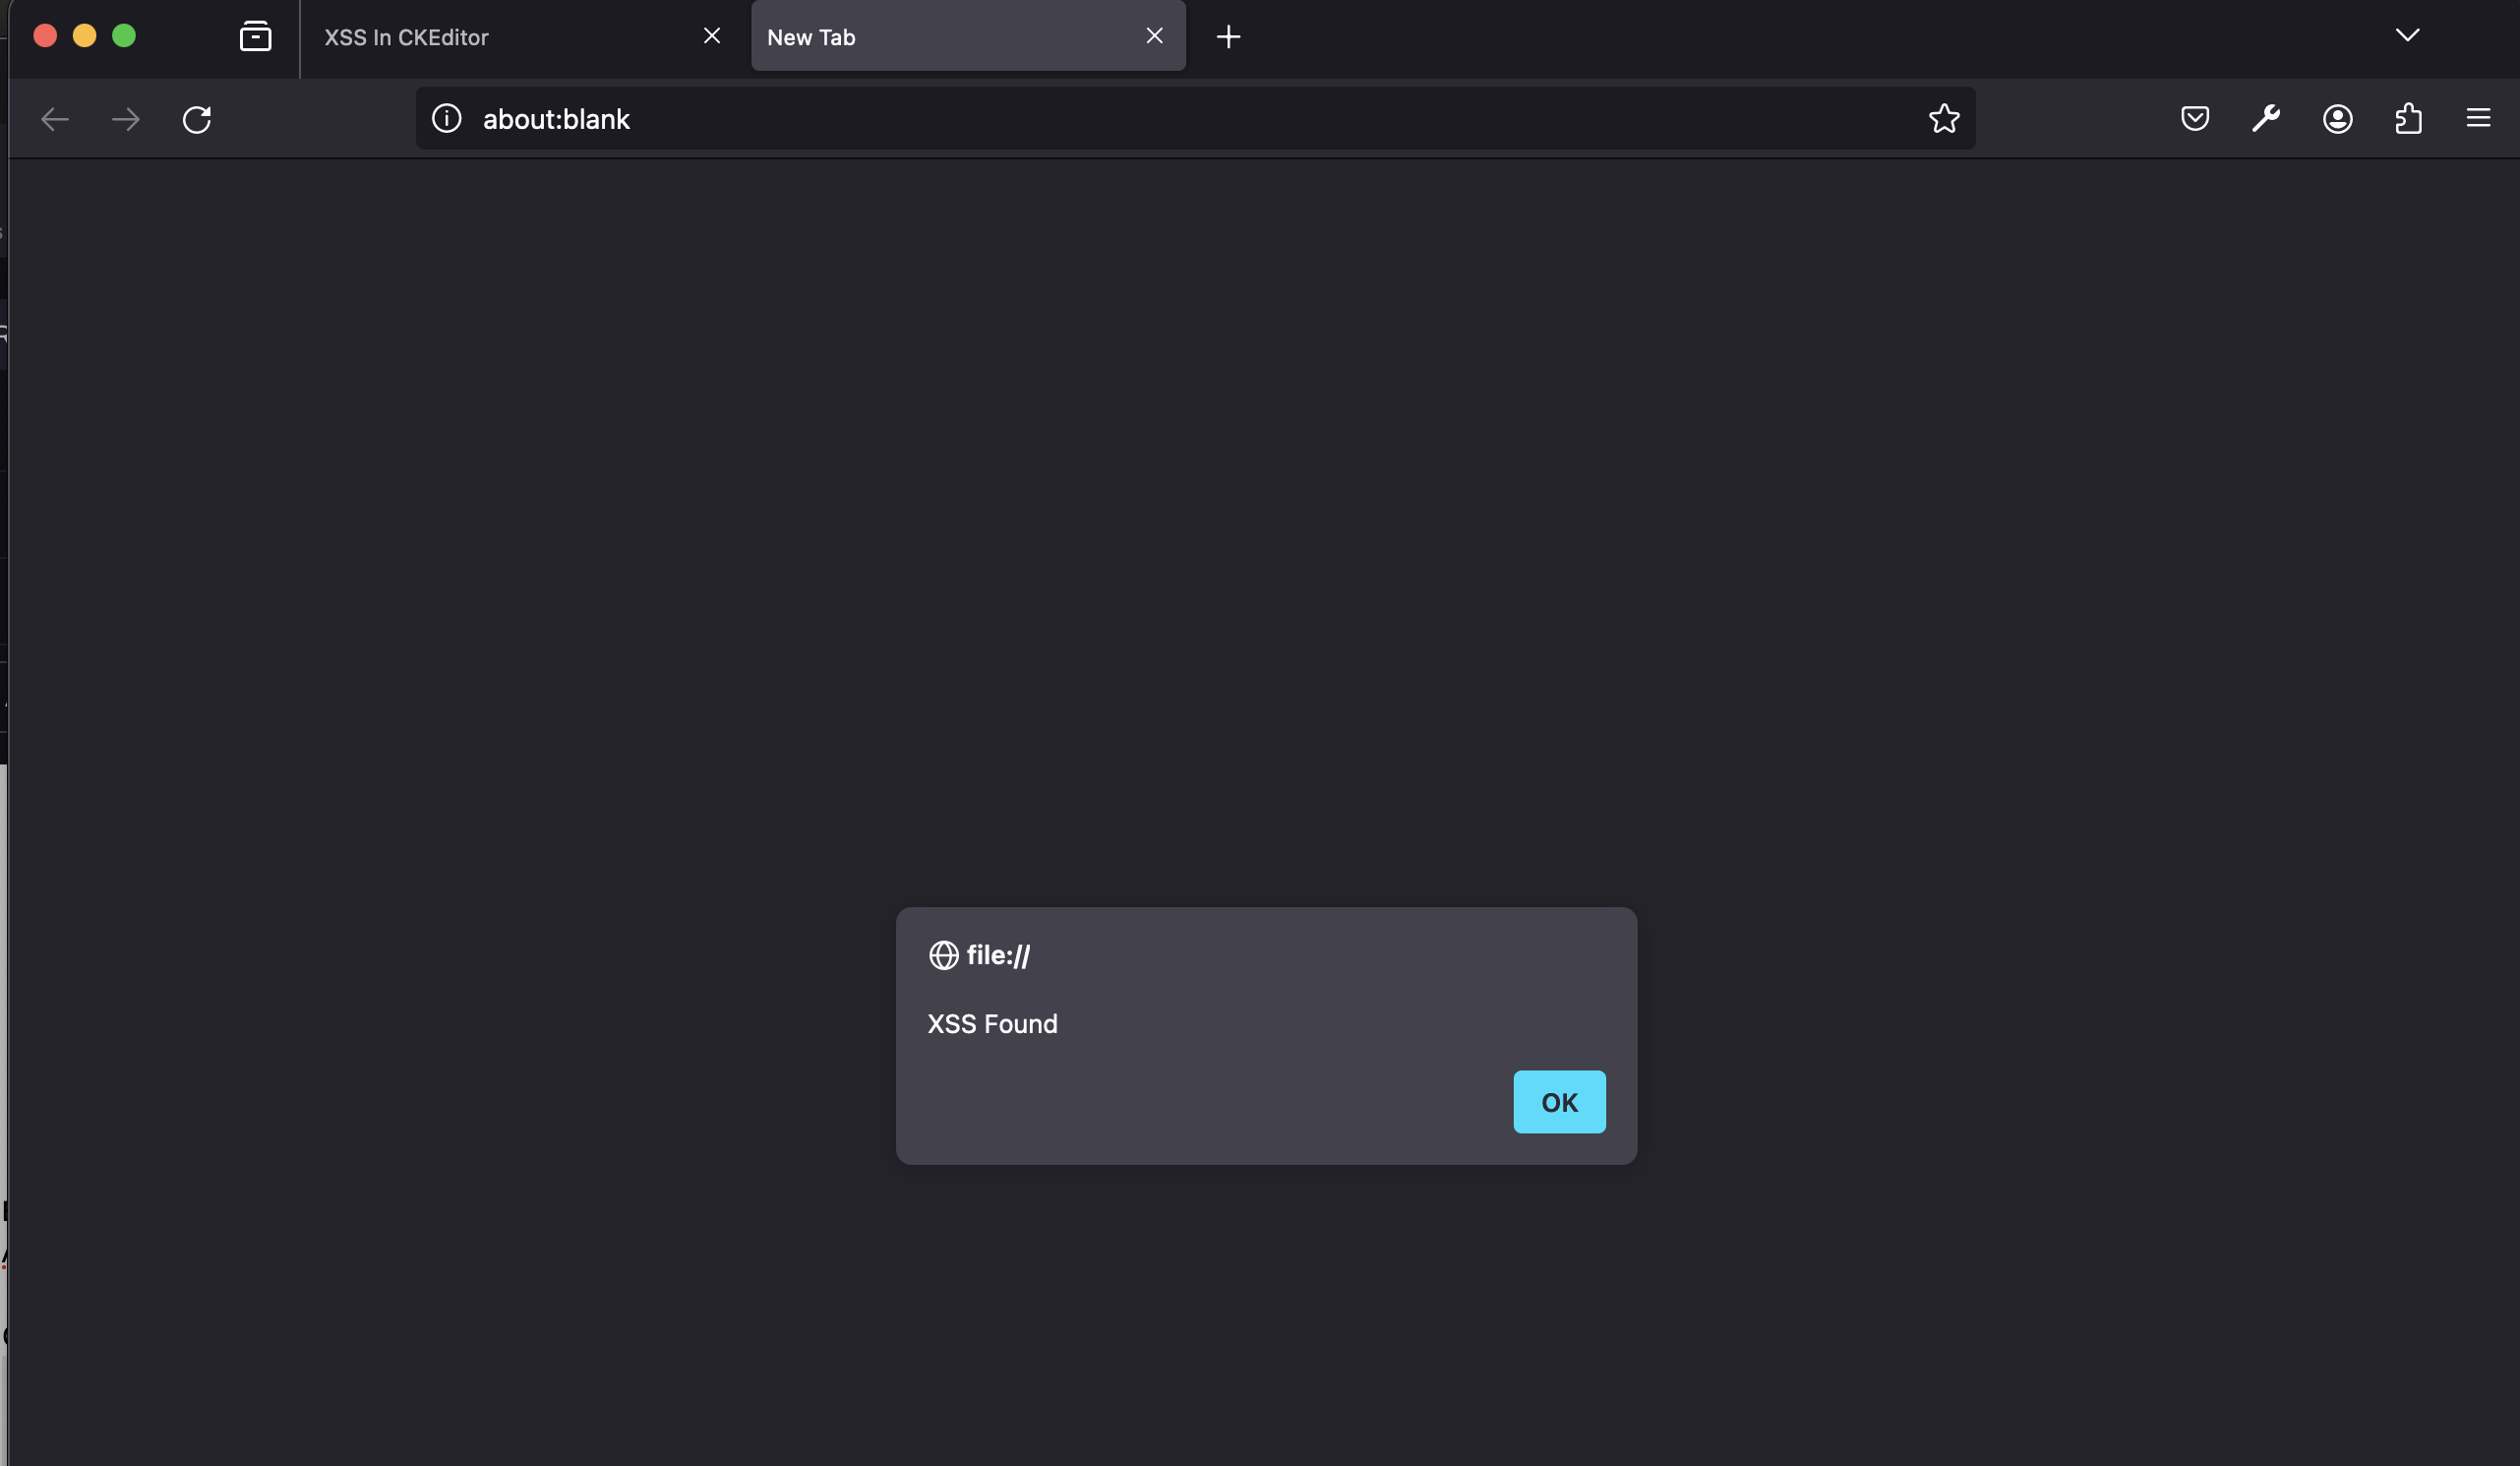
  3. XSS auslösen:

    • Klicken Sie auf den Hyperlink innerhalb des Editors.
    • Beachten Sie, dass der XSS-Payload ausgelöst wird, was zu einem Alert-Dialog in einem neuen Tab führt.

    Screenshot: XSS ausgelöst

Einrichtungsanleitung

Sie können eine eigene lokale Instanz einrichten, um diese Schwachstelle zu testen, indem Sie die folgenden Schritte befolgen.

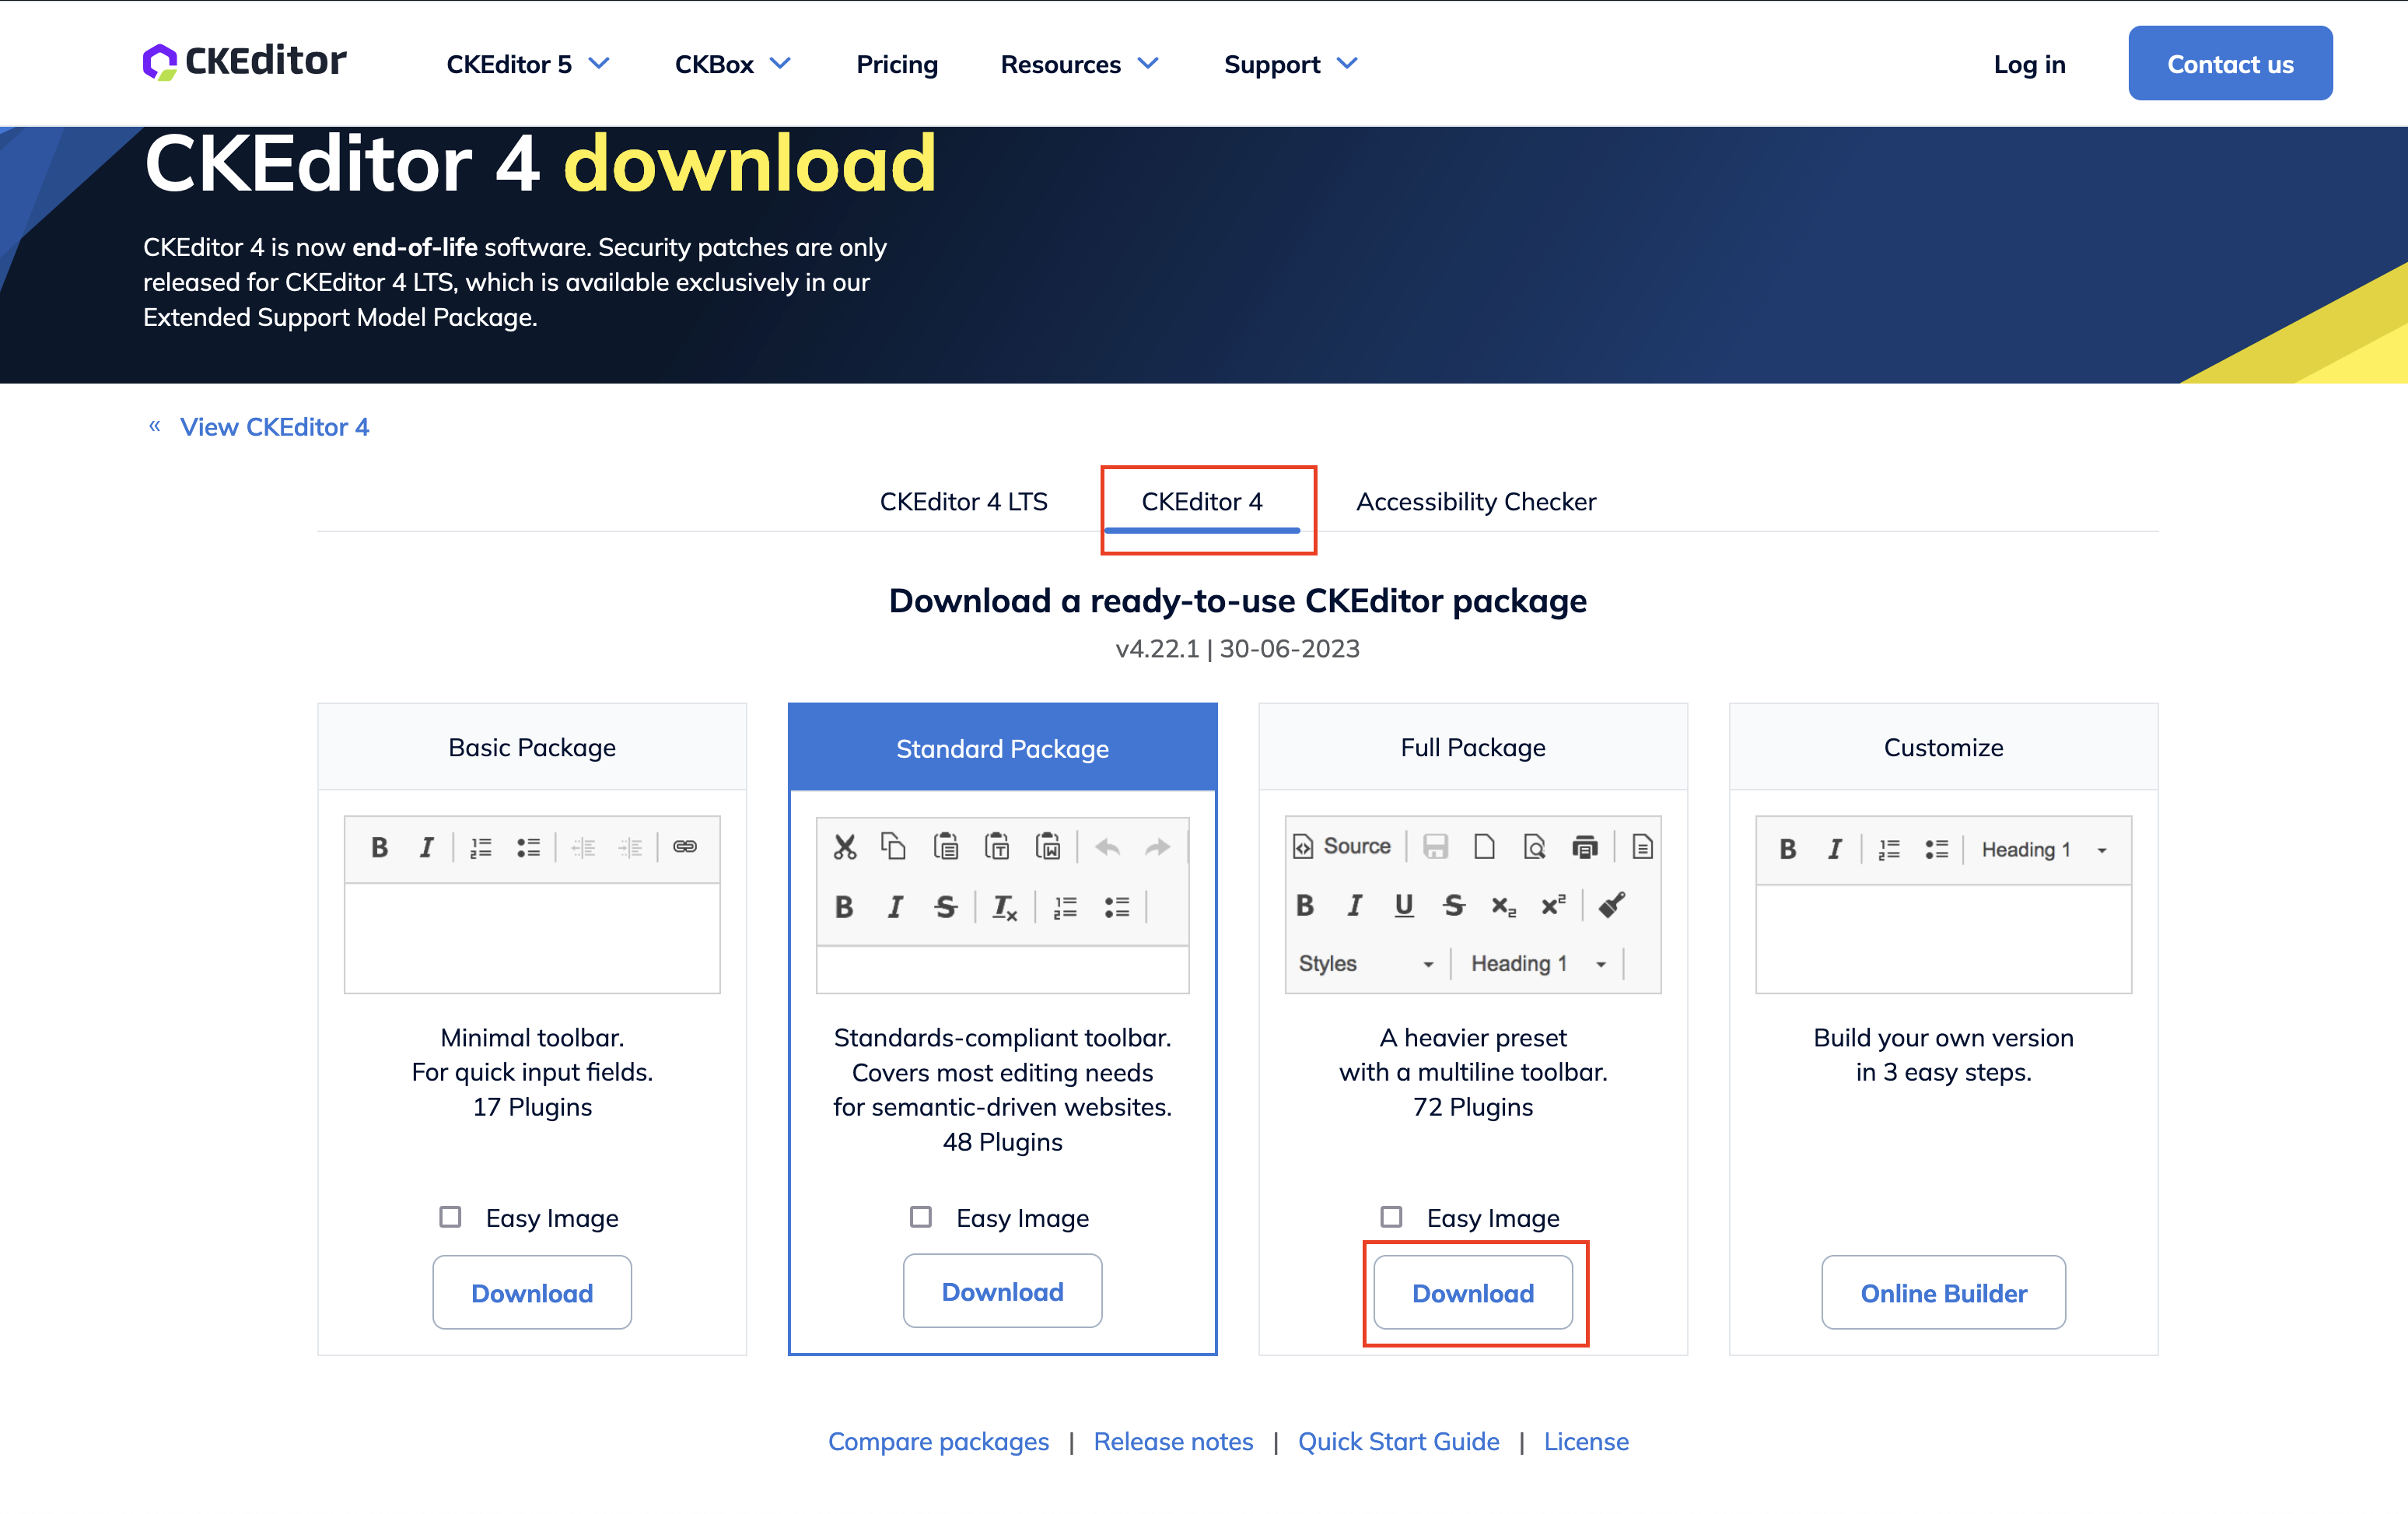
  1. CKEditor 4 herunterladen:

    • Laden Sie die Open-Source-Edition als Full-Package von CKEditor 4 herunter.

    Download

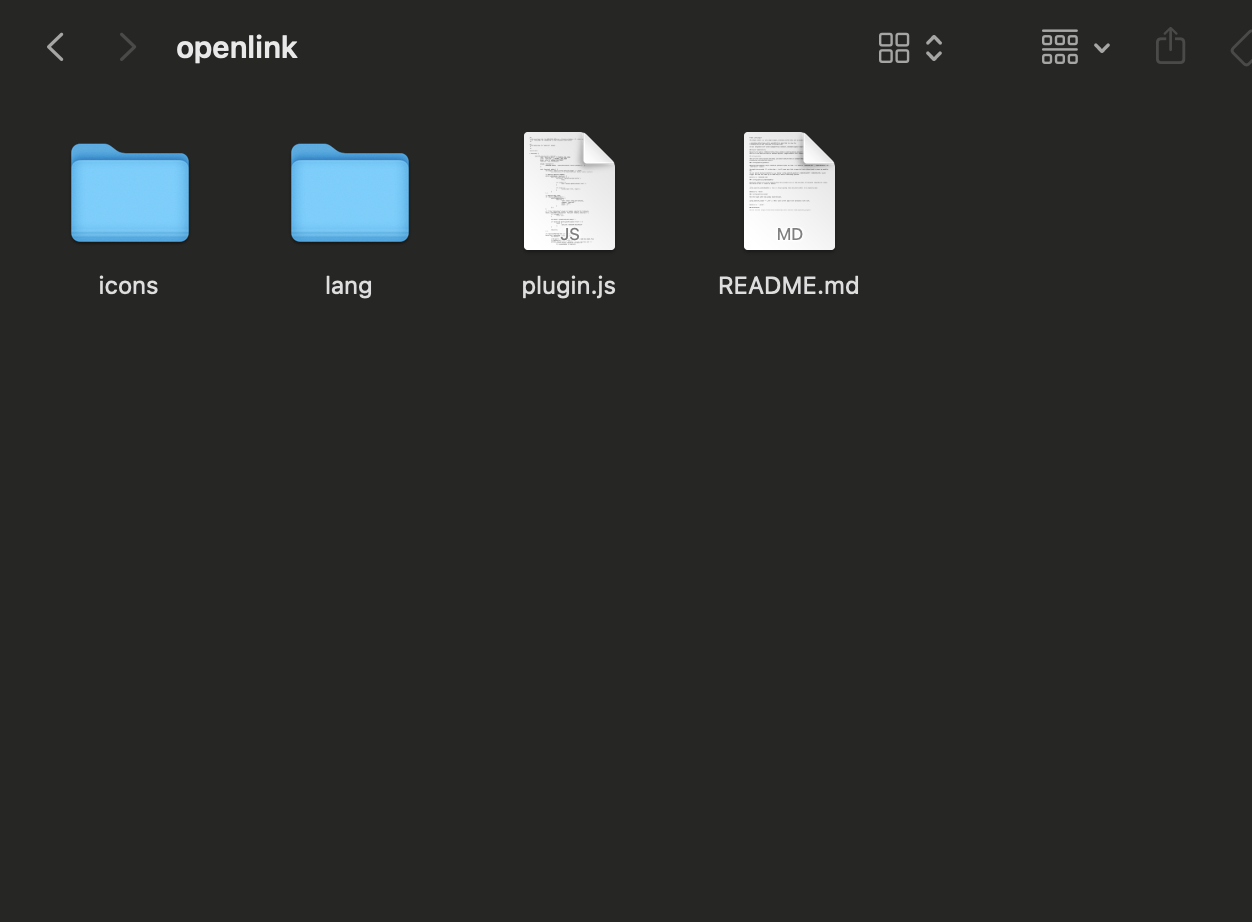
  2. Open Link-Plugin installieren:

    • Laden Sie das Open Link-Plugin in Version 1.0.4 von hier herunter.
    • Entpacken Sie es und platzieren Sie den Inhalt im Verzeichnis ckeditor/plugins/openlink.

    OpenLink

  3. Konfiguration aktualisieren, um das OpenLink-Plugin einzubinden:

    • Ändern Sie die Datei config.js von CKEditor, indem Sie die folgenden Zeilen am Ende anhängen:
    config.extraPlugins = 'openlink';
    config.linkShowTargetTab = false; // Hide link target tab
    config.openlink_modifier = 0; // No modifier for opening links
    config.openlink_enableReadOnly = true; // Allow links to open in read-only mode
    
    • Beispiel config.js:
    CKEDITOR.editorConfig = function( config ) {
        // Define changes to default configuration here.
        config.extraPlugins = 'openlink';
        config.linkShowTargetTab = false;
        config.openlink_modifier = 0;
        config.openlink_enableReadOnly = true;
    };
    
  4. CKEditor in HTML einbinden:

    • Stellen Sie sicher, dass die CKEditor-Bibliothek in Ihre HTML-Datei eingebunden ist.
    <!DOCTYPE html>
    <html>
    <head>
        <script src="path/to/ckeditor/ckeditor.js"></script>
    </head>
    <body>
        <textarea name="editor1" id="editor1"></textarea>
        <script>
            CKEDITOR.replace('editor1');
        </script>
    </body>
    </html>
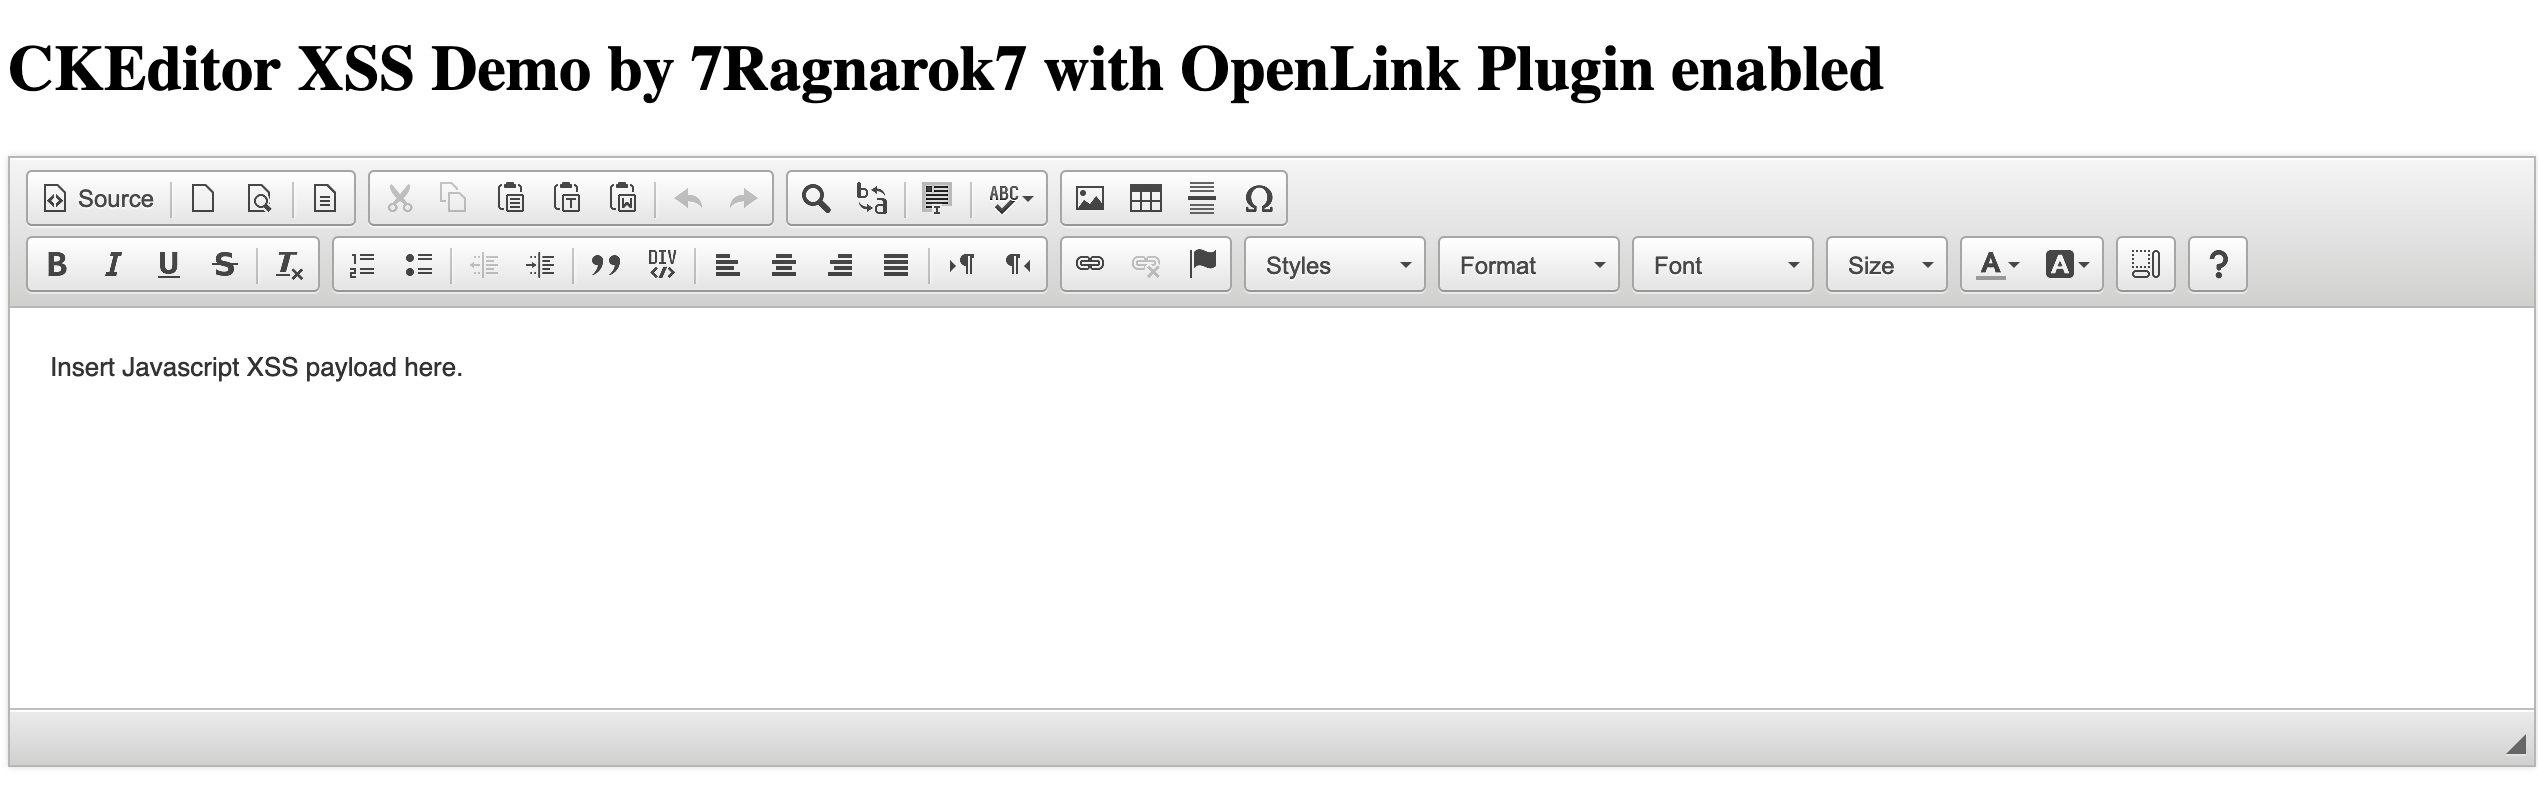
    

    Demo Page Screenshot

Fazit

Diese Schwachstelle wurde in der Codebasis des Plugins Open Link und nicht in der Codebasis von CKEditor 4 entdeckt. Der obige POC demonstriert die Ausnutzung einer XSS-Schwachstelle über das Open Link-Plugin in CKEditor 4.*.*. Der Fehler ermöglicht die Ausführung beliebigen JavaScripts über speziell präparierte Links und stellt ein erhebliches Sicherheitsrisiko dar.

Advisory

  • Die offizielle Advisory des Maintainers des Open Link-Plugins ist unter https://github.com/mlewand/ckeditor-plugin-openlink/security/advisories/GHSA-rhxf-gvmh-hrxm zu finden.

Zusätzlicher Hinweis

  • Beachten Sie, dass Sie Inhalte aus dem Editor, wenn Sie sie an anderer Stelle anzeigen möchten, stets ordnungsgemäß filtern sollten.
  • Was das onclick-Attribut bei Links betrifft, kann es über die Konfigurationsoption config.disallowedContent deaktiviert werden:
config.disallowedContent = 'a[onclick]';

Wichtige Links

  • https://github.com/mlewand/ckeditor-plugin-openlink/security/advisories/GHSA-rhxf-gvmh-hrxm
  • https://nvd.nist.gov/vuln/detail/CVE-2024-37888
  • https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2024-37888
  • https://7ragnarok7.github.io/CVE-2024-37888/
Tool herunterladen