

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2021-3754 — Schwachstellendetails und Exploit für CVE-2021-3754 | Kitploit
Tools/GitHubGitHub/7ragnarok7/cve-2021-3754
Authentifizierung & AutorisierungSchwachstellenanalyseExploitationWebanwendungs-ExploitationIdentitäts- & Zugriffsmanagement (IAM)Authentifizierung
GitHub7ragnarok7/cve-2021-3754

CVE-2021-3754

Schwachstellendetails und Exploit für CVE-2021-3754

Repository anzeigen
125vor 4 TagenNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen
Webseite

CVE-2021-3754

Dieses Repository dokumentiert Schwachstellendetails und einen Exploit für CVE-2021-3754, entdeckt und gemeldet von Anurag Mondal (7Ragnarok7) am 21. August 2021

Metriken

  • CWE-20: Unzureichende Eingabevalidierung
  • CVSS: 5.3 (MITTEL)

Beschreibung

In Apache Keycloak & Redhat SSO wurde ein Fehler gefunden, durch den ein Angreifer sich mit einem Benutzernamen registrieren kann, der mit der E-Mail-ID eines beliebigen bestehenden Benutzers identisch ist.
Dies wird dadurch verursacht, dass Benutzernamen vor E-Mail-Adressen ausgewertet werden. Keycloak erlaubt die Verwendung der E-Mail als Benutzernamen und prüft nicht, ob bereits ein Konto mit dieser E-Mail existiert.
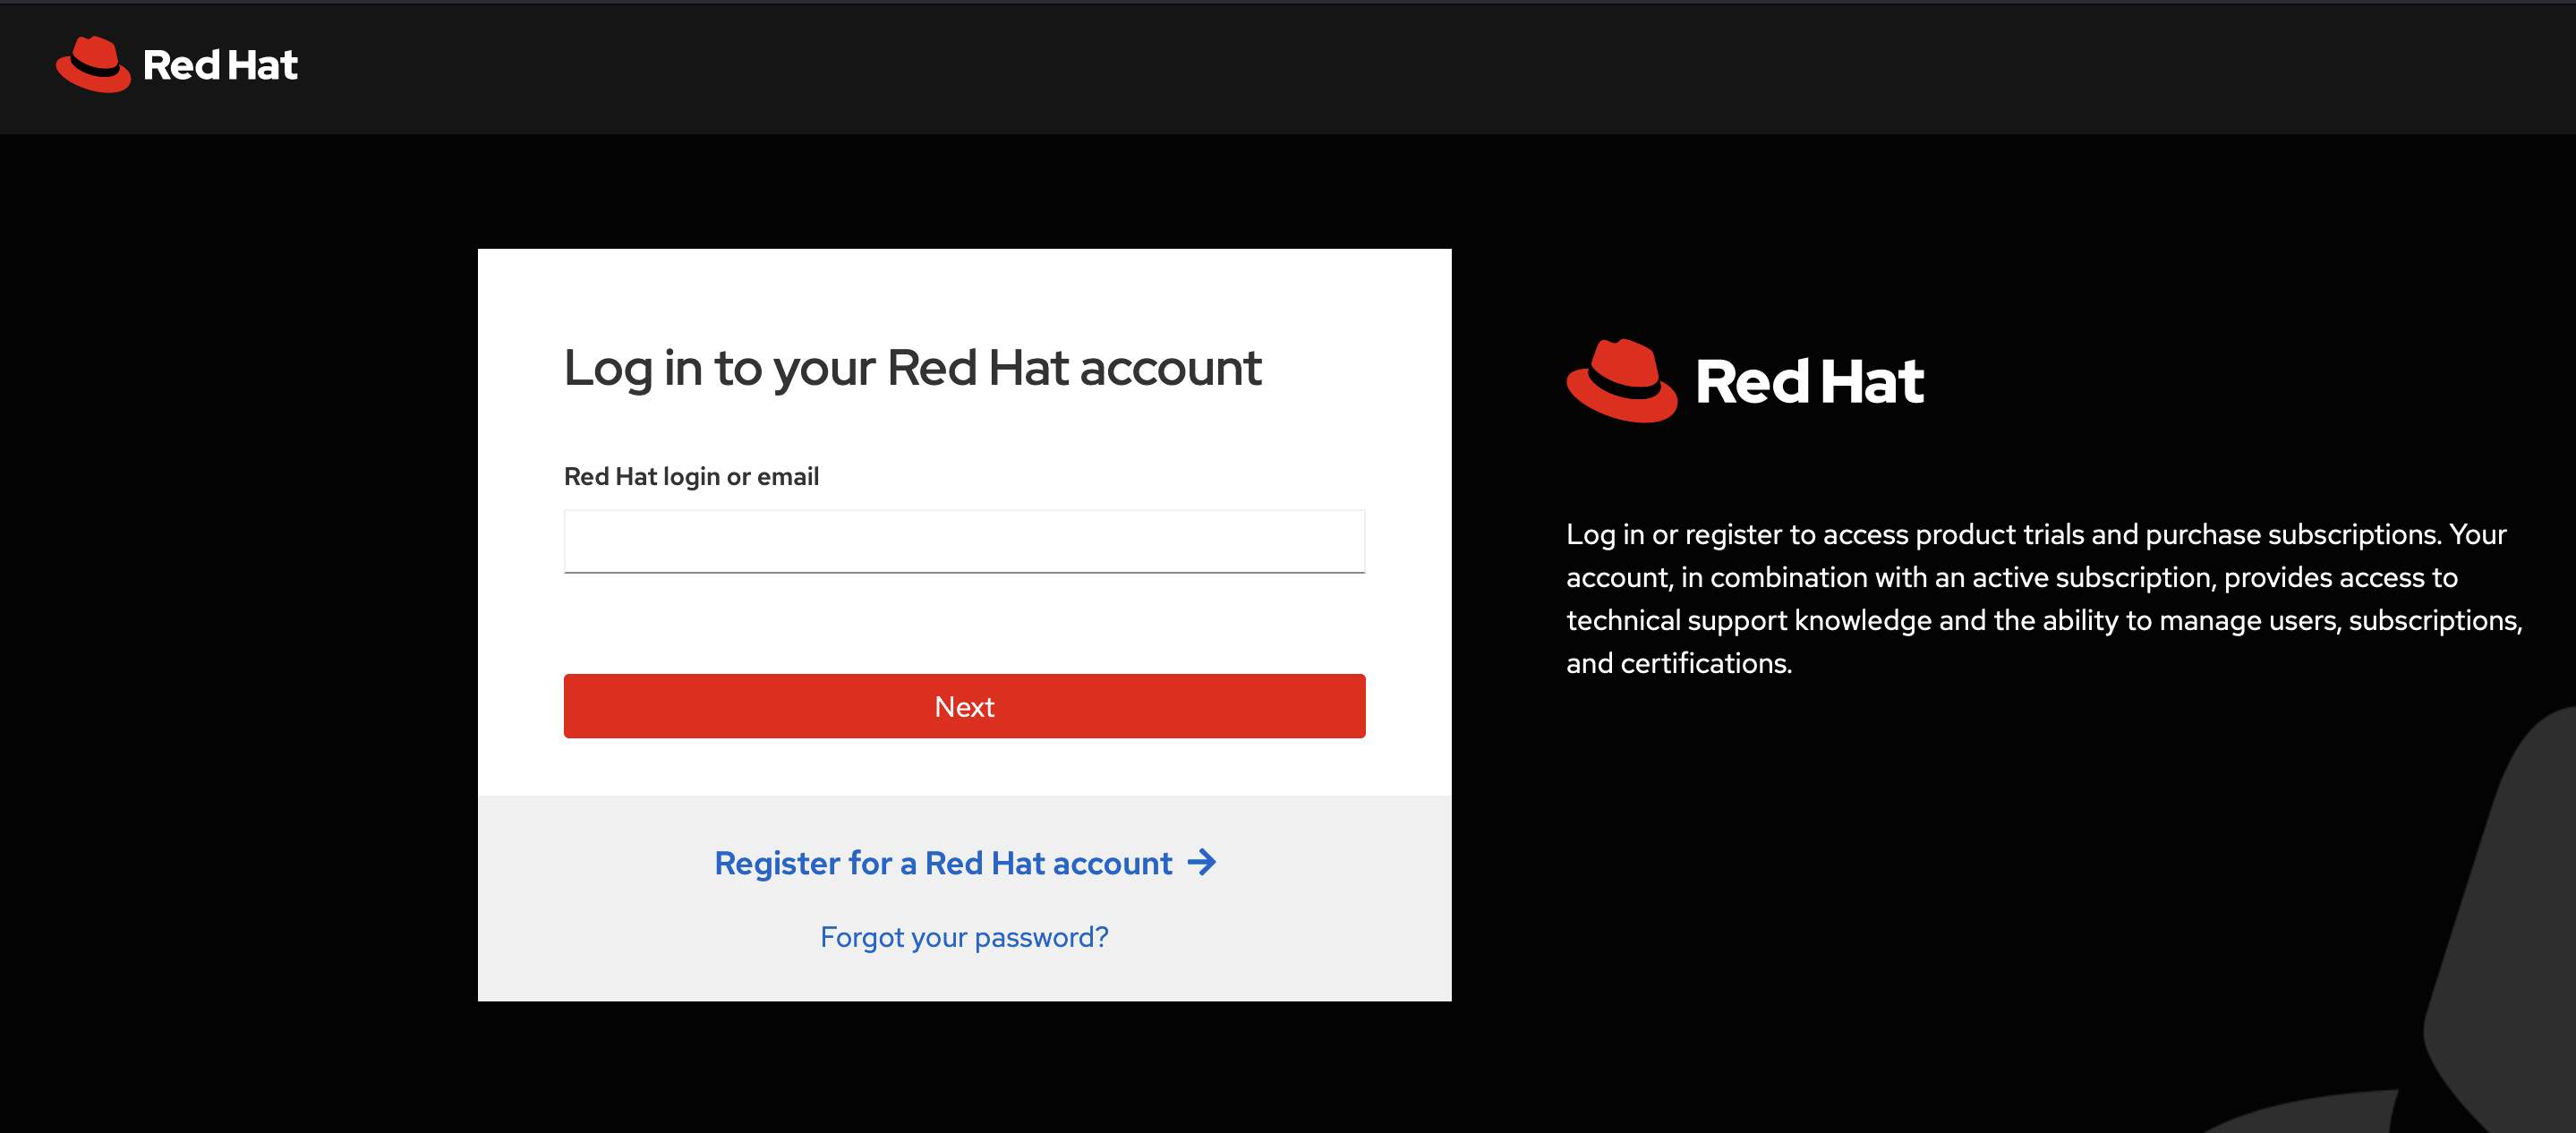
login

Auswirkung

Das obige Verhalten führt zu Problemen beim Erhalt einer Passwort-Wiederherstellungs-E-Mail, wenn der Benutzer sein Passwort vergisst, wodurch Benutzer vorübergehend von ihren Konten ausgesperrt werden.
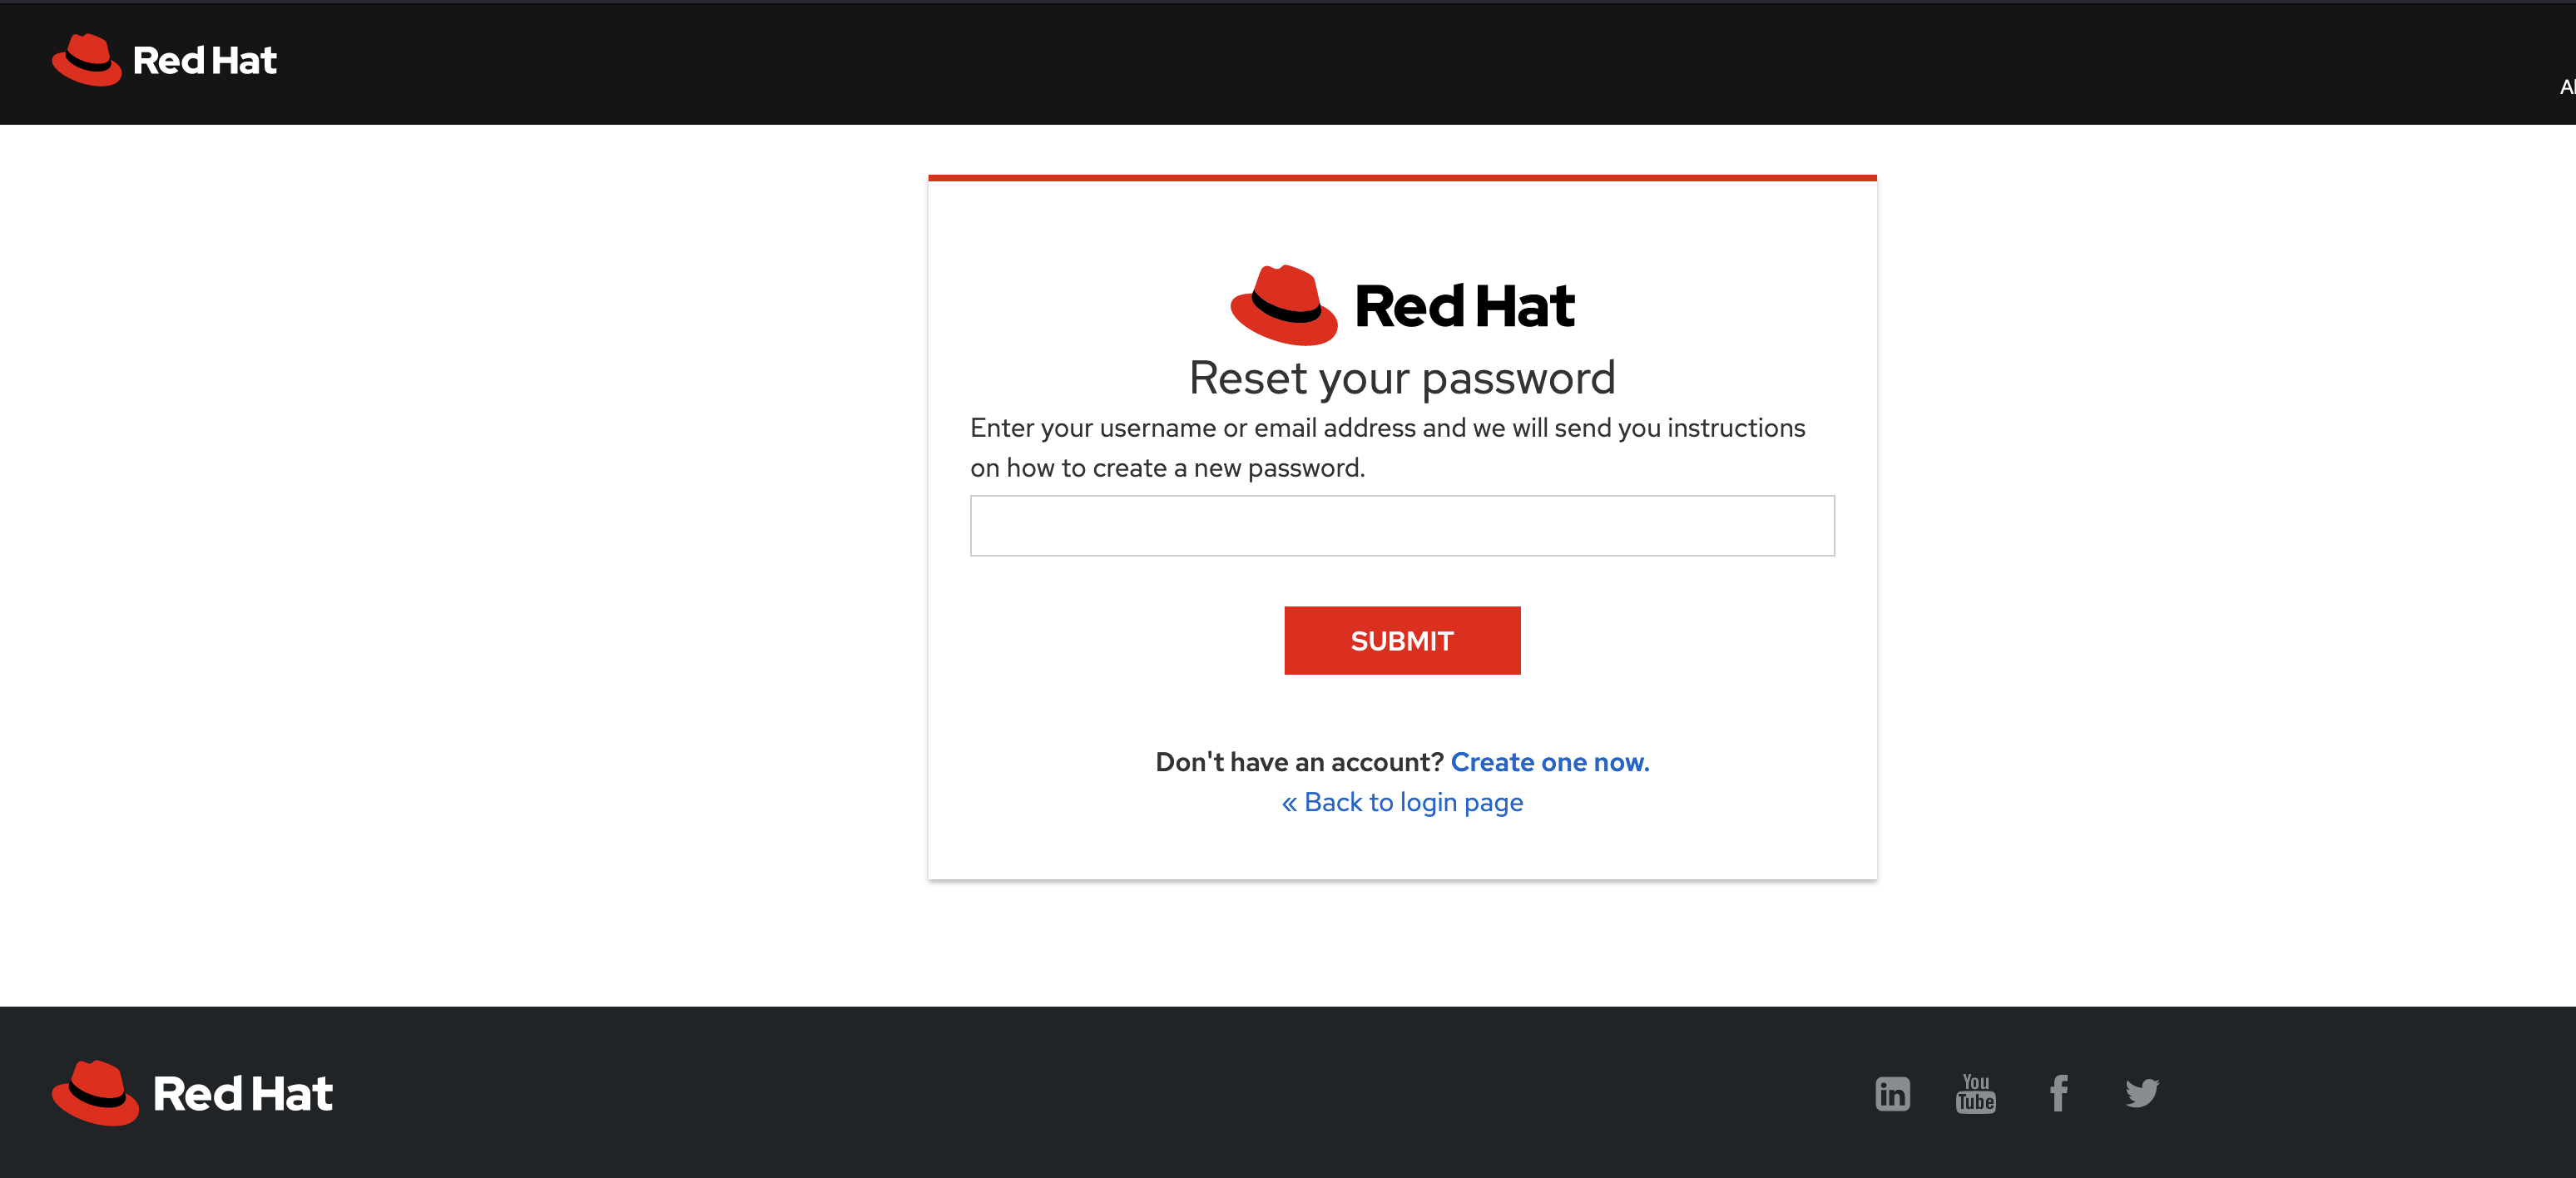
forgot password

Gegenmaßnahme (wie von Redhat empfohlen)

Der Workaround besteht darin, das Flag „E-Mail als Benutzername“ zu aktivieren oder „Anmeldung mit E-Mail“ in den Anmeldeeinstellungen zu deaktivieren.
Referenz
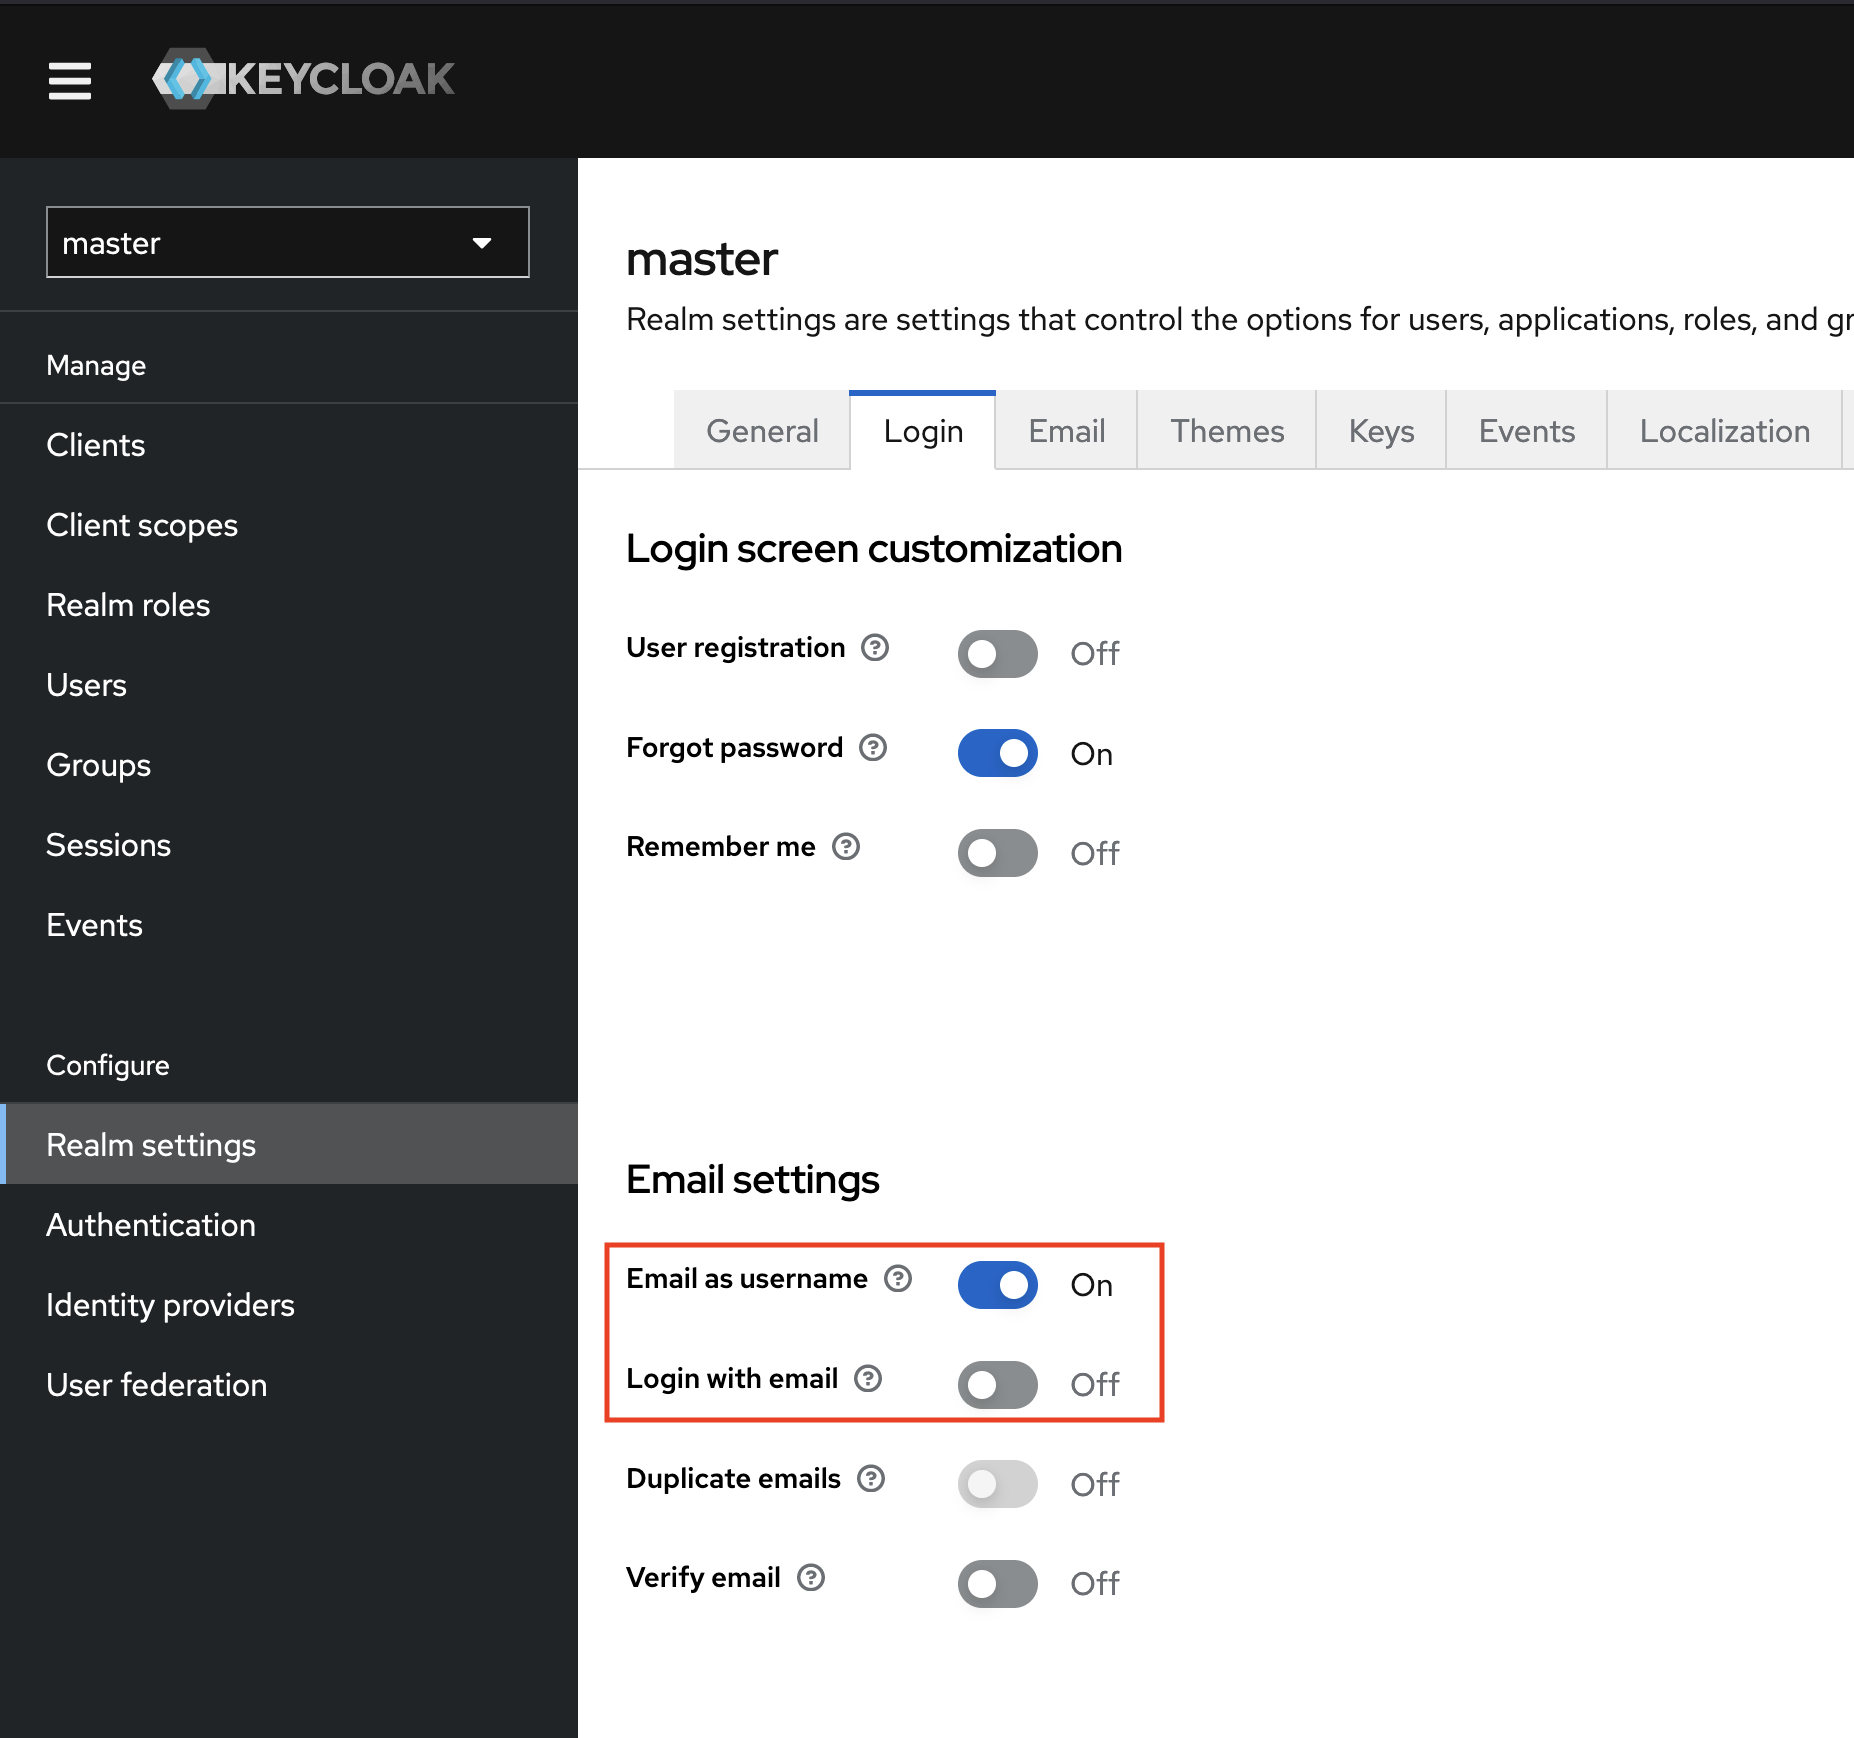
settings

Proof of Concept/Exploit

Im Folgenden findet sich ein Proof-of-Concept-Video, das ich ursprünglich bei Redhat gemeldet habe und das die vollständige Schwachstelle samt Ausnutzungsschritten demonstriert:

Hinweise

  • Bitte beachten Sie, dass der von Redhat empfohlene Workaround temporär ist und das zugrunde liegende Problem der unzureichenden Eingabevalidierung von Redhat/Keycloak nicht behoben wurde.
  • Beachten Sie, dass die oben von Redhat für Keycloak empfohlene Gegenmaßnahme von mir nicht getestet und verifiziert wurde.
  • Beachten Sie, dass Sie weiterhin verwundbar sind, wenn Sie Keycloak/Redhat SSO in einem Ihrer Produkte/Anwendungen verwenden. Ich habe verifiziert, dass Redhat SSO bis zum heutigen Datum weiterhin für dieses Problem anfällig ist.
  • Wenn Sie Keycloak verwenden und die Einstellungen des Anmeldebildschirms nicht ordnungsgemäß konfiguriert haben, sind Sie möglicherweise weiterhin verwundbar.
  • UPDATE – DIESE SCHWACHSTELLE WURDE IN KEYCLOAK VERSION 24.0.1 BEHOBEN (https://github.com/advisories/GHSA-4vc8-pg5c-vg4x)

Wichtige Links

  • https://nvd.nist.gov/vuln/detail/CVE-2021-3754
  • https://www.cvedetails.com/cve/CVE-2021-3754/
  • https://bugzilla.redhat.com/show_bug.cgi?id=1999196
  • https://access.redhat.com/security/cve/CVE-2021-3754
  • https://github.com/advisories/GHSA-4vc8-pg5c-vg4x
  • https://github.com/advisories/GHSA-j9xq-j329-2xvg
  • https://vulners.com/cve/CVE-2021-3754
  • https://www.tenable.com/cve/CVE-2021-3754
Tool herunterladen