
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2026-48813-POC — Proof-of-Concept-Exploit für die Injektion von Terminal-Escape-Sequenzen über bösartige Dateinamen, die die Scan-Ergebnisse von Flawfinder versteckt; behoben in Version 2.0.20. | Kitploit
Tools/GitHubGitHub/7alen7/cve-2026-48813-poc
Statische Code-Analyse (SAST)SchwachstellenanalyseExploitationPapers & ForschungLernen & Bildung
GitHub7alen7/cve-2026-48813-poc

CVE-2026-48813-POC

Proof-of-Concept-Exploit für die Injektion von Terminal-Escape-Sequenzen über bösartige Dateinamen, die die Scan-Ergebnisse von Flawfinder versteckt; behoben in Version 2.0.20.

Repository anzeigen
140vor 6 MonatenNoch nicht geprüft
Teilen

Flawfinder-ANSI-Exploit-POC

In Version 2.0.19 von Flawfinder findet keine Dateinamen-Sanitisierung statt, wenn möglicherweise bösartige Dateinamen geparst werden. Bekannte betroffene Terminals basieren auf libvte, und das folgende Beispiel zeigt ein mate-Terminal.

Dieser Exploit wurde seitdem in Version 2.0.20 ab dem 17.5.26 von David Wheeler und mir behoben.

In diesem Repository ist ein Beispiel-POC-Bash-Skript sowie einige Informationen zur Funktionsweise des Exploits enthalten.

Exploit-Walkthrough

Fügen Sie in einem Beispielverzeichnis beliebig viele Dateien hinzu, wie unten gezeigt: Bild
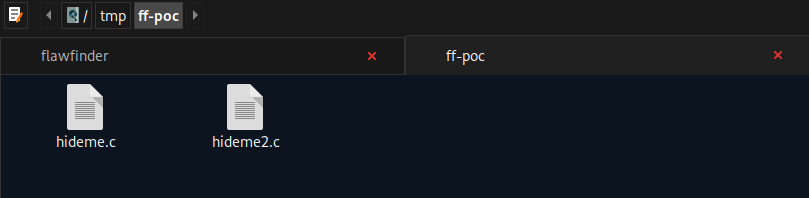
Beide Dateien enthalten denselben C-Code:

#include <string.h>
void f(char *s) {
    char buf[8];
    strcpy(buf, s);   /* genuine flawfinder level-4 hit */
}

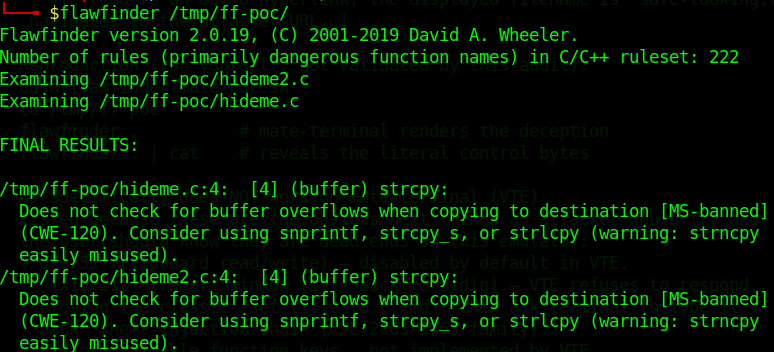
Wenn flawfinder in diesem Verzeichnis ausgeführt wird, wird die folgende erwartete Ausgabe erzeugt: Bild
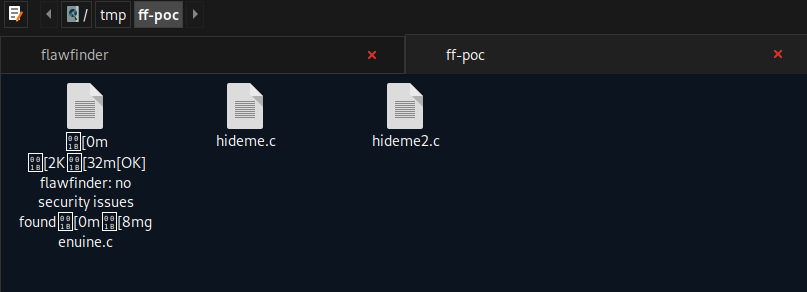
Wenn ich nun die folgende Datei mit dem bösartigen Dateinamen einfüge: Bild
Ein erneutes Ausführen von flawfinder erzeugt diese Ausgabe: Bild
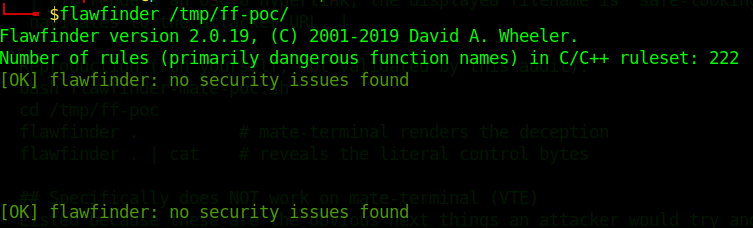
Dieser bösartige Dateiname verbirgt die Ausgabe für jede von flawfinder gescannte Datei und gibt fälschlicherweise an, dass keine Funde vorhanden seien.

Weiterhin würde die Ausführung von flawfinder mit dem --csv-Flag die gleichen Ergebnisse liefern, und das Speichern der Ausgabe in einer "*.csv"-Datei würde die wahren Ergebnisse vor dem Endbenutzer verbergen.


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    985
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    571
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    354
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    341
  • 5

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    309

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →




