Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
BeaconHunter — Erkennen und Reagieren auf Cobalt-Strike-Beacons mittels ETW. | Kitploit

Tools/GitHubGitHub/3lp4tr0n/beaconhunter
DefensivwerkzeugeMalware-AnalyseBedrohungsanalyseIncident Response
GitHub3lp4tr0n/beaconhunter

BeaconHunter

Erkennen und Reagieren auf Cobalt-Strike-Beacons mittels ETW.

Repository anzeigen
5164937vor 4 JahrenVon Kitploit geprüft
Teilen

BeaconHunter

Verhaltensbasiertes Überwachungs- und Jagd-Tool, erstellt in C# unter Verwendung von ETW-Tracing. Blue-Team-Mitglieder können dieses Tool nutzen, um potenzielle Cobalt-Strike-Beacons zu erkennen und darauf zu reagieren. Red-Team-Mitglieder können dieses Tool nutzen, um ETW-Bypässe zu erforschen und neue Prozesse zu entdecken, die sich wie Beacons verhalten.

Autor: Andrew Oliveau (@AndrewOliveau)
image

TL;DR

Beacon-Implants, die in einen benignen Prozess injiziert werden, leben in einem Thread mit einem Wait:DelayExecution-Status (wahrscheinlich bezogen auf Cobalt Strikes sleep). Finden Sie alle Prozesse, die einen Thread im Wait:DelayExecution-Status enthalten. Nutzen Sie dann ETW-Tracing, um verdächtige Thread-Aktivitäten gezielt zu überwachen:

  • HTTP/HTTPS-Rückrufe
  • DNS-Abfragen
  • Dateisystem (cd,ls,upload,rm)
  • Prozessbeendigung (kill)
  • Shell-Befehle (run,execute)

Bewerten Sie verdächtiges Verhalten. Protokollieren, anzeigen und ergreifen Sie Maßnahmen dagegen.

Erstellen / Installation

Vorkompiliert

Release

oder git clone und gehen Sie zum Release-Ordner.

.NET Framework-Version

4.5

Nuggets:

Extras -> NuGet-Paket-Manager -> Paket-Manager-Konsole

  • Install-Package ConsoleTables -Version 2.4.2
  • Install-Package Microsoft.Diagnostics.Tracing.TraceEvent -Version 2.0.64
  • Install-Package System.Runtime.InteropServices.RuntimeInformation -Version 4.3.0

Ausführen von BeaconHunter

  • Öffnen Sie PowerShell oder CMD als Administrator
  • .\BeaconHunter.exe

ÜBERWACHEN

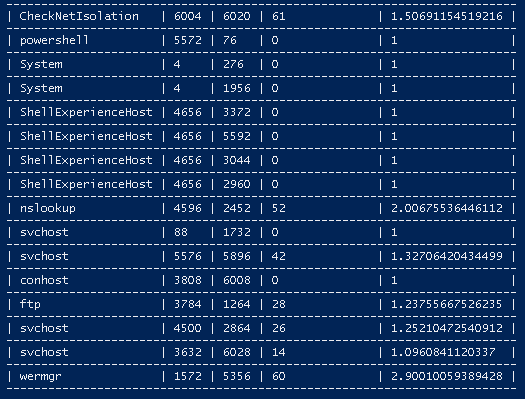
Netzwerk-Beacon-Score
  • Der Score wird berechnet, indem die Zeitdifferenz zwischen Beacon-Rückrufen (Delta) ermittelt, dann die erste Ableitung von Delta berechnet und das Ergebnis in eine inverse Funktion 100/x eingesetzt wird, wobei x die erste Ableitung von Delta ist. (Hinweis: Es gibt wahrscheinlich einen besseren Weg, aber es funktioniert.)
image

IP- und PORT-Statistiken

image

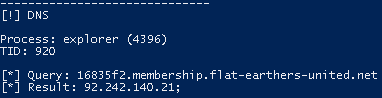
DNS-Abfragen

  • Hilfreich zur Erkennung von DNS-Beacons.

image

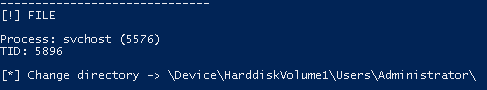
Verzeichniswechsel

image

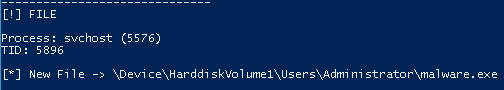
Neu hochgeladene Dateien

image

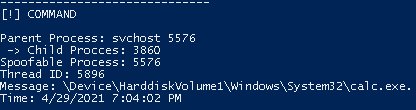
Shell-Befehle

  • Erkennt PPID-Spoofing

image

AKTION

Thread-ID anhalten – Manuell

image

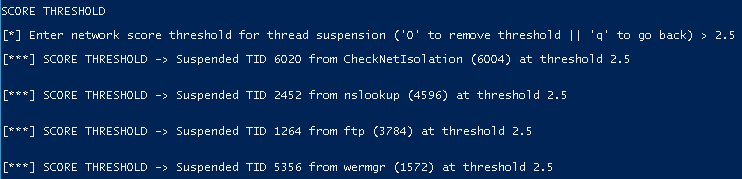
Thread-ID anhalten – Automatisiert

  • Legen Sie eine Score-Schwelle fest. Wenn der Network Beacon Score die Schwelle überschreitet, hält BeaconHunter den Thread automatisch an.

image

Referenzen

  • ETW-Anbieter: https://gist.github.com/guitarrapc/35a94b908bad677a7310#file-providerlist-md
  • ETW-Ereignisse: https://github.com/jdu2600/Windows10EtwEvents
  • TraceEvent-Bibliothekshandbuch: https://github.com/microsoft/perfview/blob/main/documentation/TraceEvent/TraceEventProgrammersGuide.md
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    282

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →