

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2014-0160 — Dockerisiertes Trainingslabor zur Ausnutzung von Heartbleed (CVE-2014-0160) über TLS-Handshake, um nginx-Speicher zu leaken, plus Snort-Regel zur Erkennung von Angriffen. | Kitploit
Tools/GitHubGitHub/22imer/cve-2014-0160
SchwachstellenanalyseExploitationWebsicherheitEinbruchserkennungLernen & BildungLabs & Praxis
GitHub22imer/cve-2014-0160

CVE-2014-0160

Dockerisiertes Trainingslabor zur Ausnutzung von Heartbleed (CVE-2014-0160) über TLS-Handshake, um nginx-Speicher zu leaken, plus Snort-Regel zur Erkennung von Angriffen.

Repository anzeigen
36vor 9 MonatenNoch nicht geprüft
Teilen

CVE-2014-0160

Laboraufbau mit Heartbleed zum Leaken von Speicher von Webanwendungen

Dieses Repository konzentriert sich auf den Aufbau eines Containers, um eine Umgebung zu schaffen, in der nginx mit der Heartbleed-Technik ausgenutzt werden kann, mit Schwerpunkt auf:
  • Aufbau der Umgebung mit Docker
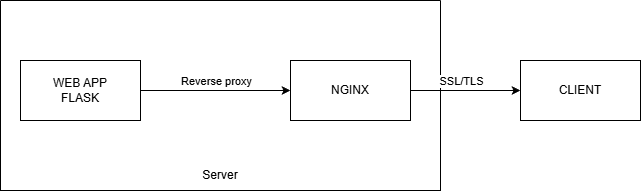
  • Diagramm des Server-Setups
  • Demonstrationsschritte

Server-Diagramm

Diagramm

Das Problem CVE-2014-0160 tritt auf, wenn die OpenSSL-Bibliothek TLS mit der Heartbeat-Funktion bereitstellt, die eine Puffergröße von 64 KB hat, was zu einer Überschreitung führt und vertrauliche Informationen aus dem Serverspeicher leakt.

Angriffsablauf

Verwendung des Payloads heartbleed.py

Die Webanwendung verarbeitet vertrauliche Nachrichten, die von nginx im Speicher zwischengespeichert werden.

Wir nutzen dies aus, indem wir prüfen, ob die Umgebung TLS-Heartbeat unterstützt.

openssl s_client -connect : -tlsdebug

Hinweis: Moderne OpenSSL-Versionen unterstützen möglicherweise das TLS-Heartbeat-Protokoll nicht mehr. Bitte verwenden Sie eine Version, die es unterstützt.

Heartbleed ist ein zufälliger Out-of-Bounds-Read-Fehler. Der Server gibt 64 KB zusammenhängenden Speicher zurück.

Header eines Heartbeats (RFC6520) 18 03 02 00

Demo

Verwenden Sie docker build, um das Heartbleed-Lab zu erstellen. docker build -t heartbleed-lab . docker run heartbleed-lab -p port:8443

Der Standardport der Webanwendung ist 8443.

Verwenden Sie den Payload heartbleed.py zum Testen. Wir können beobachten, dass der Payload das Ergebnis als Hexdump zurückgibt.

Im Beispiel-Dump sehen wir die gerade gesendete Anfrage und die Speicherzellen, die hauptsächlich 0x00 sind. Da der Payload zufällig ist, müssen wir ihn mehrmals ausführen, um das gewünschte Ergebnis zu leaken.

Wir können memory.py ausführen, um eine Anfrage an nginx zu senden, die im Speicher gespeichert wird, und dann das geleakte Ergebnis erhalten, wie wir in result.txt sehen.

Regeln

Da wir wissen, dass ein Angreifer eine Heartbeat-Anfrage verwenden würde, um Nachrichten zu leaken,

alert tcp any any -> any 443 (msg:"Heartbeat request"; content:"|18 03 02 00|"; rawbytes;sid:100000)

Verwenden Sie Snort-IDS zur Erkennung von Eindringlingen.

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    927
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    360
  • 4

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    289

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





