

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CanaryTokenScanner — Erkennt CanaryTokens in Office-Dokumenten und PDFs (docx, xlsx, pptx, pdf), ohne Alarme auszulösen | Kitploit
Tools/GitHubGitHub/0xnslabs/canarytokenscanner
DefensivwerkzeugeForensikInformationsbeschaffungMalware-AnalyseLernen & Bildung
GitHub0xnslabs/canarytokenscanner

CanaryTokenScanner

Erkennt CanaryTokens in Office-Dokumenten und PDFs (docx, xlsx, pptx, pdf), ohne Alarme auszulösen

Repository anzeigen
1491532vor 3 MonatenVon Kitploit geprüft
Teilen
Webseite

CanaryToken / HoneyToken Scanner

Erkennen Sie verdächtige URLs (einschließlich CanaryTokens) in Microsoft Office-Dokumenten und PDFs.

Unterstützte Formate:

  • Office Open XML: .docx, .xlsx, .pptx
  • .pdf
  • .zip (generische Archive)

Warum es dies gibt

CanaryTokens und HoneyTokens (sowie andere Tracking- oder bösartige URLs) werden oft in Dokumente eingebettet, um zu signalisieren, wann eine Datei geöffnet oder eine externe Ressource abgerufen wird. Dieses Tool führt nur eine statische Inspektion durch: Es liest den Dateiinhalt und sucht nach eingebetteten URLs, ohne das Dokument in Office/Acrobat zu öffnen und ohne Netzwerkanfragen zu stellen.

Wie es funktioniert

Office-/Zip-Scanning (DOCX/XLSX/PPTX/ZIP)

  • Office-Dokumente sind im Grunde ZIP-Container.
  • Der Scanner liest ZIP-Mitglieder direkt aus und sucht nach http://- und https://-URLs.
  • Häufige, erwartete Schema-Domains werden ignoriert, um Rauschen zu reduzieren:
    • schemas.openxmlformats.org
    • schemas.microsoft.com
    • purl.org
    • w3.org

PDF-Scanning

Der Scanner sucht nach URLs in:

  • Rohe PDF-Bytes (viele PDFs speichern URLs direkt in /URI(...))
  • Komprimierte PDF-Streams (stream ... endstream) durch Versuch der Flate/Deflate-Dekomprimierung

Ausgabe

  • Wenn verdächtige URLs gefunden werden, gibt das Skript sie aus und meldet die Datei als verdächtig.
  • Wenn nichts Interessantes gefunden wird, wird die Datei als normal gemeldet.

Verwendung

Ausführung gegen eine einzelne Datei:

python CanaryTokenScanner.py /pfad/zum/dokument.pdf

Ausführung gegen ein Verzeichnis (rekursiv):

python CanaryTokenScanner.py /pfad/zum/ordner

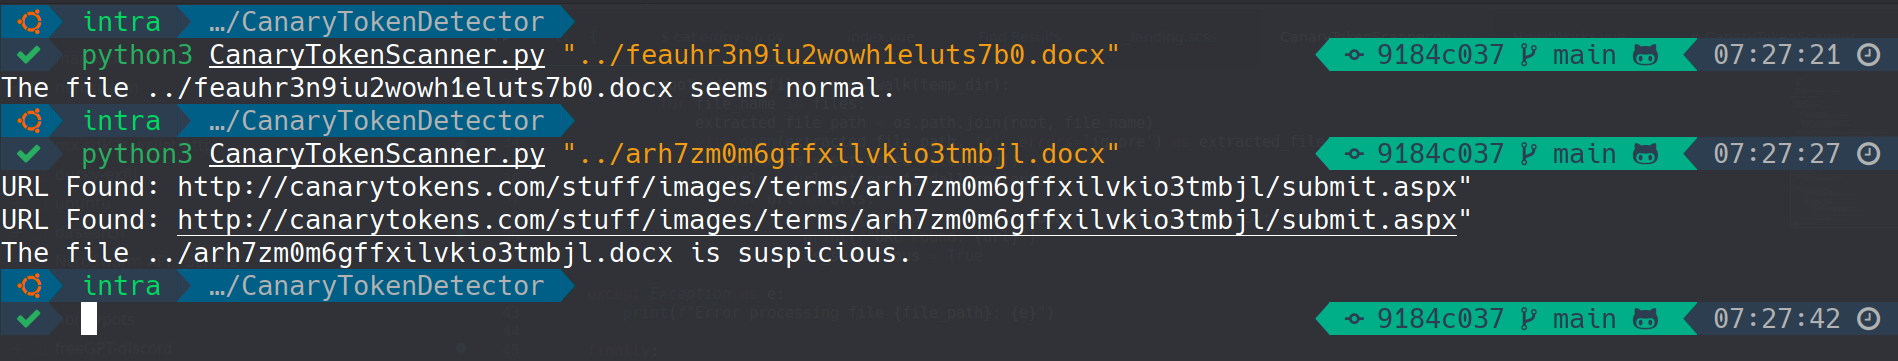
Beispielausgabe:

URL Found in /path/to/file.docx:
https://example.com/track/abc123

The file /path/to/file.docx is suspicious.
V2: Was sich geändert hat (Leistung + Verbesserungen)

  • Keine Extraktion auf die Festplatte mehr: Office/ZIP-Dateien werden im Arbeitsspeicher gescannt, anstatt in ein temporäres Verzeichnis extrahiert zu werden.
  • Schnellere Scans: Vermeidet Dateisystem-Overhead und wiederholtes Lesen.
  • Bessere PDF-Abdeckung: Erkennt URLs sowohl im rohen PDF-Inhalt als auch in Flate/Deflate-komprimierten Streams.
  • Sauberere Ergebnisse: Filtert weiterhin häufige Schema-Domains, um Fehlalarme zu reduzieren.

Hinweise / Einschränkungen

  • Dies ist ein heuristischer URL-Detektor. Das Vorhandensein einer URL bedeutet nicht automatisch, dass sie bösartig ist.
  • Einige PDFs verwenden Komprimierungs-/Filterkombinationen, die von der einfachen Flate/Deflate-Dekomprimierung nicht abgedeckt werden.
  • Verschlüsselte oder stark obfuskierte Dateien können die Erkennungsgenauigkeit verringern.

Skript-Vorführung

Canary Token Scanner in Aktion

Haftungsausschluss

Dieses Skript ist nur für Bildungs- und Sicherheitstestzwecke gedacht. Verwenden Sie es verantwortungsbewusst und in Übereinstimmung mit geltenden Gesetzen und Unternehmensrichtlinien. Der/die Autor(en) übernehmen keine Haftung für Missbrauch oder für Handlungen, die auf der Grundlage der Ausgabe dieses Tools vorgenommen werden.


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    837
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    536
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    424
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    294
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    276

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →




