
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/0xdamian/cve-2018-9995-rs
AufklärungSchwachstellenanalyseExploitationInformationsbeschaffungPenetrationstestsLernen & Bildung
GitHub0xdamian/cve-2018-9995-rs

CVE-2018-9995-rs

POC von CVE-2018-9995, geschrieben in Rust.

Repository anzeigen
971338vor 1 JahrVon Kitploit geprüft
Teilen

Übersicht

Dieses Repository enthält einen Proof-of-Concept (PoC)-Exploit, der in Rust implementiert ist und auf CVE-2018-9995 abzielt. Der Code dient ausschließlich Forschungs- und Bildungszwecken.

CVE-Details

  • Kennung: CVE-2018-9995

  • Zusammenfassung: Proof-of-Concept-Exploit, der die Schwachstelle demonstriert (technische Details finden Sie in öffentlichen Sicherheitshinweisen).

Voraussetzungen

  • Rust-Toolchain (stable) — rustc und cargo.

  • Linux oder jede von Rust unterstützte Plattform.

Verwendung

Das Repository ist ein PoC. Typische Verwendung (Beispiel):

cargo run -- IP PORT

Beispiel:

cargo run -- 0.0.0.0 85

Standardmäßig wird Port 80 verwendet, falls kein Port angegeben wird.

how-it-works

Gefährdete Geräte finden

Google Dork

intitle:"DVR Login"
googlePOC

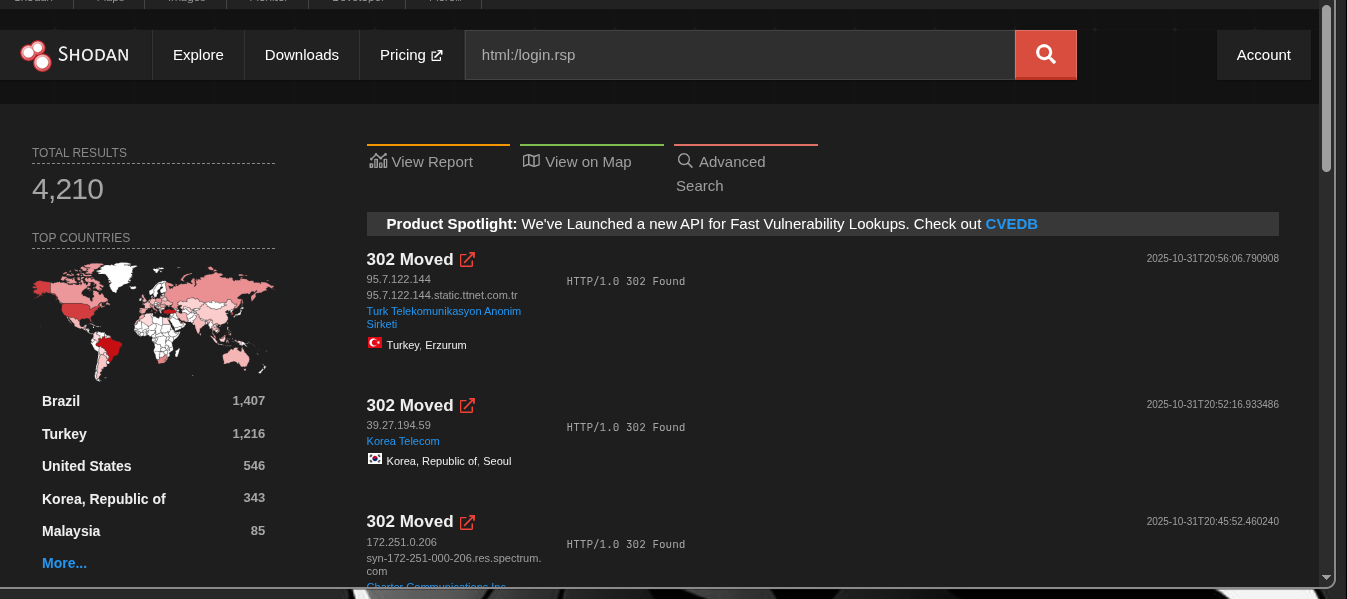
Shodan (shodan.io)

"Server GNU rsp/1.0"
image

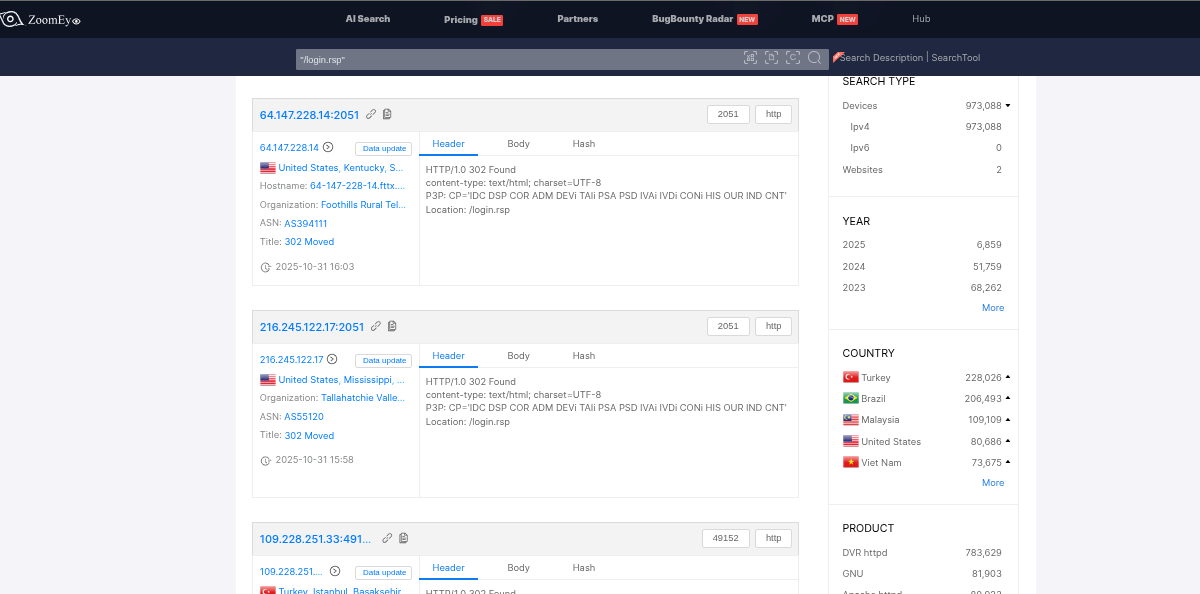
Zoomeye (zoomeye.ai)

"/login.rsp"
image

Live-Feeds ansehen

Um Live-Feeds von kompromittierten CCTV-Kameras anzusehen, benötigen Sie einen Browser, der ActiveX unterstützt. Alle modernen Browser haben die Unterstützung für ActiveX eingestellt, sodass eine der wenigen Möglichkeiten, Live-Feeds anzusehen, die Verwendung des Internet Explorers ist. Sie können entweder eine Windows 7-VM installieren oder den „IE-Modus“ in Edge unter Windows 10/11 nutzen.

image

Danksagungen

  • Autor: 0xDamian, @damnsec1 auf Twitter

  • Referenzen: https://nvd.nist.gov/vuln/detail/cve-2018-9995 (CVE-Datenbank), https://github.com/ezelf/CVE-2018-9995_dvr_credentials (Python-PoC)


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    282

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →