
 0xblackash/cve-2026-83844
Sicherheitshinweis-Dokumentation für CVE-2026-83844, eine Out-of-Bounds-Read-RCE in Windows Paint (CVSS 8.1), mit betroffenen Versionen, Erkennungsbefehlen und Patch-Verifizierung.




Sicherheitsforschung | Schwachstellenanalyse | Defensive Untersuchung
CVE-2026-83844 ist eine Schwachstelle zur Remote-Codeausführung (RCE) mit hohem Schweregrad, die Microsoft Windows Paint betrifft.
Die Schwachstelle wird durch einen Out-of-Bounds Read (CWE-125) verursacht, der es einem nicht autorisierten Angreifer ermöglichen kann, Code über ein Netzwerk auszuführen.
Eine erfolgreiche Ausnutzung könnte potenziell die Vertraulichkeit, Integrität und Verfügbarkeit eines betroffenen Systems beeinträchtigen.
| Attribut | Details |
|---|---|
| CVE-ID | CVE-2026-83844 |
| Hersteller | Microsoft |
| Produkt | Microsoft Paint |
| Schwachstellentyp | Out-of-Bounds Read |
| CWE | CWE-125 |
| Angriffskategorie | Remote-Codeausführung |
| CVSS-Version | 3.1 |
| CVSS-Score | 8.1 |
| Schweregrad | HOCH |
| Angriffsvektor | Netzwerk |
| Veröffentlicht | 13. Oktober 2026 |
| Forschungstyp | Schwachstellenanalyse |
CVSS:3.1/AV:N/AC:H/PR:N/UI:N/S:U/C:H/I:H/A:H
| Metrik | Wert |
|---|---|
| Angriffsvektor (AV) | Netzwerk |
| Angriffskomplexität (AC) | Hoch |
| Erforderliche Privilegien (PR) | Keine |
| Benutzerinteraktion (UI) | Keine |
| Scope (S) | Unverändert |
| Vertraulichkeit (C) | Hoch |
| Integrität (I) | Hoch |
| Verfügbarkeit (A) | Hoch |
Hersteller: Microsoft
Produkt: Microsoft Paint
Der ursprüngliche CVE-Eintrag identifiziert den folgenden betroffenen Versionsbereich:
| Version | Status |
|---|---|
| 11.0.0.0 | Betroffen |
| Früher als 11.2605.91.0 | Betroffen |
| 11.2605.91.0 und später | Im ursprünglichen CVE-Eintrag angegebene Grenze |
Wichtige Versionsklärung: Spätere Berichte vom 6. November 2026 identifizieren Microsoft Paint 11.2609.401.0 als den verfügbaren behobenen Build. Der ursprünglich aufgeführte Build 11.2605.91.0 ist Berichten zufolge nie im öffentlichen Store-Katalog erschienen.
Zur Behebung installieren Sie das neueste Microsoft Paint-Update über den Microsoft Store und überprüfen Sie, dass die installierte Version mindestens 11.2609.401.0 entspricht.
CVE-2026-83844 ist klassifiziert als:
CWE-125 — Out-of-Bounds Read
Ein Out-of-Bounds Read tritt auf, wenn eine Anwendung versucht, auf Speicher außerhalb der Grenzen eines zugewiesenen Puffers zuzugreifen.
Mögliche Folgen sind:
Die gemeldete Schwachstelle hat die folgenden potenziellen sicherheitsrelevanten Implikationen:
| Auswirkung | Beschreibung |
|---|---|
| Vertraulichkeit | Möglicher unbefugter Zugriff auf Informationen |
| Integrität | Mögliche unbefugte Veränderung von Informationen |
| Verfügbarkeit | Mögliche Beeinträchtigung der System- oder Anwendungsfunktionalität |
| Remote Code Execution | Microsoft identifiziert Remote Code Execution als Auswirkung der Schwachstelle |
Technische Einschränkung: Die öffentlich verfügbare CVE-Beschreibung enthält nicht ausreichend Implementierungsdetails, um den genauen verwundbaren Codepfad oder ein reproduzierbares Ausnutzungsverfahren zu bestimmen.
Die Schwachstelle ist als netzwerkbasiert kategorisiert.
Der veröffentlichte CVSS-Vektor gibt an:
Diese Metriken beschreiben die bewerteten Eigenschaften der Schwachstelle. Sie belegen weder eine bestätigte Ausnutzungssequenz noch dass jede Paint-Installation direkt über ein Netzwerk erreichbar ist.
Öffnen Sie PowerShell und führen Sie aus:
Get-AppxPackage -Name Microsoft.Paint |
Select-Object Name, Version, PackageFullName
Überprüfen Sie die installierte Paketversion.
Sie können die Version auch manuell überprüfen:
Öffnen Sie den Microsoft Store:
Empfohlene Schutzmaßnahmen:
11.2609.401.0 oder höher ist.Priorität: Systeme mit anfälligen Paint-Versionen sollten so schnell wie möglich aktualisiert werden.
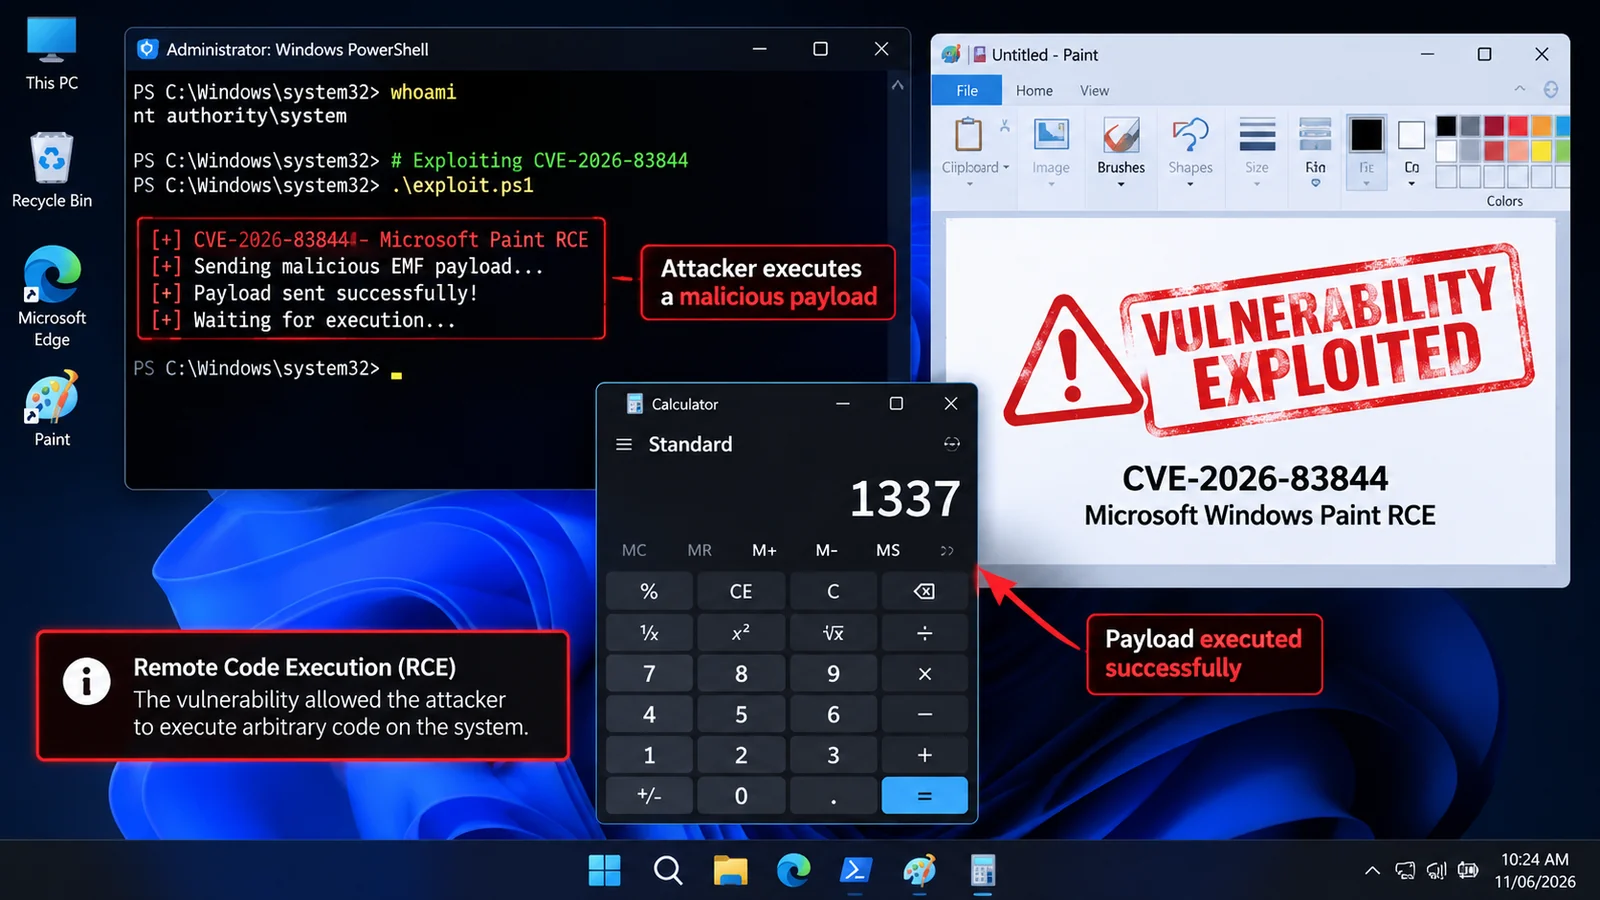
Basierend auf den verfügbaren Anreicherungsinformationen zur Schwachstelle:
| Bewertung | Status |
|---|---|
| Bekannte Ausnutzung | Keine gemeldet |
| Öffentlicher Exploit | Nicht nachgewiesen |
| Automatisierbar | Nein |
| Technische Auswirkung | Total |
| CISA KEV-Listung | In den referenzierten Daten nicht identifiziert |
Das Fehlen gemeldeter Ausnutzung bedeutet nicht, dass die Schwachstelle harmlos ist.
Dieses Repository dokumentiert einen defensiven Research-Workflow:
       CVE Identification
               |
               v
       Advisory Collection
               |
               v
       Affected Version Analysis
               |
               v
       Vulnerability Classification
               |
               v
       CVSS Assessment
               |
               v
       Detection & Verification
               |
               v
       Patch Validation
               |
               v
       Security Documentation
CVE-2026-83844/
│
├── README.md
│
├── images/
│   ├── banner.png
│   └── lab-environment.png
│
├── research/
│   └── technical-analysis.md
│
└── references/
    └── sources.md






