
Skip to content
KitploitKITPLOIT
ToolsBlog
Log in
Einreichen
ToolsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2026-7574 — CVE-2026-7574 | Kitploit
Tools/GitHubGitHub/0xblackash/cve-2026-7574
PersistenzmechanismenSchwachstellenanalyseExploitationPapers & ForschungLernen & BildungKuratierte Ressourcen
GitHub0xblackash/cve-2026-7574

CVE-2026-7574
CVE-2026-7574

Repository anzeigen
134vor 4 MonatenNoch nicht geprüft
Teilen

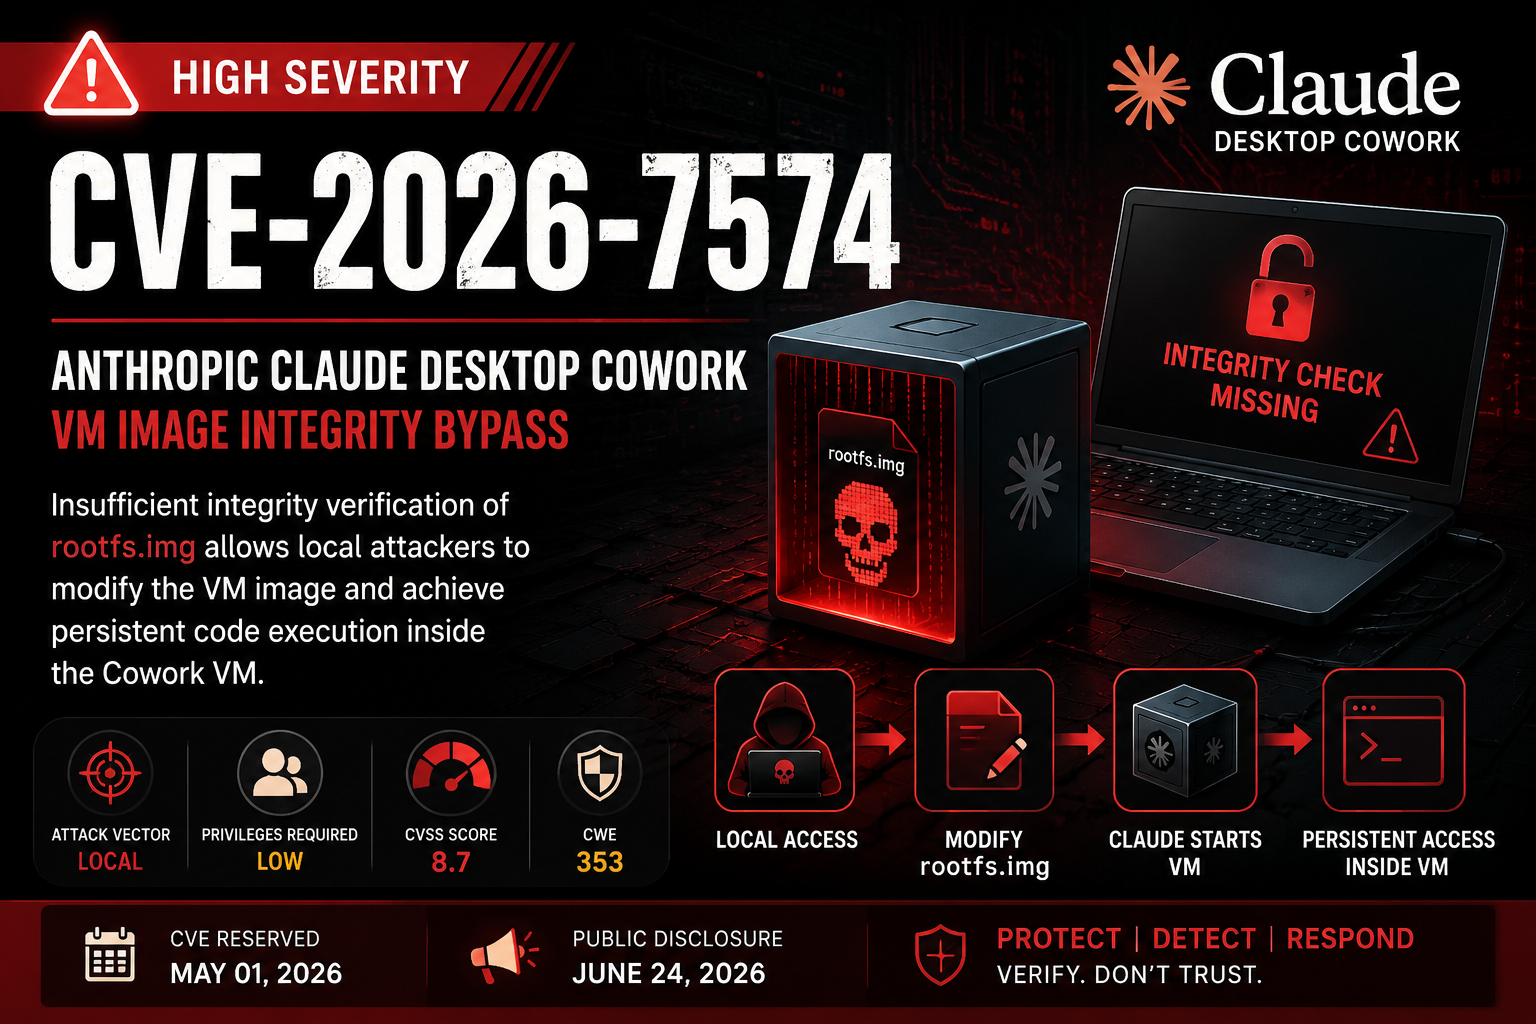
🚨 CVE-2026-7574 — Claude Desktop Cowork VM-Integritätsumgehung

ChatGPT Image Jun 25, 2026, 09_16_52 AM

Anthropic Claude Desktop Cowork VM-Image-Integritätsumgehung

🔥 Lokale Persistenz durch VM-Image-Manipulation

Eine Integritätsprüfungs-Schwachstelle, die die Änderung des Claude Desktop Cowork VM-Dateisystem-Images (rootfs.img) erlaubt und persistente Codeausführung in der VM-Umgebung ermöglicht.


📖 Überblick

CVE-2026-7574 ist eine schwerwiegende Sicherheitslücke, die Anthropic Claude Desktop Cowork betrifft.

Das Problem entsteht, weil die Anwendung vor dem Start der VM nur die Existenz und Versionsmetadaten des virtuellen Maschinen-Dateisystem-Images (rootfs.img) überprüft. Der Image-Inhalt selbst wird nicht kryptografisch verifiziert.

Dies ermöglicht einem Angreifer mit lokalem Zugriff, das VM-Image zu ersetzen oder zu modifizieren und persistente Ausführungsfähigkeiten in der Cowork-VM aufrechtzuerhalten.


🎯 Betroffene Produkte

ProduktStatus
Claude Desktop CoworkVerwundbar
macOS-BereitstellungenBetroffen
Linux-BereitstellungenNicht bestätigt
Windows-BereitstellungenNicht bestätigt

Betroffene Versionen

v1.1348.0 – v1.2278.0

⚡ Schwachstellendetails

FeldWert
CVECVE-2026-7574
SchweregradHoch
CVSS-Score8.7
CWECWE-353
AngriffsvektorLokal
Erforderliche BerechtigungenNiedrig
BenutzerinteraktionKeine
AuswirkungGeändert
AusnutzungNach Kompromittierung

🧠 Ursache

Die Anwendung führt Folgendes durch:

✓ Datei existiert
✓ Version stimmt überein

✗ Integritätsprüfung
✗ Kryptografische Signaturprüfung
✗ Sichere Hash-Prüfung

Infolgedessen wird ein modifiziertes VM-Dateisystem-Image bei späteren Starts als vertrauenswürdig eingestuft.


🔍 Angriffsablauf

┌──────────────────────┐
│ Lokaler Benutzerzugriff │
└──────────┬───────────┘
           │
           ▼
┌──────────────────────┐
│ rootfs.img ändern    │
└──────────┬───────────┘
           │
           ▼
┌──────────────────────┐
│ Claude startet VM    │
└──────────┬───────────┘
           │
           ▼
┌──────────────────────┐
│ Bösartiges Image     │
│ vertraut & ausgeführt│
└──────────┬───────────┘
           │
           ▼
┌──────────────────────┐
│ Persistenter Zugriff │
│ Innerhalb der Cowork-VM  │
└──────────────────────┘

💥 Potenzielle Auswirkungen

Persistenz

Angreifer können die Codeausführung über VM-Neustarts hinweg aufrechterhalten.

Datenexposition

Zugriff auf zwischen Host und VM eingehängte Verzeichnisse.

Aktivitäten nach Kompromittierung

Nützlich, um nach der ersten Kompromittierung einen Zugang aufrechtzuerhalten.

VM-Manipulation

Modifizierte Umgebungen können angreifergesteuerte Dienste und Skripte ausführen.


🛠 Proof-of-Concept-Logik

Nur zu Bildungszwecken.

# Locate VM image

rootfs.img

# Modify filesystem image

# Replace startup scripts

# Restart Claude Desktop Cowork

# Modified image executes automatically

🛡 Erkennung

Indikatoren für eine Kompromittierung

  • Unerwartete Änderungszeit von rootfs.img
  • Nicht autorisierte VM-Image-Ersetzungen
  • Unbekannte Startskripte innerhalb der VM
  • Persistenz, die Neuinstallationen der Anwendung übersteht
  • Unerwartete Prozesse innerhalb der Cowork-VM

🔒 Gegenmaßnahmen

Sofortmaßnahmen

  • Lokalen Zugriff einschränken.
  • VM-Image-Integrität überwachen.
  • Dateisystem-Überwachung implementieren.
  • VM-Startkonfigurationen überprüfen.
  • Verdächtige VM-Images neu erstellen.

Herstellerempfehlung

Implementieren:

SHA-256 Validation
Cryptographic Signatures
Secure Boot Verification
Image Trust Chains
Runtime Integrity Checks

📅 Zeitleiste

EreignisDatum
CVE reserviert2026-05-01
Öffentliche Offenlegung2026-06-24
CVE veröffentlicht2026-06-24

🏷 Klassifizierung

CWE-353
Missing Support for Integrity Check

📚 Referenzen

  • Öffentliches CVE-Advisory
  • Sicherheitsbulletin des Herstellers
  • CWE-353-Dokumentation

⚠ Haftungsausschluss

Dieses Repository ist bestimmt für:

  • Sicherheitsforschung
  • Schwachstellenbewusstsein
  • Defensive Sicherheitsschulung
  • Vorbereitung auf Incident-Response

Verwenden Sie diese Informationen nicht, um Systeme ohne ausdrückliche Genehmigung anzugreifen.


🔴 CVE-2026-7574

Claude Desktop Cowork VM-Integritätsumgehung

Persistenz durch Vertrauen ohne Verifikation

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    491
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    462
  • 3

    opencti

    opencti-platform/opencti

    Offene Plattform für Cyber-Bedrohungsinformationen

    345
  • 4

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    340
  • 5

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    306
  • 6

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    292

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →






