Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2026-63030 — CVE-2026-63030 | Kitploit
Tools/GitHubGitHub/0xblackash/cve-2026-63030
SchwachstellenanalyseExploitationWebanwendungs-ExploitationWebsicherheitPenetrationstestsLernen & Bildung
GitHub0xblackash/cve-2026-63030

CVE-2026-63030

CVE-2026-63030

Repository anzeigen
135vor 4 MonatenNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    945
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    350
  • 4

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    339
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    338
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    292

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

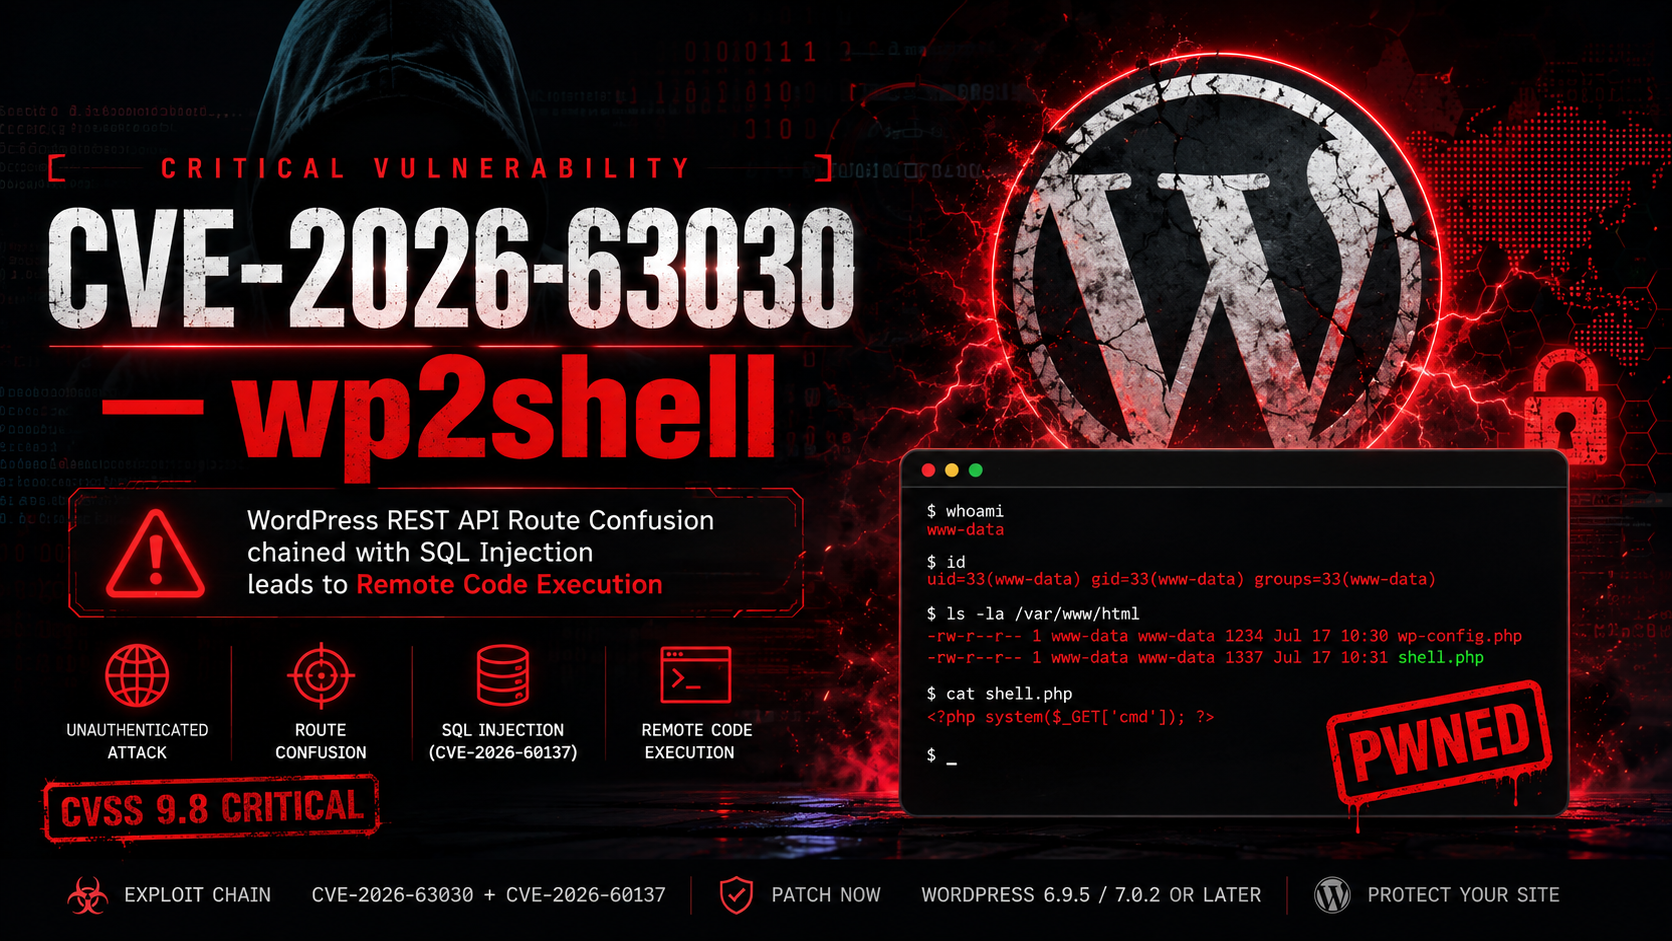
🚨 CVE-2026-63030 — WP2Shell

WordPress REST API-Routen-Verwirrung → Remote-Codeausführung

ChatGPT Image Jul 18, 2026, 05_35_26 PM

Eine kritische Schwachstelle im WordPress-Core, die eine REST-API-Routen-Verwirrung ermöglicht und mit SQL-Injection verkettet werden kann, um eine Remote-Codeausführung ohne Authentifizierung zu erreichen.


📖 Überblick

CVE-2026-63030 ist eine kritische Schwachstelle, die WordPress Core betrifft.

Das Problem besteht im REST-API-Batch-Endpunkt, wo eine unsachgemäße Routenbehandlung zu Routen-Verwirrung führen kann. Obwohl die Schwachstelle allein nicht für eine vollständige Kompromittierung ausreicht, kann sie mit CVE-2026-60137 (WP_Query SQL-Injection) verkettet werden, um eine Remote-Codeausführung (RCE) ohne Authentifizierung zu erreichen.

Lehrreiches Repository für defensive Forschung und Schwachstellenanalyse.


✨ Funktionen

  • 🔥 Analyse kritischer Schwachstellen
  • 📖 Technische Aufschlüsselung
  • ⚔ Visualisierung der Angriffskette
  • 🛡 Erkennungsleitfaden
  • 🚑 Empfehlungen zur Schadensbegrenzung
  • 📚 Referenzen
  • 📂 Sauberes GitHub-Repository-Layout

📊 Schwachstellendetails

EigenschaftWert
CVECVE-2026-63030
AnbieterWordPress
KomponenteWordPress Core
AngriffsvektorNetzwerk
Erforderliche BerechtigungenKeine (Kette)
BenutzerinteraktionKeine
AuswirkungRemote-Codeausführung
SchweregradKritisch
CVSS9.8
StatusGepatcht

🧠 Grundursache

Die Schwachstelle entsteht durch eine unsachgemäße Behandlung der Routenauflösung des REST-API-Batch-Endpunkts, wodurch Angreifer die Anfrageverarbeitung manipulieren können.

In Verkettung mit CVE-2026-60137 kann der Angriff von Routen-Verwirrung über SQL-Injection bis hin zur Remote-Codeausführung eskalieren.


⚔ Angriffskette

Internet
    │
    ▼
REST API Batch Endpoint
    │
    ▼
Route Confusion
    │
    ▼
Unexpected Endpoint Resolution
    │
    ▼
SQL Injection (CVE-2026-60137)
    │
    ▼
Database Manipulation
    │
    ▼
Remote Code Execution
    │
    ▼
Complete Site Compromise

💥 Auswirkung

Eine erfolgreiche Ausnutzung kann Folgendes zur Folge haben:

  • Remote-Codeausführung
  • Vollständige Übernahme der WordPress-Website
  • Kompromittierung der Datenbank
  • Administrativer Zugriff
  • Bereitstellung von Web-Shells
  • Installation von Malware
  • Diebstahl von Anmeldeinformationen
  • Permanente Hintertüren

🛡 Schadensbegrenzung

Führen Sie sofort ein Upgrade durch auf:

  • ✅ WordPress 6.9.5
  • ✅ WordPress 7.0.2
  • ✅ Jede neuere unterstützte Version

Zusätzliche Empfehlungen:

  • Beschränken Sie unnötige REST-API-Exposition.
  • Setzen Sie eine Web Application Firewall (WAF) ein.
  • Aktivieren Sie kontinuierliche Protokollüberwachung.
  • Prüfen Sie Administratorkonten.
  • Entfernen Sie unbekannte Plugins und Themes.
  • Überwachen Sie die Dateiintegrität.

🔍 Erkennung

Indikatoren für eine mögliche Ausnutzung umfassen:

POST /wp-json/batch/v1

Unexpected REST API requests

Abnormal SQL errors

Unknown administrator accounts

Recently modified PHP files

Suspicious outbound network traffic

📂 Repository-Struktur

CVE-2026-63030
│
├── README.md
├── LICENSE
├── assets
│   └── banner.png
├── docs
│   ├── analysis.md
│   ├── timeline.md
│   ├── mitigation.md
│   └── references.md
├── detection
│   ├── yara
│   ├── sigma
│   └── iocs.md
└── screenshots

📚 Referenzen

  • NIST National Vulnerability Database
  • WordPress-Sicherheitshinweis
  • WordPress-Core-Versionshinweise
  • CVE-2026-60137-Dokumentation

⚠️ Haftungsausschluss

Dieses Repository enthält keinen Exploit-Code.

Es dient ausschließlich:

  • Sicherheitsforschern
  • Incident-Respondern
  • Blue Teams
  • Studierenden
  • Systemadministratoren
  • Fachleuten für defensive Sicherheit

Die bereitgestellten Informationen dienen ausschließlich Bildungs- und Verteidigungszwecken.


⭐ Markieren Sie dieses Repository mit einem Stern, wenn Sie es nützlich fanden!

Mit ❤️ für die Cybersicherheits-Community erstellt

Tool herunterladen