Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2026-53921 — CVE-2026-53921 | Kitploit
Tools/GitHubGitHub/0xblackash/cve-2026-53921
IoT-SicherheitSchwachstellenanalysePapers & ForschungLernen & Bildung
GitHub0xblackash/cve-2026-53921

CVE-2026-53921

CVE-2026-53921

Repository anzeigen
242vor 3 MonatenNoch nicht geprüft
Teilen

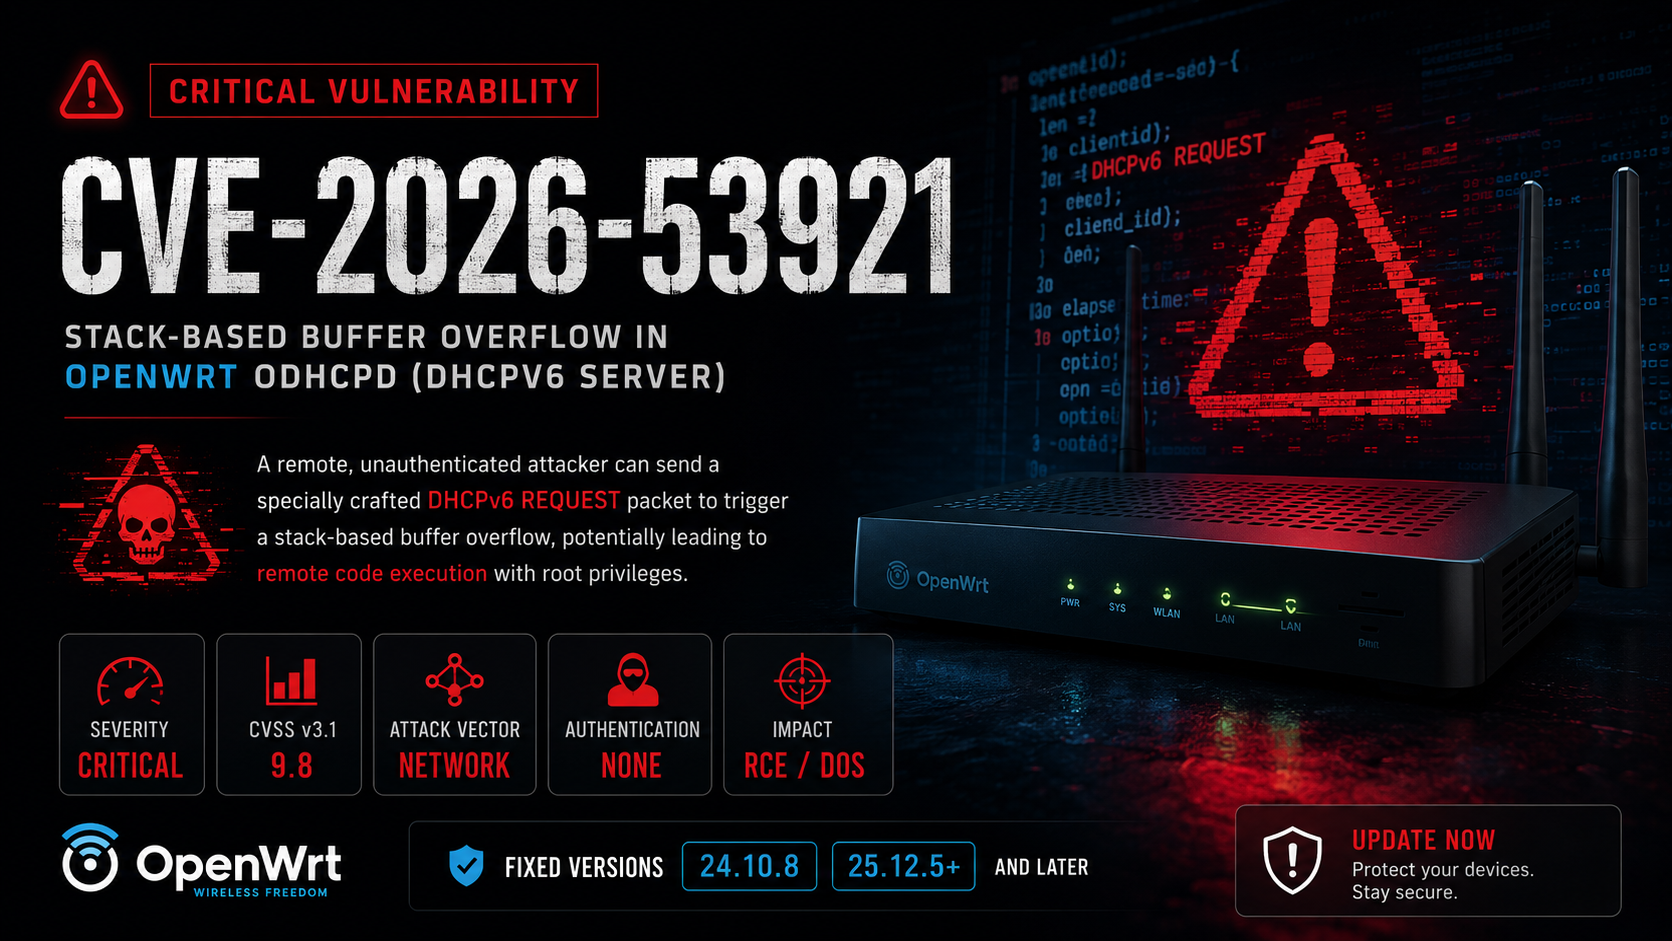
🚨 CVE-2026-53921 - odhcpd

ChatGPT Image Jul 28, 2026, 02_52_27 PM

Kritischer Stack-basierter Pufferüberlauf in OpenWrt odhcpd

Severity CVSS Attack Impact Platform

Ein entfernter, nicht authentifizierter Stack-basierter Pufferüberlauf, der potenzielle Remote Code Execution (RCE) mit Root-Rechten ermöglicht.


📖 Übersicht

EigenschaftWert
CVE IDCVE-2026-53921
Schweregrad🔴 Kritisch
CVSS v3.19.8
CWECWE-121 (Stack-basierter Pufferüberlauf)
AngriffsvektorNetzwerk
AuthentifizierungKeine
BenutzerinteraktionKeine
Betroffene Komponenteodhcpd (DHCPv6-Server)
AuswirkungRemote Code Execution / Denial of Service

⚡ Beschreibung

CVE-2026-53921 ist ein kritischer Stack-basierter Pufferüberlauf, der den OpenWrt-DHCPv6-Server (odhcpd) betrifft.

Ein entfernter, nicht authentifizierter Angreifer kann ein speziell präpariertes DHCPv6-REQUEST-Paket senden, um eine Speicherkorruption auszulösen, die möglicherweise zu beliebiger Codeausführung mit Root-Rechten oder einem Denial of Service (DoS) führt.

Da odhcpd mit Root-Rechten ausgeführt wird, kann eine erfolgreiche Ausnutzung zur vollständigen Kompromittierung des Geräts führen.


🎯 Auswirkungen

✓ Remote Code Execution (RCE)
✓ Root Privilege Compromise
✓ Memory Corruption
✓ Device Takeover
✓ Denial of Service (DoS)

🛠 Betroffene Komponente

OpenWrt
└── odhcpd
    └── DHCPv6 Server

✅ Behobene Versionen

VersionStatus
< 24.10.8❌ Anfällig
24.10.8✅ Behoben
25.12.5+✅ Behoben

🛡 Gegenmaßnahmen

  • Führen Sie ein Upgrade auf eine gepatchte OpenWrt-Version durch.
  • Beschränken Sie die DHCPv6-Exposition auf vertrauenswürdige Netzwerke.
  • Überwachen Sie den DHCPv6-Verkehr auf Anomalien.
  • Wenden Sie Sicherheitsupdates des Herstellers sofort an.

📊 Risikobewertung

MetrikWert
AngriffskomplexitätNiedrig
Erforderliche BerechtigungenKeine
BenutzerinteraktionKeine
AuswirkungsbereichUnverändert
VertraulichkeitHoch
IntegritätHoch
VerfügbarkeitHoch

🔗 Referenzen

  • OpenWrt-Sicherheitshinweis
  • CVE-Eintrag
  • National Vulnerability Database (NVD)

⚠️ Aktualisieren Sie sofort, wenn Ihre OpenWrt-Bereitstellung DHCPv6-Dienste bereitstellt.

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    441
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    264

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →