Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2026-45829 — CVE-2026-45829 | Kitploit
Tools/GitHubGitHub/0xblackash/cve-2026-45829
AufklärungSchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstestsLernen & BildungRemote-Access-Tool
GitHub0xblackash/cve-2026-45829

CVE-2026-45829

CVE-2026-45829

Repository anzeigen
34vor 6 MonatenNoch nicht geprüft
Teilen

🚨 CVE-2026-45829 - ChromaDB Vor-Authentifizierungs-RCE

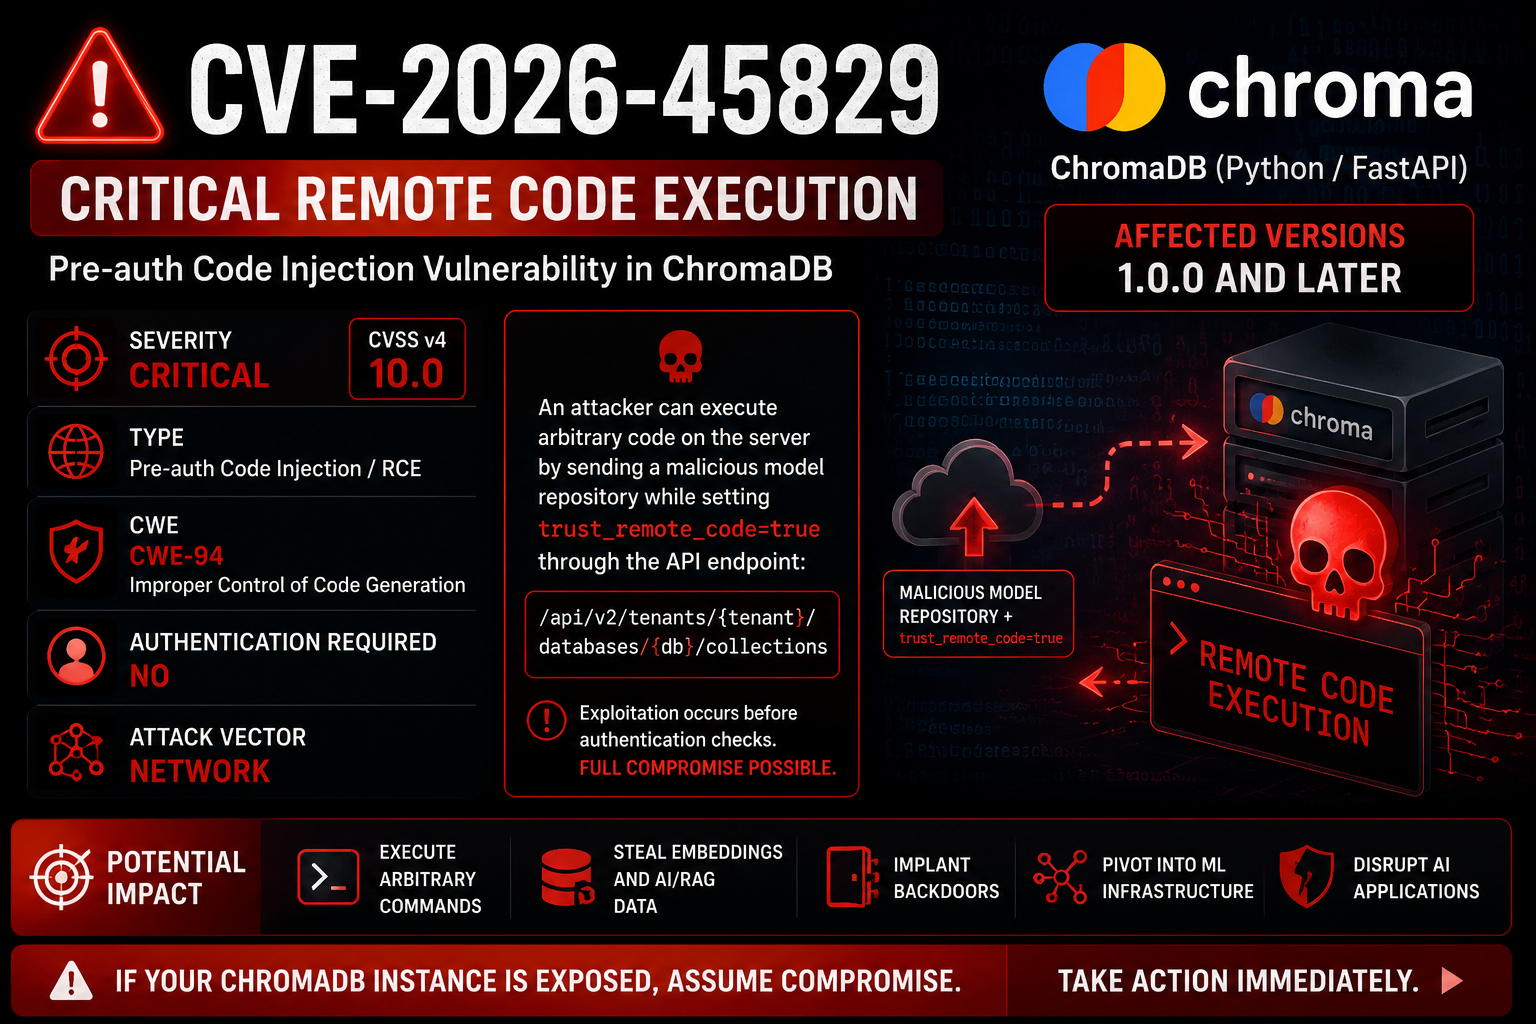
ChatGPT Bild vom 21. Mai 2026, 12:28:26 Uhr

Kritische Remote Code Execution in der ChromaDB Vektordatenbank

Critical RCE Unauthenticated


📌 Übersicht

CVE-2026-45829 ist eine kritische Pre-Authentifizierungs-RCE-Schwachstelle in ChromaDB, einer beliebten Open-Source-KI-Vektordatenbank.

Ein nicht authentifizierter Angreifer kann die Art und Weise ausnutzen, wie ChromaDB die Konfiguration von Embedding-Funktionen verarbeitet, um vollständige Remote-Code-Ausführung auf dem Server zu erreichen.

Wichtige Informationen

ElementDetails
CVE-IDCVE-2026-45829
SchweregradKritisch (CVSS 9.8)
Betroffene KomponenteEmbedding-Funktions-Handler
AngriffsvektorNicht authentifizierte HTTP-Anfrage
AuswirkungRemote Code Execution (RCE)
Betroffene VersionenChromaDB ≥ 1.0.0 (einschließlich neueste 1.5.x)

🧪 Wie der Exploit funktioniert

  1. Der Angreifer sendet eine manipulierte POST-Anfrage an den Endpunkt zur Erstellung einer Sammlung.
  2. ChromaDB verarbeitet die embedding_function-Konfiguration vor der Authentifizierung.
  3. trust_remote_code=True erlaubt das Laden von bösartigem Code.
  4. Der Angreifer kann über das model_name-Feld beliebigen Python-Code auf dem Server ausführen.

🎯 Erwartete Ergebnisse (wenn der Exploit funktioniert)

╔══════════════════════════════════════════════════════════════╗
║                 CVE-2026-45829 - ChromaDB RCE                ║
║                Pre-Auth Remote Code Execution                ║
╚══════════════════════════════════════════════════════════════╝

[*] Attacking ChromaDB → http://target:8000

[+] EXPLOIT SUCCESS!
[+] Command executed: whoami
[+] Check /tmp/chromapwned.txt on target

Nach Erfolg können Sie:

  • /etc/passwd lesen
  • Reverse Shell erhalten
  • Umgebungsvariablen auslesen
  • Hintertüren installieren

🛠 Gegenmaßnahmen

  • Aktualisieren Sie ChromaDB sofort, wenn ein Patch veröffentlicht wird.
  • Setzen Sie ChromaDB NICHT direkt dem Internet aus.
  • Deaktivieren Sie trust_remote_code, falls möglich.
  • Verwenden Sie starke Authentifizierung + Netzwerksegmentierung.

🔍 Shodan / FoFa Dorks

FoFa:

app="ChromaDB" || title="Chroma"

Shodan:

"ChromaDB" OR "Chroma HTTP Server" port:8000

⚠️ Rechtlicher Hinweis

Diese Informationen und der PoC werden ausschließlich zu Bildungs- und autorisierten Sicherheitstestzwecken bereitgestellt.
Nicht autorisiertes Scannen oder Ausnutzen von Systemen, die Ihnen nicht gehören, ist illegal.


Mit ❤️ gemacht für Sicherheitsforscher

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    370
  • 4

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    289

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →