
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/0xblackash/cve-2026-42569
SchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstestsLernen & BildungDatenbanksicherheit
GitHub0xblackash/cve-2026-42569

CVE-2026-42569

CVE-2026-42569

Repository anzeigen
38vor 6 MonatenNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    945
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    350
  • 4

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    339
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    338
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    292

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

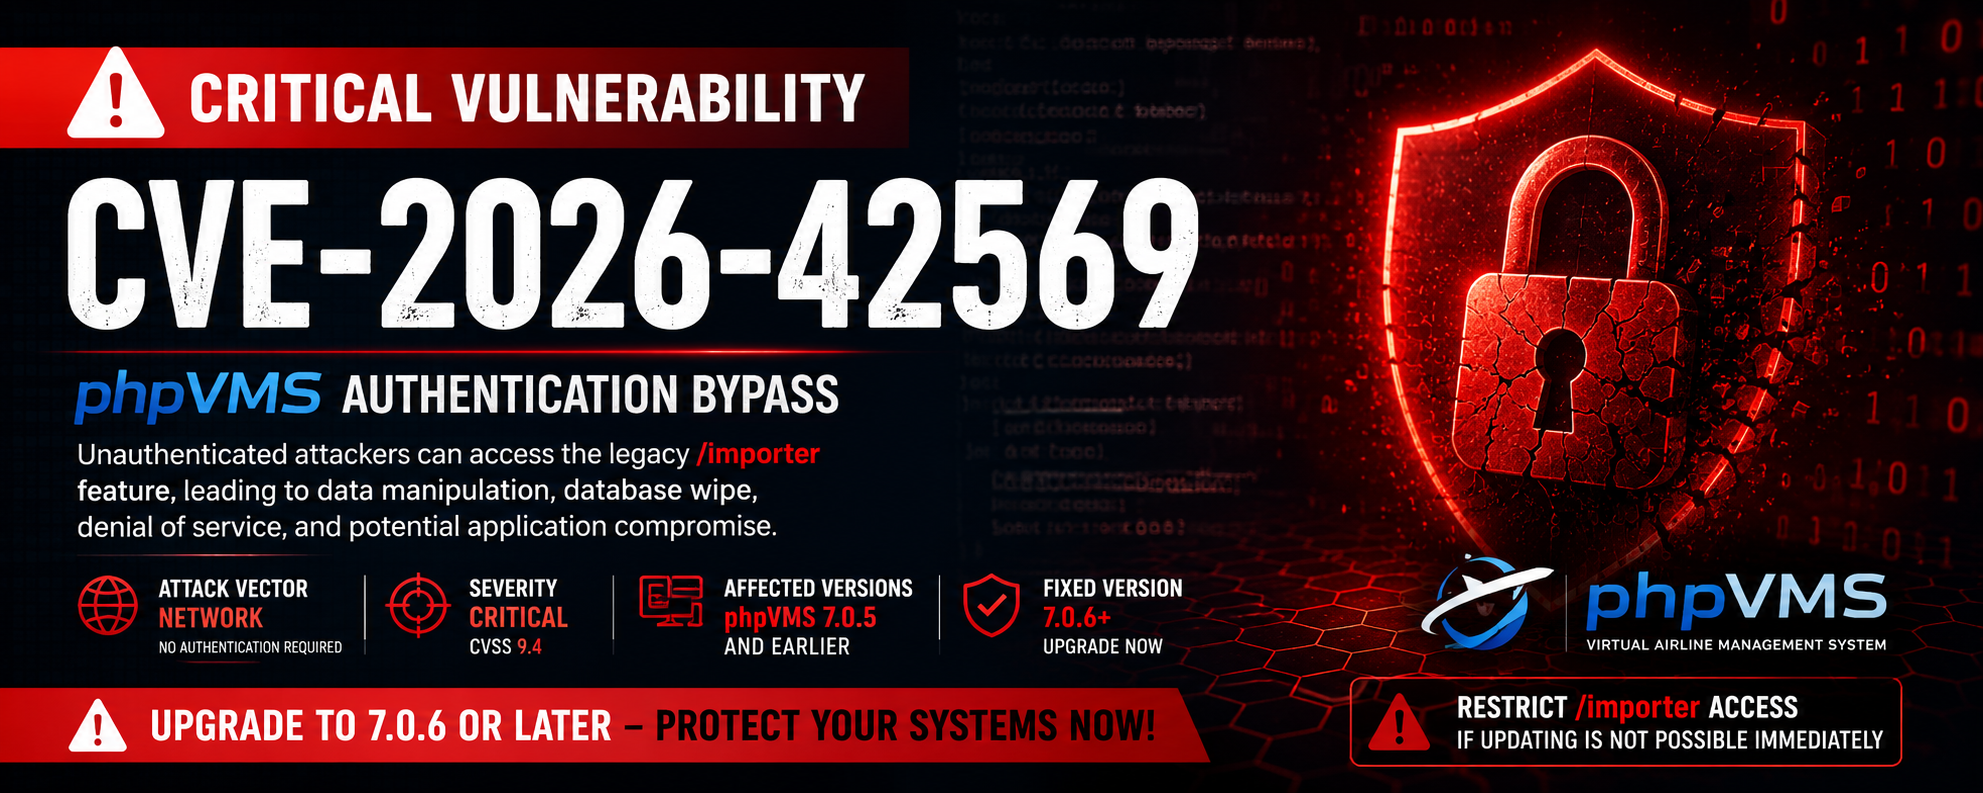
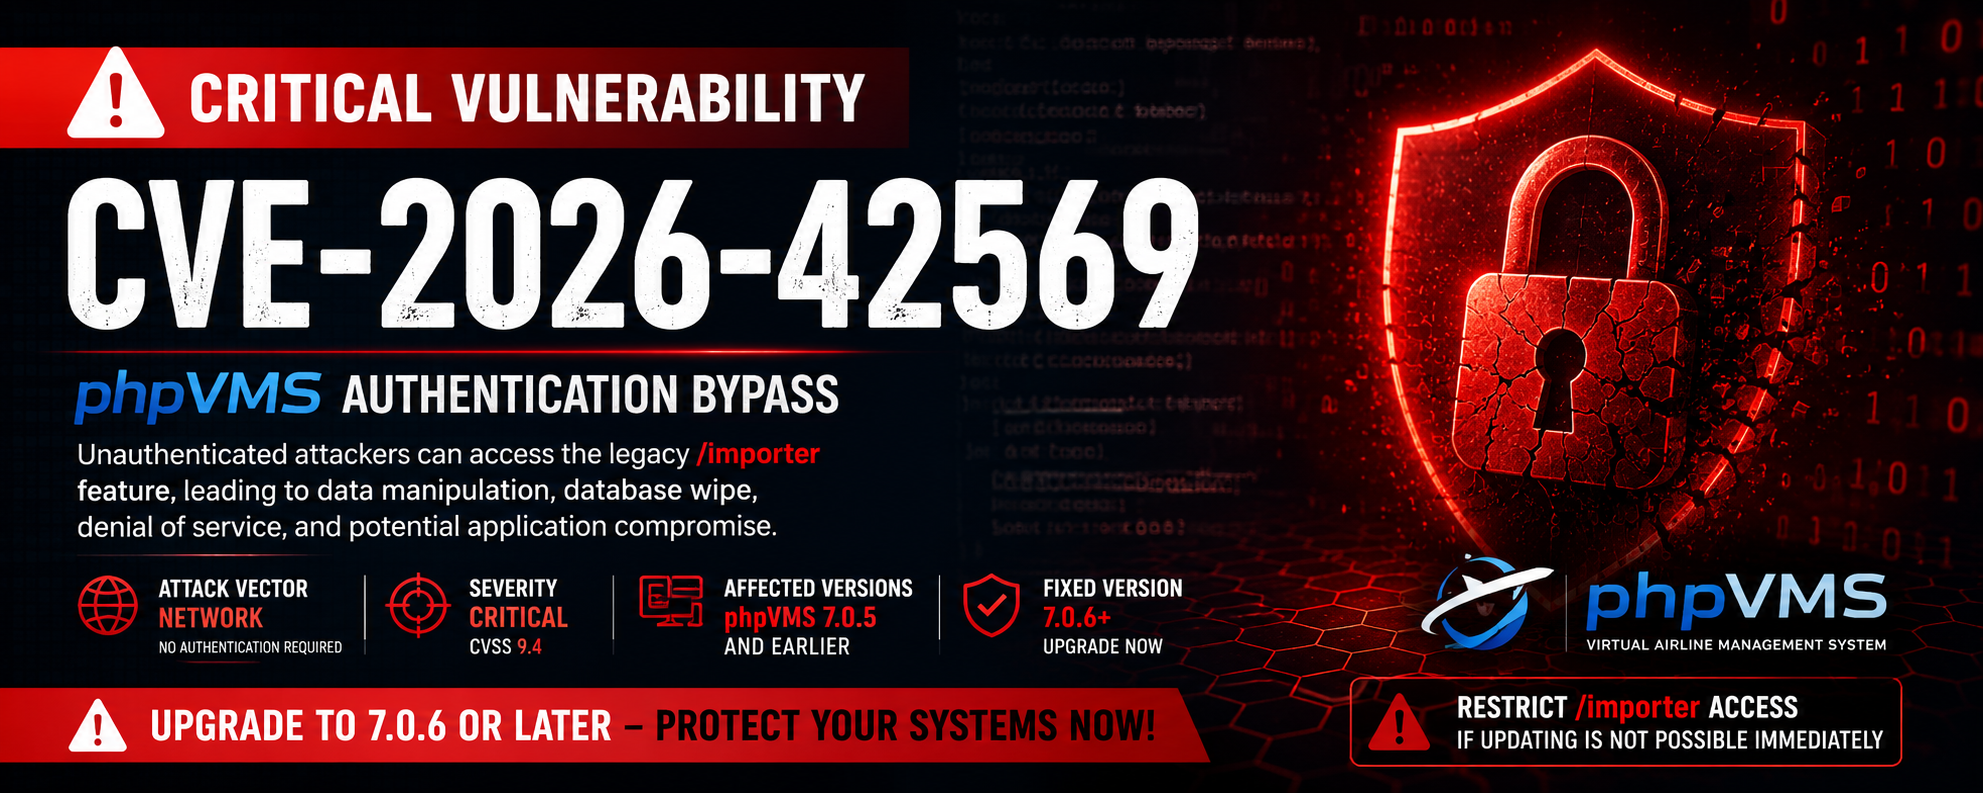
🚨 CVE-2026-42569 - phpVMS Unauthentifizierter Datenbank-Wipe

ChatGPT-Bild vom 11. Mai 2026, 12_34_25 PM

Unauthentifizierter Datenbank-Wipe / Zerstörerischer Import in phpVMS

Critical phpVMS Exploit


📌 Überblick

CVE-2026-42569 ist eine kritische Schwachstelle in phpVMS (Virtual Airline Management System), die es nicht authentifizierten Angreifern ermöglicht, auf Legacy-Import-Endpunkte zuzugreifen.

Diese Endpunkte sollten eigentlich eingeschränkt sein, bleiben jedoch in Versionen ≤ 7.0.5 zugänglich und könnten es Angreifern ermöglichen, Massenlöschungen oder Datenbank-Wipe-Vorgänge auszulösen.

🛠 Betroffene Versionen

VersionStatus
phpVMS ≤ 7.0.5Verwundbar
phpVMS 7.0.6+Behoben

⚠️ Auswirkungen

  • Nicht authentifizierter Zugriff
  • Massenlöschung von Flügen, Benutzern, Zeitplänen und anderen kritischen Daten
  • Möglicher vollständiger Datenbank-Wipe (TRUNCATE- / DELETE-Operationen)
  • Vollständige Kompromittierung des virtuellen Flugliniensystems

🧪 PoC-Nutzung

python3 CVE-2026-42569.py http://target.com

Beispielausgabe (Erfolg):

[+] SUCCESS! Endpoint reachable: /importer
[!!] Target is VULNERABLE to CVE-2026-42569
[!!] Database wipe / mass deletion is possible!

🛡️ Gegenmaßnahmen

  1. Sofort aktualisieren auf phpVMS 7.0.6 oder neuer.
  2. Entfernen oder beschränken Sie den Zugriff auf die Endpunkte /importer und /import.
  3. Blockieren Sie den Zugriff auf Legacy-Import-Routen in Ihrem Webserver (Nginx/Apache).
  4. Sichern Sie Ihre Datenbank regelmäßig.

🔧 Schnelle temporäre Lösung (Nginx)

location ~* ^/(importer|import) {
    deny all;
    return 403;
}

⚠️ Haftungsausschluss

Dieses Repository dient ausschließlich zu Bildungszwecken und autorisierten Sicherheitstests.
Der Autor ist nicht verantwortlich für Missbrauch oder Schäden, die durch dieses Tool verursacht werden.
Nicht autorisierte Ausnutzung ist illegal.


Tool herunterladen