
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/0xblackash/cve-2026-41089
SchwachstellenanalyseExploitationNetzwerksicherheitPenetrationstestsBinary-Exploitation
GitHub0xblackash/cve-2026-41089

CVE-2026-41089

CVE-2026-41089

Repository anzeigen
10137vor 5 MonatenNoch nicht geprüft
Teilen

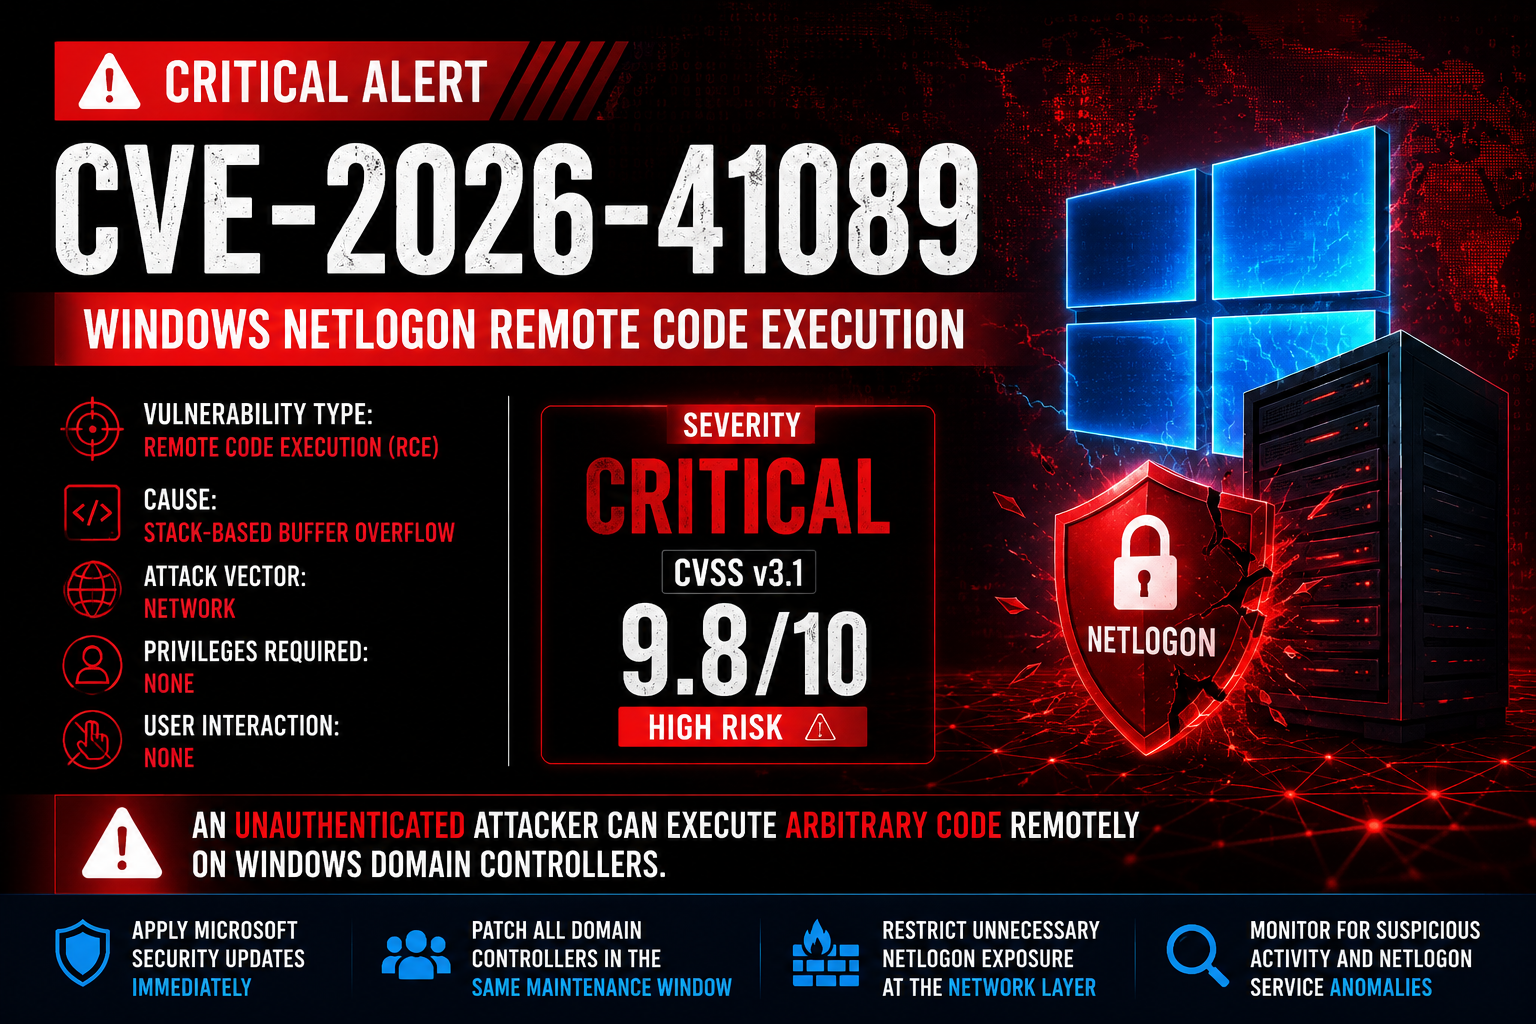
🚨 CVE-2026-41089 - Kritische Windows Netlogon Remote Code Execution (RCE)

ChatGPT Bild 2. Juni 2026, 11:35:30 Uhr

Windows Severity CVSS Attack Vector Privileges User Interaction

⚠️ Eine kritische Windows Netlogon-Sicherheitslücke, die nicht authentifizierte Remote-Codeausführung auf Domänencontrollern ermöglicht.


📖 Übersicht

CVE-2026-41089 ist eine kritische Sicherheitslücke, die den Windows Netlogon-Dienst betrifft.

Der Fehler beruht auf einem Stack-basierten Pufferüberlauf, der es einem entfernten Angreifer ermöglicht, beliebigen Code auszuführen, indem er speziell gestaltete Anfragen an einen anfälligen Domänencontroller sendet.

Auswirkung

  • Remote Code Execution (RCE)
  • Keine Authentifizierung erforderlich
  • Keine Benutzerinteraktion erforderlich
  • Potenzielle vollständige Kompromittierung von Active Directory
  • Hochwertiges Ziel für Ransomware-Betreiber und APT-Gruppen

🎯 Details der Sicherheitslücke

FeldWert
CVECVE-2026-41089
SchweregradKritisch
CVSS v3.19.8
CWECWE-121
KomponenteWindows Netlogon
AngriffsvektorNetzwerk
Erforderliche BerechtigungenKeine
BenutzerinteraktionKeine
UmfangGeändert
AuswirkungRemote Code Execution

# Connectivity test (short username, no overflow)
python3 CVE-2026-41089.py 10.0.50.21 corp.local

# Default overflow attempt
python3 CVE-2026-41089.py 10.0.50.21 corp.local -l 130

# Larger payload, longer timeout for slow networks
python3 CVE-2026-41089.py 10.0.50.21 corp.local -l 200 -t 10

🔥 Technische Zusammenfassung

Attacker
    │
    ▼
Crafted Netlogon Request
    │
    ▼
Stack Buffer Overflow
    │
    ▼
Memory Corruption
    │
    ▼
Arbitrary Code Execution
    │
    ▼
Domain Controller Compromise

⚡ Angriffsszenario

Ein im Netzwerk befindlicher Angreifer:

  1. Findet einen anfälligen Domänencontroller.
  2. Sendet ein speziell gestaltetes Netlogon-Paket.
  3. Löst eine Speicherkorruption aus.
  4. Erreicht willkürliche Codeausführung.
  5. Erlangt Kontrolle über den Domänencontroller.
  6. Kompromittiert potenziell die gesamte Active Directory-Umgebung.

🧠 Warum dies wichtig ist

Netlogon ist einer der kritischsten Dienste in Active Directory-Umgebungen.

Eine erfolgreiche Ausnutzung könnte Folgendes ermöglichen:

  • Übernahme der Domäne
  • Diebstahl von Anmeldeinformationen
  • Seitwärtsbewegung
  • Persistenzmechanismen
  • Bereitstellung von Ransomware
  • Manipulation von Active Directory

📊 Risikobewertung

KategorieBewertung
AusnutzungskomplexitätNiedrig
AngriffskomplexitätNiedrig
AuthentifizierungNicht erforderlich
BenutzerinteraktionKeine
VertraulichkeitsauswirkungHoch
IntegritätsauswirkungHoch
VerfügbarkeitsauswirkungHoch

🛡️ Erkennungsmöglichkeiten

Überwachen

Unexpected Netlogon crashes
Netlogon service restarts
Authentication anomalies
Suspicious domain controller traffic
Unexpected privilege escalation

Protokollquellen

  • Windows-Ereignisprotokolle
  • Netlogon-Protokolle
  • Defender for Endpoint
  • Sysmon
  • SIEM-Plattformen

🔍 Indikatoren für eine Kompromittierung

Repeated Netlogon requests

Unexpected service crashes

Abnormal Domain Controller behavior

Unknown processes spawned by lsass.exe

Unusual authentication activity

Lateral movement patterns

🛠️ Gegenmaßnahmen

Sofortmaßnahmen

  • Microsoft-Sicherheitsupdates einspielen
  • Alle Domänencontroller patchen
  • Nicht erforderliche Netlogon-Exposition einschränken
  • Authentifizierungsprotokolle überprüfen
  • Auf Dienstabstürze überwachen
  • EDR-Sichtbarkeit aktivieren
  • Integrität von Active Directory validieren

📈 Schweregrad-Aufschlüsselung

CVSS 9.8/10

████████████████████ 100%

CRITICAL

🏢 Betroffene Umgebungen

Potenziell betroffen:

  • Windows Server-Domänencontroller
  • Active Directory-Umgebungen
  • Unternehmensnetzwerke
  • Hybride Identitätsbereitstellungen

🚨 Zusammenfassung für die Führungsebene

CVE-2026-41089 ist eine kritische Windows Netlogon Remote Code Execution-Sicherheitslücke, die nicht authentifizierten Angreifern ermöglicht, aus der Ferne beliebigen Code auf anfälligen Domänencontrollern auszuführen. Aufgrund der geringen Angriffskomplexität und der hohen Auswirkung sollten Organisationen Patchen und Überwachen sofort priorisieren.


📚 Referenzen

  • Microsoft-Sicherheitsupdates
  • Microsoft MSRC
  • NIST National Vulnerability Database
  • Zero Day Initiative (ZDI)

⭐ Bleiben Sie sicher. Patchen Sie frühzeitig. Überwachen Sie kontinuierlich.

CVE-2026-41089

Mit ❤️ für die Cybersicherheits-Community erstellt

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    366
  • 4

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    287

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →