📌 Übersicht
- CVE-ID: CVE-2026-25049
- Betroffene Software: n8n
- Schweregrad: Kritisch
- Kategorie: Unzureichende Zugriffskontrolle / Informationsoffenlegung
Diese Schwachstelle ermöglicht nicht authentifizierten Zugriff auf interne Konfigurationsdaten über einen REST-API-Endpunkt in bestimmten n8n-Bereitstellungen.
🧭 Inhaltsverzeichnis
🔍 Technische Details
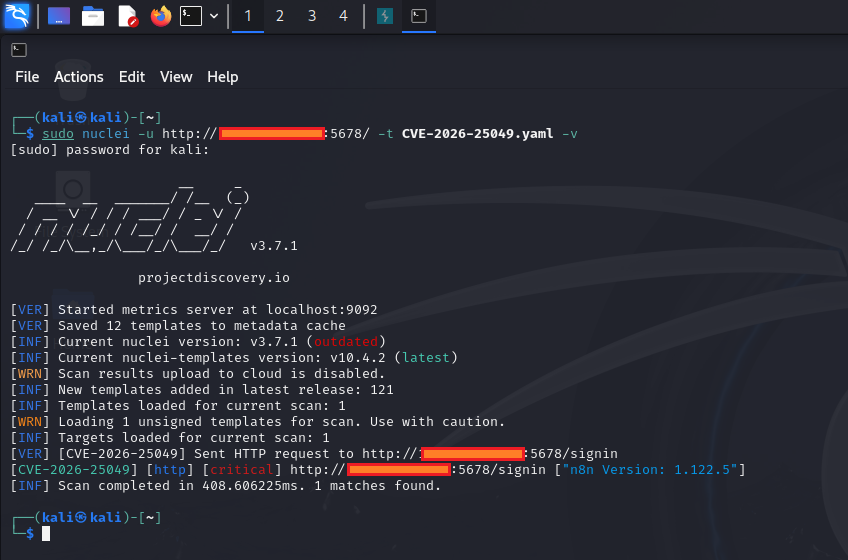
In anfälligen Konfigurationen ist der folgende Endpunkt ohne Authentifizierung zugänglich:
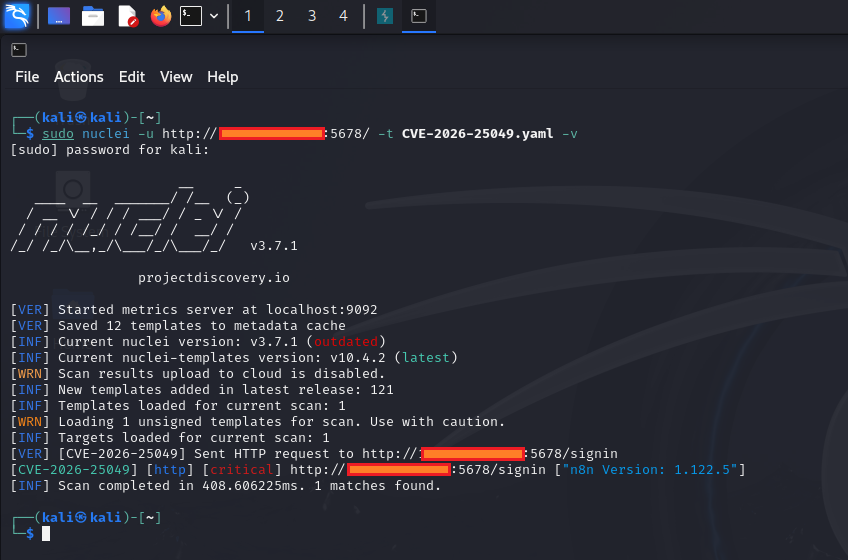
GET /rest/settings
📤 Freigegebene Daten können enthalten
- 🔐 Authentifizierungsmethode (z. B. E-Mail-Login)
- 🌐 Instanzmodus (z. B.
public)
- ⚙️ Feature-Flags und Laufzeiteinstellungen
- 🧩 Anwendungskonfigurations-Metadaten
Dieser Endpunkt sollte normalerweise für authentifizierte Benutzer eingeschränkt sein, aber Fehlkonfigurationen oder anfällige Versionen können ihn öffentlich zugänglich machen.
⚠️ Auswirkungen
Obwohl nicht direkt zu vollständiger Systemkompromittierung führend, kann diese Schwachstelle:
- 📡 Sensible Konfigurationsdetails preisgeben
- 🧠 Ziel-Fingerprinting ermöglichen
- 🔗 Angriffsverkettung mit anderen Schwachstellen erleichtern
- 🎯 Komplexität weiterer Angriffe reduzieren
💡 Selbst eine begrenzte Informationsoffenlegung kann die allgemeine Sicherheitslage erheblich schwächen.
📦 Betroffene Versionen
- Bestätigt auf:
n8n v1.123.5
- Andere Versionen können je nach Konfiguration betroffen sein
⚠️ Überprüfen Sie immer die offiziellen Sicherheitshinweise und Änderungsprotokolle.
✅ Verifikation (Überblick)
Um die Schwachstelle zu verifizieren:
-
Senden Sie eine Anfrage an:
/rest/settings
-
Beobachten Sie das Antwortverhalten.
✔️ Erwartetes Verhalten (Sicher)
401 Unauthorized- Authentifizierung erforderlich
❌ Anfälliges Verhalten
200 OK- JSON-Antwort mit Konfigurationsdaten
🛡️ Abhilfe
Um Ihre n8n-Instanz zu sichern:
- 🔄 Aktualisieren Sie auf die neueste gepatchte Version
- 🔒 Beschränken Sie den Zugriff auf Port
5678 (VPN, Firewall, IP-Whitelist)
- 🚫 Vermeiden Sie die direkte Exposition von n8n im öffentlichen Internet
- 🔑 Durchsetzen Sie ordnungsgemäße Authentifizierungsmechanismen
- 🧱 Platzieren Sie hinter einem Reverse Proxy mit Zugriffskontrollen
🧠 Sicherheitshinweise
- Die Offenlegung hängt oft von der Bereitstellungskonfiguration ab
- Instanzen, die im öffentlichen Modus laufen, sind eher betroffen
- Häufig in falsch konfigurierten selbst gehosteten Umgebungen
- Sollte als Teil einer größeren Angriffsfläche betrachtet werden
📊 Risikozusammenfassung
| Faktor | Einschätzung |
|---|
| Angriffskomplexität | Niedrig |
| Erforderliche Berechtigungen | Keine |
| Benutzerinteraktion | Keine |
| Auswirkungsumfang | Teilweise (Informationsleck) |
| Ausnutzbarkeit | Hoch (wenn exponiert) |
📎 Haftungsausschluss
⚠️ Dieses Projekt ist ausschließlich für Bildungszwecke und autorisierte Sicherheitstests bestimmt.
Testen oder scannen Sie keine Systeme ohne ausdrückliche Genehmigung.
⭐ Beitrag & Nutzung
Wenn Sie dies nützlich finden:
- ⭐ Markieren Sie das Repository mit einem Stern
- 🛠️ Verwenden Sie es verantwortungsvoll in Laboren oder autorisierten Projekten
- 📢 Teilen Sie Wissen ethisch
 0xblackash/cve-2026-25049