Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2026-22812 — CVE-2026-22812 | Kitploit
Tools/GitHubGitHub/0xblackash/cve-2026-22812
SchwachstellenanalyseExploitationWebsicherheitBedrohungsanalyseLernen & BildungIncident Response
GitHub0xblackash/cve-2026-22812

CVE-2026-22812

CVE-2026-22812

Repository anzeigen
142vor 7 MonatenNoch nicht geprüft
Teilen

🔐 CVE-2026-22812 - OpenCode Nicht authentifizierter HTTP-Server → Remote Code Execution (RCE)

bda545bb-f57e-4905-be5d-42c67ba41d04_1280x721

CVE Severity CVSS Status License


Sicherheitshinweis, technische Analyse, Erkennungshinweise und Abhilfemaßnahmen für CVE-2026-22812


📌 Überblick

CVE-2026-22812 ist eine Schwachstelle mit hohem Schweregrad für Remote Code Execution (RCE), die OpenCode-Versionen vor 1.0.216 betrifft.

Das Problem besteht darin, dass OpenCode automatisch einen nicht authentifizierten lokalen HTTP-Server startet, auf den zugegriffen werden kann über:

  • lokale bösartige Prozesse
  • Browser-Tabs über freizügige CORS-Regeln
  • injizierte Webinhalte
  • lokale Cross-Origin-Anfragen

Dadurch können Angreifer beliebige Shell-Befehle mit den Rechten des aktuellen Benutzers ausführen


🚨 Schweregrad

MetrikWert
CVE-IDCVE-2026-22812
SchweregradHoch
CVSS8.8
CWECWE-306, CWE-749, CWE-942
AngriffsartRemote Code Execution
Behobene Version1.0.216+

Quelle: NVD / GitHub Advisory


🧠 Technische Grundursache

Die anfälligen Versionen legen automatisch einen lokalen HTTP-Dienst ohne Authentifizierung offen.

Da der Dienst außerdem Anfragen von freizügigen Cross-Origin-Quellen akzeptiert, kann jede bösartige Webseite Anfragen wie die folgende auslösen:

POST /session/:id/shell

Dies kann zu Folgendem führen:

  • Ausführung beliebiger Befehle
  • Diebstahl von Anmeldedaten
  • Exfiltration von Quellcode
  • Offenlegung von SSH-Schlüsseln
  • Kompromittierung von Cloud-Tokens
  • lokale Persistenz

💥 Auswirkungen

Eine erfolgreiche Ausnutzung kann zu Folgendem führen:

  • 🔓 Vollständige Kompromittierung der Entwickler-Workstation
  • 🗝️ Leck von Geheimnissen (.env, SSH, API-Tokens)
  • 📂 Unautorisierter Zugriff auf Quellcode
  • ☁️ Entführung von Cloud-CLI-Sitzungen
  • 🧪 Risiken einer Kompromittierung der Lieferkette
  • 🖥️ Ausführung beliebiger Shell-Befehle als angemeldeter Benutzer

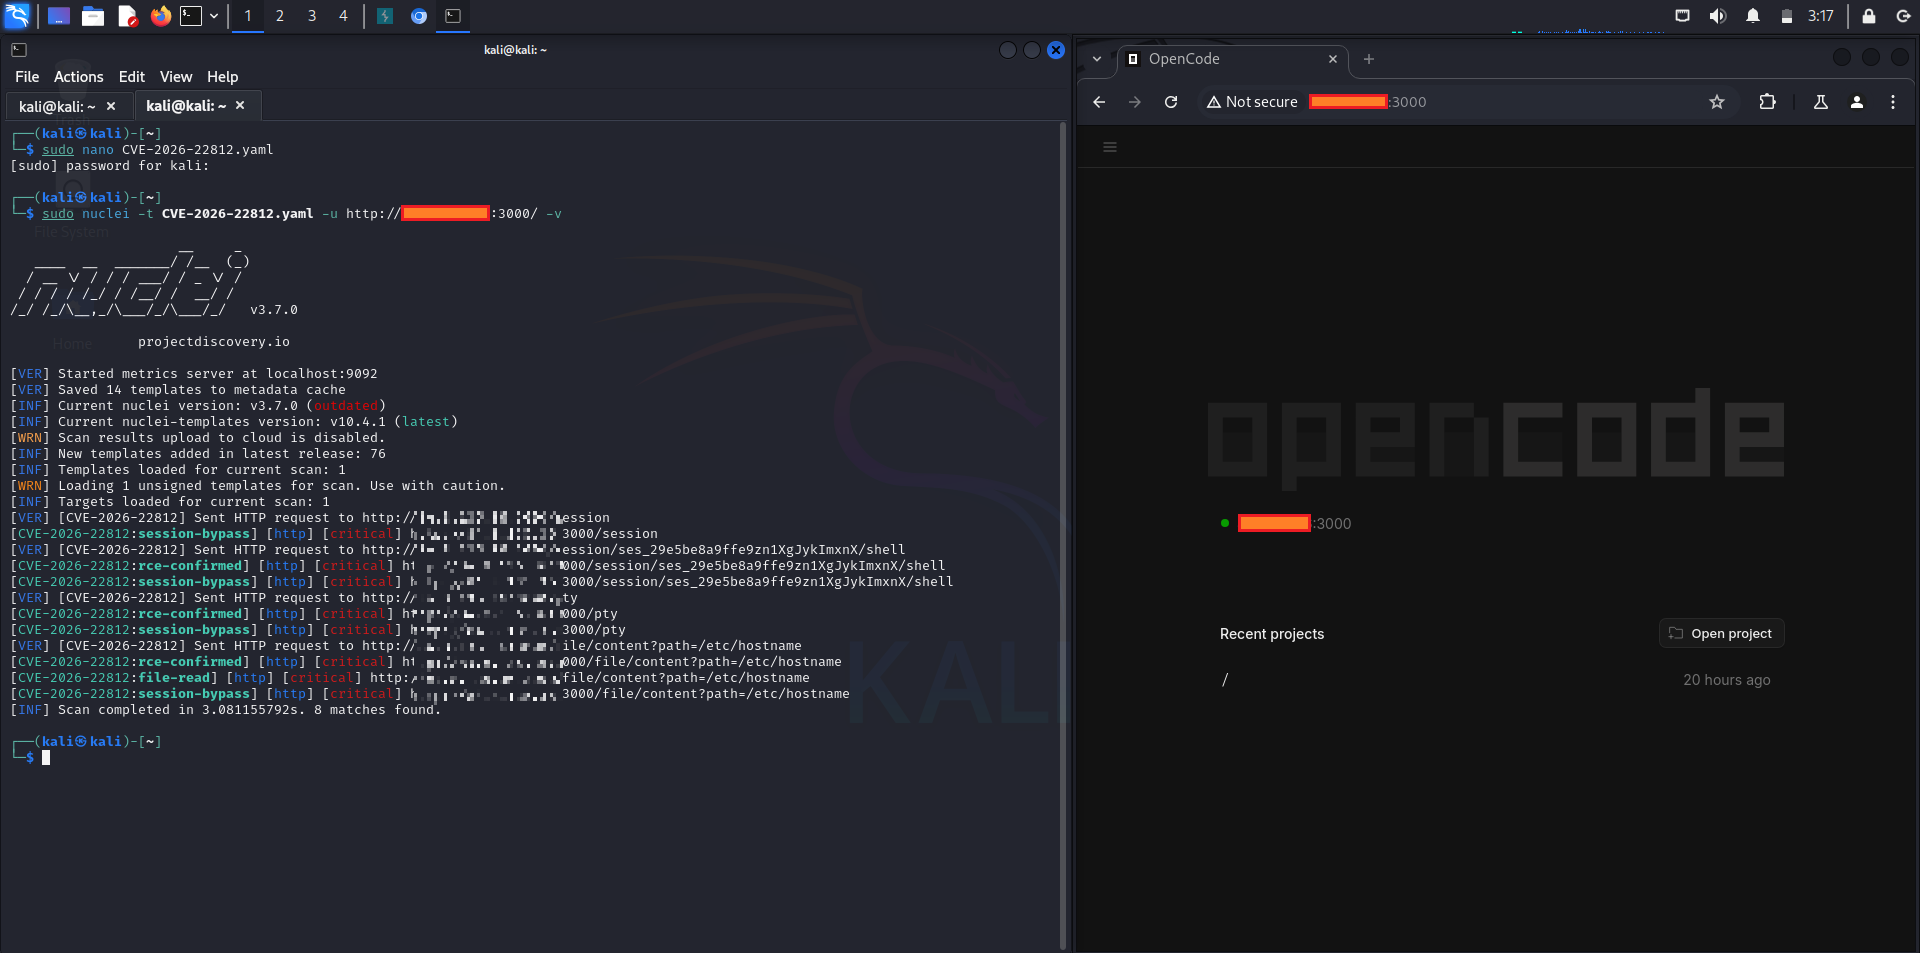
📸 Screenshot

cve-2026-22812 1 cve-2026-22812

📦 Betroffene Versionen

Vulnerable: < 1.0.216
Safe:       >= 1.0.216

🛠️ Abhilfemaßnahmen

✅ Empfohlener Fix

Sofort aktualisieren:

npm update opencode

oder eine sichere Version installieren:

npm install [email protected]

🧱 Vorübergehende Notlösungen

Falls ein Upgrade nicht sofort möglich ist:

  • Zugriff auf localhost-Ports einschränken
  • OpenCode in einem Container isolieren
  • verdächtige localhost-Anfragen blockieren
  • nicht vertrauenswürdige Browser-Tabs schließen
  • offengelegte Anmeldedaten rotieren
  • freizügiges CORS deaktivieren, falls konfigurierbar

🔍 Erkennungshinweise

Indikatoren für eine mögliche Ausnutzung:

  • ungewöhnliche, von OpenCode gestartete Shell-Befehle
  • verdächtige localhost-POST-Anfragen
  • vom Browser ausgehende Anfragen an OpenCode-Ports
  • unerwarteter Dateizugriff in Projektverzeichnissen
  • abnormale Terminal-Unterprozesse

Empfohlene Telemetrie:

  • EDR-Prozessbaum-Überwachung
  • localhost-HTTP-Zugriffsprotokolle
  • Auditierung der Shell-Ausführung
  • Browser-Sicherheitstelemetrie

🧪 Status des Proof of Concept

⚠️ In den Diskussionen des Advisories sind öffentliche Details zur Ausnutzung vorhanden.

Vermeiden Sie es im Sinne verantwortungsvoller Offenlegung und Sicherheit, bewaffnete PoCs in öffentlichen Produktions-Repositories zu veröffentlichen.


📚 Referenzen

  • NVD-Advisory: NVD-CVE-Eintrag
  • OSV-Datenbank: OSV-Eintrag
  • Hersteller-Advisory: GitHub-Sicherheitshinweis

⚖️ Haftungsausschluss

Dieses Repository ist gedacht für:

  • defensive Sicherheitsforschung
  • Blue-Team-Sensibilisierung
  • Patch-Validierung
  • Schwachstellenmanagement
  • Schulung zur sicheren Softwareentwicklung

Verwenden Sie diese Informationen nicht auf Systemen, die Sie nicht besitzen oder für die Sie keine Berechtigung zum Testen haben.



🛡️ Sichern Sie Ihre KI-Entwickler-Tools, bevor sie Ihren Code sichern

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    790
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    508
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    435
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    346
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    263
  • 6

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    260

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →