
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2026-22241 — CVE-2026-22241 | Kitploit
Tools/GitHubGitHub/0xblackash/cve-2026-22241
SchwachstellenanalyseExploitationWebanwendungs-ExploitationPapers & ForschungLernen & Bildung
GitHub0xblackash/cve-2026-22241

CVE-2026-22241

CVE-2026-22241

Repository anzeigen
131vor 7 MonatenNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    593
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    381
  • 4

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    321
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    316
  • 6

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    305

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

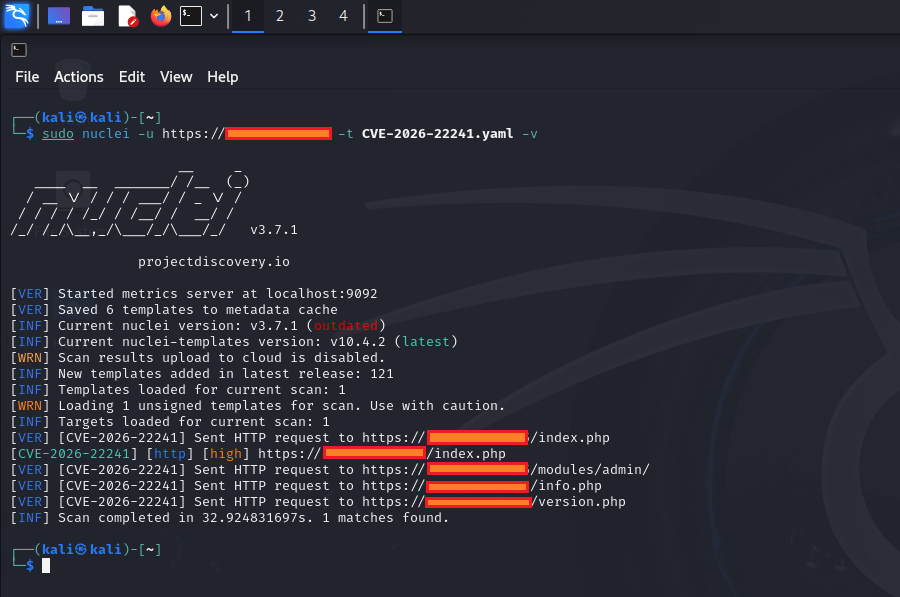
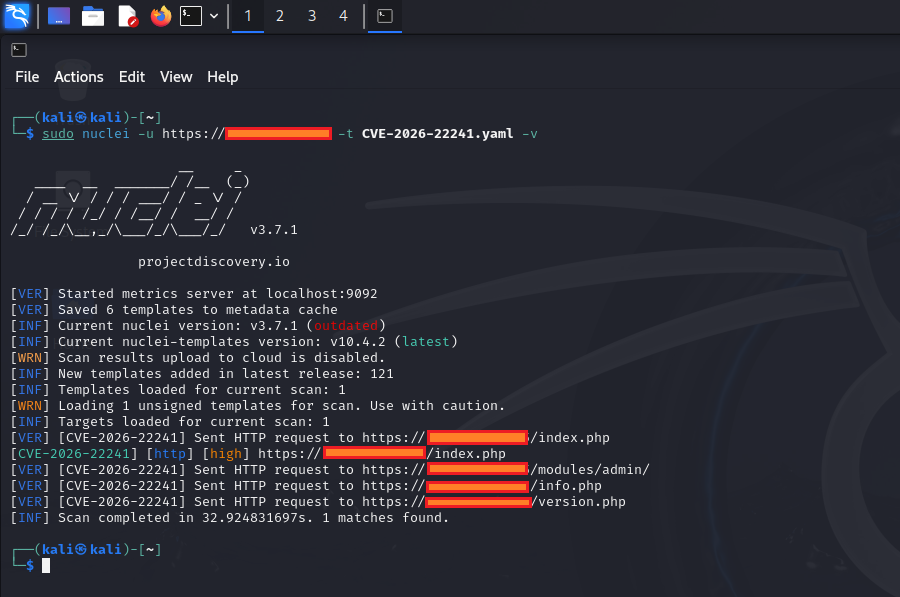
🚨 CVE-2026-22241 - Open eClass Theme Import Remote Code Execution

1768551798083
Schweregrad Betroffen

📌 Zusammenfassung der Schwachstelle

Open eClass (auch bekannt als GUnet eClass), ein weit verbreitetes Open-Source-Learning-Management-System (LMS), enthält eine kritische Schwachstelle für uneingeschränkten Dateiupload in seiner Theme-Import-Funktion.

Ein authentifizierter Administrator kann eine schädliche ZIP-Datei hochladen, was zu einer Remote-Codeausführung (RCE) auf dem Server führt.


⚠️ Betroffene Versionen

VersionStatus
Open eClass < 4.2Anfällig
Open eClass ≥ 4.2Gepatcht

🛠️ Details zur Schwachstelle

  • CVE-ID: CVE-2026-22241
  • Schweregrad: Hoch (CVSS 7.3)
  • Typ: Uneingeschränkter Dateiupload (CWE-434)
  • Angriffsvektor: Theme-Import-Funktionalität im Admin-Panel
  • Erforderliche Berechtigung: Administratorkonto
  • Auswirkung: Remote-Codeausführung (RCE)
CVE-2026-22241

🔍 Ursache

Die Schwachstelle besteht aufgrund unzureichender Validierung und Bereinigung hochgeladener ZIP-Archive während des Theme-Import-Prozesses. Schädliche Dateien (wie PHP-Webshells) können in das webzugängliche Verzeichnis geschrieben werden.


🛡️ Schadensbegrenzung und Behebung

  • Sofort aktualisieren auf Open eClass 4.2 oder neuer.
  • Deaktivieren Sie die Theme-Import-Funktion, falls nicht benötigt.
  • Beschränken Sie den Administrationszugriff und implementieren Sie eine strenge Dateiupload-Validierung.
  • Überwachen Sie die Serverprotokolle auf verdächtige Theme-Upload-Aktivitäten.

📚 Referenzen

  • Offizielles Sicherheitsbulletin
  • NVD-Eintrag
  • TwelveSec-Analyse

⚠️ Rechtlicher Haftungsausschluss

Dieses Repository dient ausschließlich zu Bildungs- und Forschungszwecken.
Die bereitgestellten Informationen dienen dazu, Sicherheitsforschern und Systemadministratoren zu helfen, die Schwachstelle zu verstehen und zu schließen.

Die unbefugte Ausnutzung gegen Systeme, die nicht Ihnen gehören, ist illegal.


Erstellt für Sicherheitsbewusstsein & Forschung

⭐ Wenn dies Ihnen geholfen hat, bitte geben Sie dem Repository einen Stern!

Tool herunterladen