
Skip to content
KitploitKITPLOIT
ToolsBlog
Log in
Einreichen
ToolsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2026-21858 — CVE-2026-21858 | Kitploit
Tools/GitHubGitHub/0xblackash/cve-2026-21858
AufklärungSchwachstellenanalyseExploitationWebanwendungs-ExploitationInformationsbeschaffungPenetrationstests
GitHub0xblackash/cve-2026-21858

CVE-2026-21858

CVE-2026-21858

Repository anzeigen
135vor 8 MonatenNoch nicht geprüft
Teilen

🚨 CVE-2026-21858 — „Ni8mare“

G-ELe0qa4AA62WN

Severity CVSS Attack Vector Auth Required

Eine kritische, nicht authentifizierte Remote-Code-Ausführung-Schwachstelle in einer Open-Source-Workflow-Automatisierungsplattform.


📖 Inhaltsverzeichnis

  • Überblick
  • Technische Details
  • Schweregrad & CVSS
  • Betroffene Versionen
  • Auswirkungen
  • Ausnutzung
  • Erkennung
  • Behebung
  • Schadensbegrenzung
  • Zusammenfassung

🔎 Überblick

CVE-2026-21858, mit dem Spitznamen „Ni8mare“, ist eine kritische Schwachstelle, die in n8n entdeckt wurde – einer weit verbreiteten Plattform zum Erstellen von Automatisierungs-Workflows (z. B. Automatisierung von API-Aufrufen, Integrationen, SaaS-Konnektoren).

Sie ermöglicht nicht authentifizierten Angreifern, mit unsachgemäß validierten Webhook-/Formular-Endpunkten zu interagieren und sich unbefugten Zugriff auf Dateien und interne Serverressourcen zu verschaffen.

Eine erfolgreiche Ausnutzung kann zu vollständiger Remote-Code-Ausführung (RCE) und zur vollständigen Übernahme der Instanz führen.


🧠 Technische Details

  • Grundursache: Unsachgemäße Eingabevalidierung und Content-Type-Verwirrung in der Webhook-/Formular-Verarbeitungslogik.
  • Angreifer können manipulierte HTTP-Anfragen senden, die das System dazu bringen, Dateiinhalte preiszugeben oder unsichere Workflows auszulösen.
  • Der Fehler ermöglicht Angreifern:
    • Beliebige Dateien vom Host zu lesen
    • Sensitive Anmeldeinformationen und Token offenzulegen
    • Admin-Sitzungstoken zu fälschen
    • Workflow-Knoten (z. B. Execute Command) zu missbrauchen, um beliebige Betriebssystembefehle auszuführen
    • Die Serverinstanz vollständig zu kompromittieren

📊 Schweregrad & CVSS

MetrikDetails
CVSS-Punktzahl (v3.1)10.0 — Kritisch
AngriffsvektorNetzwerk
Erforderliche BerechtigungenKeine
Authentifizierung erforderlich❌ Keine
Benutzerinteraktion❌ Keine
VertraulichkeitsauswirkungHoch
IntegritätsauswirkungHoch
VerfügbarkeitsauswirkungKeine

Dies stellt den maximal möglichen Schweregrad für eine Remote-Code-Ausführung-Schwachstelle dar.


📦 Betroffene Versionen

Die Schwachstelle betrifft die Open-Source-n8n-Plattform:

= 1.65.0 und < 1.121.0

id="vsurvey1"

Alle selbst gehosteten Instanzen, die Versionen vor 1.121.0 ausführen, sind verwundbar.


🔥 Auswirkungen

Ein Angreifer, der diese Schwachstelle ausnutzt, kann:

  • 🔓 Beliebige Systemdateien lesen
  • 🔑 Datenbank-Anmeldeinformationen, API-Schlüssel, Token offenlegen
  • 🔐 Authentifizierungssitzungen fälschen
  • 🛠 Beliebige Systembefehle ausführen
  • 💥 Die Host-Maschine vollständig kompromittieren
  • ↔ In verbundene Systeme und Integrationen eindringen

Instanzen, die im öffentlichen Internet erreichbar sind, sind besonders gefährdet.

🧨 Ausnutzung

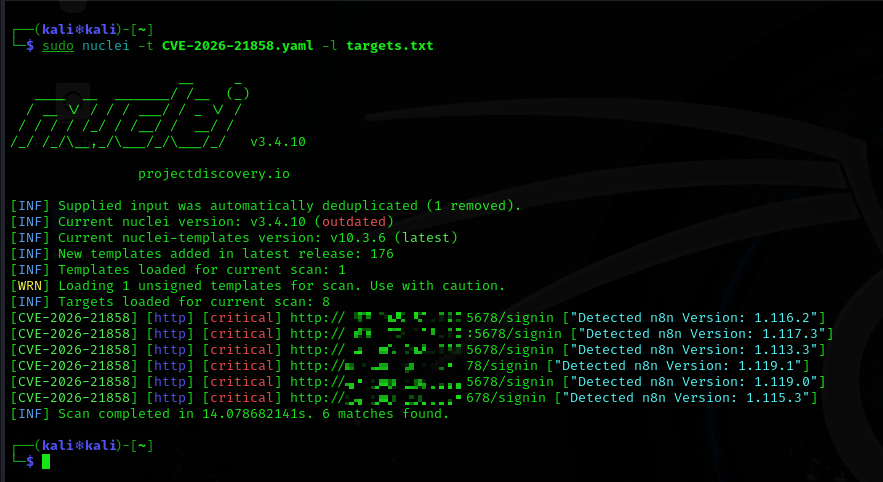
cve-2026-21858

Diese Schwachstelle ist:

  • Remote: Es sind keine Netzwerkbeschränkungen erforderlich, außer Zugang zu Webhook-/Formular-Endpunkten
  • Nicht authentifiziert: Kein Login oder Anmeldeinformationen erforderlich
  • Niedrige Komplexität: Für Angreifer leicht, Ausnutzungsanfragen zu erstellen

Hinweise aus Internet-Scans deuten darauf hin, dass Zehntausende potenziell exponierte Instanzen weiterhin online erreichbar sind.


🔍 Erkennung

Achten Sie auf:

  • Unerwartete HTTP-Anfragen mit ungewöhnlichen Content-Type-Headern
  • Zugriffsmuster auf Webhook-/Formular-Endpunkte von nicht vertrauenswürdigen Quellen
  • Verdächtige Dateizugriffe oder Knotenausführungsprotokolle
  • Webserver-Protokolle mit anormalen Workflow-Ausführungen

🛠 Behebung

✅ Sofort patchen

Aktualisieren Sie n8n auf Version 1.121.0 oder neuer – dieses Release enthält den Fix für CVE-2026-21858.

  1. Stoppen Sie Ihre aktuelle n8n-Instanz
  2. Aktualisieren Sie auf 1.121.0+
  3. Starten Sie den Dienst neu
  4. Überprüfen Sie, dass keine ungepatchten Knoten mehr exponiert sind

🧱 Temporäre Schadensbegrenzung (falls Patch verzögert)

Während des Updates die Exposition reduzieren:

  • Externen Zugriff auf Webhook- und Formular-Endpunkte einschränken
  • Authentifizierung für alle eingehenden Anfragen verlangen
  • Firewall-Regeln verwenden, um eingehenden Datenverkehr zu begrenzen
  • Öffentliche Webhooks deaktivieren, bis der Patch installiert ist

🔐 Sicherheits-Checkliste

  • n8n ≥ 1.121.0 ausführen
  • Netzwerkzugriff auf vertrauenswürdige IPs beschränken
  • Alle gespeicherten Geheimnisse rotieren (API-Schlüssel/Token/Anmeldeinformationen)
  • Workflow-Definitionen auf unsichere Inhalte überprüfen
  • Zugriffsprotokolle auf Ausnutzungsversuche prüfen

📌 Zusammenfassung

FeldWert
CVE-IDCVE-2026-21858
SpitznameNi8mare
Produktn8n Workflow-Automatisierung
SchweregradKritisch (CVSS 10.0)
TypNicht authentifizierte Remote-Code-Ausführung
Authentifizierung erforderlichNein
Behobene Version≥ 1.121.0

⚠️ Abschließende Warnung

Wenn Sie n8n **irgendwo betreiben – besonders selbst gehostete, internetzugängliche Instanzen – patchen Sie sofort auf Version 1.121.0 oder höher. Das Risiko einer vollständigen Systemkompromittierung ist hoch, und automatisierte Ausnutzungen sind aufgrund der öffentlichen Details dieses Problems möglich.

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    790
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    508
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    435
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    346
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    263
  • 6

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    260

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →