Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2026-15409 — CVE-2026-15409 | Kitploit
Tools/GitHubGitHub/0xblackash/cve-2026-15409
SchwachstellenanalyseWebsicherheitBedrohungsanalysePapers & ForschungLernen & BildungKuratierte Ressourcen
GitHub0xblackash/cve-2026-15409

CVE-2026-15409

CVE-2026-15409

Repository anzeigen
3117vor 4 MonatenNoch nicht geprüft
Teilen

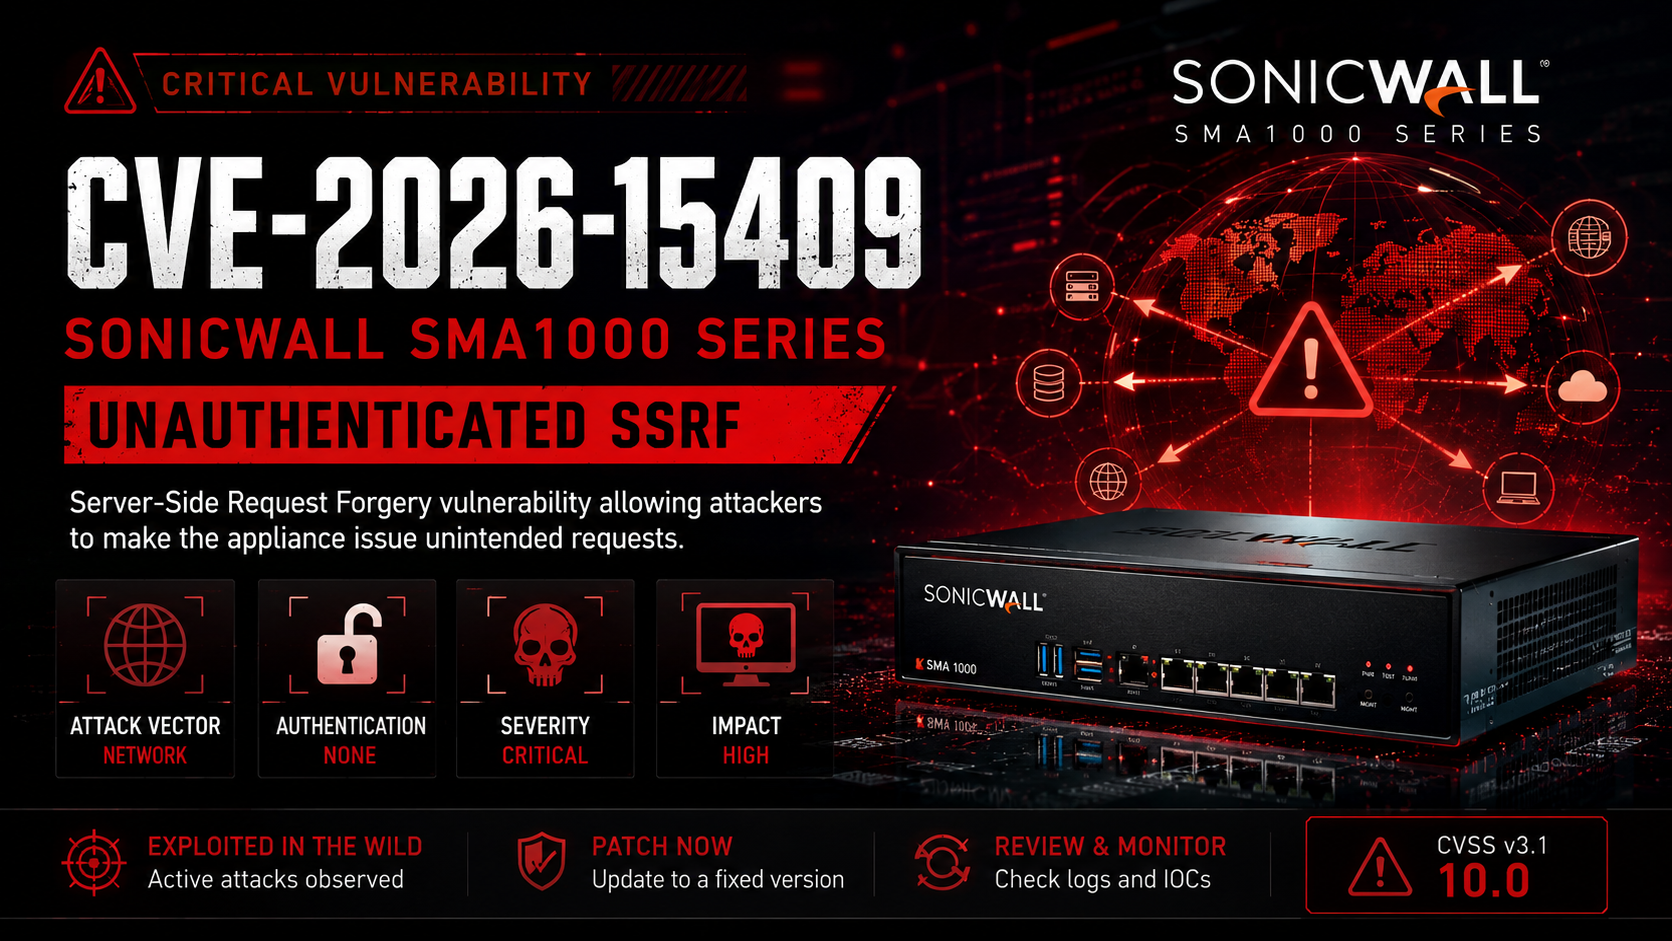
🚨 CVE-2026-15409

Kritischer nicht authentifizierter SSRF in SonicWall SMA1000 Serie

ChatGPT Image Jul 15, 2026, 05_55_53 PM

Kritische Server-Side Request Forgery (SSRF)-Sicherheitslücke, die SonicWall SMA1000 Serie Appliances betrifft.

Dieses Repository dokumentiert die Schwachstelle, betroffene Produkte, technische Übersicht, Auswirkungen, Erkennungsrichtlinien und Abhilfemaßnahmen.


📖 Überblick

CVE-2026-15409 ist eine kritische nicht authentifizierte Server-Side Request Forgery (SSRF)-Sicherheitslücke in SonicWall SMA1000 Serie-Appliances.

Der Fehler ermöglicht es einem entfernten Angreifer, das Gerät dazu zu zwingen, unbeabsichtigte HTTP-Anfragen an interne oder externe Ressourcen zu senden. Laut öffentlichen Empfehlungen wurde die Schwachstelle in realen Angriffen ausgenutzt und kann mit zusätzlichen Sicherheitslücken für weitere Kompromittierungen verkettet werden.


✨ Highlights

  • 🔴 Kritischer Schweregrad (CVSS 10.0)
  • 🌐 Fernausnutzung
  • 🔓 Keine Authentifizierung erforderlich
  • ⚡ Server-Side Request Forgery (SSRF)
  • 🎯 Kann mit zusätzlichen Sicherheitslücken verkettet werden
  • 🛡️ Durch Anbieter-Updates behoben

📊 Schwachstellendetails

FeldWert
CVE-IDCVE-2026-15409
SchweregradKritisch
CVSS v3.110.0
AngriffsvektorNetzwerk
AuthentifizierungKeine
BenutzerinteraktionNicht erforderlich
TypServer-Side Request Forgery (SSRF)
AuswirkungZugriff auf interne Ressourcen, Angriffsverkettung

🎯 Betroffene Produkte

ProduktStatus
SonicWall SMA1000 SerieAnfällig
SMA6210Anfällig
SMA7210Anfällig
SMA8200vAnfällig

⚠️ Potenzielle Auswirkungen

Eine erfolgreiche Ausnutzung kann es Angreifern ermöglichen:

  • Zugriff auf interne Dienste
  • Erreichen von Cloud-Metadaten-Endpunkten
  • Interaktion mit sonst unzugänglichen Hosts
  • Umgehung der Netzwerksegmentierung
  • Ermöglichen weiterer Angriffsketten
  • Vergrößerung der Angriffsfläche für Post-Exploitation

🧠 Angriffsablauf

Internet
      │
      ▼
Angreifer
      │
      ▼
SonicWall SMA1000
      │
      ▼
Unbeabsichtigte interne HTTP-Anfragen
      │
      ▼
Interne Dienste / Cloud-Metadaten / Verwaltungsschnittstellen
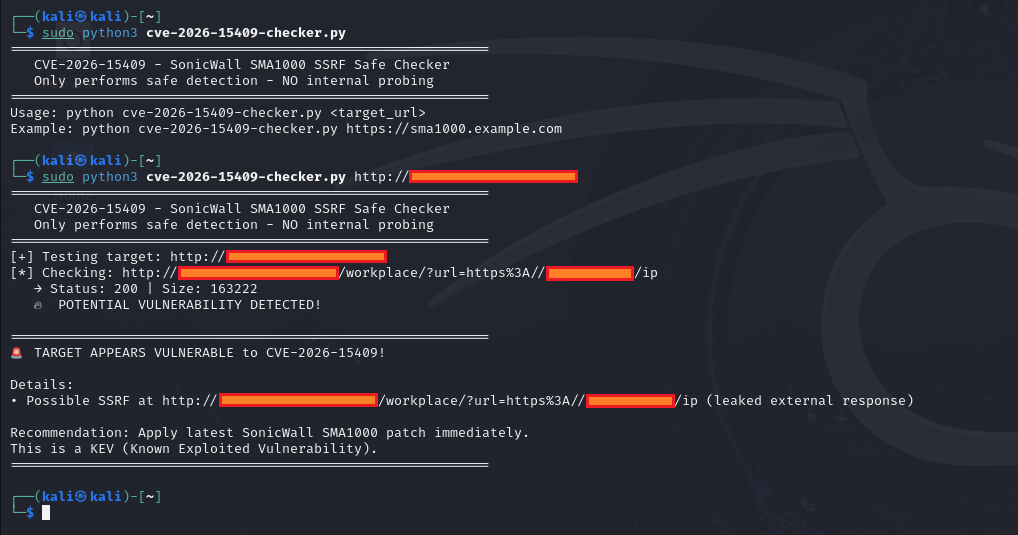
📸 Demo

cve-2026-15409

🔍 Erkennung

Sicherheitsteams sollten auf Folgendes achten:

  • Ungewöhnliche ausgehende Anfragen
  • Unerwartete Verbindungen von SMA-Appliances
  • Anfragen, die auf interne RFC1918-Bereiche abzielen
  • Zugriff auf Cloud-Metadaten-Endpunkte
  • Abnormale HTTP-Aktivität
  • Verdächtige administrative Ereignisse

🛡️ Abhilfemaßnahmen

  • Sofortiges Upgrade auf die gepatchte Firmware.
  • Einschränkung unnötiger ausgehender Verbindungen.
  • Überwachung der Appliance-Protokolle.
  • Zurücksetzen von Anmeldeinformationen bei Verdacht auf Kompromittierung.
  • Rotieren von MFA-Geheimnissen falls erforderlich.
  • Überprüfung der vom Anbieter veröffentlichten Kompromittierungsindikatoren.

📂 Repository-Struktur

.
├── README.md
├── assets
│   └── banner.png
├── docs
│   ├── overview.md
│   ├── timeline.md
│   └── mitigation.md
└── LICENSE

📈 Risikomatrix

MetrikBewertung
Schweregrad🔴 Kritisch
Ausnutzbarkeit⭐⭐⭐⭐⭐
AuthentifizierungKeine
KomplexitätNiedrig
Öffentliches BewusstseinHoch
Patch verfügbar✅ Ja

📚 Referenzen

  • SonicWall Security Advisory
  • CISA Known Exploited Vulnerabilities (KEV)
  • NIST National Vulnerability Database (NVD)
  • MITRE CVE Program

⚖️ Haftungsausschluss

Dieses Repository ist ausschließlich für defensive Sicherheits-, Forschungs- und Bildungszwecke bestimmt. Es enthält keinen Exploit-Code oder Anleitungen für unbefugten Zugriff. Die Benutzer sind für die Einhaltung der geltenden Gesetze und Unternehmensrichtlinien verantwortlich.


⭐ Fanden Sie dieses Repository nützlich?

Erwägen Sie, ihm einen Stern ⭐ zu geben, um die Cybersicherheitsforschung zu unterstützen.
Bleiben Sie sicher • Patchen Sie frühzeitig • Überwachen Sie kontinuierlich

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    366
  • 4

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    287

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →