Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2026-101767 — Beratung und technische Forschungsanalyse zu CVE-2026-101767, einer kritischen nicht authentifizierten RCE in der Oracle E-Business Suite Application Object Library, mit CVSS-Details und betroffenen Versionen. | Kitploit
Tools/GitHubGitHub/0xblackash/cve-2026-101767
SchwachstellenanalyseExploitationWebanwendungs-ExploitationPapers & ForschungLernen & Bildung
GitHub0xblackash/cve-2026-101767

CVE-2026-101767

Beratung und technische Forschungsanalyse zu CVE-2026-101767, einer kritischen nicht authentifizierten RCE in der Oracle E-Business Suite Application Object Library, mit CVSS-Details und betroffenen Versionen.

Repository anzeigen
10vor 23 TagenNoch nicht geprüft
Teilen

CVE-2026-101767: Nicht authentifizierte RCE in Oracle E-Business Suite

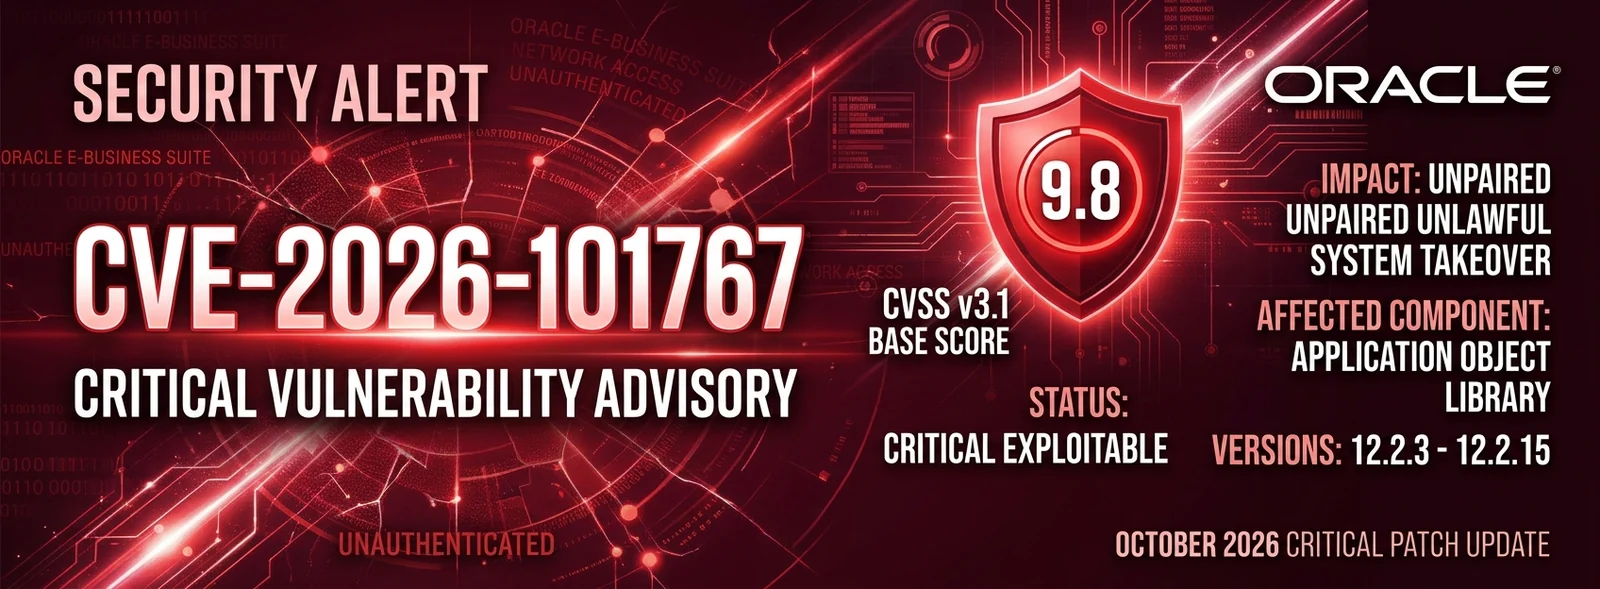
Gemini_Generated_Image_8ohgzv8ohgzv8ohg

CVE Badge CVSS Badge Oracle Badge License

Eine Advisory- und Rechercheanalyse zu CVE-2026-101767, einer kritischen, nicht authentifizierten Remote-Schwachstelle in Oracle E-Business Suite (Oracle Application Object Library), die im Oracle October 2026 Critical Patch Update (CPU) offengelegt wurde.


📋 Überblick

  • CVE-ID: CVE-2026-101767
  • Schwachstellentyp: Nicht authentifizierter Remote-Zugriff / Schwachstelle in der Application Object Library
  • Schweregrad: 9.8 (Kritisch)
  • CVSS-v3.1-Vektor: CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H
  • Betroffene Komponente: Core / Oracle Application Object Library
  • Patch-Verfügbarkeit: Veröffentlicht im Oracle October 2026 CPU

🎯 Ziel & betroffene Versionen

Diese Schwachstelle betrifft alle Bereitstellungen, die die folgenden Versionen von Oracle E-Business Suite ausführen:

ProduktKomponenteBetroffene Versionen
Oracle E-Business SuiteApplication Object Library12.2.3 – 12.2.15

🛡️ Technische Zusammenfassung

CVE-2026-101767 ermöglicht es einem nicht authentifizierten Angreifer mit Netzwerkzugriff über HTTP, die Oracle Application Object Library zu kompromittieren.

Angriffseigenschaften

  • Angriffsvektor (AV): Netzwerk (N)
  • Angriffskomplexität (AC): Niedrig (L)
  • Erforderliche Privilegien (PR): Keine (N)
  • Benutzerinteraktion (UI): Keine (N)
  • Auswirkung: Hohe Vertraulichkeit, hohe Integrität, hohe Verfügbarkeit (C:H/I:H/A:H)

Eine erfolgreiche Ausnutzung kann zu einer vollständigen Kompromittierung des zugrunde liegenden Anwendungsservers führen und die Ausführung beliebigen Codes, die Extraktion sensibler Daten oder die Installation persistenter Backdoors ermöglichen.
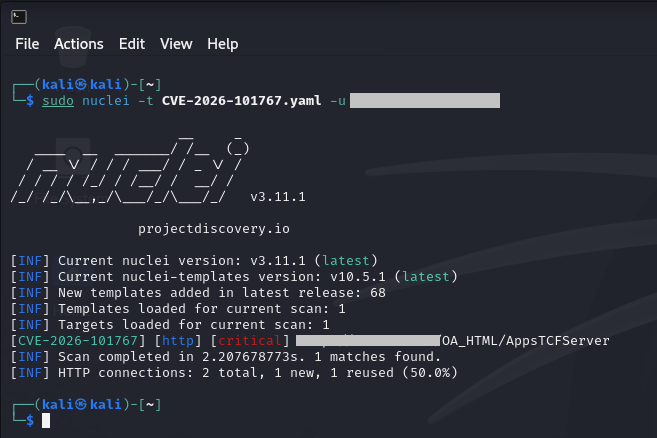

📸 Demo

cve-2026-101767

⚙️ Erkennung & Test

(Optional: Hier Erkennungsabfragen, YARA-Regeln oder Anleitungen zum Schwachstellen-Scan einfügen)

# Example Detection Check / HTTP Endpoint Status (Placeholder)
curl -s -I "http://<target-host>:<port>/OA_HTML/..." | grep "HTTP/1.1"

⚠️ Haftungsausschluss

Dieses Repository wird ausschließlich zu Bildungs- und Forschungszwecken bereitgestellt. Der Autor ist nicht verantwortlich für jeglichen Missbrauch der hierin enthaltenen Informationen oder Materialien.


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    441
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    264

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →