Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2020-17103 — CVE-2020-17103 | Kitploit
Tools/GitHubGitHub/0xblackash/cve-2020-17103
Privilege EscalationSchwachstellenanalyseExploitationPenetrationstestsRed Teaming
GitHub0xblackash/cve-2020-17103

CVE-2020-17103

CVE-2020-17103

Repository anzeigen
36vor 5 MonatenNoch nicht geprüft
Teilen

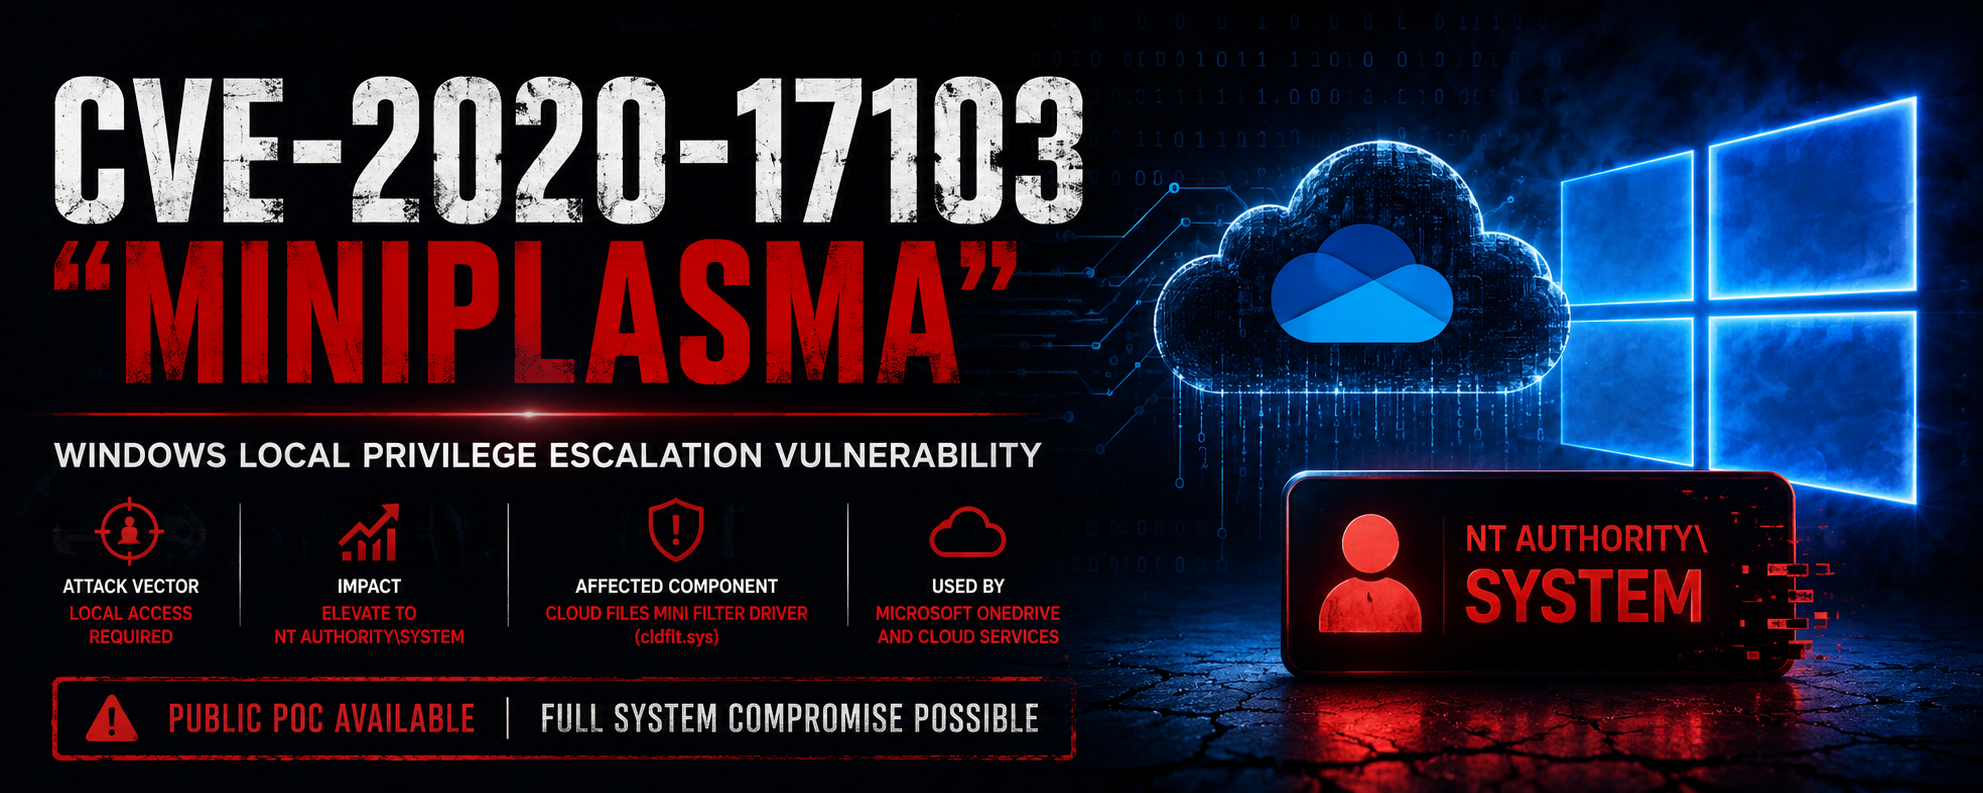
🛡️ MiniPlasma - CVE-2020-17103
ChatGPT Image Jun 7, 2026, 05_28_02 PM

MiniPlasma Windows Severity

Ein Windows Zero-Day zur lokalen Rechteausweitung

Platzhalterdateien in SYSTEM-Zugriff verwandeln


📋 Übersicht

MiniPlasma ist ein leistungsstarker Local Privilege Escalation-Exploit, der auf CVE-2020-17103 im Windows Cloud Files Mini Filter Driver (cldflt.sys) abzielt.

Er ermöglicht jedem Standardbenutzer, auf vollständig gepatchten Windows 11-, Windows Server 2022- und Windows Server 2025-Systemen (Stand Juni 2026) zu NT AUTHORITY\SYSTEM-Berechtigungen zu eskalieren.


🎯 Betroffene Systeme

BetriebssystemUnterstütztPatch-Status
Windows 11 (alle Versionen)JaUngepatcht
Windows Server 2022JaUngepatcht
Windows Server 2025JaUngepatcht
Windows 10TeilweiseUnterschiedlich

Hinweis: Funktioniert nicht auf den neuesten Windows 11 Insider Canary-Builds.


🔍 Technische Details

  • CVE: CVE-2020-17103
  • Komponente: cldflt.sys (Cloud Files Mini Filter Driver)
  • Anfällige Funktion: HsmOsBlockPlaceholderAccess
  • Exploit-Typ: Race Condition + Token-Manipulation
  • Forscher: Chaotic Eclipse (Nightmare-Eclipse)

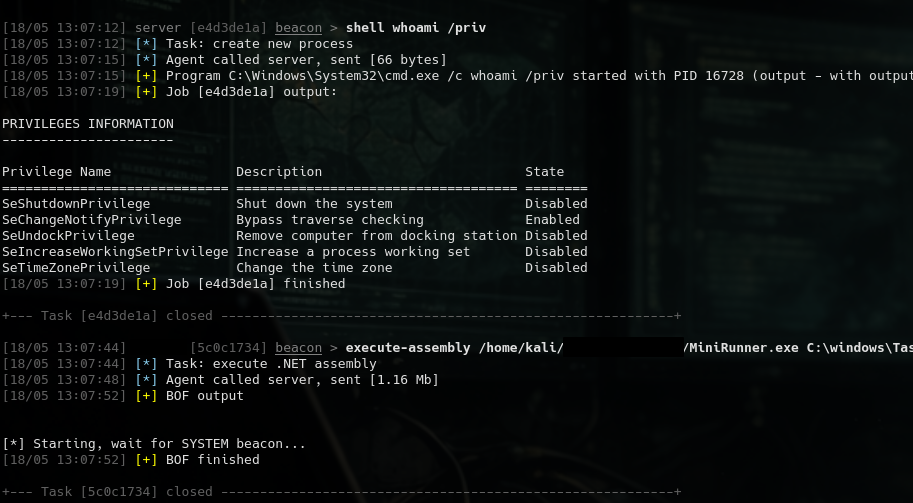
Funktionsweise (vereinfacht)
594222868-9f18cb34-f591-4663-bb13-8eac984cae08
  1. Löst Hydrierungsoperationen für Platzhalterdateien aus (OneDrive-artige Dateien)
  2. Manipuliert Identitätswechsel-Token (gültig ↔ anonym)
  3. Führt Race-Condition-Angriffe auf Kernel-Zugriffsprüfungen durch
  4. Erreicht beliebige Codeausführung als SYSTEM

⚠️ Auswirkungen

  • Rechteausweitung: Benutzer → SYSTEM
  • Keine Administratorrechte erforderlich
  • Funktioniert ab Standardbenutzerkontext
  • Umgeht die meisten EDR-Annahmen
  • Äußerst gefährlich in Unternehmensumgebungen

🛠️ Gegenmaßnahmen & Empfehlungen

  • Wenden Sie das nächste Microsoft Patch Tuesday-Update sofort an.
  • Deaktivieren Sie nach Möglichkeit Cloud Files / OneDrive-Platzhalterdateien.
  • Verwenden Sie strenge Anwendungssteuerung (WDAC / AppLocker).
  • Überwachen Sie auf verdächtige cldflt.sys-Aktivität.
  • Befolgen Sie das Least-Privilege-Prinzip.

📚 Referenzen

  • Original Project Zero Report (2020)
  • MiniPlasma Public PoC Release (Mai 2026)
  • Microsoft Security Response

Mit ❤️ für die Sicherheitsgemeinschaft erstellt

Bleiben Sie sicher. Patchen Sie früh. Patchen Sie oft.
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    439
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    264

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →








