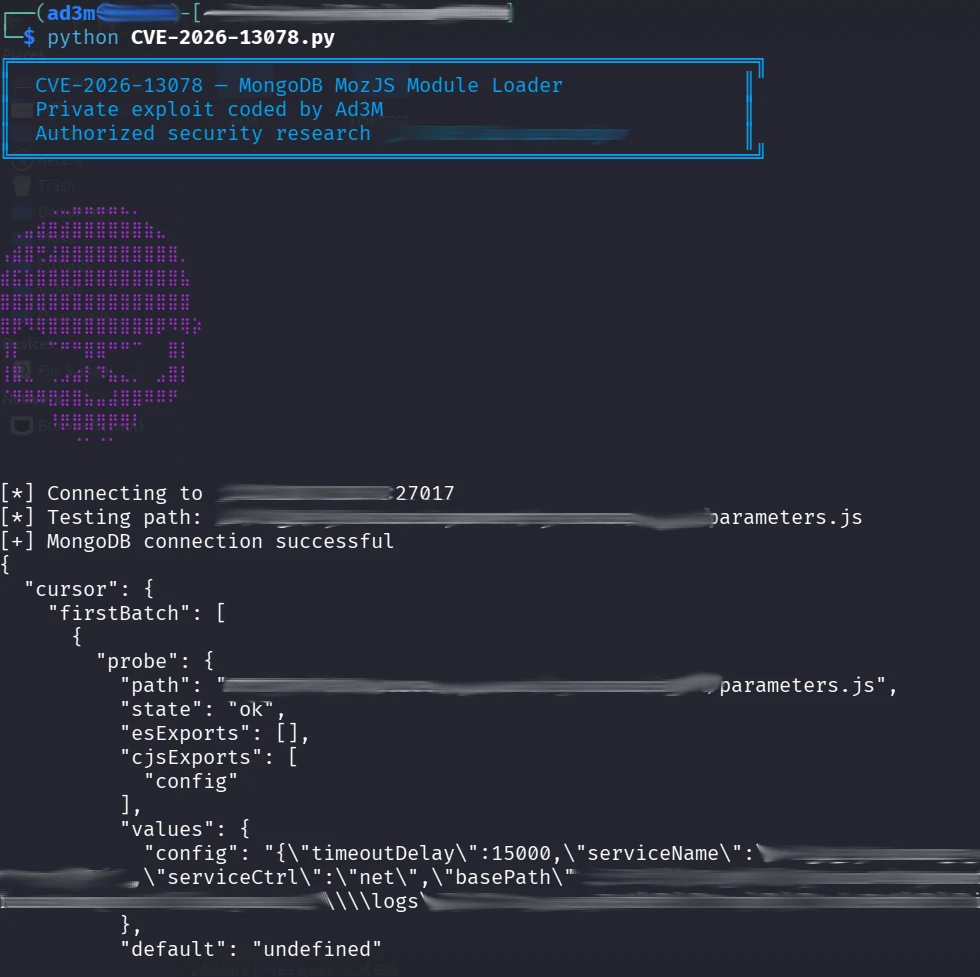
 0xad3m/cve-2026-13078-poc
Python-Proof-of-Concept für CVE-2026-13078, eine Autorisierungsschwachstelle im MongoDB-MozJS-Modul-Loader (CWE-862), die es authentifizierten Benutzern ermöglicht, lokale Dateien über serverseitiges JavaScript offenzulegen.

Ursprüngliches PoC kodiert und entwickelt von Ad3M.
Nur autorisierte Sicherheitsforschung. Führen Sie dieses Repository ausschließlich gegen MongoDB-Instanzen aus, die Ihnen gehören oder für die Sie eine ausdrückliche Testgenehmigung besitzen.
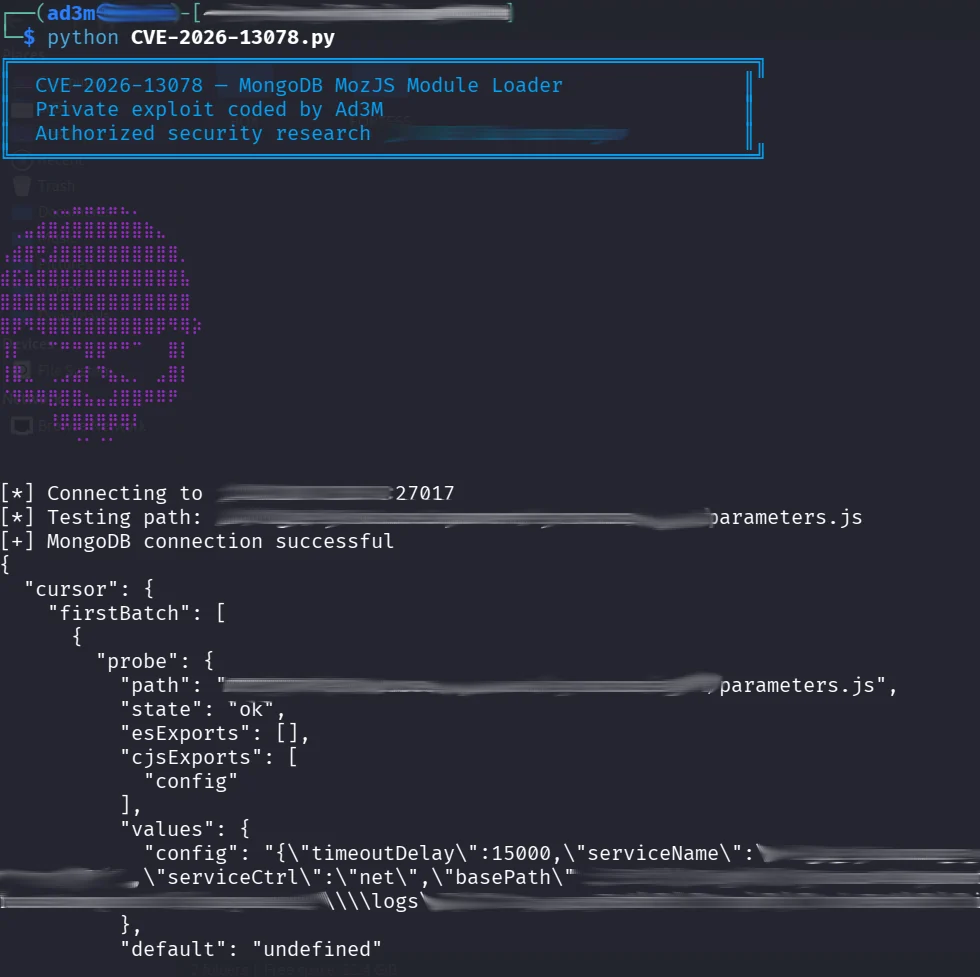
Dieses Repository enthält ein PoC für CVE-2026-13078, ein Autorisierungsproblem im MozJS-Modullader des MongoDB-Servers, das authentifizierten Benutzern den Zugriff auf Dateien über serverseitiges JavaScript ermöglichen kann.
Während eines autorisierten Red-Team-Einsatzes identifizierte ich eine MongoDB-Instanz in der Umgebung der Organisation, die von CVE-2026-13078 betroffen war. Nach der Suche nach einem öffentlichen Proof of Concept und dem Ergebnis, dass keiner existierte, entwickelte ich mein eigenes PoC, um die Schwachstelle während der Prüfung zu validieren.
Das PoC demonstrierte erfolgreich die Offenlegung exportierter Konfigurationsdaten aus einem serverseitigen JavaScript-Modul. Ich veröffentliche meine Forschung nun öffentlich, um anderen Sicherheitsforschern und Penetrationstestern zu helfen, das Problem in autorisierten Umgebungen zu reproduzieren und zu bewerten.
| Feld | Details |
|---|---|
| CVE | CVE-2026-13078 |
| Produkt | MongoDB Server |
| Schwachstelle | Offenlegung beliebiger lokaler Dateien |
| Komponente | Modullader der MozJS-Scripting-Engine |
| Schwäche | CWE-862 — Fehlende Autorisierung |
| CVSS v3.1 | 7.7 (Hoch) |
| CVSS v3.1-Vektor | CVSS:3.1/AV:N/AC:L/PR:L/UI:N/S:C/C:H/I:N/A:N |
| CVSS v4.0 | 6.3 (Mittel) |
| Authentifizierung | Erforderlich (geringe Berechtigungen), gemäß dem CVE-Eintrag |
| Angriffsvektor | Netzwerk |
| Benutzerinteraktion | Keine |
| Auswirkung | Offenlegung von Dateien mit den Dateisystemberechtigungen des mongod-Prozesses |
| Öffentliches PoC | Kein bestehendes öffentliches PoC gefunden |
| Bekannte Ausnutzung | Keine bestätigten Berichte über Ausnutzung in freier Wildbahn in den am 12. Oktober 2026 geprüften Quellen gefunden; die Bewertung der CISA vom 23. Juli 2026 verzeichnete die Ausnutzung als „none“ |
Versionen in jedem aufgeführten Zweig vor ihrer ersten korrigierten Version sind betroffen.
| Branch | Erste korrigierte Version |
|---|---|
| MongoDB 7.0 | 7.0.39 |
| MongoDB 8.0 | 8.0.28 |
| MongoDB 8.2 | 8.2.12 |
| MongoDB 8.3 | 8.3.7 |
Quellen: Von MongoDB ausgestellter CVE-Eintrag und CISA-Bewertung, MongoDB-Sicherheitshinweis SERVER-128832
Erste Forschungsschlussfolgerung: Die Schwachstelle war öffentlich dokumentiert, aber ich fand bei meiner ersten Suche keinen reproduzierbaren öffentlichen Exploit-Code. Das beweist nicht, dass kein PoC existierte. Diese Lücke motivierte mich, meinen eigenen PoC zu entwickeln.
pymongoAbhängigkeiten installieren:
python -m pip install -r requirements.txt
Führen Sie die Validierung aus:
python poc.py --host 127.0.0.1 --port 27017
Wenden Sie den Hersteller-Fix von MongoDB für Ihre Release-Linie an, beschränken Sie den Netzwerkzugriff, verwenden Sie Datenbankkonten mit minimalen Rechten und deaktivieren Sie serverseitiges JavaScript, wo dies betrieblich möglich ist.
Referenz: https://jira.mongodb.org/browse/SERVER-128832
Fügen Sie keine echten Secrets, Host-Pfade, Zugangsdaten oder destruktiven Payloads in Issues, Commits, Screenshots oder Logs ein. Melden Sie vermutete Schwachstellen über den koordinierten Offenlegungsprozess des Herstellers.
MIT. Siehe LICENSE.






