

prowler v5.47.0
Prowler ist die weltweit am weitesten verbreitete Open-Source-Cloud-Sicherheitsplattform, die Sicherheit und Compliance in jeder Cloud-Umgebung automatisiert. Verbinde jetzt deine Agenten und baue auf dem Agentic Cloud Defender auf.
Prowler ist die Open-Cloud-Security-Plattform, der Tausende vertrauen, um Sicherheit und Compliance in jeder Cloud-Umgebung zu automatisieren. Mit Tausenden einsatzbereiten Checks und Compliance-Frameworks bietet Prowler Echtzeit-, anpassbare Überwachung und nahtlose Integrationen und macht Cloud-Sicherheit für Organisationen jeder Größe einfach, skalierbar und kosteneffizient.
Der agentische Cloud-Verteidiger
Tritt unserer Prowler-Community bei!




Beschreibung
Prowler ist die weltweit am häufigsten genutzte Open-Source-Cloud-Sicherheitsplattform, die Sicherheit und Compliance über jede Cloud-Umgebung hinweg automatisiert. Mit Tausenden einsatzbereiten Sicherheitsprüfungen, Anleitungen zur Behebung und Compliance-Frameworks ist Prowler darauf ausgelegt, „jede Cloud mit KI-Geschwindigkeit abzusichern“. Prowler liefert KI-gesteuerte, anpassbare und benutzerfreundliche Bewertungen, Dashboards, Berichte und Integrationen und macht Cloud-Sicherheit für Organisationen jeder Größe einfach, skalierbar und kosteneffizient.
Prowler enthält Hunderte integrierte Kontrollen, um die Einhaltung von Standards und Frameworks sicherzustellen, darunter:
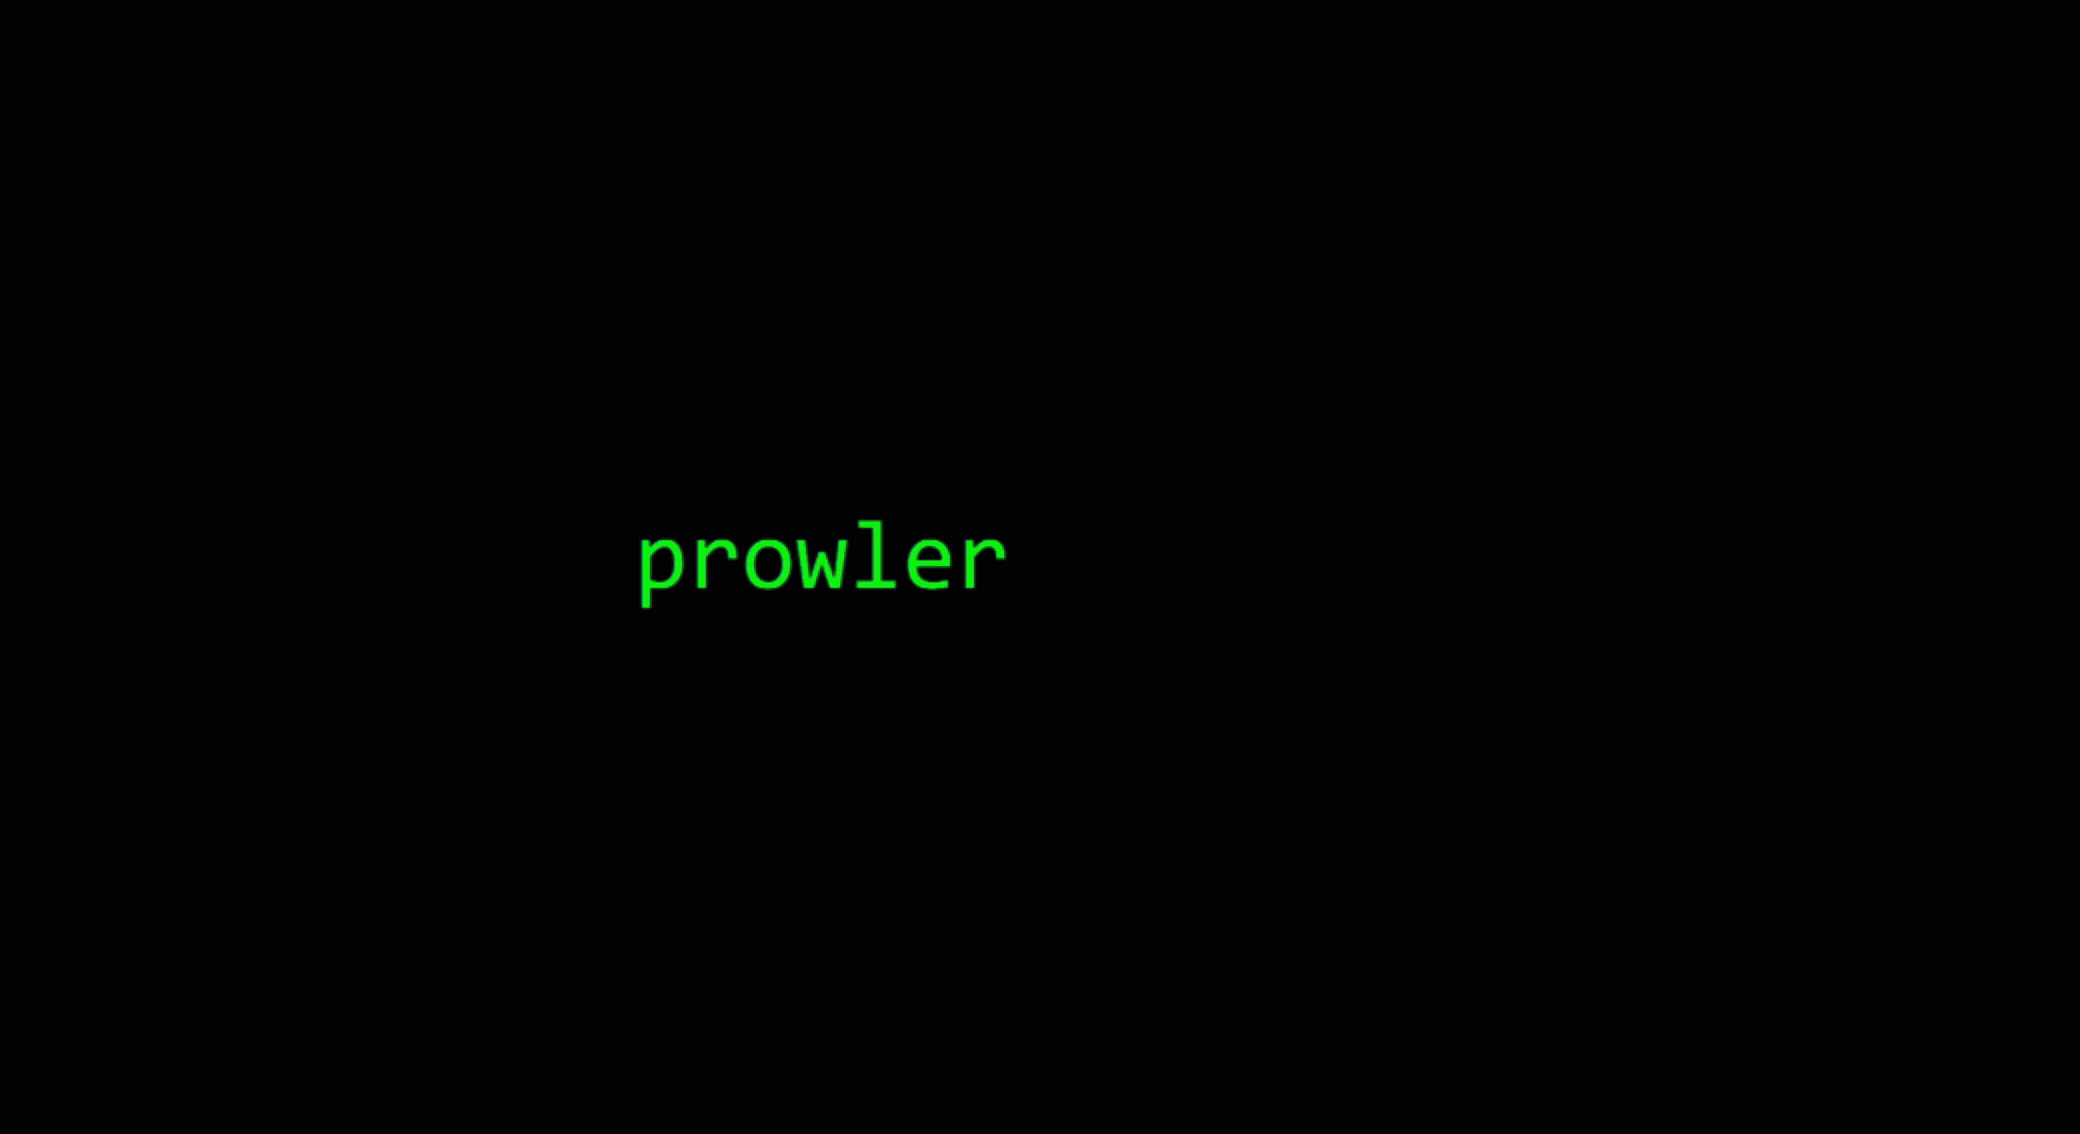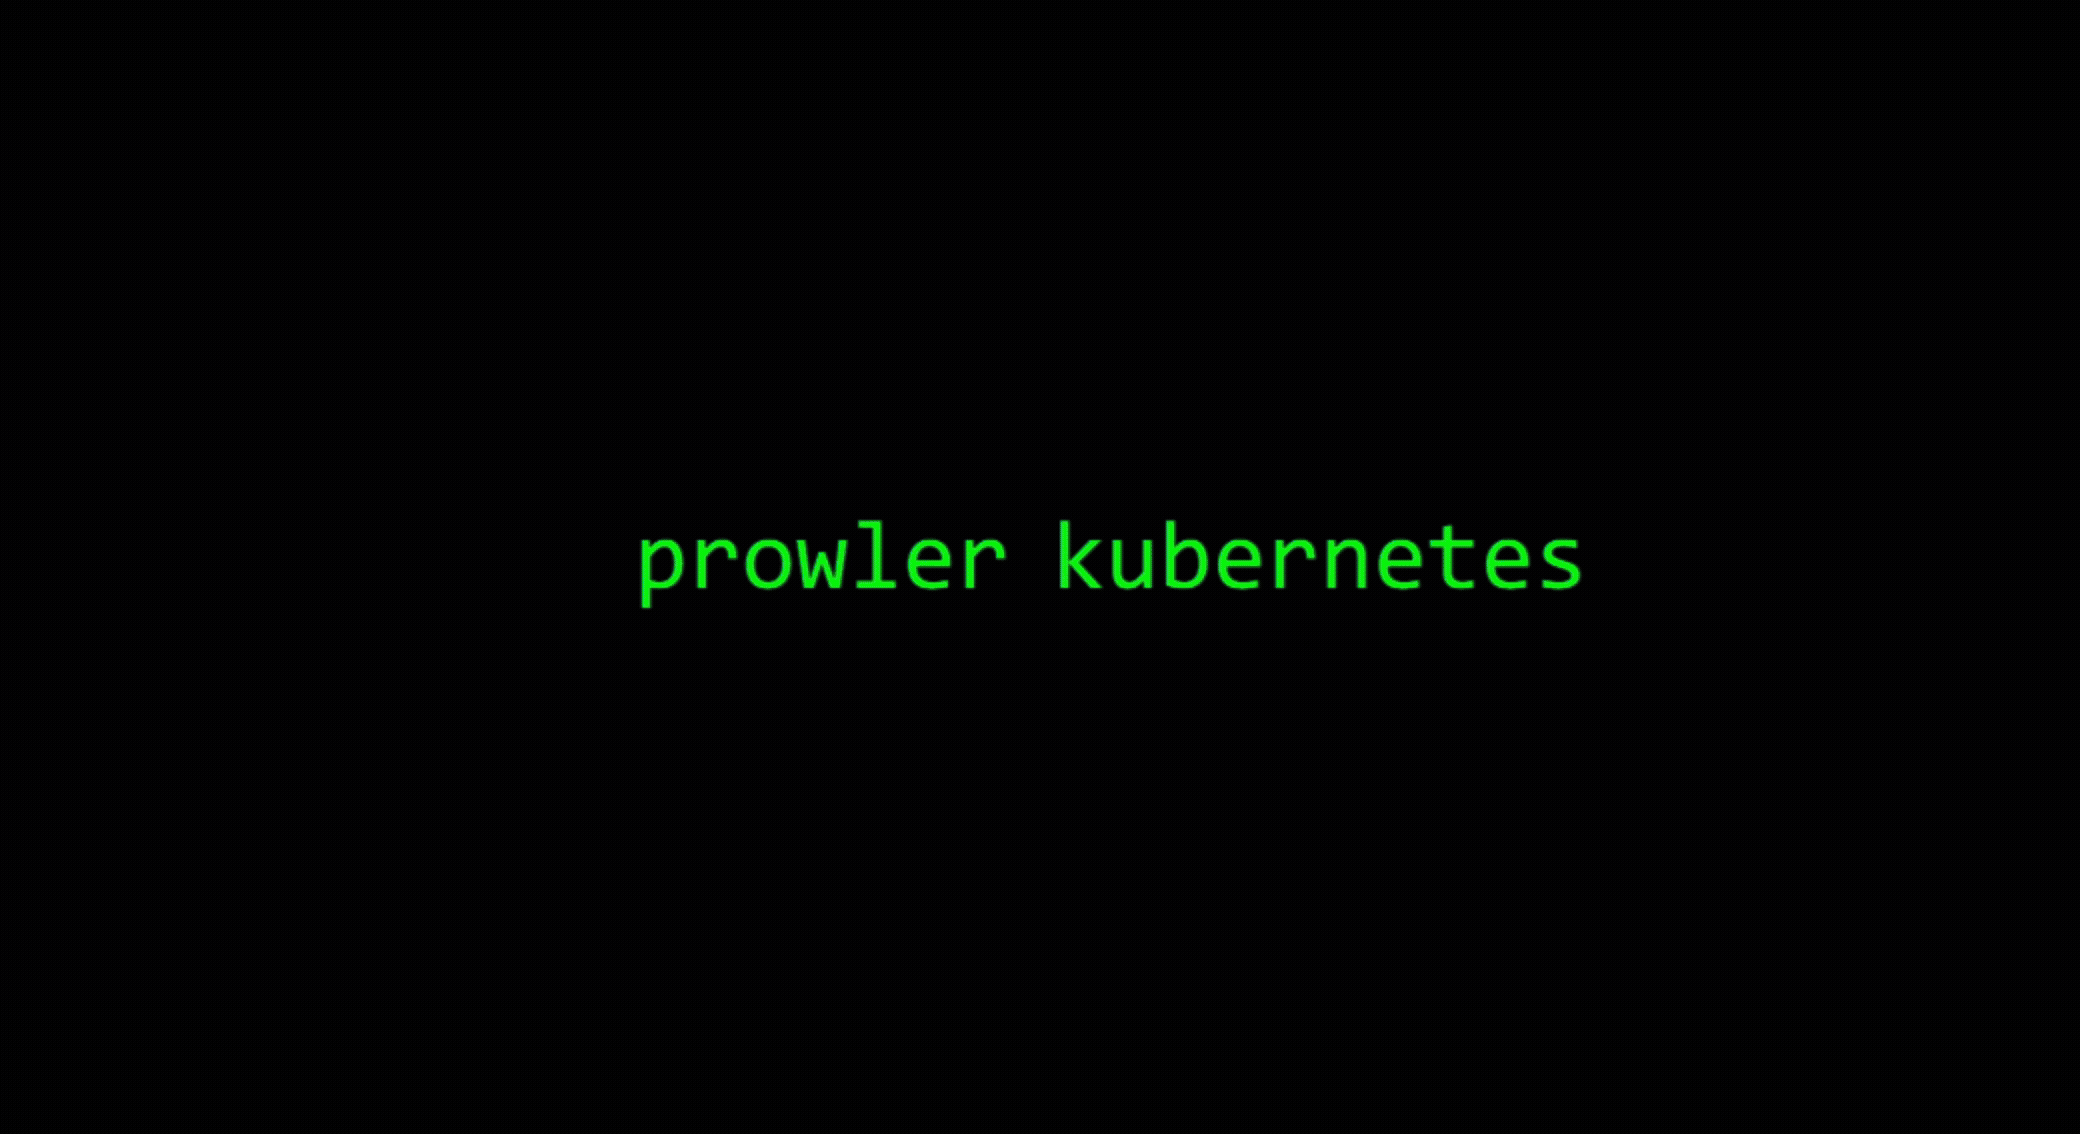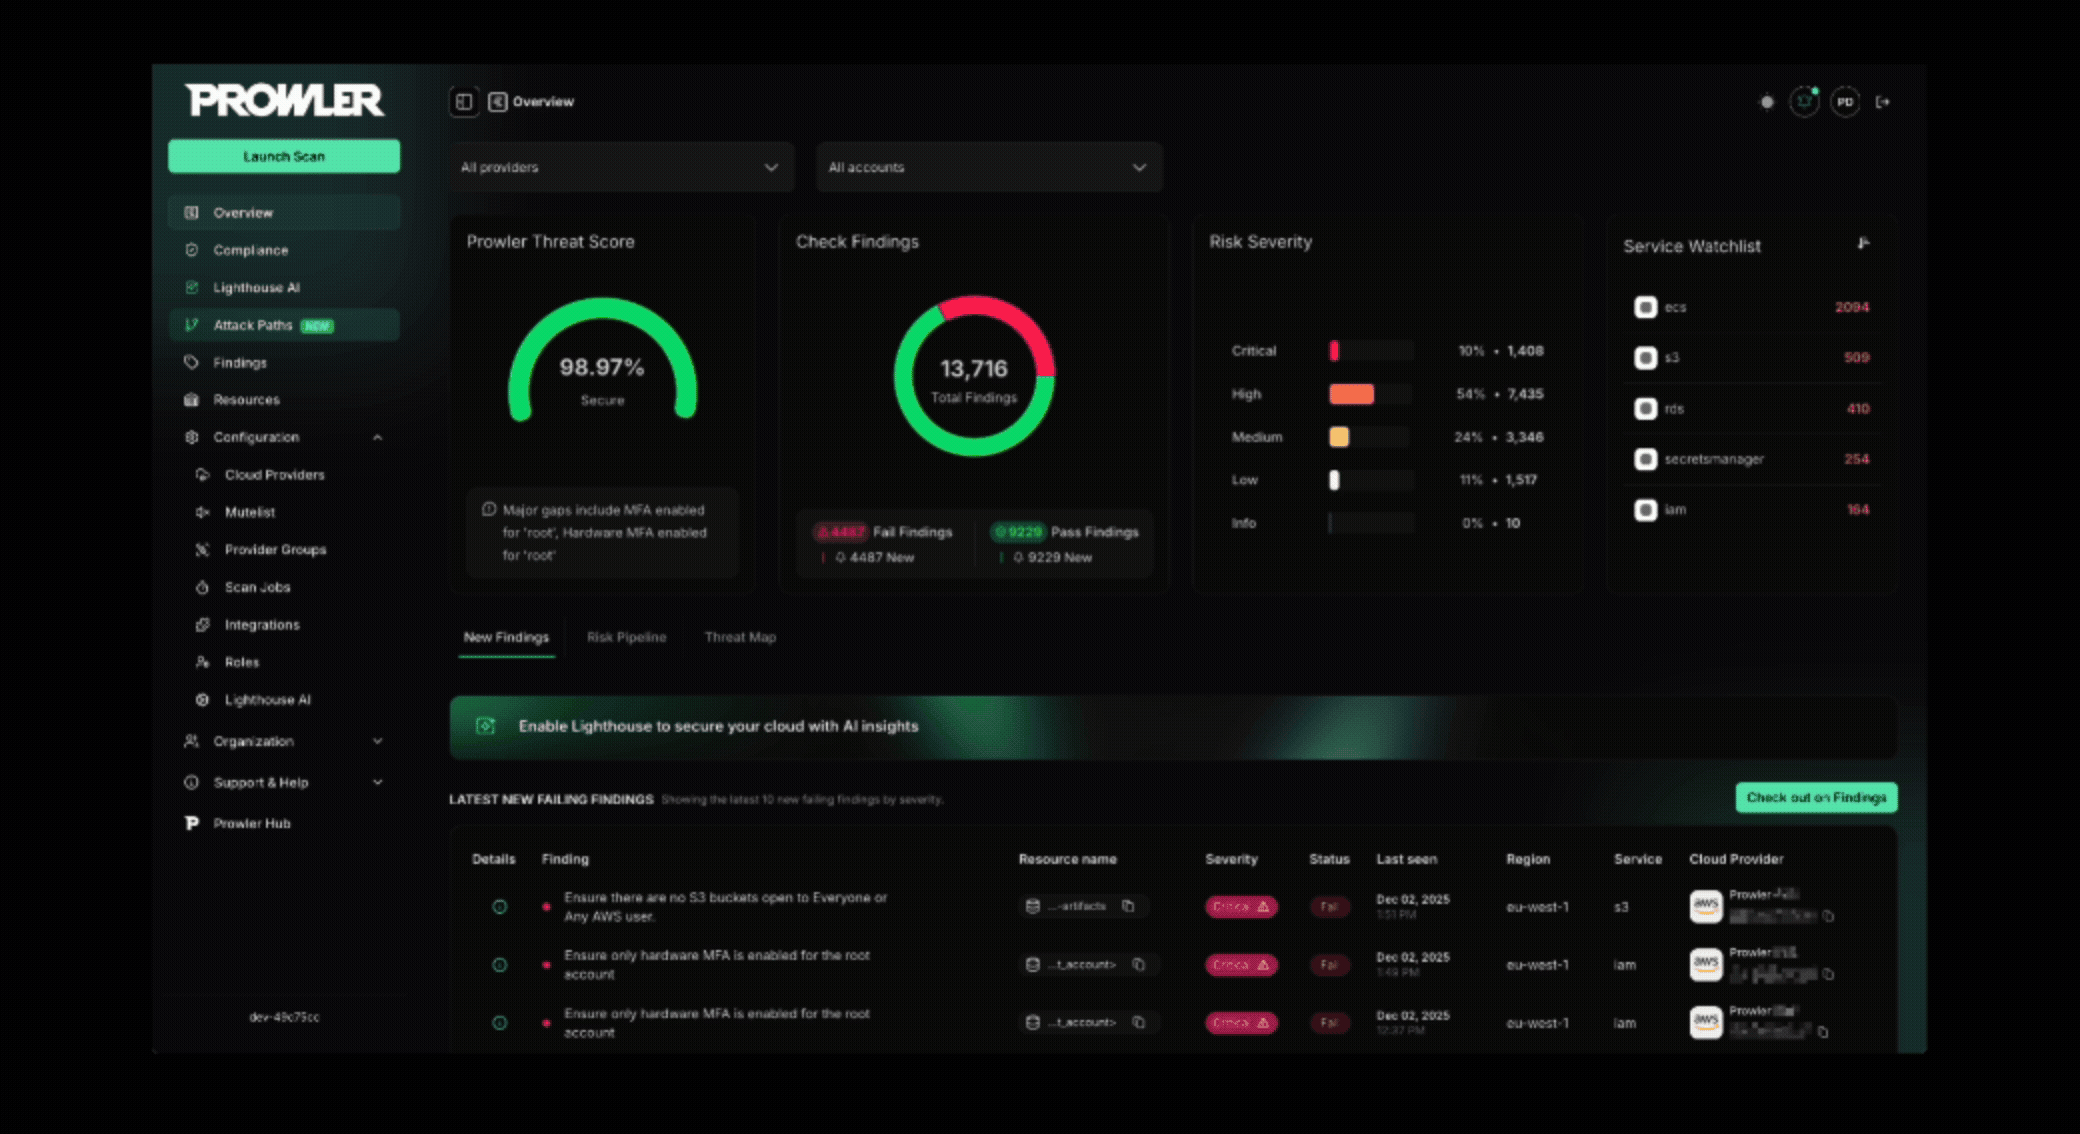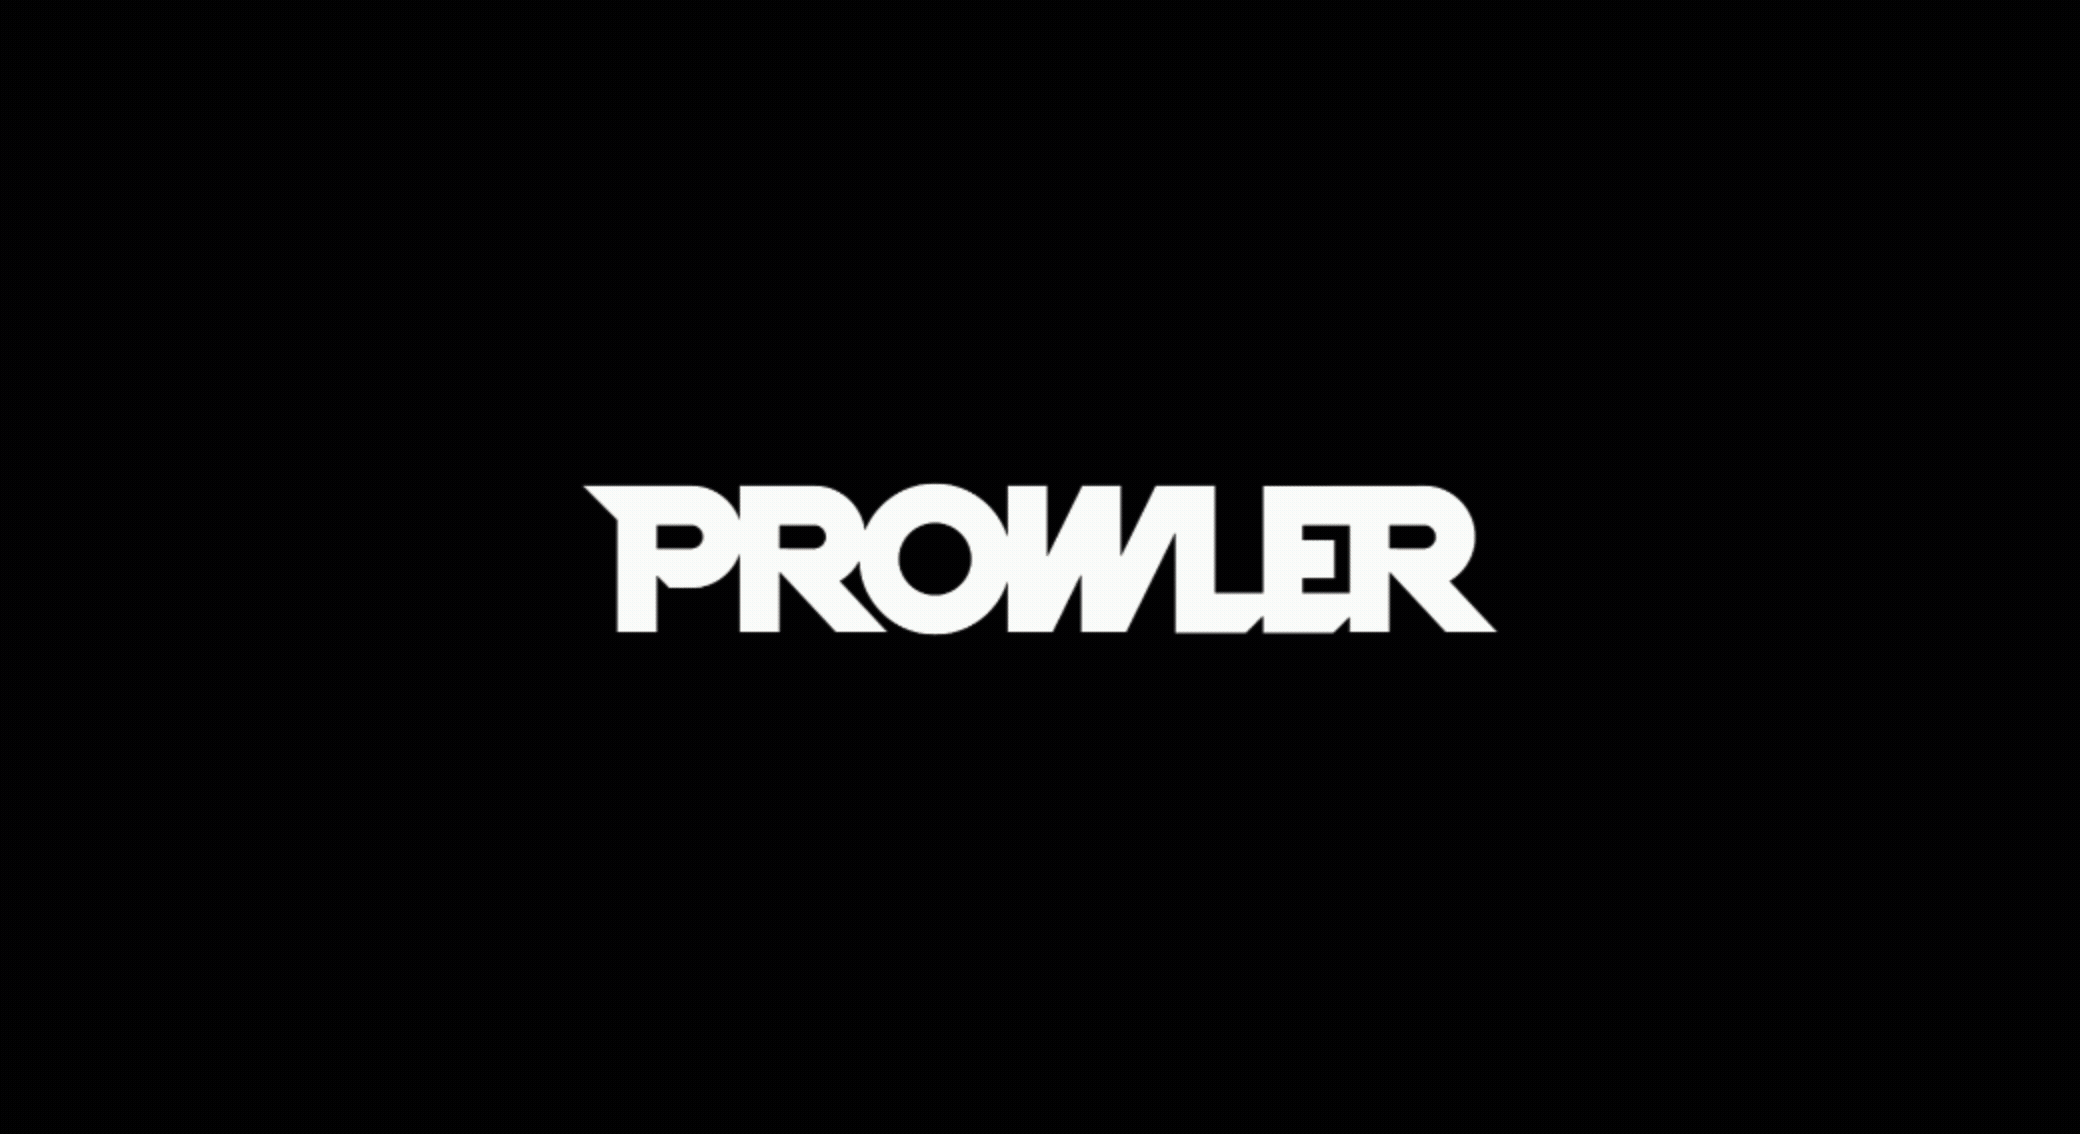
- Prowler ThreatScore: Gewichtete Risikopriorisierungsbewertung, die Ihnen hilft, sich zuerst auf die kritischsten Sicherheitsbefunde zu konzentrieren
- Branchenstandards: CIS, NIST 800, NIST CSF, CISA und MITRE ATT&CK
- Regulatorische Compliance und Governance: RBI, FedRAMP, PCI-DSS und NIS2
- Frameworks für sensible Daten und Datenschutz: GDPR, HIPAA und FFIEC
- Frameworks für organisatorische Governance und Qualitätskontrolle: SOC2, GXP und ISO 27001
- Cloud-spezifische Frameworks: AWS Foundational Technical Review (FTR), AWS Well-Architected Framework und BSI C5
- Nationale Sicherheitsstandards: ENS (spanisches nationales Sicherheitsschema) und KISA ISMS-P (koreanisch)
- Benutzerdefinierte Sicherheits-Frameworks: Auf Ihre Bedürfnisse zugeschnitten
Prowler Cloud & Prowler Local Server
Prowler Cloud und Prowler Local Server, die selbst gehostete Open-Source-Version, sind Webanwendungen, die das Ausführen von Prowler über Ihre Cloud-Provider-Konten hinweg vereinfachen. Sie bieten eine benutzerfreundliche Oberfläche zur Visualisierung der Ergebnisse und zur Optimierung Ihrer Sicherheitsbewertungen.
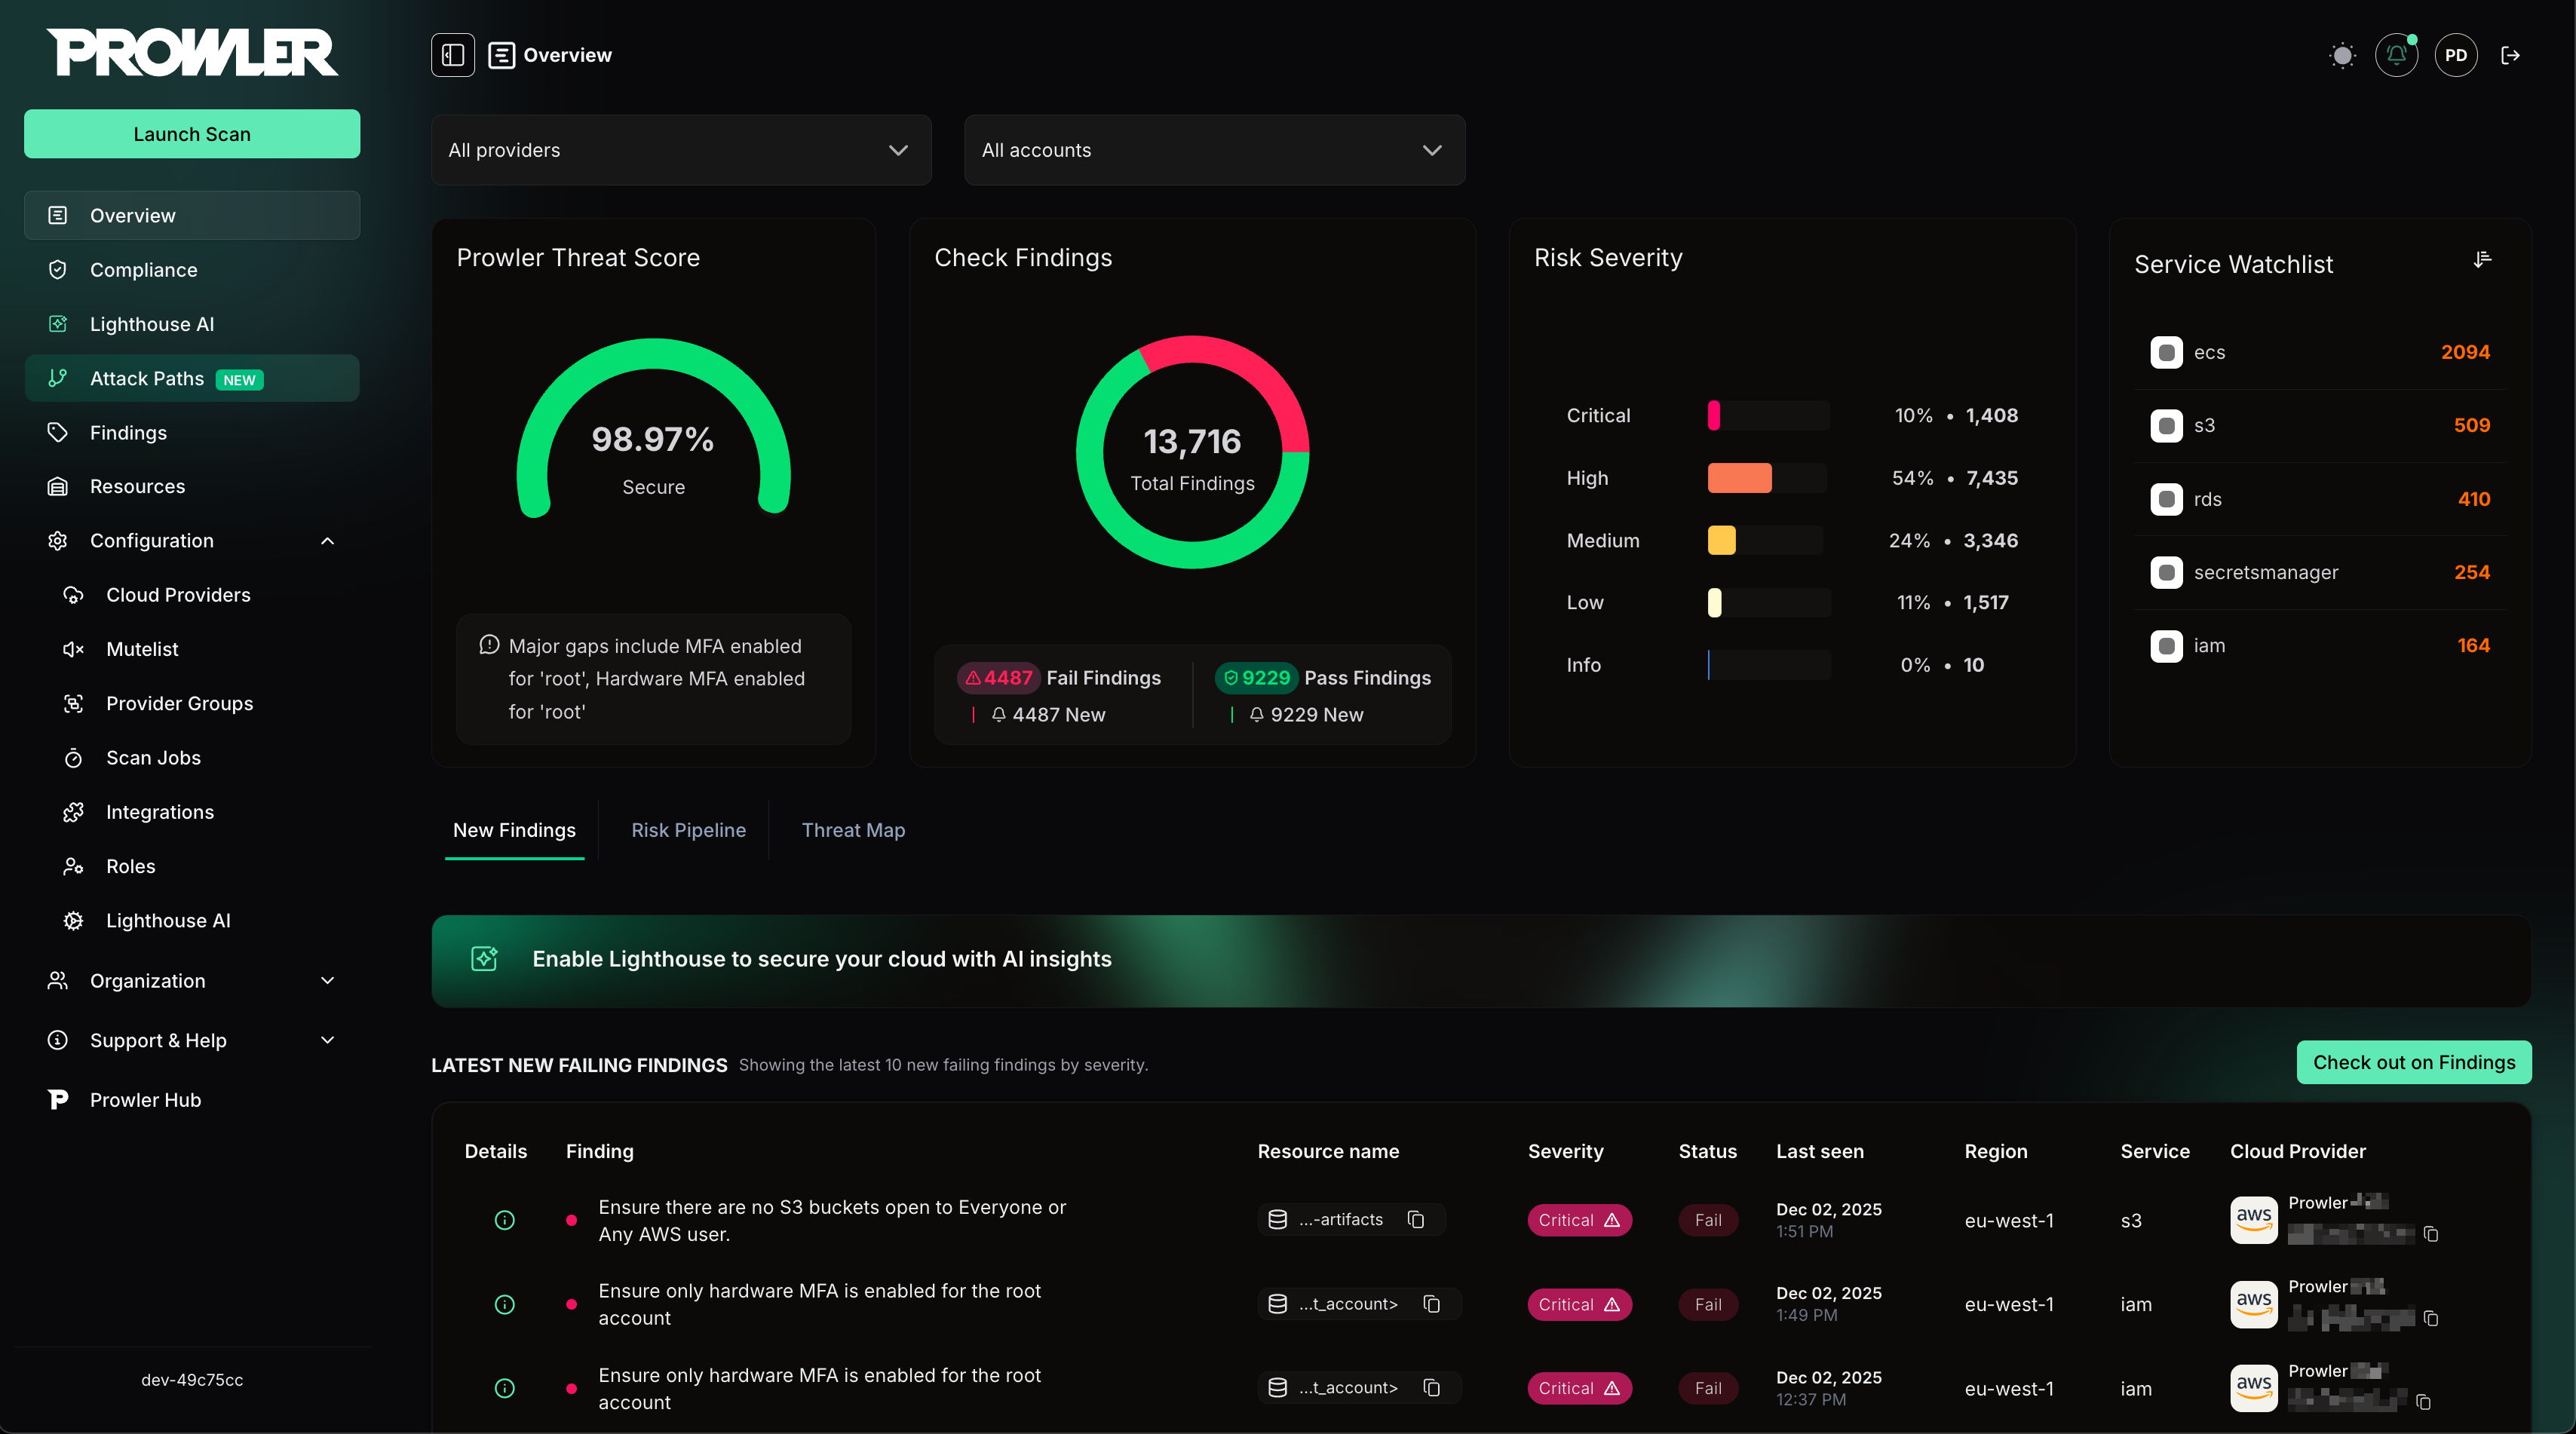
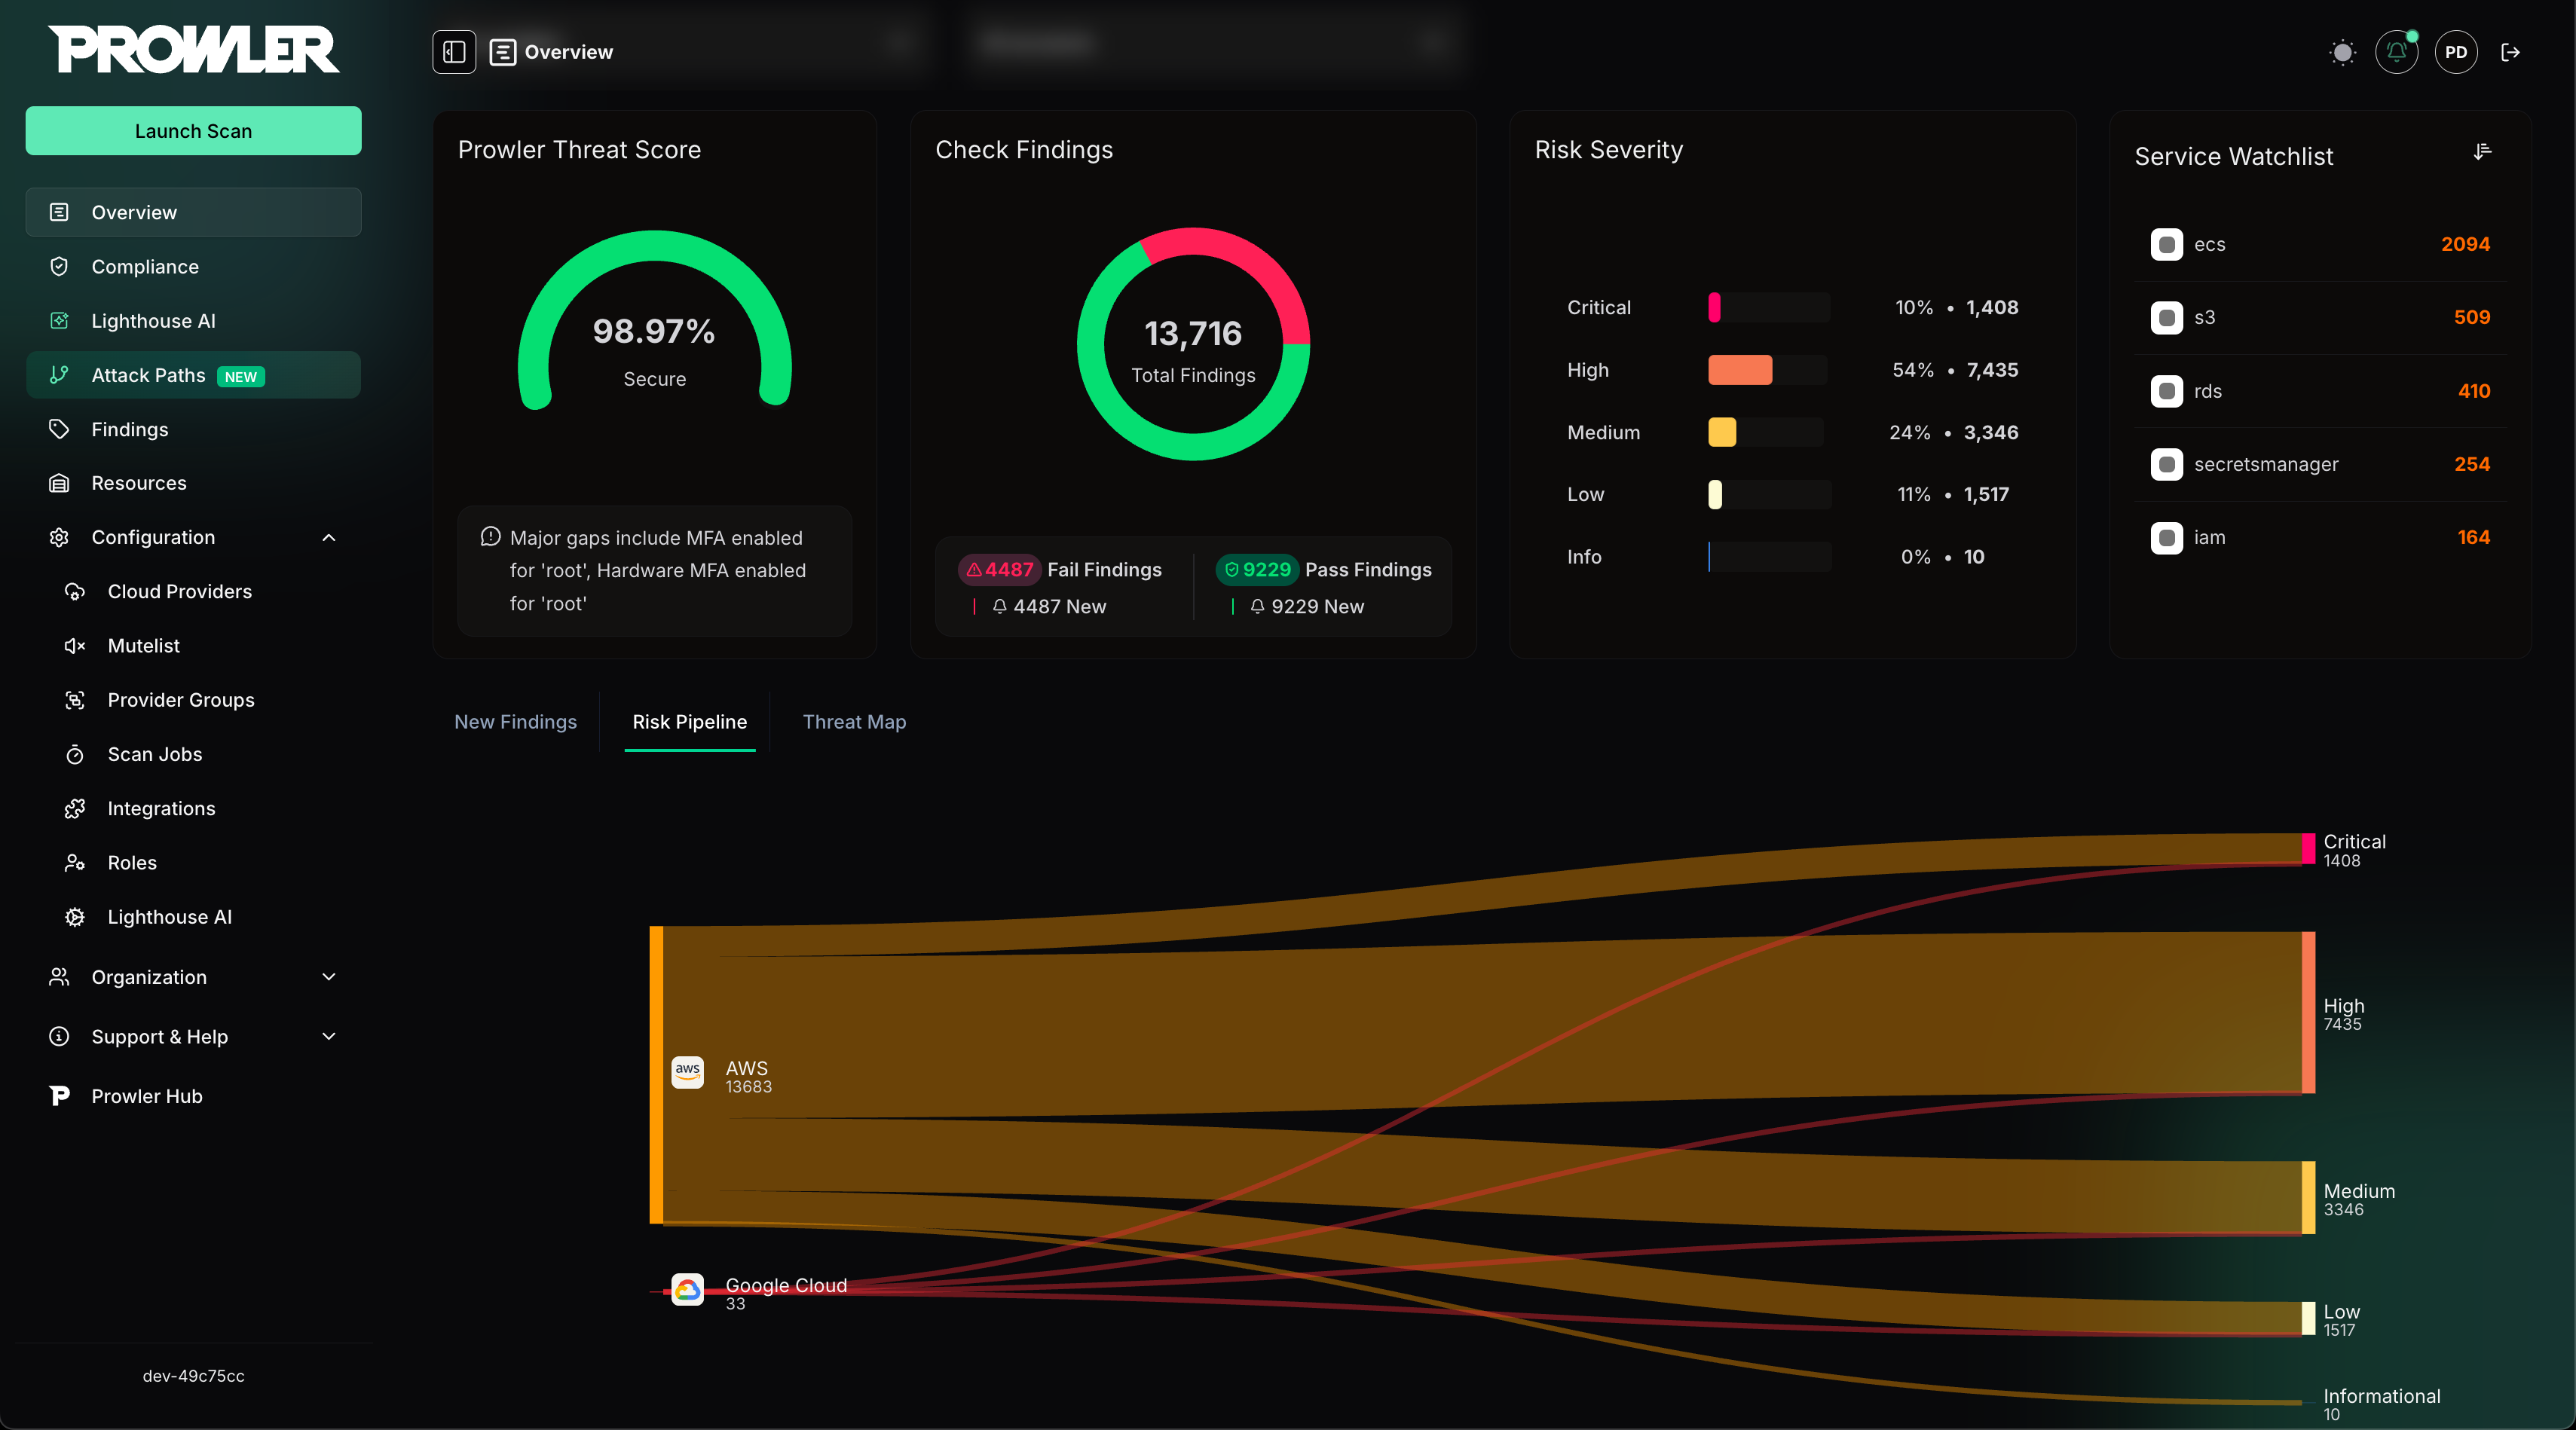
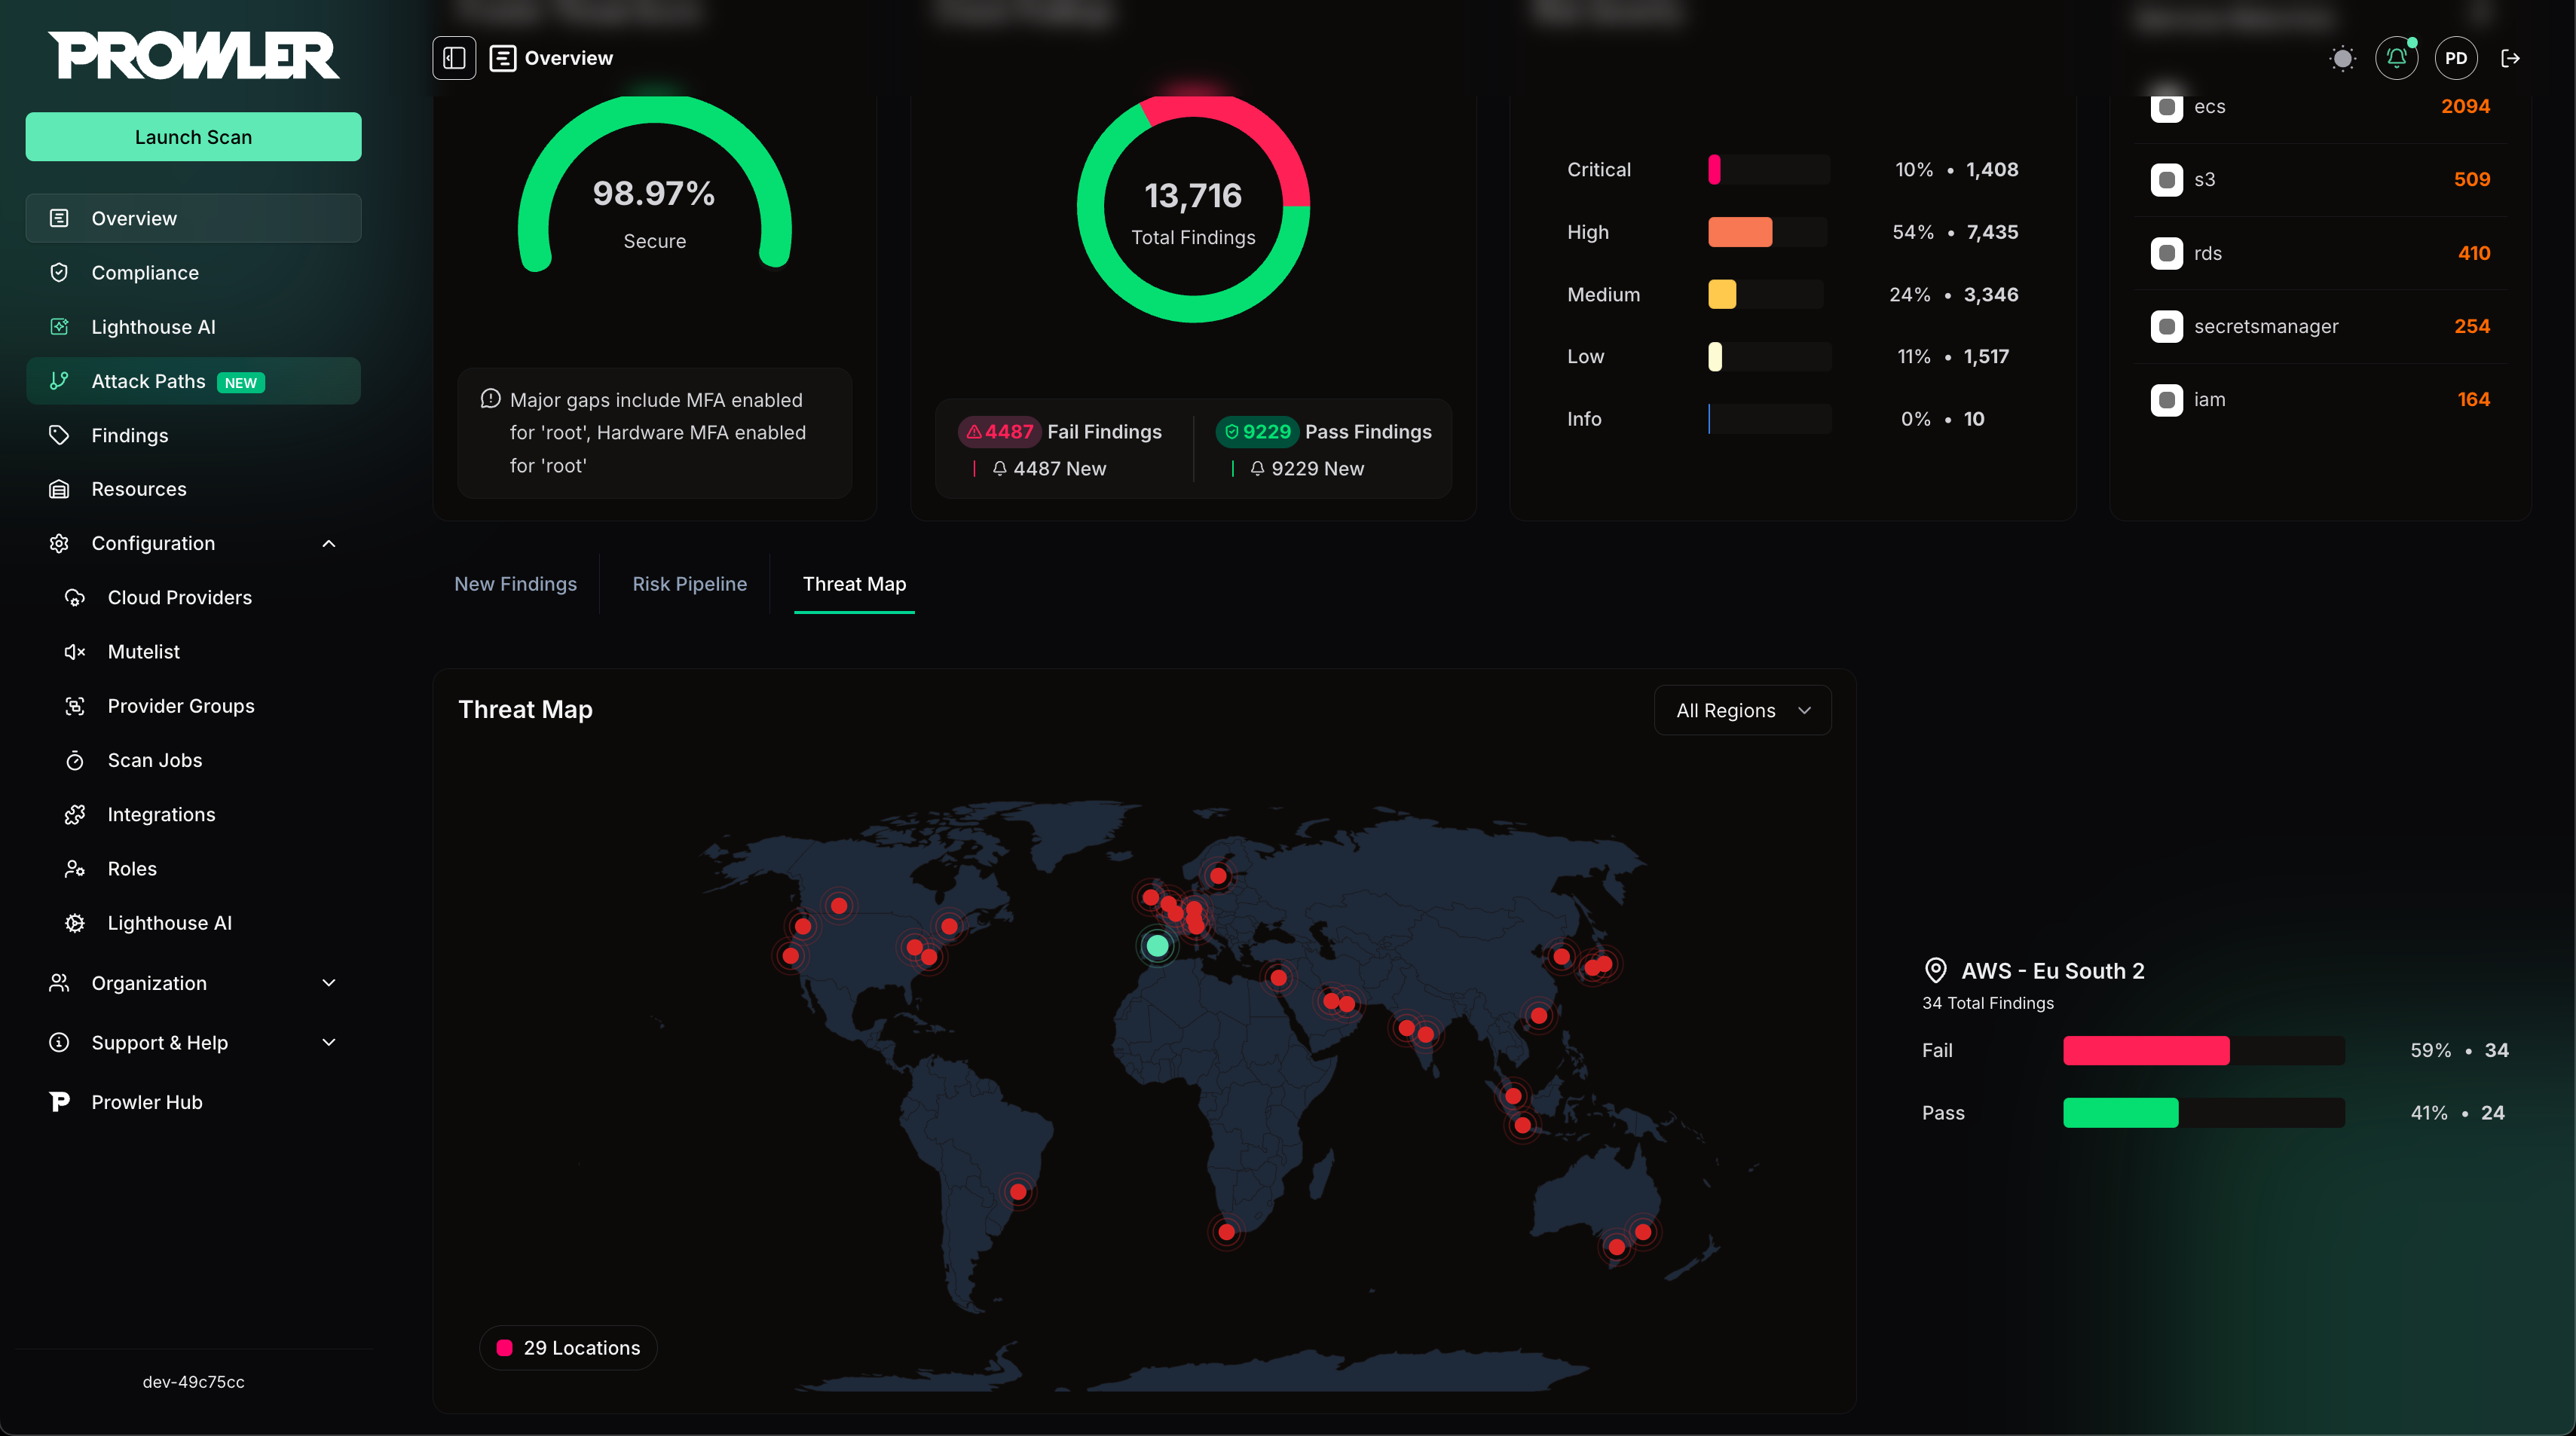
Weitere Details finden Sie in der Dokumentation zu Prowler Local Server
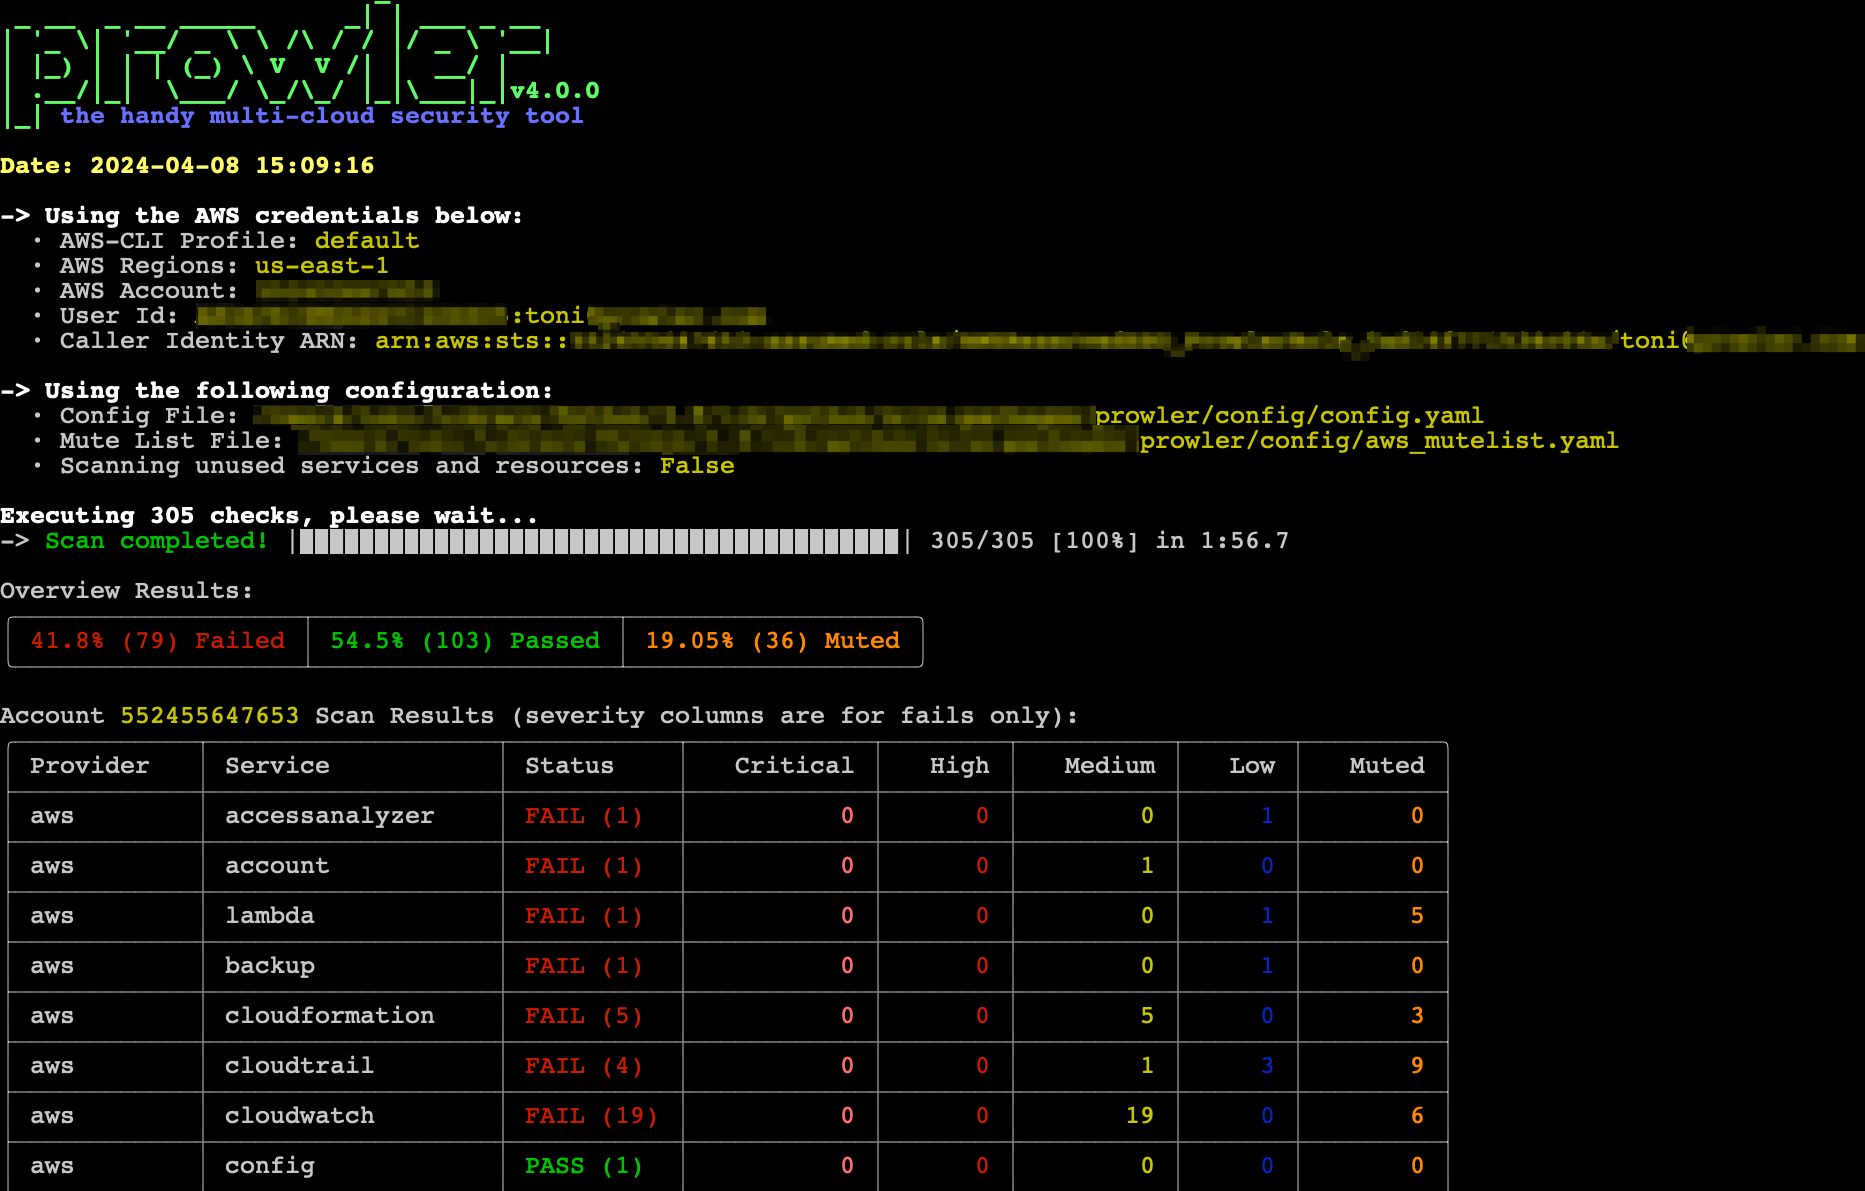
Prowler CLI
prowler <provider>
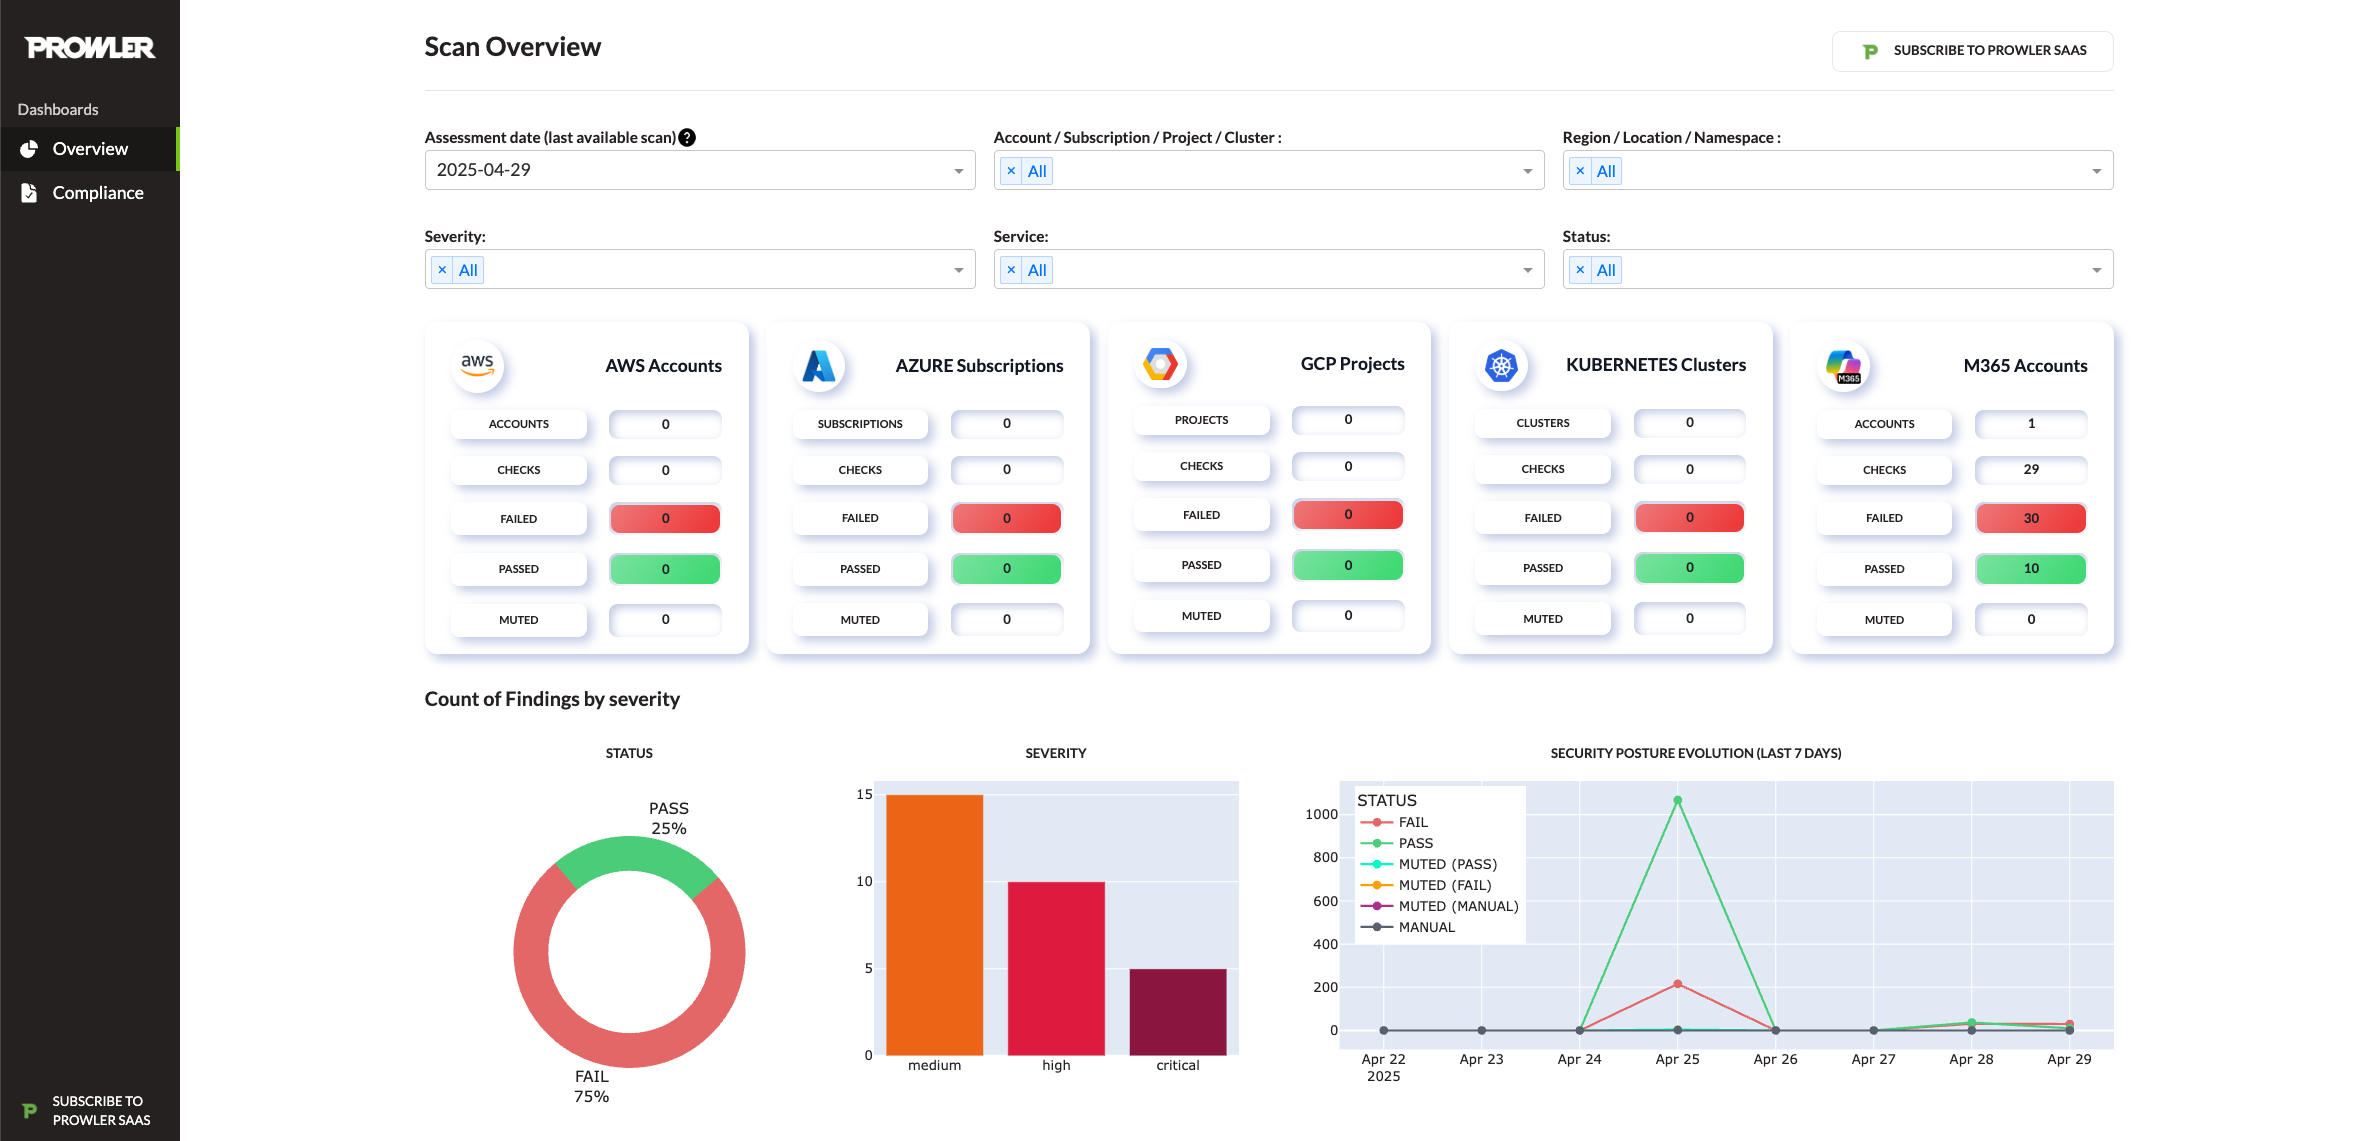
Prowler Lokales Dashboard
prowler dashboard
Attack Paths
Attack Paths erweitert automatisch jeden abgeschlossenen AWS-Scan um einen Graphen, der Cartographys Cloud-Inventar mit Prowler-Findings kombiniert. Die Funktion läuft im API-Worker nach jedem Scan.
Zwei Graph-Backends werden als langlebige Senke unterstützt:
- Neo4j (Standard; die Docker-Compose-Dateien enthalten bereits einen
neo4j-Dienst). - Amazon Neptune (cloud-verwaltet; Opt-in).
Wählen Sie die Senke mit ATTACK_PATHS_SINK_DATABASE (neo4j oder neptune; Standard neo4j).
Hinweis: Die Cartography-Ingestion verwendet immer eine temporäre Neo4j-Datenbank, unabhängig von der konfigurierten Senke. Die unten aufgeführten
NEO4J_*-Variablen müssen auch dann gesetzt bleiben, wennATTACK_PATHS_SINK_DATABASE=neptunegilt.