

cicd-sensor vrules/v20260714-002
eBPF-gestützter Laufzeitsicherheitssensor für CI/CD-Pipelines. Erkennt Supply-Chain-Angriffe, protokolliert Prozessherkunft und Dateizugriffe und liefert forensische Beweise für GitHub Actions und GitLab CI/CD.
🚧 Vorabversion: Aktive Entwicklung. cicd-sensor befindet sich derzeit in der Vorabversion und wird aktiv weiterentwickelt. Feedback ist sehr willkommen.
cicd-sensor
Denken Sie an EDR, aber für CI/CD-Pipelines.
Open-Source-Runtime-Sicherheitssensor auf eBPF-Basis für GitHub Actions und GitLab CI/CD.
→ Vollständige Dokumentation


Demo
|
Was cicd-sensor leistet
Wenn eine kompromittierte Abhängigkeit in einem CI/CD-Job Ihre Cloud-Anmeldedaten stiehlt und sie preisgibt – würden Sie es bemerken? Hätten Sie die Protokolle, um es im Nachhinein zu untersuchen? cicd-sensor ist ein Open-Source-Sensor, mit dem jedes Team beides beantworten kann.
Erkennung: Erkennt Supply-Chain-Angriffe zur Laufzeit anhand der Prozessabstammung (z. B. Zugriff auf Anmeldedaten durch einen Prozess, der von npm install abstammt) und der Korrelation über mehrere Signale hinweg (z. B. mehrere Kategorien von Anmeldedaten, die in einem Job gelesen werden). Die Basisregeln zielen auf Muster ab, die bei echten CI/CD-Angriffen beobachtet wurden, und sind optional: Deaktivieren Sie sie, wenn Sie nur die unten beschriebenen Protokolle und Beweise wünschen.
Protokolle und Beweise: Pro Lauf kann cicd-sensor Protokolle zur Überprüfung, Alarmierung und Forensik ausgeben, die über den cicd-sensor Manager an Cloud-Senken wie S3, GCS, Azure Blob und Pub/Sub weitergeleitet werden. Die cicd-sensor-action kann außerdem pro Lauf einen grafischen Bericht und eine Build-Attestierung erzeugen. Ihre Daten bleiben unter Ihrer Kontrolle. cicd-sensor sendet niemals etwas an Server, die vom cicd-sensor-Projekt betrieben werden.
Schnellstart
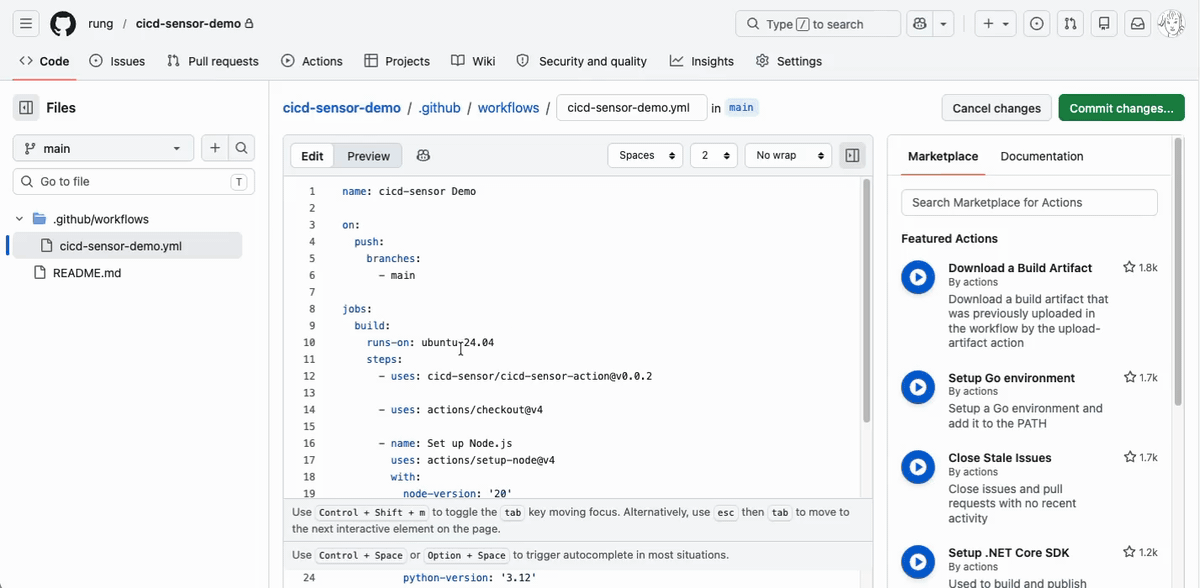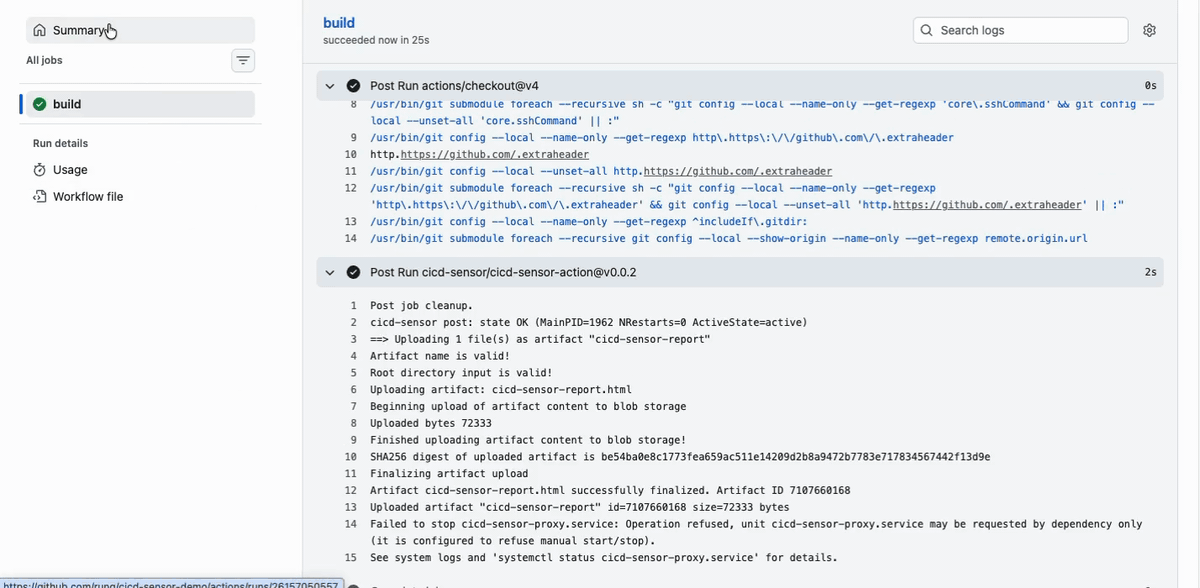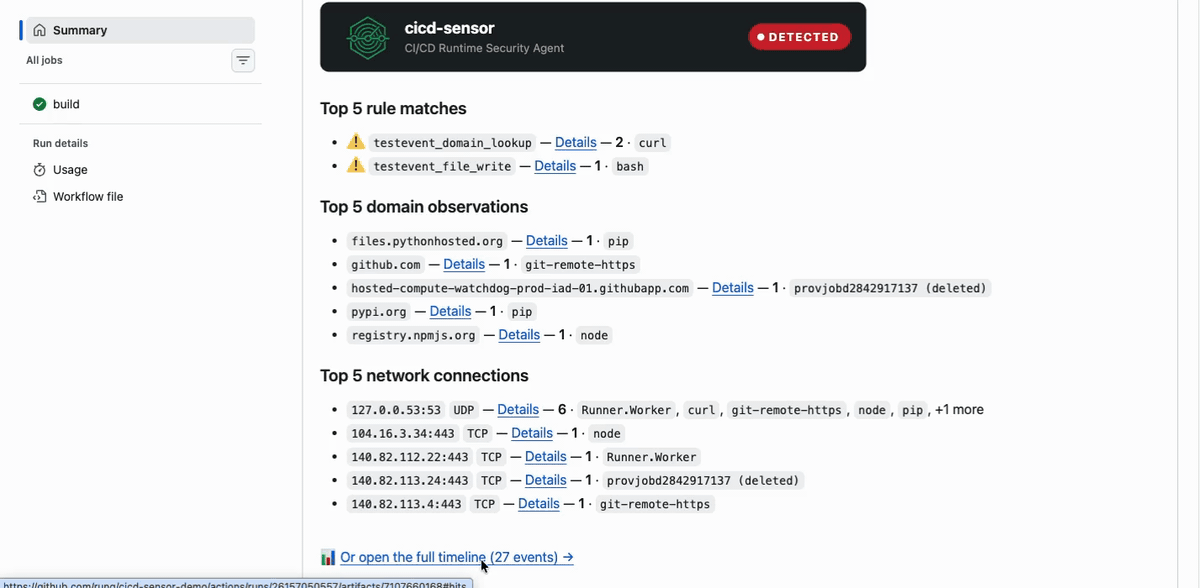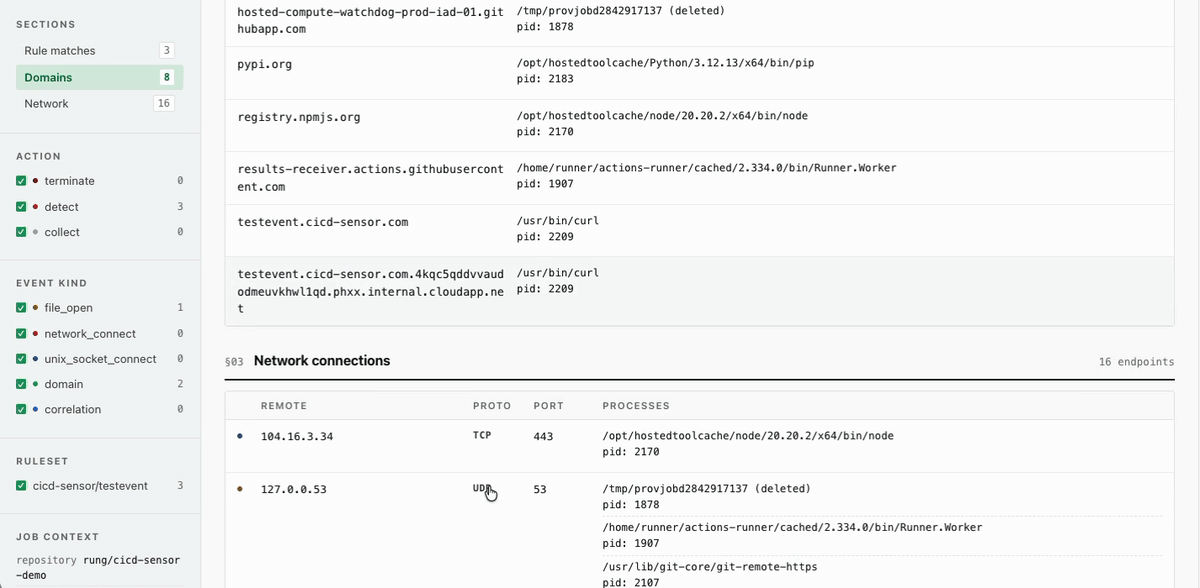
Fügen Sie auf GitHub-gehosteten Runnern die cicd-sensor-Action als ersten Schritt in Ihrem Workflow hinzu.
jobs:
  build:
    runs-on: ubuntu-24.04
    steps:
      - uses: cicd-sensor/cicd-sensor-action@2bc31a18949a77cd5f5bd452f24f00fbb507cdf6 # v0.0.41
Für selbst gehostete GitHub Actions oder GitLab CI/CD siehe den User Guide.
Warum die CI/CD-Laufzeit dies benötigt
CI/CD-Pipelines bauen, veröffentlichen, deployen und verwalten Cloud-Infrastruktur und halten dafür die Cloud-Anmeldedaten, Signaturschlüssel und Registry-Token. Angreifer aus der Lieferkette agieren innerhalb dieser Jobs und verschwinden mit den Beweisen, wenn der Job endet.
Die meisten anderen Laufzeiten haben ihre Open-Source-Verteidiger: Falco, Tetragon, Tracee, Wazuh, OSQuery. Die Open-Source-Abdeckung für die CI/CD-Laufzeit ist zurückgeblieben. Sigstore hat bewiesen, wo und wie Artefakte gebaut wurden; cicd-sensor bewahrt was tatsächlich ausgeführt wurde, damit Teams erkennen, reagieren und auditieren können.
Funktionsvergleich
| Fähigkeit | cicd-sensor | Harden-Runner (Free) | Kommentar |
|---|---|---|---|
| Lizenzierung & Bereitstellung | |||
| Open Source | ✅ Ja | ✅ Ja | |
| Datenschutz | ✅ Selbst gehostet | SaaS-Backend | cicd-sensor läuft vollständig in Ihrer Infrastruktur, sodass Protokolle und Ereignisse in Ihrer Umgebung bleiben. |
| Plattformabdeckung | |||
| Private Repositories | ✅ Ja | ❌ Nein | |
| Selbst gehostete Runner | ✅ Ja | ❌ Nein | Die Durchsetzung selbst gehosteter Runner ermöglicht organisationsweite Protokollsammlung über jeden Job hinweg. |
| GitHub Actions-Unterstützung | ✅ Ja | ✅ Ja | |
| GitLab CI/CD-Unterstützung | ✅ Ja | ❌ Nein | |
| Fähigkeiten | |||
| Erkennungsregeln | ✅ Ja | ✅ Ja | |
| Flexible benutzerdefinierte Regeln | ✅ Ja | 🔶 Eingeschränkt | cicd-sensor-Regeln decken Prozessabstammung, Dateizugriff und Korrelation über Signale hinweg ab; Harden-Runner ist hauptsächlich eine Allowlist für ausgehenden Netzwerkverkehr. |
| Netzwerkblockierung | 🔶 Teilweise | ✅ Ja | cicd-sensor beendet den Prozess und stoppt den Job bei Erkennung, anstatt den Datenverkehr wie eine Firewall zu filtern. |
| Protokollexport | ✅ Ja | ❌ Nein |
Diese Tabelle vergleicht die kostenlose Version von Harden-Runner. Die kostenpflichtige Plattform von StepSecurity bietet mehr, etwa Unterstützung für private Repositories und selbst gehostete Runner, Dashboards und Richtlinienverwaltung.
Basierend auf öffentlichen Informationen mit Stand Mai 2026. Korrekturen sind willkommen.
Dienste von Drittanbietern
Takumi Runner von GMO Flatt Security fungiert als gehosteter cicd-sensor-Manager und ergänzt die gesammelten Protokolle um eigene Bedrohungserkennung und Trace-Analyse. Siehe deren Integrationsanleitung (Englisch / Japanisch) für die Einrichtung. Es handelt sich um ein separates kommerzielles Produkt, und cicd-sensor funktioniert auch ohne dieses.
cicd-sensor ist ein herstellerneutrales Open-Source-Projekt: Es funktioniert eigenständig, und jeder Manager, mit dem es kommuniziert, ist einer, den Sie selbst betreiben möchten. Andere Anbieter und Dienste sind gleichermaßen willkommen, sich mit cicd-sensor zu integrieren.
Wenn cicd-sensor auf einen von Drittanbietern gehosteten Manager ausgerichtet ist, werden die gesammelten Protokolle und Ereignisse an den Dienst dieses Anbieters gesendet.
Unterstützte CI/CD-Pipelines
| Plattform | Umgebung | Status |
|---|---|---|
| GitHub Actions | Von GitHub gehosteter Runner | ✅ Unterstützt |
| GitHub Actions | Selbst gehosteter Runner auf einer Maschine | ✅ Unterstützt |
| GitHub Actions | Actions Runner Controller auf Kubernetes | 🧪 Vorschau-Unterstützung |
| GitLab CI/CD | GitLab Runner Docker-Executor | ✅ Unterstützt |
| GitLab CI/CD | GitLab Runner Kubernetes-Executor | 🧪 Vorschau-Unterstützung |
| GitLab CI/CD | Von GitLab gehosteter Runner | ❌ Nicht unterstützt (technische Einschränkungen) |
Funktioniert sowohl mit öffentlichen als auch mit privaten Repositories, ohne Abhängigkeit von SaaS-Drittanbietern.
Linux-Kernel: 5.15 oder neuer auf amd64, 6.1 oder neuer auf arm64.
Regeln
cicd-sensor wird mit einer Reihe von Basisregeln ausgeliefert. Siehe den Baseline Rules guide für ihre Funktionsweise; die Regeldefinitionen selbst befinden sich in rules/. Sie können auch eigene Regeln schreiben oder die Basisregeln vollständig deaktivieren.