
vigolium v0.4.4
Vigolium - Hochpräziser Schwachstellenscanner, der agentische KI mit nativer Geschwindigkeit, Modularität und Präzision vereint
Vigolium - Hochpräziser Schwachstellen-Scanner, der agentische KI mit nativer Geschwindigkeit, Modularität und Präzision vereint


Vigolium bietet zwei komplementäre Scan-Modi:
-
Native Scan (
vigolium scan): Schnell, leistungsstark und flexibel. Deterministisches, mehrphasiges Scannen mit 317 Modulen über Content Discovery, Browser-/SPA-Spidering und aktives/passives Audit, das Injektions-, Zugriffskontroll-, Datei-/Pfad-, API-/Protokoll-, framework-spezifische, Cloud-/Infra- und Out-of-Band-(OAST-)Schwachstellenklassen abdeckt. -
Agentic Scan (
vigolium agent): Prüft Ihre Codebasis gründlich. KI-gesteuertes Scannen, das autonom Angriffe plant, Module auswählt, benutzerdefinierte Erweiterungen generiert und Ergebnisse triagiert, wobei es tiefgehende Quellcode-Prüfung mit autonomem und gezieltem Schwachstellen-Scanning kombiniert.
Installation
Schnellinstallation (Empfohlen)
curl -fsSL https://vigolium.com/install.sh | bash
npm
npm install -g @vigolium/vigolium
Windows
Die obige npm-Installation funktioniert unter Windows. Alternativ können Sie
vigolium_<version>_windows_amd64.zip von der
Releases-Seite herunterladen, es entpacken und
vigolium.exe irgendwo in Ihren PATH legen.
Windows wird nur als x64-Version ausgeliefert; unter Windows ARM läuft es unter Emulation. Der obige Shell- Installer ist nur für POSIX, daher ist
vigolium updateunter Windows nicht verfügbar — führen Sie die npm-Installation erneut aus oder laden Sie die neuere Zip-Datei herunter, um zu aktualisieren.
Andere Methode wie Docker oder Build aus dem Quellcode
Docker
docker pull j3ssie/vigolium:latest
docker run --rm j3ssie/vigolium:latest scan -h
Aus dem Quellcode erstellen
git clone https://github.com/vigolium/vigolium.git
cd vigolium
make build         # build and install to $GOPATH/bin
Erfordert Go 1.27+ und bun 1.3.11+. Siehe HACKING.md für Voraussetzungen und Build-Details.
| UI-Dashboard | Traffic-Dashboard |
|---|---|
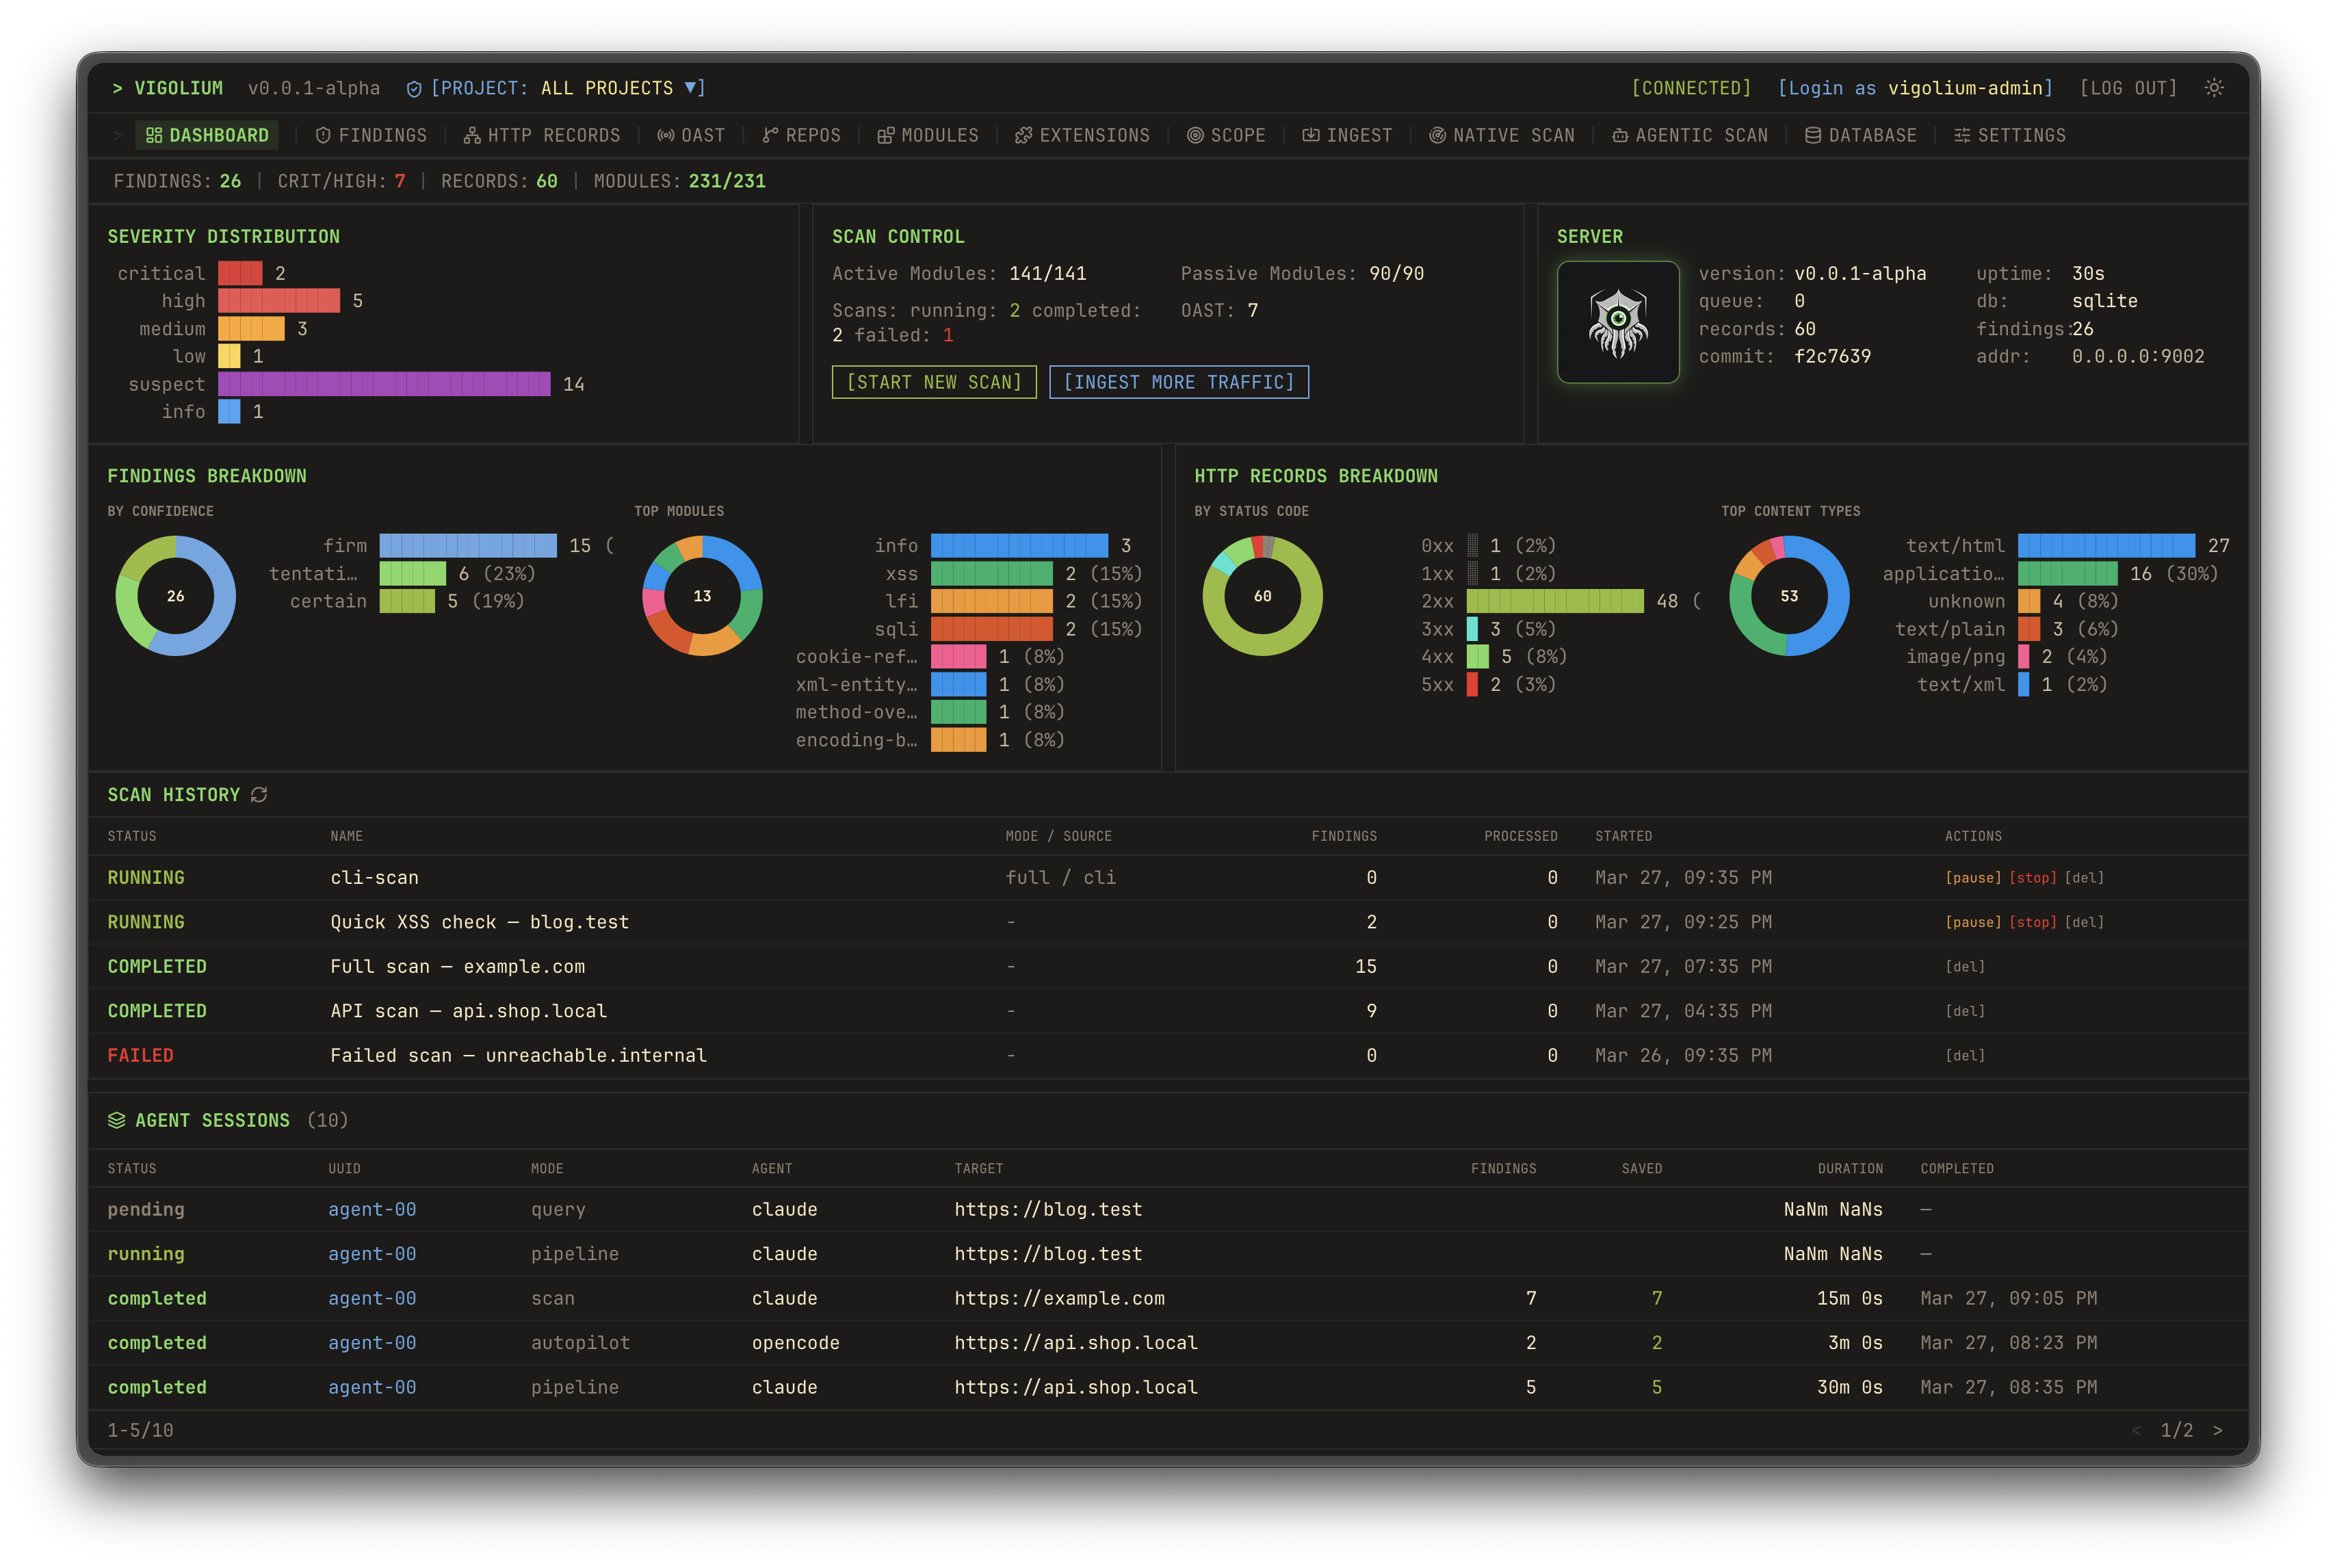 | 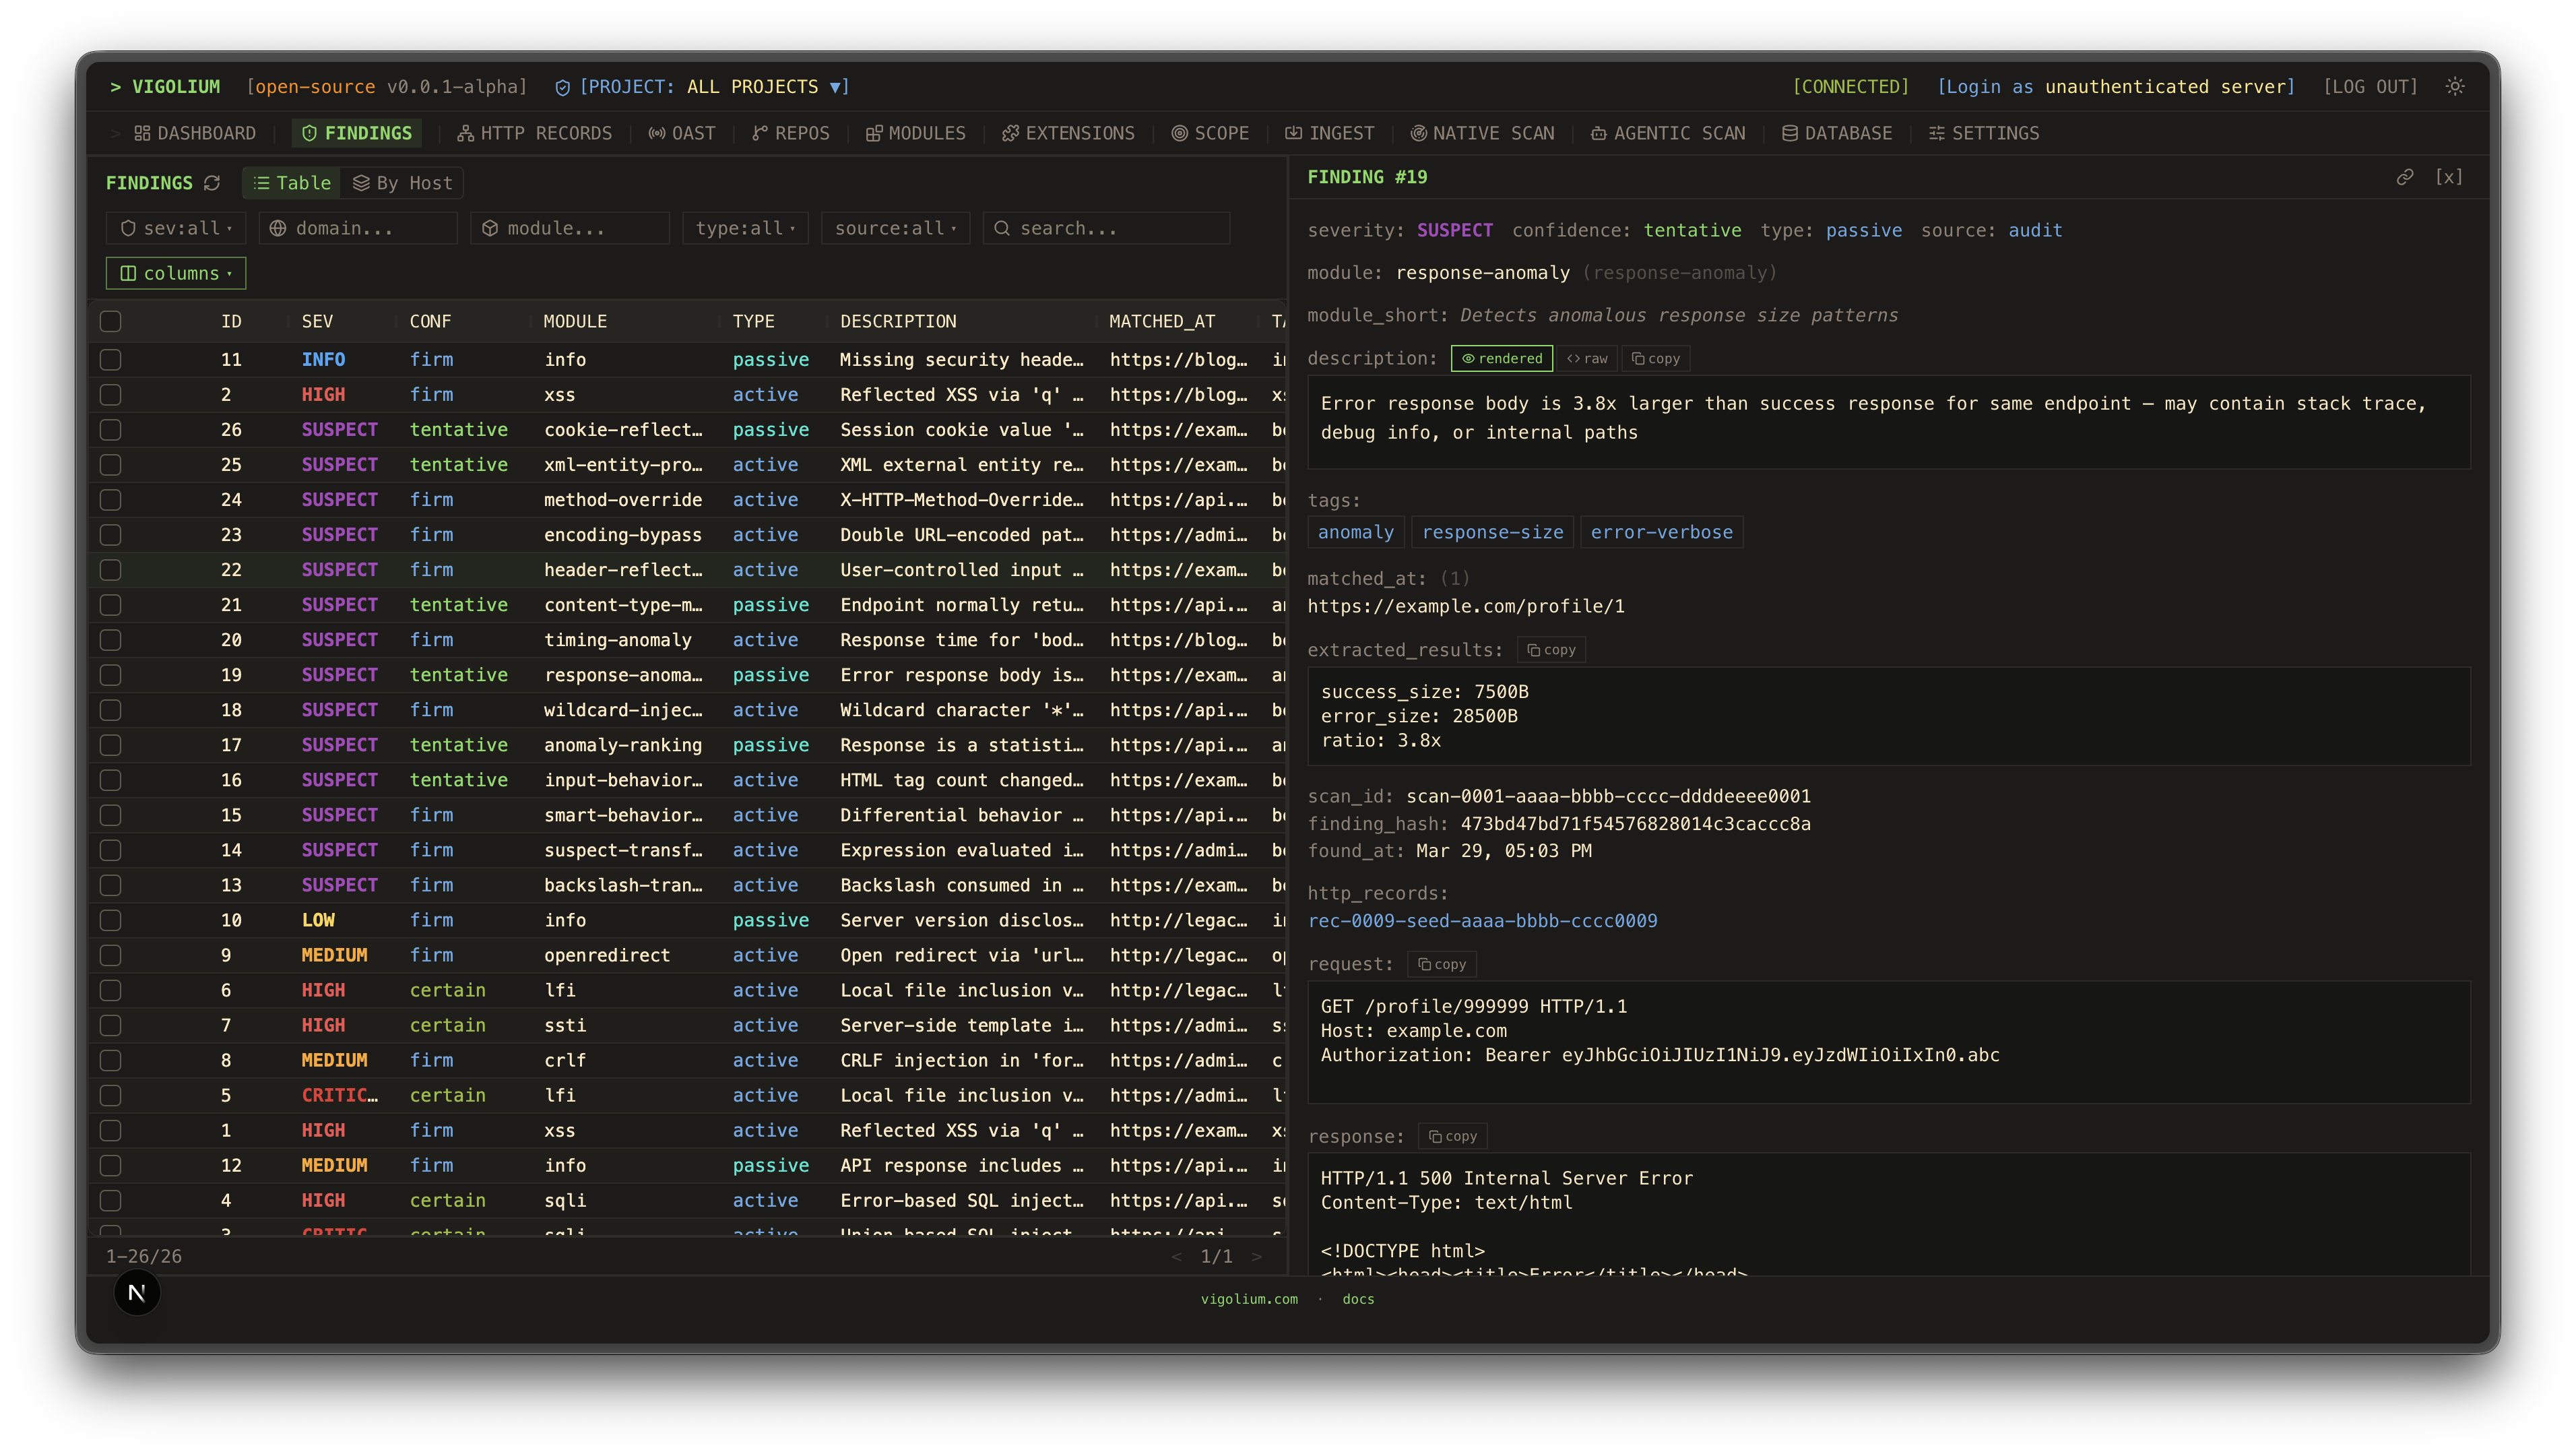 |
| Statische Berichte | Statische Berichte |
|---|---|
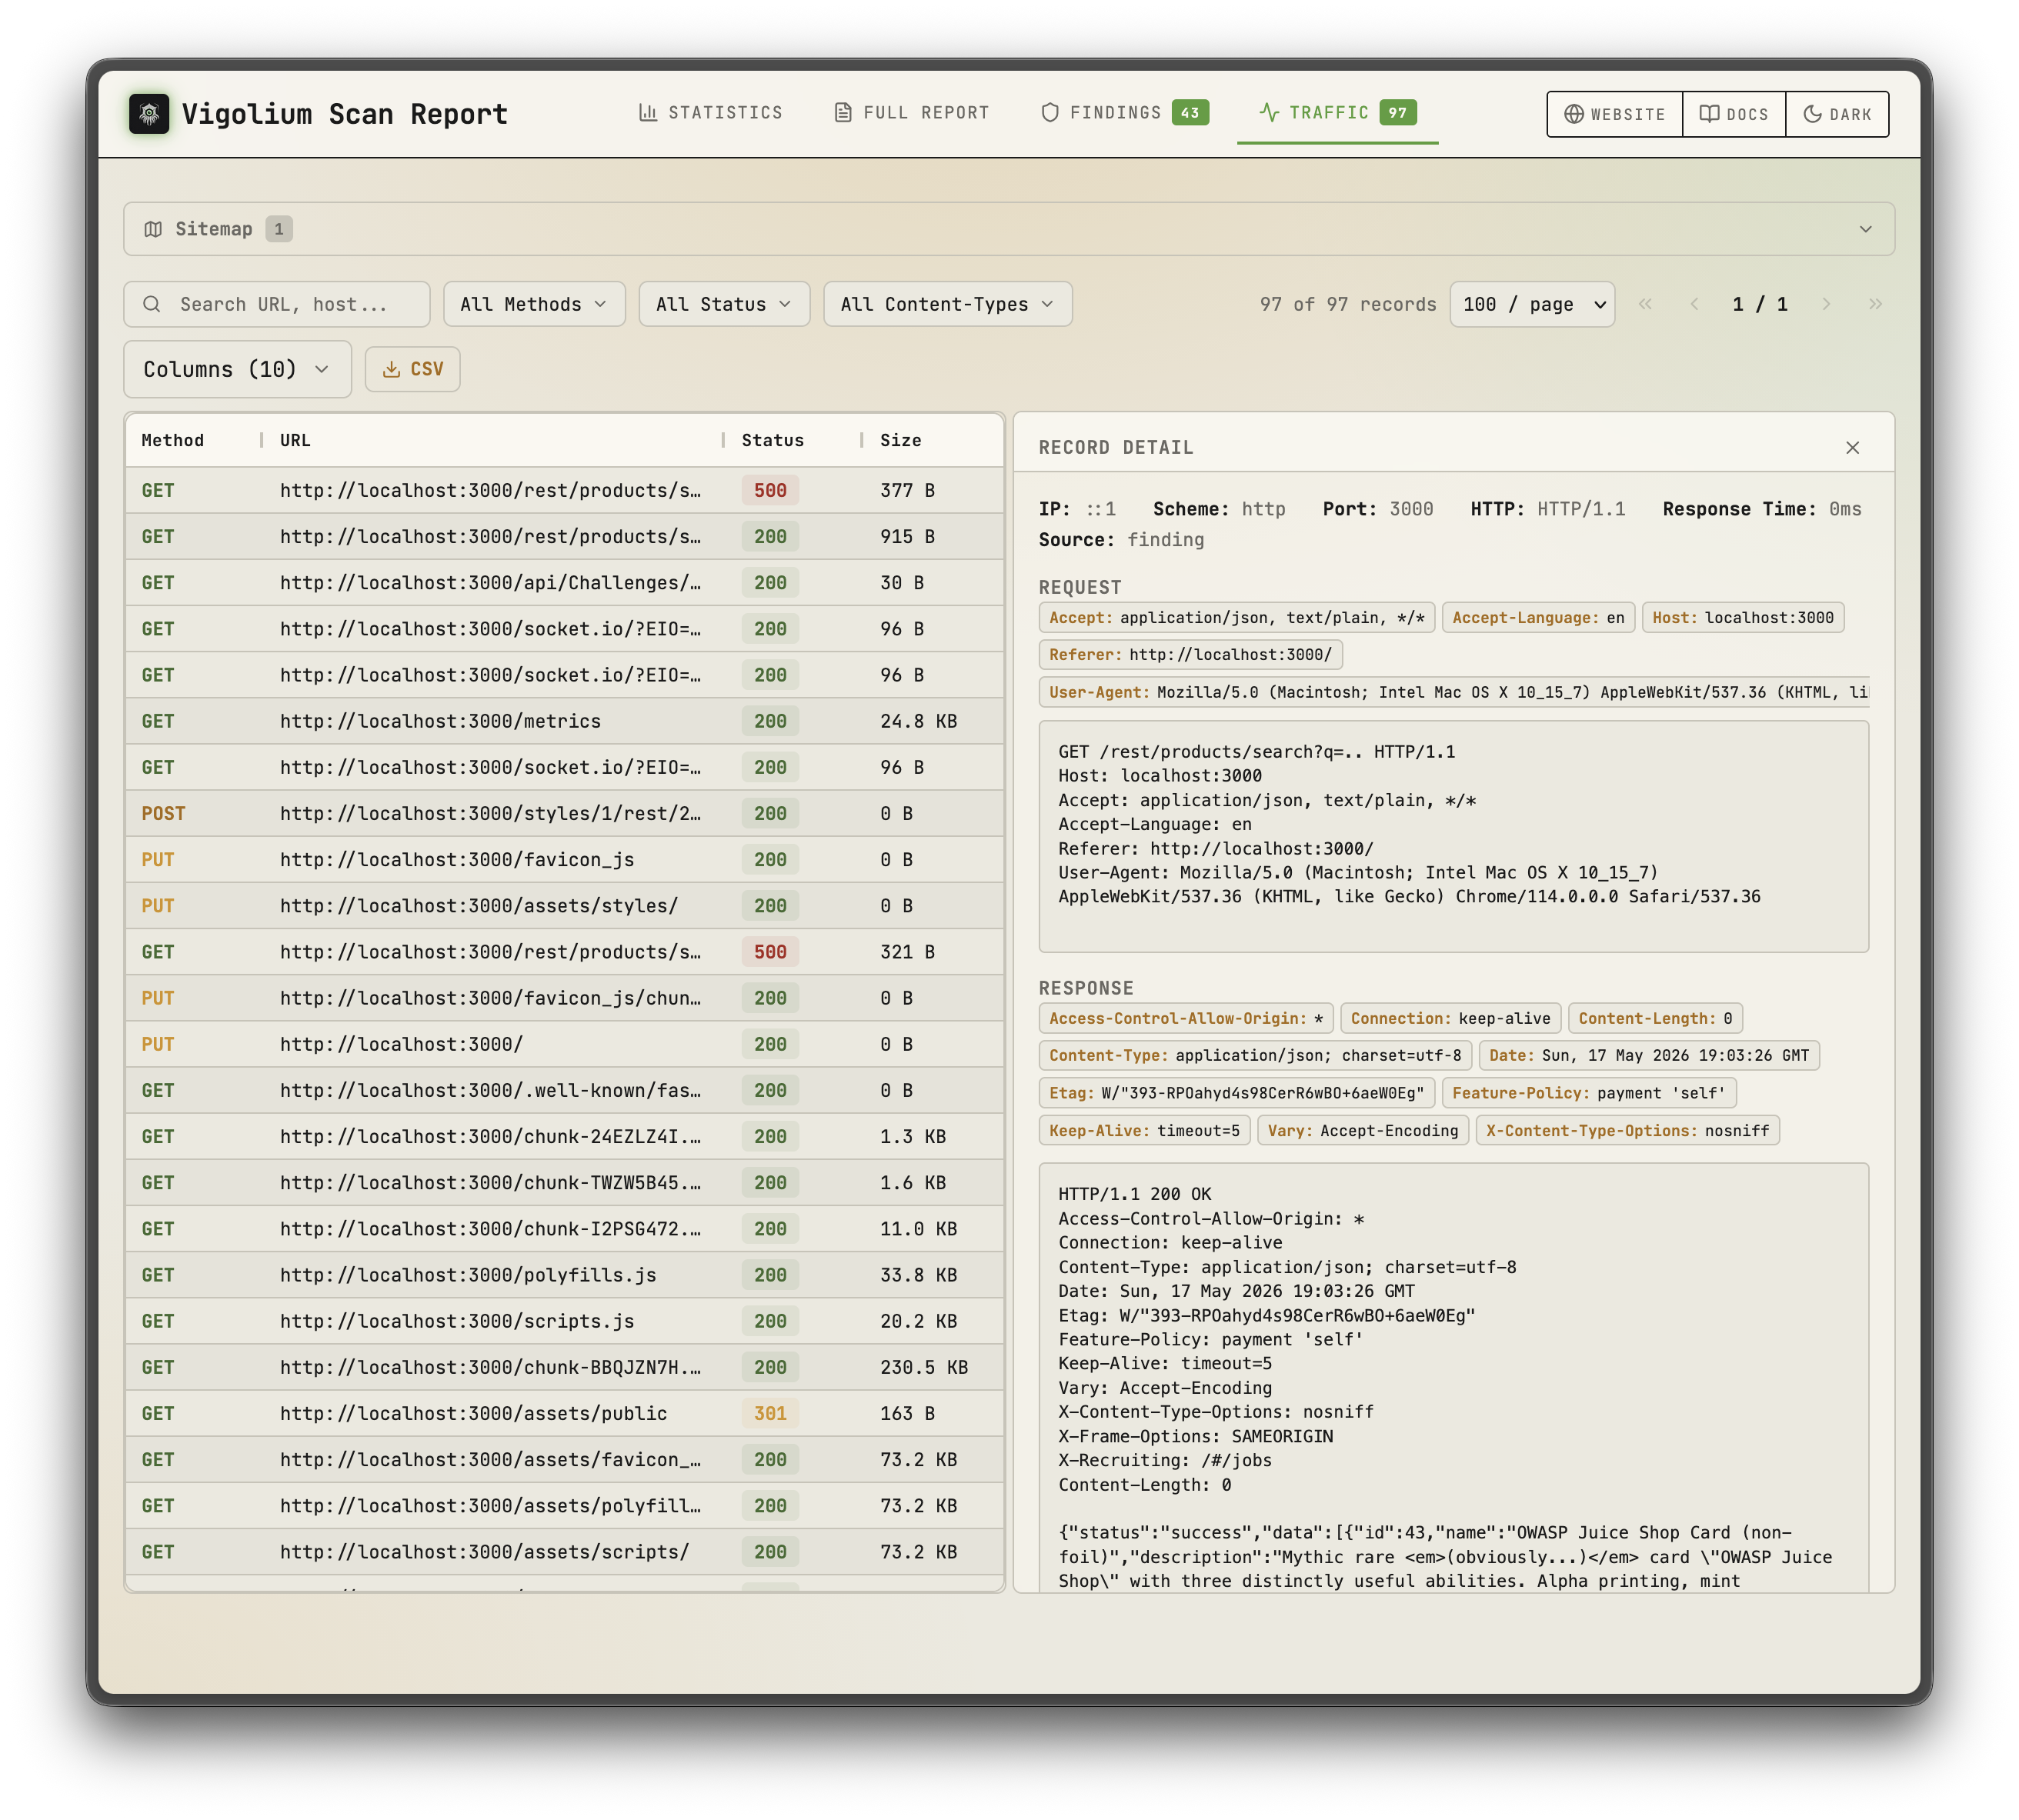 | 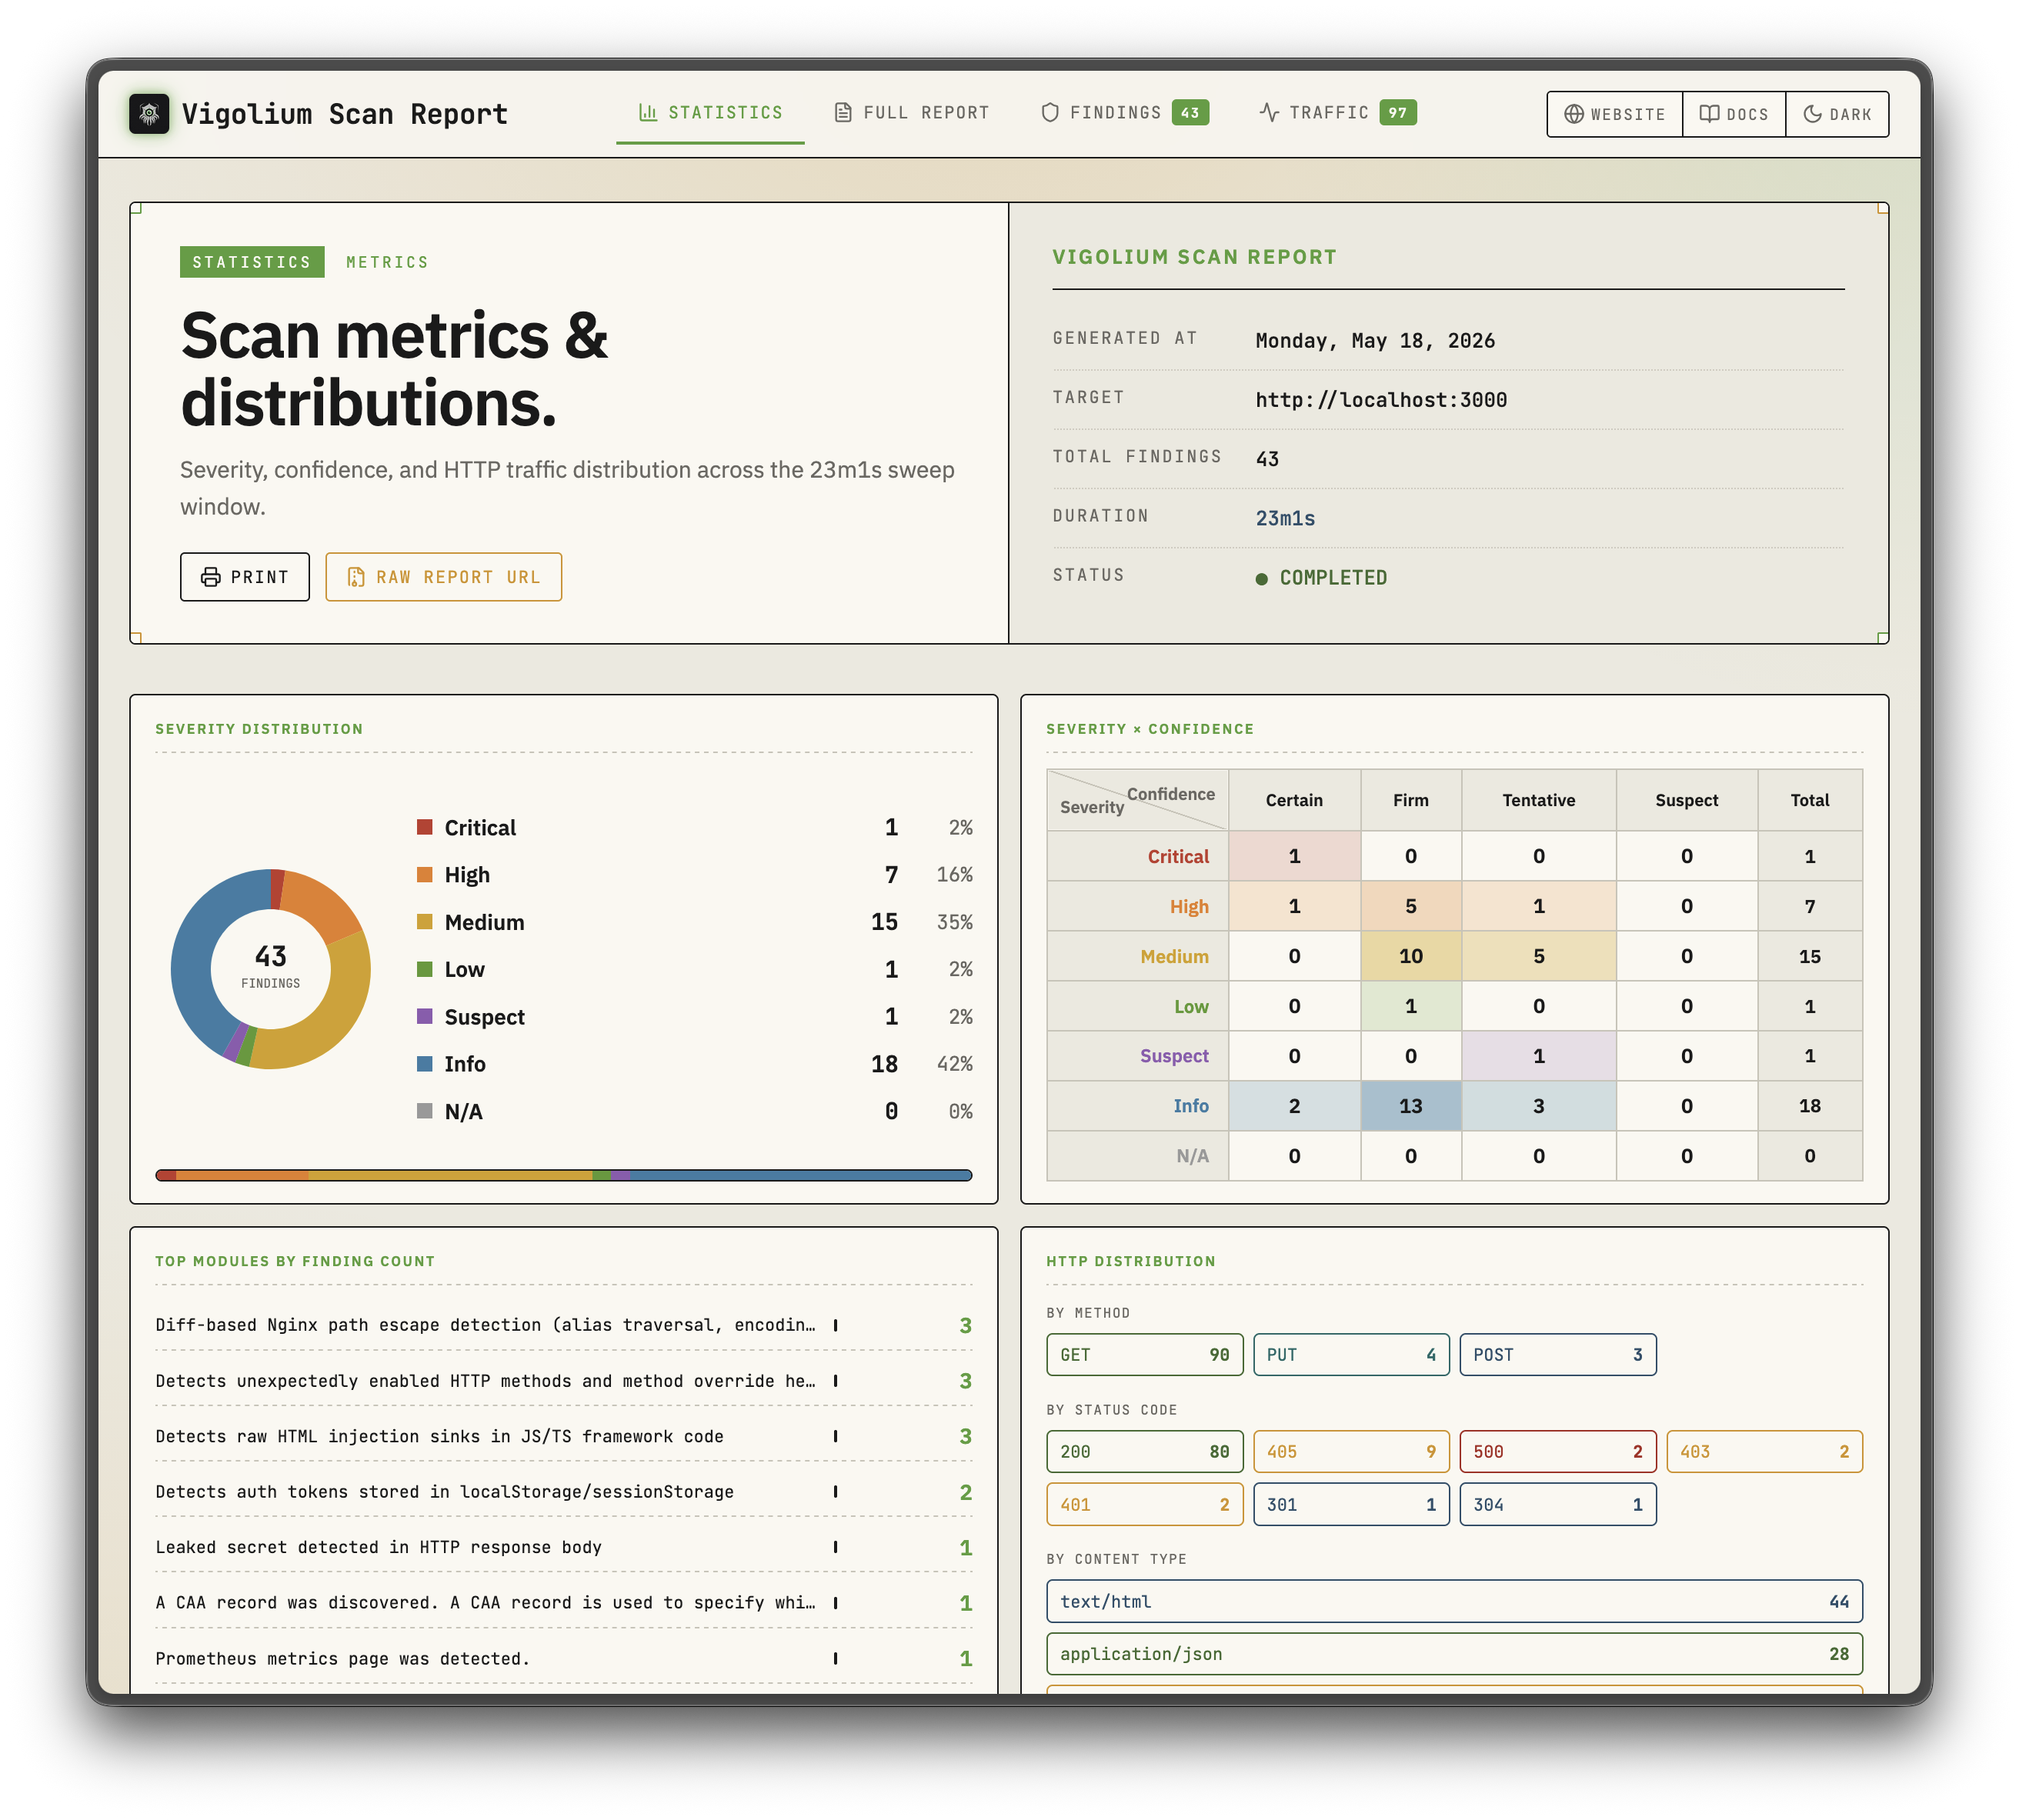 |
| Nativer Scan | Agentischer Scan |
|---|---|
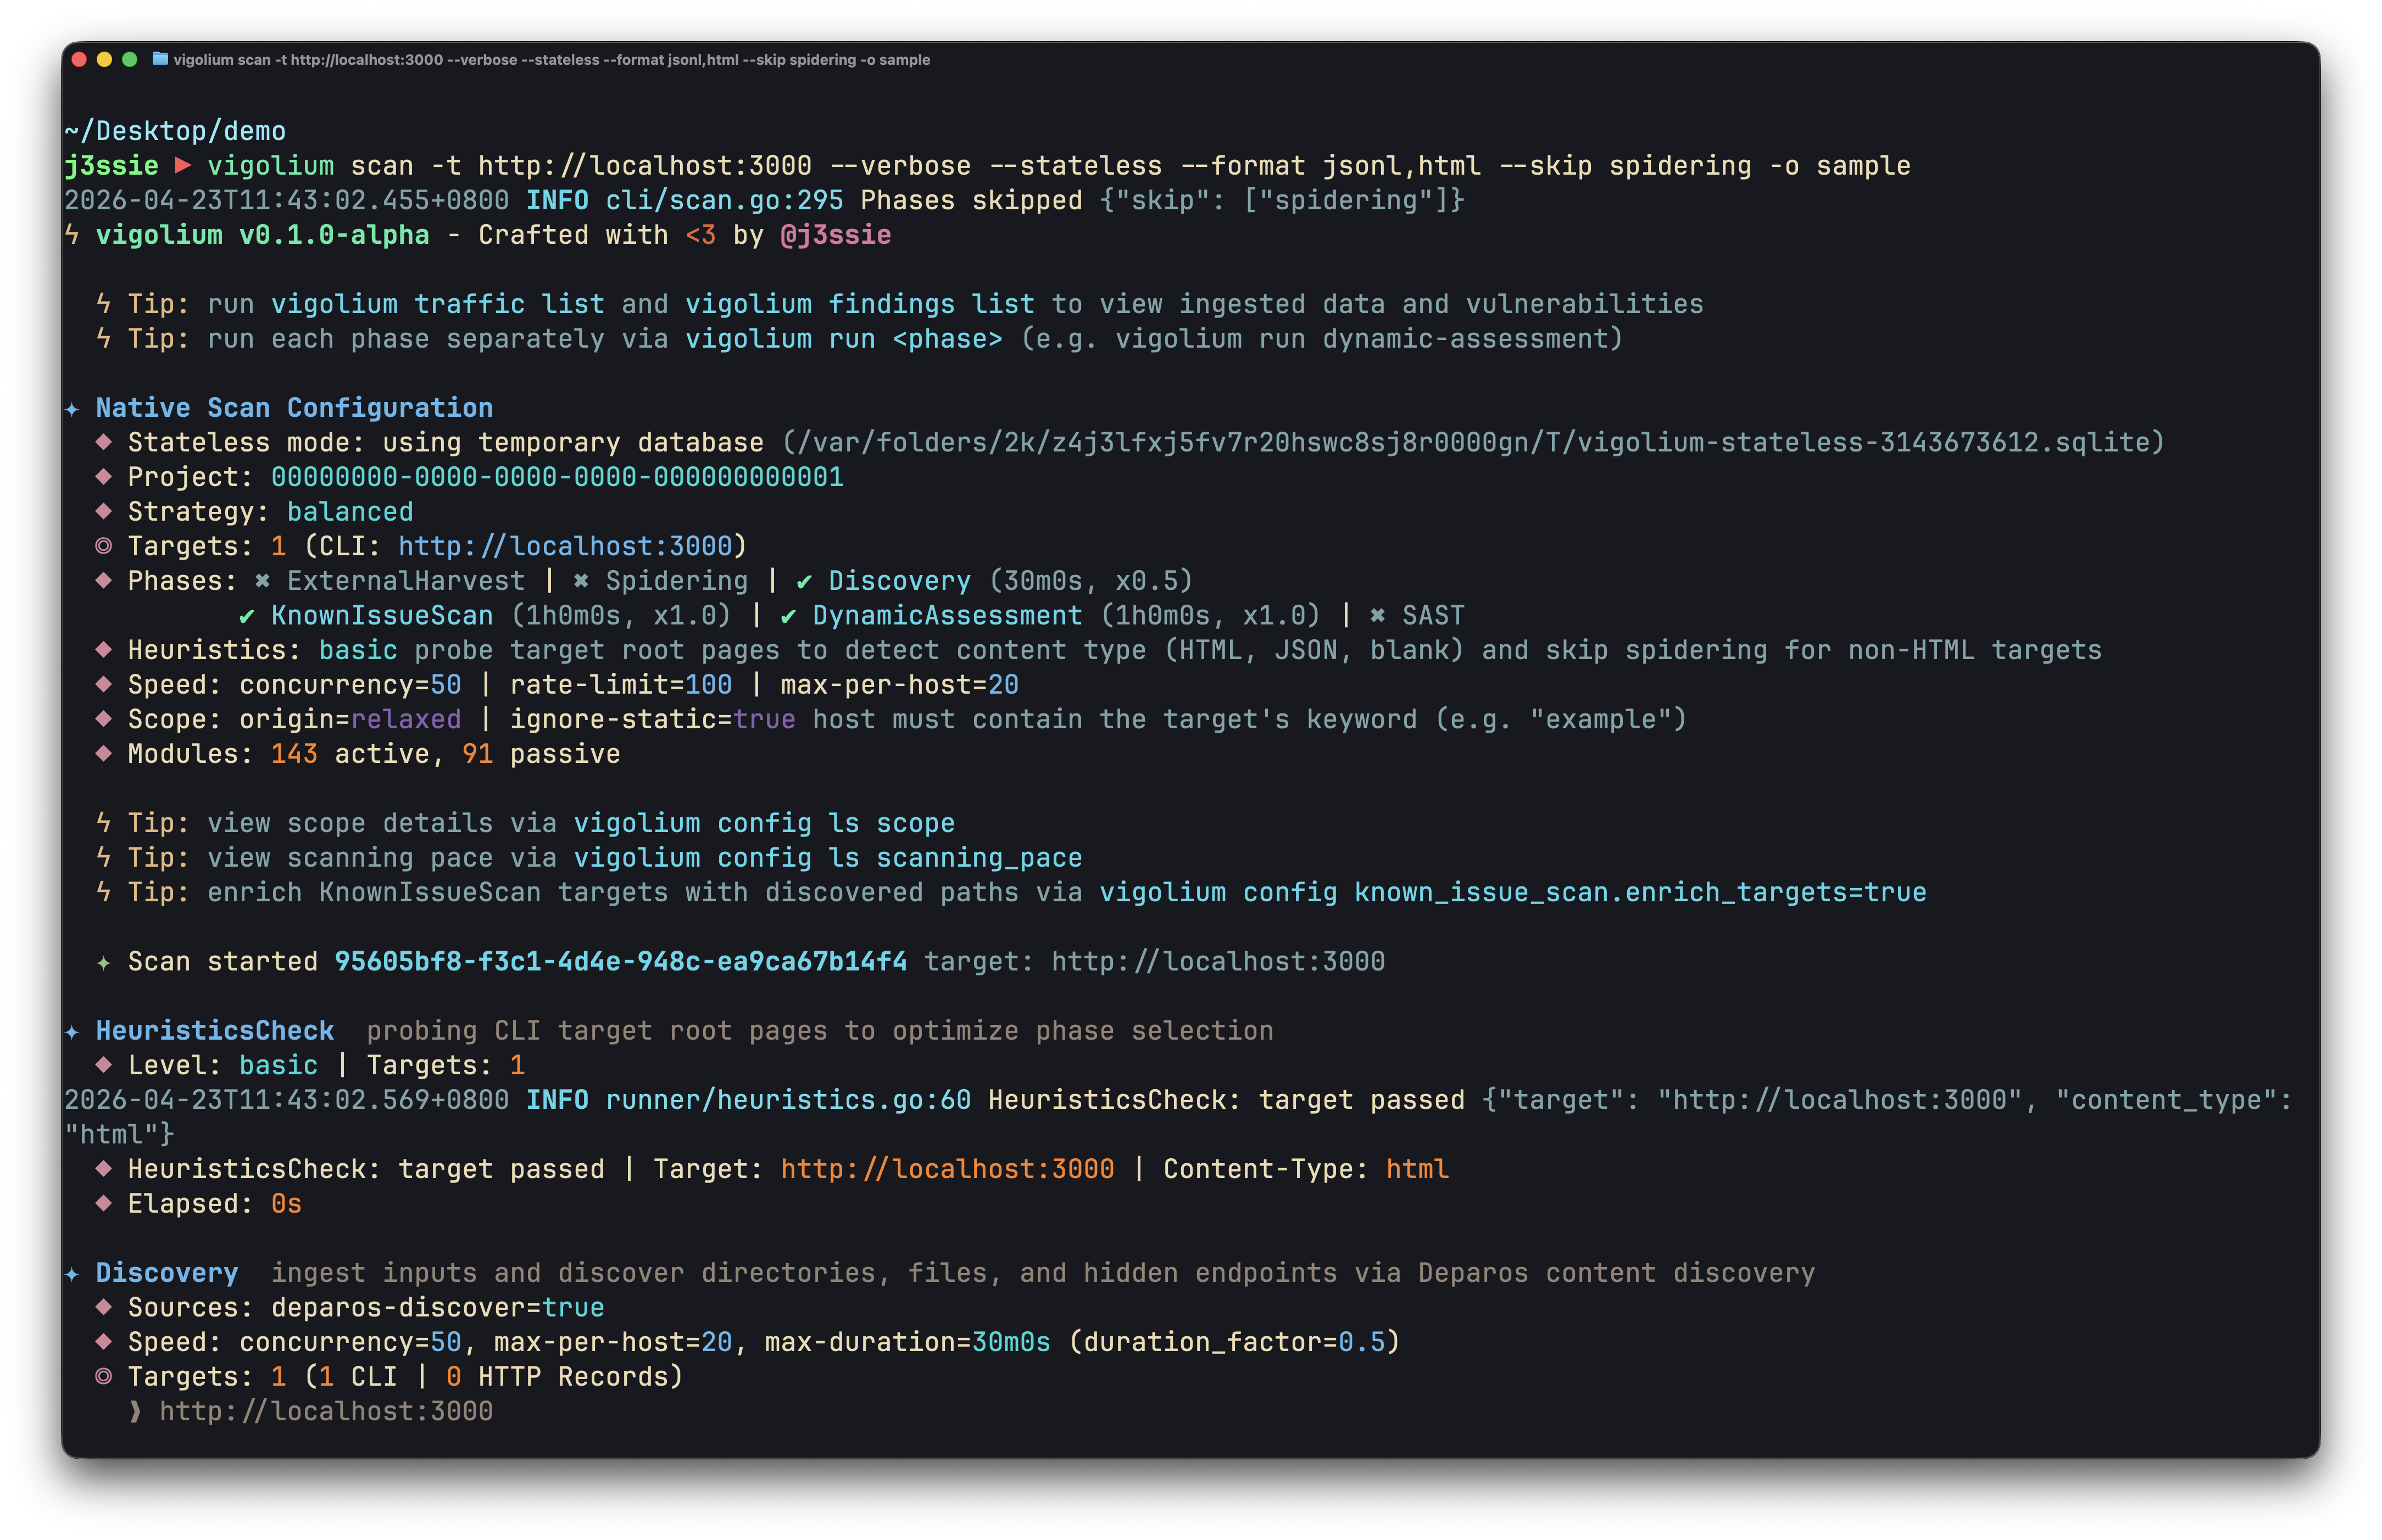 | 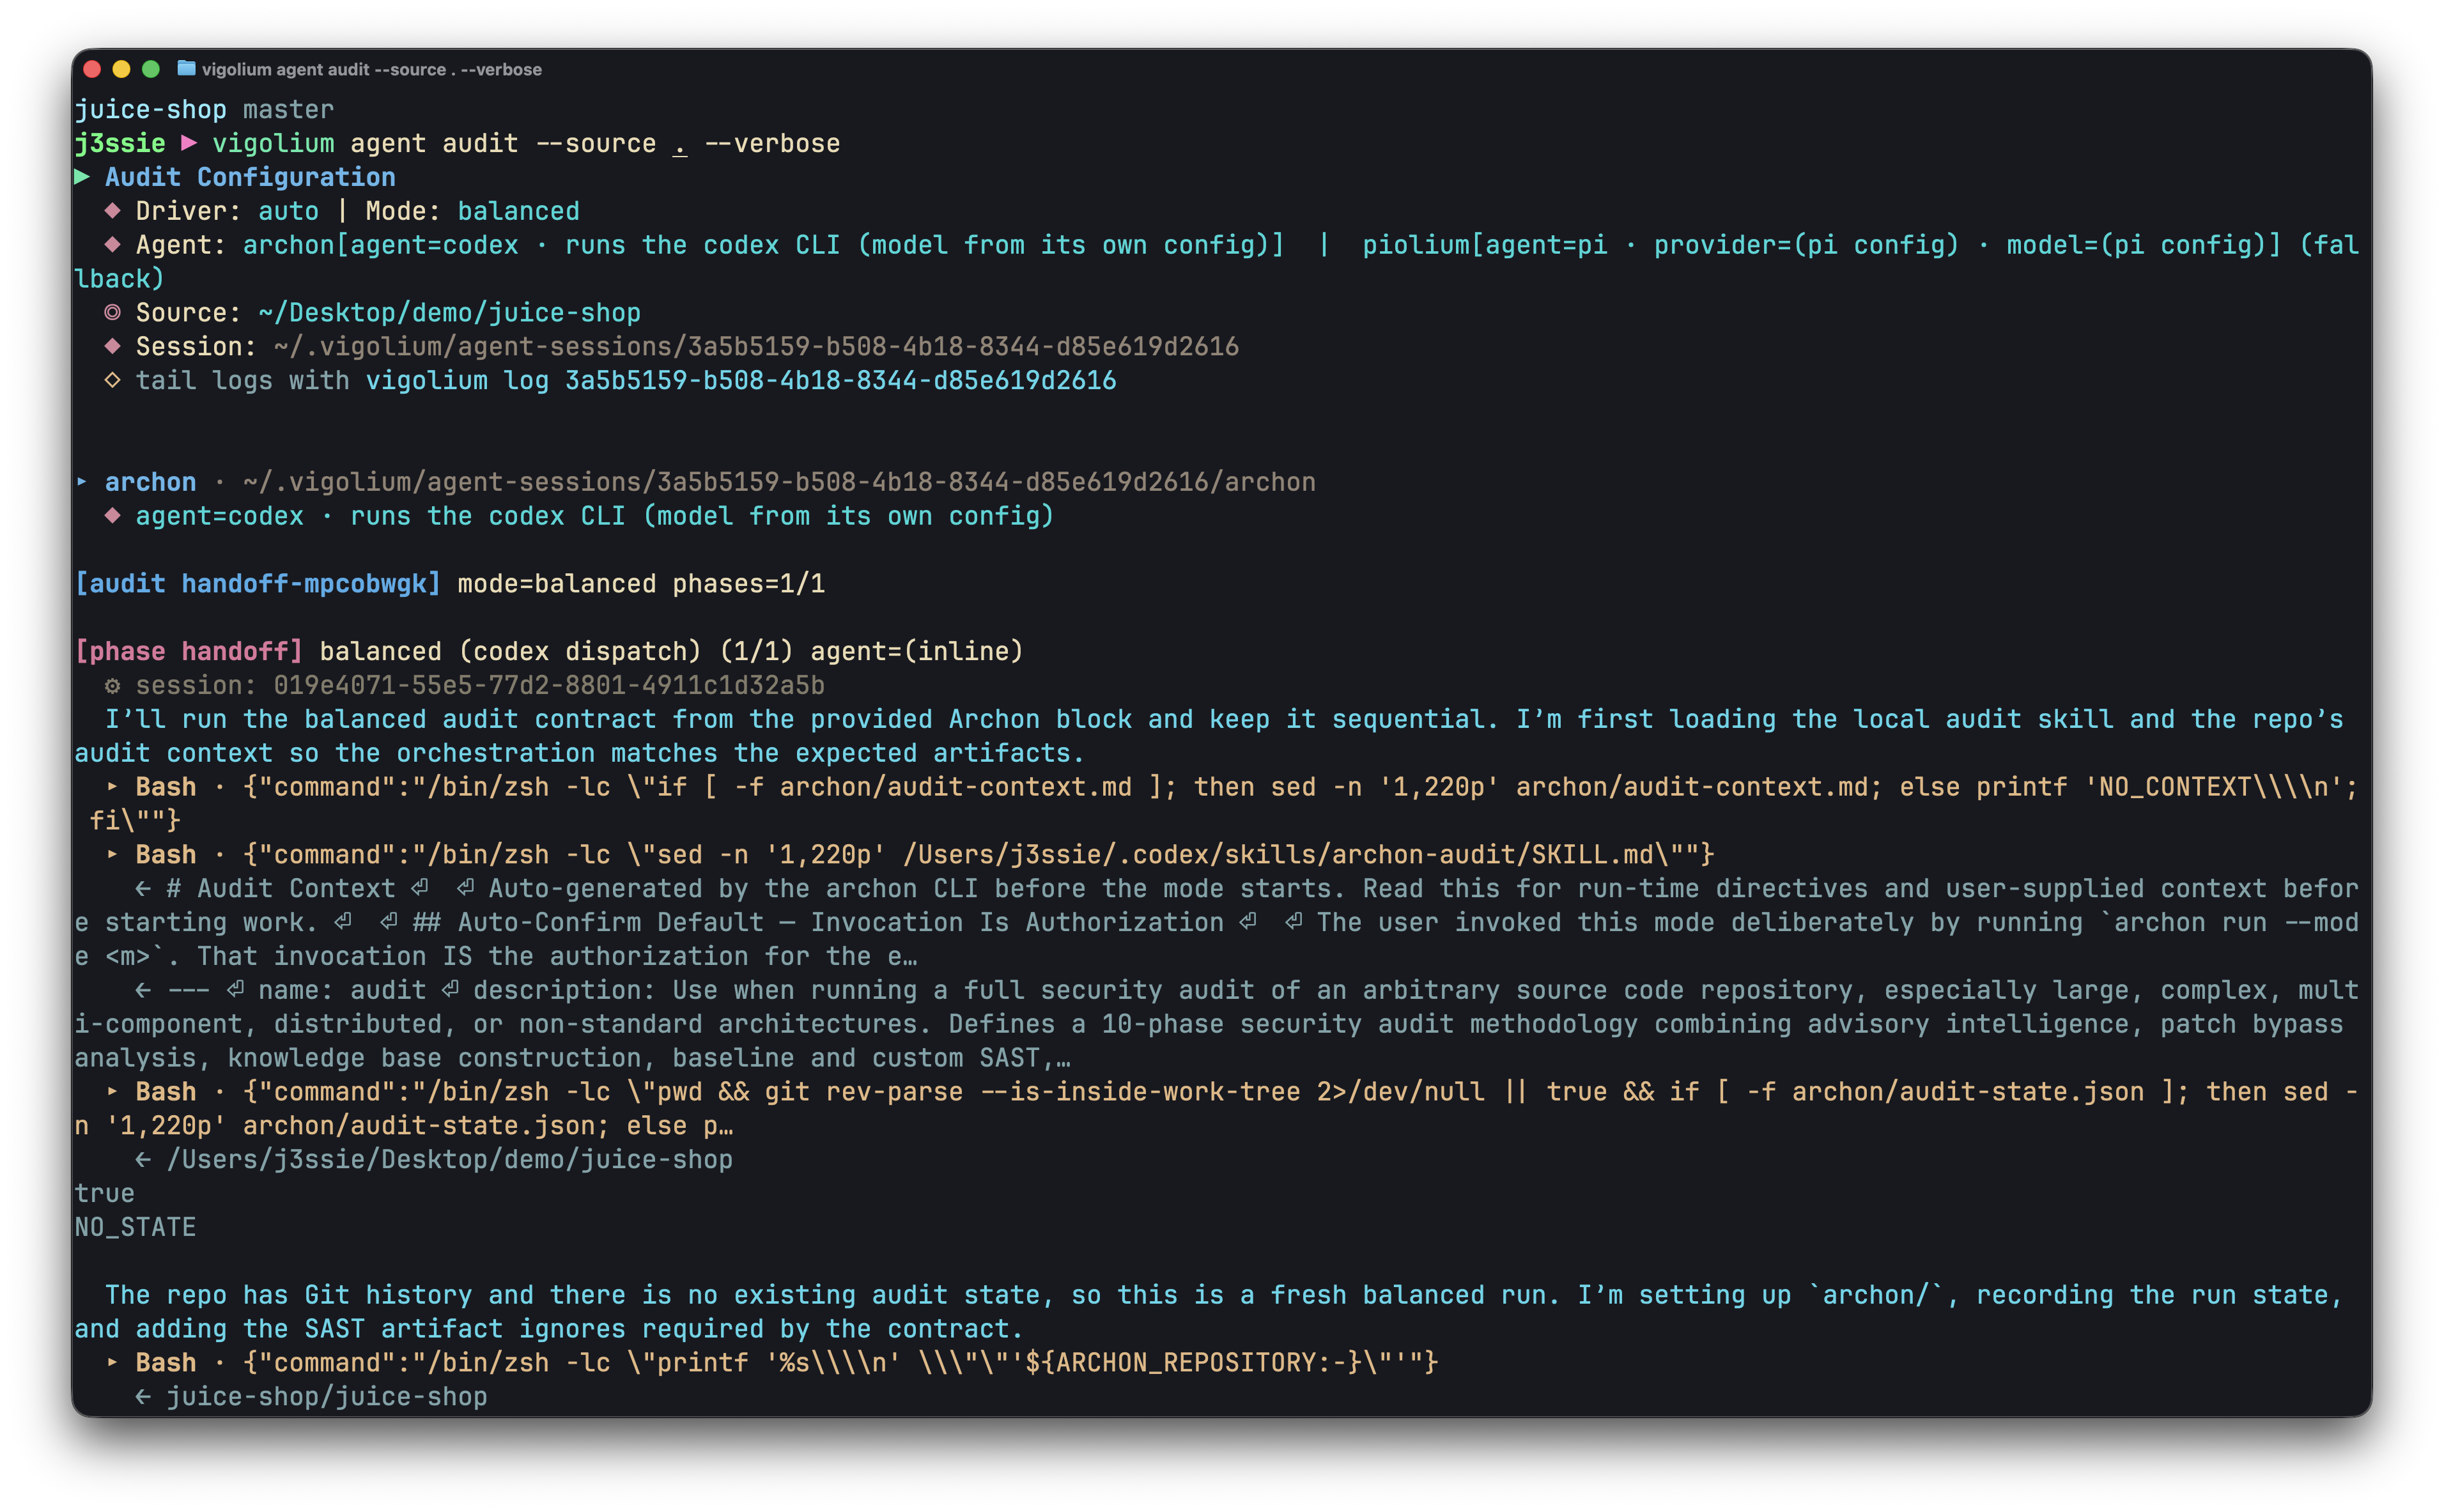 |
Sponsor
Vielen Dank an Daytona für das Sponsoring der Sandbox-Infrastruktur
Hauptfunktionen
Nativer Scan
- 324 Scanner-Module: 208 aktiv (Fuzzing) + 117 passiv (Pattern Matching), die die OWASP Top 10 und darüber hinaus abdecken
- Out-of-band-Testing (OAST): blinde XSS/SSRF/Command-Injection über interactsh-Callbacks mit automatischer Payload-Korrelation
- Wertbewusste Mutation: klassifiziert Parameter nach semantischem Typ (Integer, UUID, JWT, E-Mail) und mutiert je nach Absicht
- Mehrphasige Pipeline: externes Harvesting, Content Discovery (Deparos), Browser-/SPA-Spidering (Spitolas) und Audit, gesteuert durch Strategie-Presets und Scan-Profile
- Flexible Eingaben: URLs, OpenAPI/Swagger, Postman, Burp Suite, cURL, Nuclei JSONL
- Multi-Session-Authentifizierung: Inline-Sessions, Session-Dateien oder vollständige Auth-Konfigurationen mit Login-Flows, Token-Extraktion und IDOR/BOLA-Testing
- JavaScript-Erweiterungen: benutzerdefinierte Module und Hooks über eine eingebettete JS-Engine mit session-bewussten HTTP-APIs
- Skalierbar & berichtsfähig: nebenläufiger Worker-Pool mit Rate Limiting pro Host, hybride In-Memory-/Disk-/Redis-Queue und eigenständige HTML-Berichte
Agentischer Scan
- In-Process-olium-Runtime: jeder Agent-Modus läuft auf der nativen Go-Engine
pkg/olium: turn-basierte Schleife, integrierte Tool-Registry, Skill-Unterstützung und austauschbare Provider-Treiber (keine Subprozess-SDK-Pools) - Autopilot: Agent entdeckt autonom Endpunkte, führt Scans aus und triagiert Findings, mit optionaler Multi-Spezialisten-Pipeline und Session-Fortsetzung
- Swarm: Master-Agent wählt Module aus, generiert benutzerdefinierte JS-Angriffserweiterungen, führt Code-Audit + SAST aus, führt Scans durch und triagiert Ergebnisse; gezielt oder im vollen Umfang (
--discover), mit--diff/--last-commitsfür änderungsfokussierte Läufe - Source-Audit-Treiber:
audit,pioliumund der vereinheitlichteaudit-Dispatcher führen Vordergrund-Quellcode-Audits aus, die ein gemeinsames Finding-Schema und DB-Tagging verwenden - Query-Modus: Single-Shot-Prompts für Code-Review, Endpunkt-Entdeckung und Secret-Erkennung
- Austauschbare Provider:
openai-compatible(Standard),openai-codex-oauth,openai-api-key,openai-responses,anthropic-api-key,anthropic-oauth,anthropic-cli,anthropic-compatible,anthropic-vertex,google-vertex. Dieselben Modi werden über die REST-API mit SSE-Streaming und einem OpenAI-kompatiblen Chat-Endpunkt bereitgestellt
Schnellstart: Nativer Scan
# Scan a single target (default: balanced strategy)
vigolium scan -t https://example.com

# Scan with a strategy preset
vigolium scan -t https://example.com --strategy deep

# Scan specific modules only
vigolium scan -t https://example.com -m xss-reflected,sqli-error

# Scan from an OpenAPI spec
vigolium scan -T openapi.yaml -I openapi

# Pipe URLs from stdin
cat urls.txt | vigolium scan

# Run a single phase directly
vigolium run discovery -t https://example.com

# Generate an HTML report
vigolium scan -t https://example.com --only discovery --format html -o report.html