
TCPViewer v1.10.0
Die erstklassige macOS-App, um jedes Paket klar auf Ihrem Mac zu sehen. Alternative zu Wireshark.
TCP Viewer
Ein einfacher, nativer Paketbetrachter für Mac.
Website · Download · Docs · Releases
TCP Viewer erfasst und liest Netzwerkpakete unter macOS. Es verwendet das systemeigene libpcap für die Erfassung und Wireshark-Bibliotheken für detaillierte Paketinformationen.
Funktionen
- Native macOS-App, entwickelt mit AppKit
- Basiert auf der Wireshark-Bibliothek, eine Alternative zu Wireshark
- Live-Verkehr erfassen.
- Pakete nach App, Domain oder IP-Adresse gruppieren.
- TCP, UDP, DNS, HTTP, TLS, WebSocket und mehr filtern.
- Protokollfelder und Rohbytes lesen.
- PCAP- und PCAPNG-Dateien öffnen.
- TCP- und UDP-Streams verfolgen.
- Pakete als PCAP oder PCAPNG exportieren.
- Ein KI-Agent nach deiner Erfassung mit TCP Viewer MCP fragen.
- Erfassung, Tabs, geteilte Bereiche, Filter, Statistiken, TCP/UDP-Follow und Paket-Diff mit
tcpviewer-clioder MCP automatisieren. - Den vollständigen Quellcode einsehen.
Einfache Paketerfassung
- Eine Netzwerkschnittstelle auswählen.
- Mit einem Klick starten oder stoppen.
- Auch bei stark ausgelasteten Erfassungen den Überblick behalten.
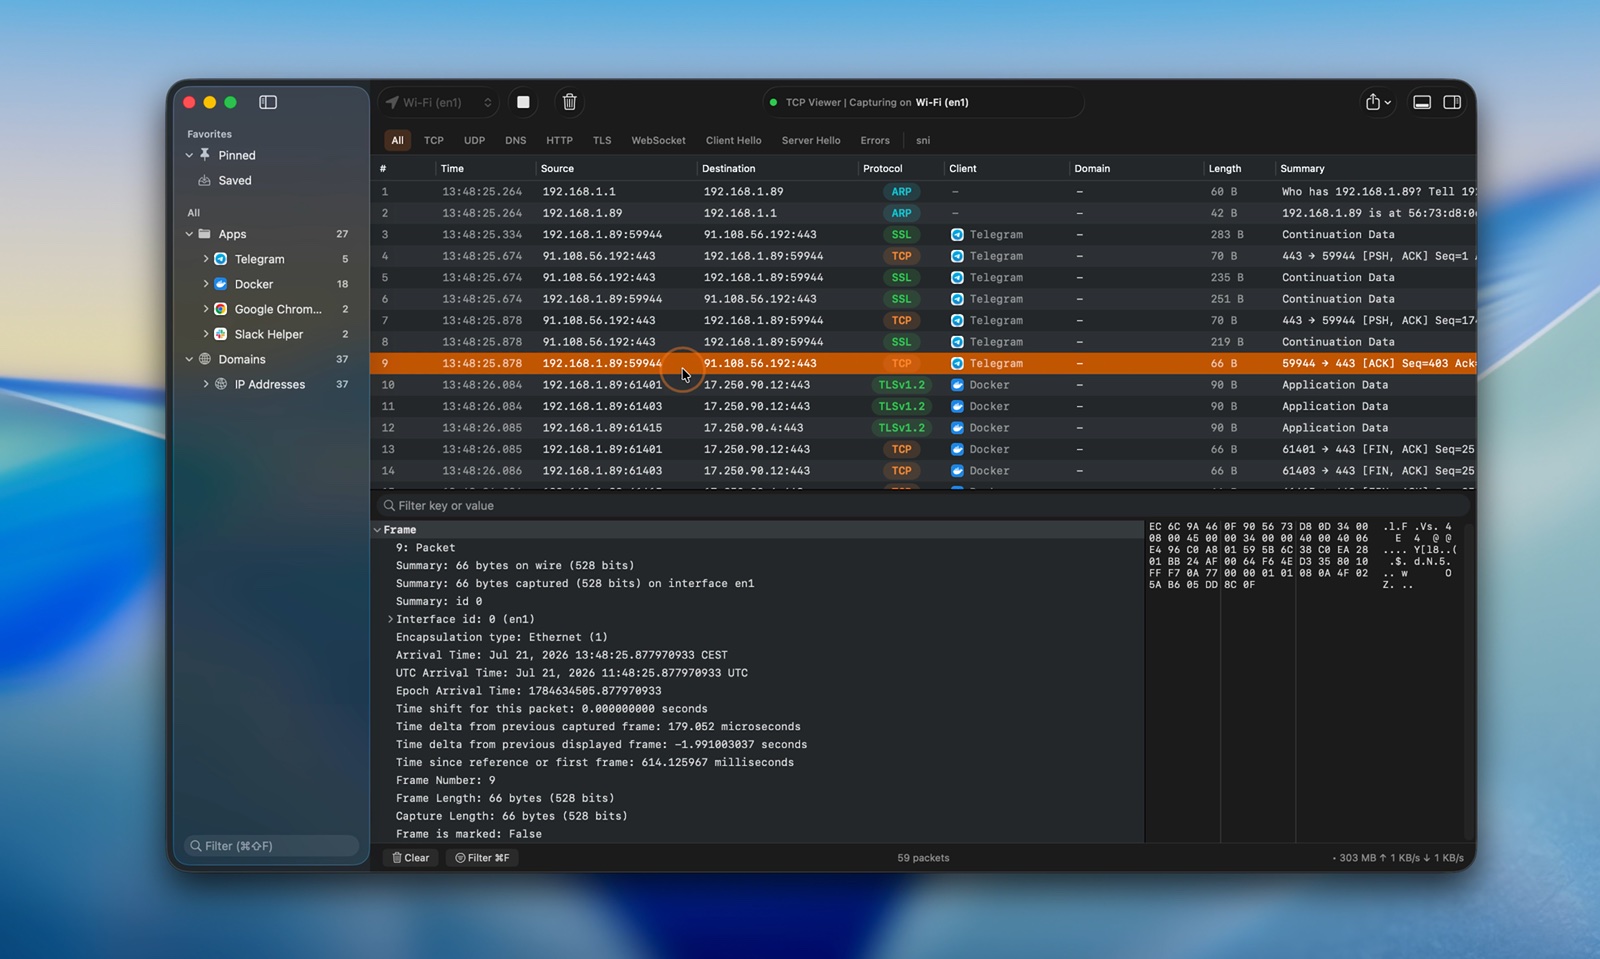
Das Video zur Live-Erfassung ansehen
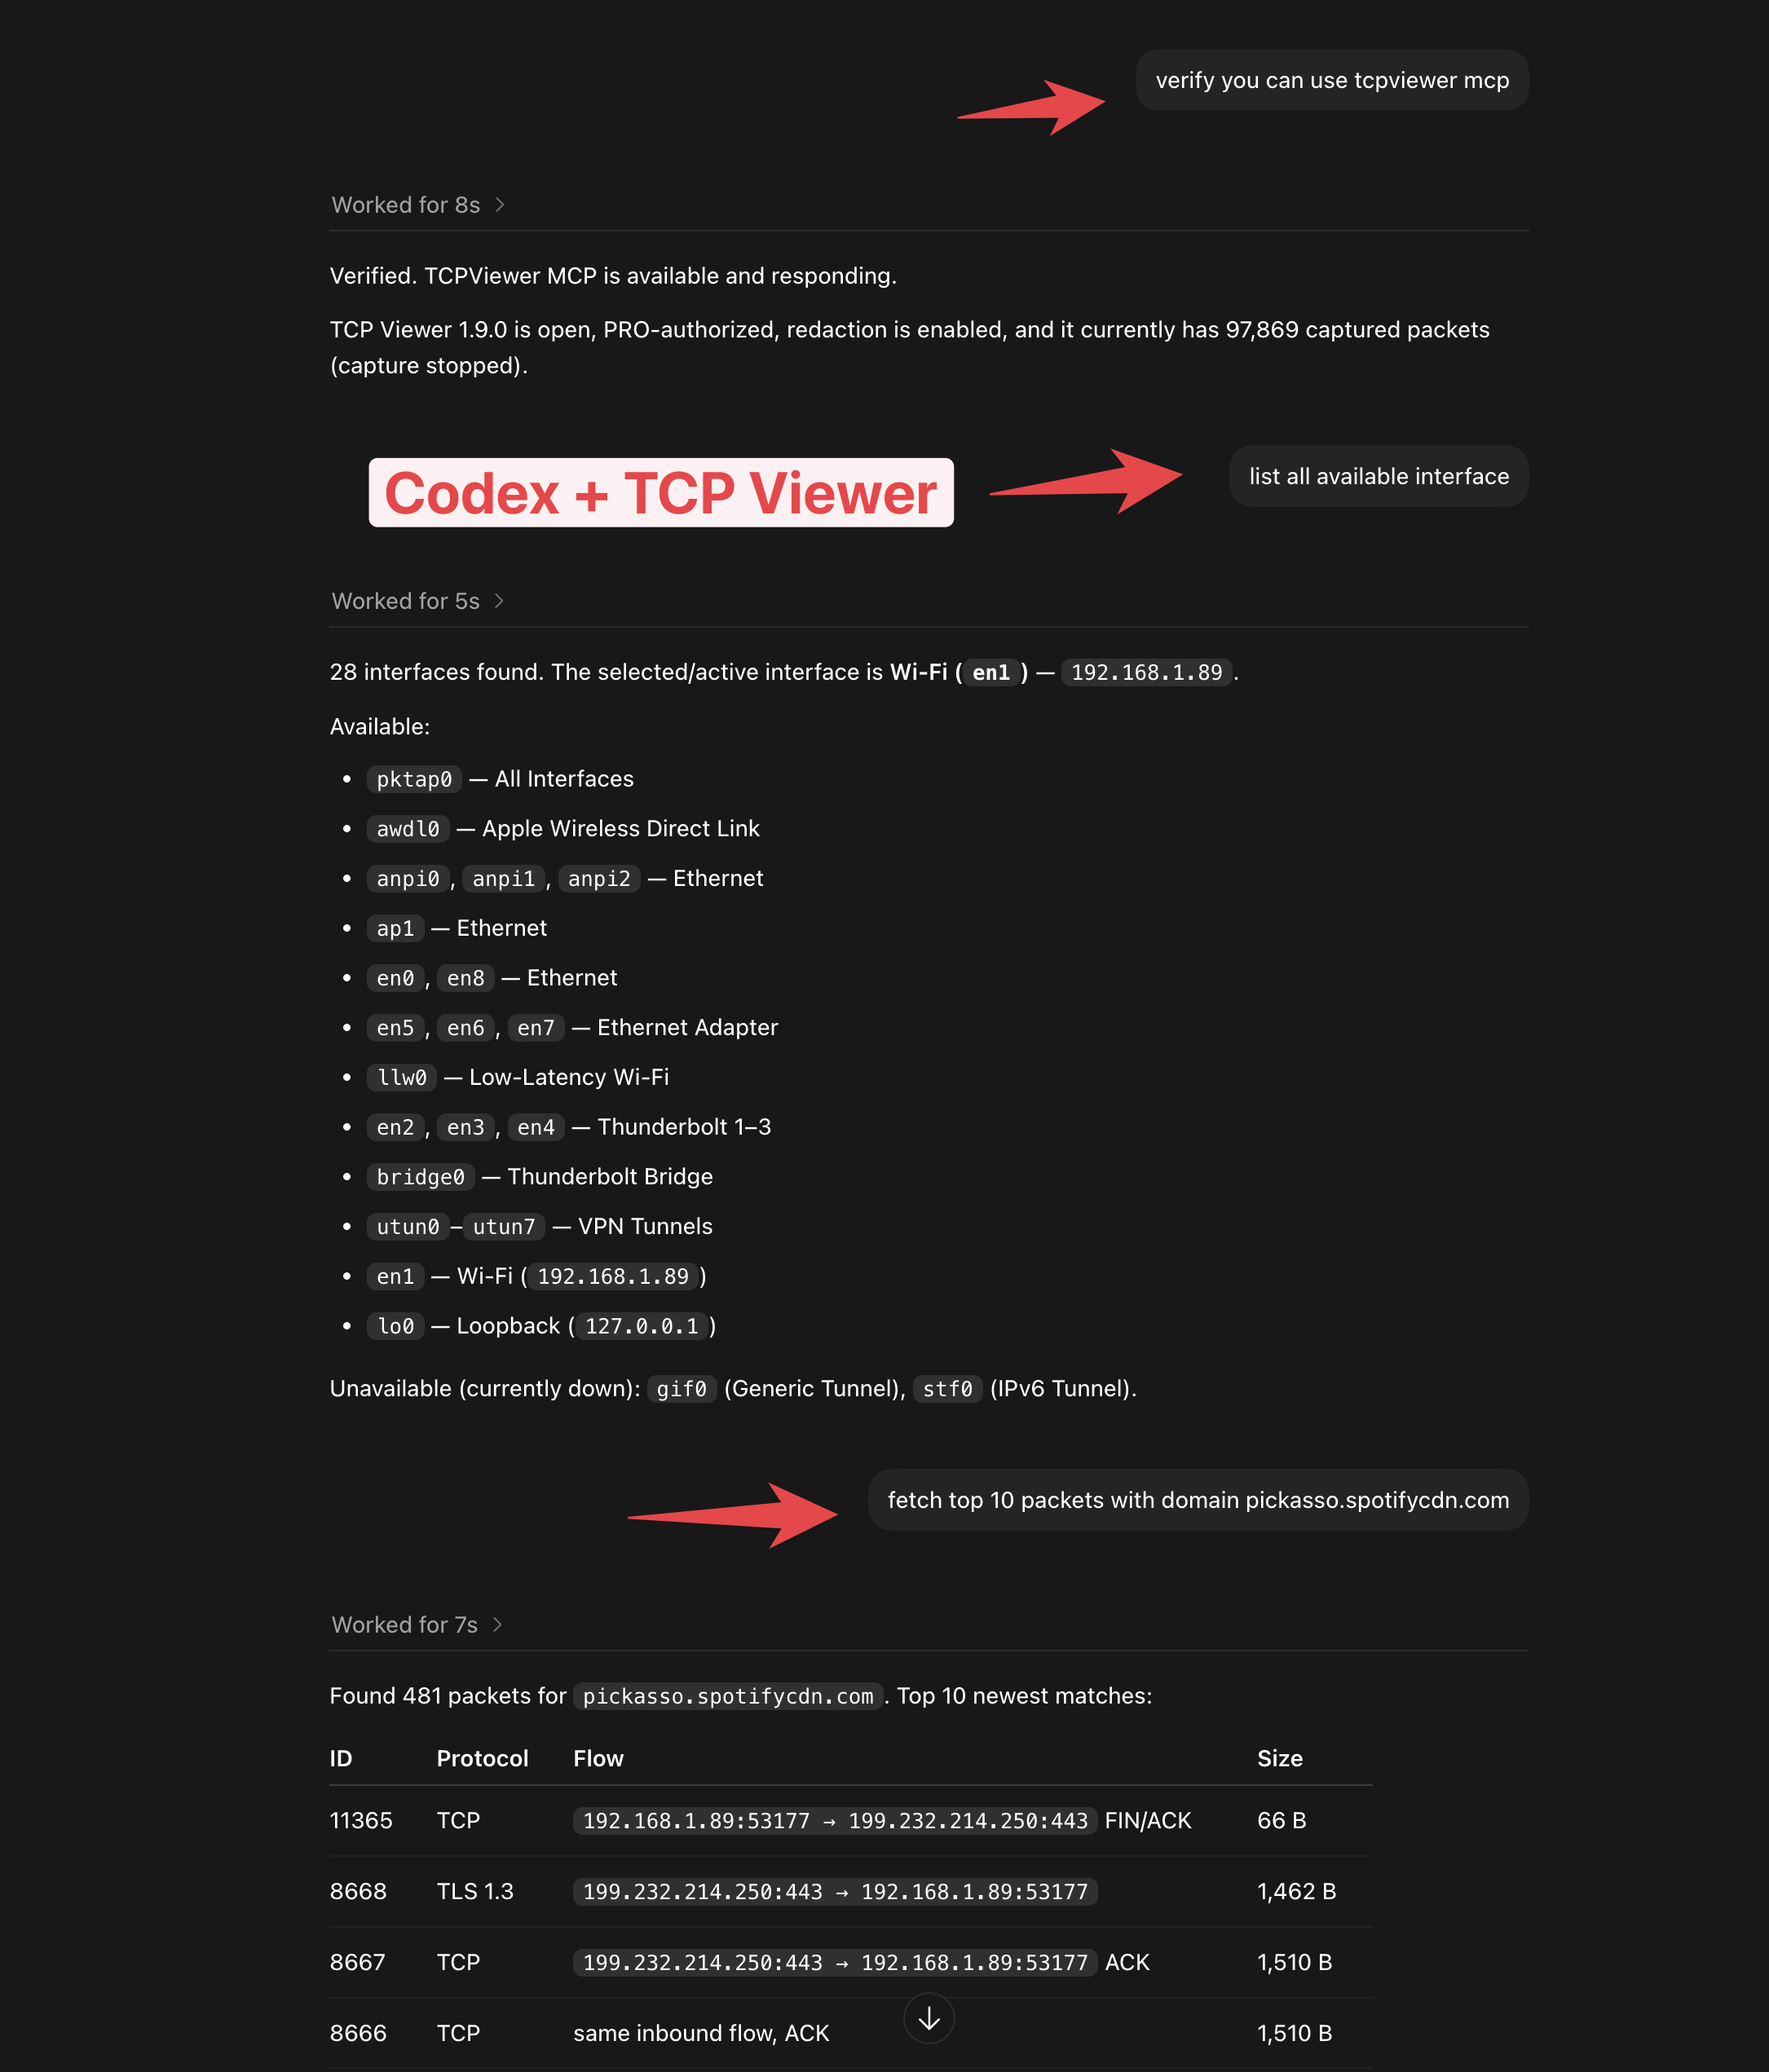
TCP Viewer MCP
- TCP Viewer mit Codex oder einem anderen MCP-Client verbinden.
- Den Erfassungsstatus prüfen.
- Netzwerkschnittstellen auflisten.
- Pakete mit einem einfachen Prompt finden.
- Verfügbar mit TCP Viewer PRO.
Erfassungsdateien öffnen
- Eine PCAP- oder PCAPNG-Datei per Drag & Drop hineinziehen.
- Pakete sofort in der Vorschau anzeigen.
- Dieselbe Ansicht wie bei einer Live-Erfassung verwenden.
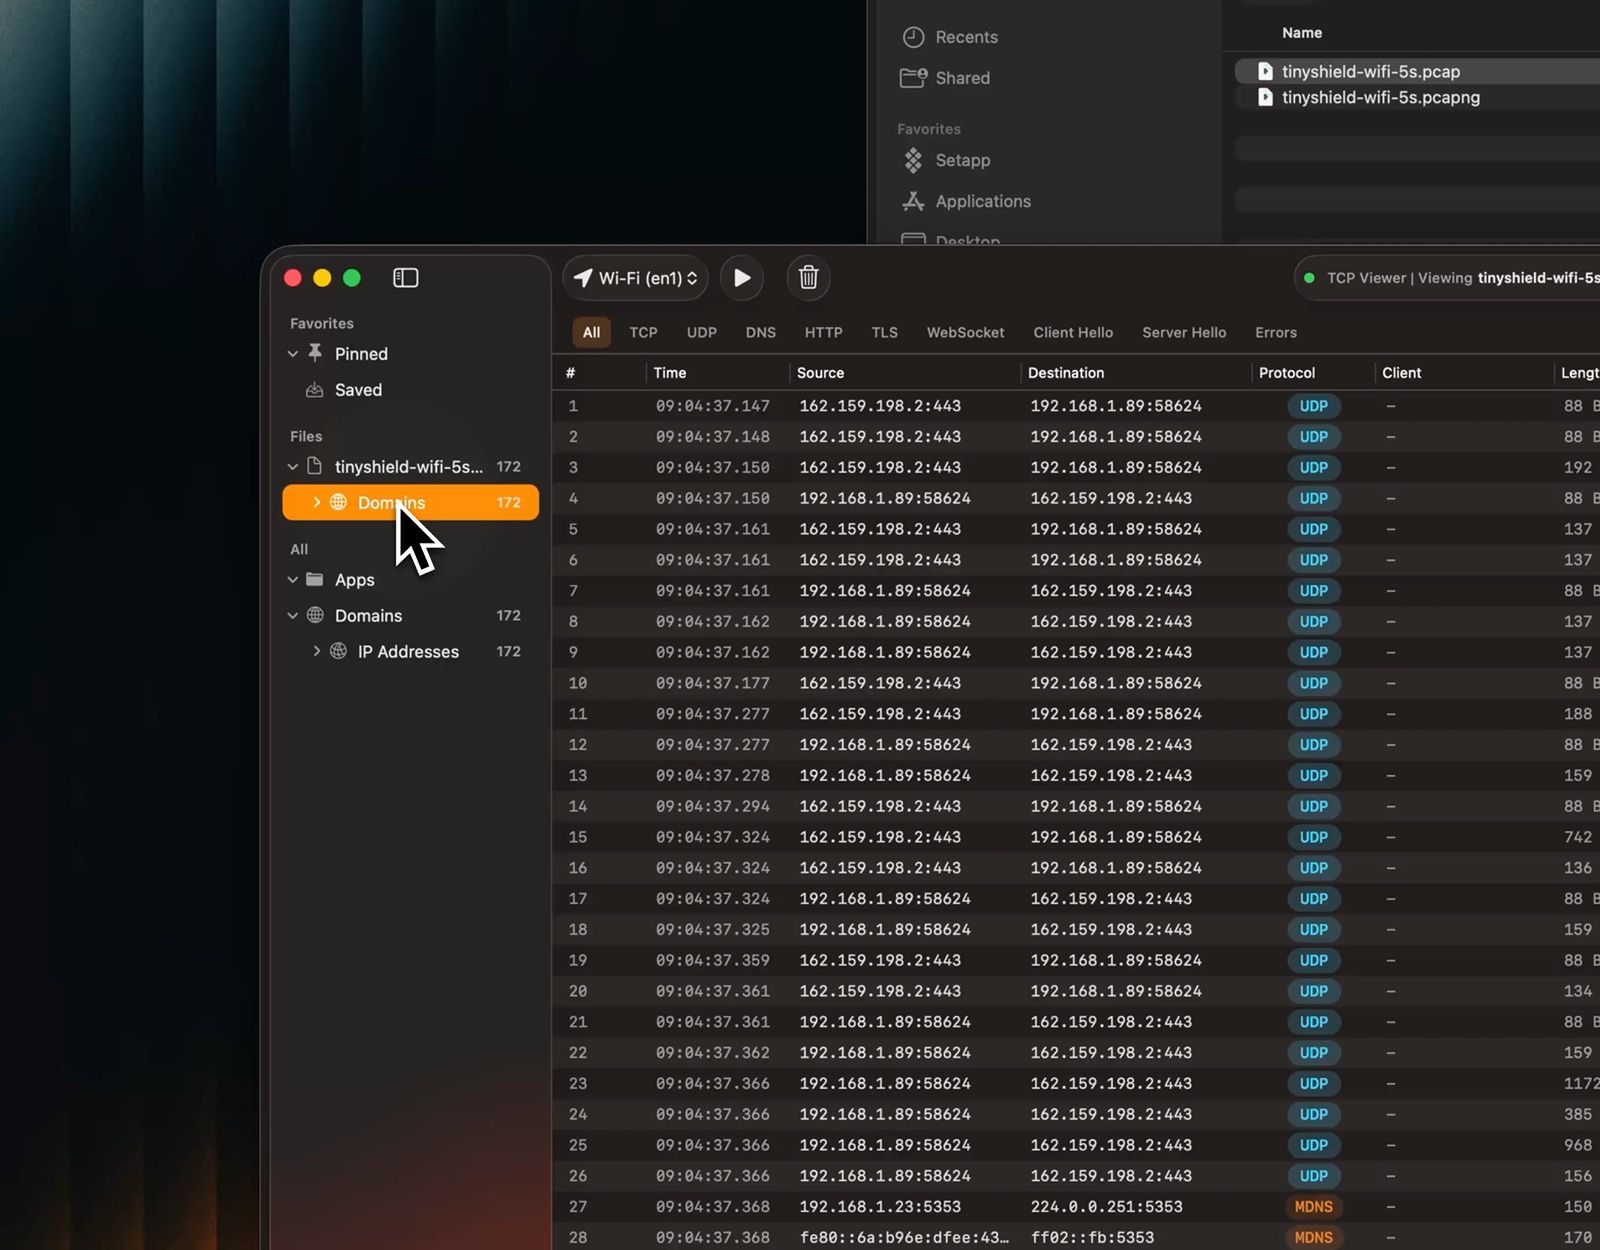
Das Video zur Dateivorschau ansehen
TCP- und UDP-Streams verfolgen
- Eine TCP-Konversation rekonstruieren oder UDP-Datagramme in Erfassungsreihenfolge anzeigen.
- Einen Stream über das Paketmenü oder das Menü „Tools“ öffnen.
- Beide Richtungen zusammen anzeigen.
- Nur Client- oder Serverdaten anzeigen.
- Zwischen Text und Hex umschalten.
- Den Stream durchsuchen.
- Zum Quellpaket zurückspringen.
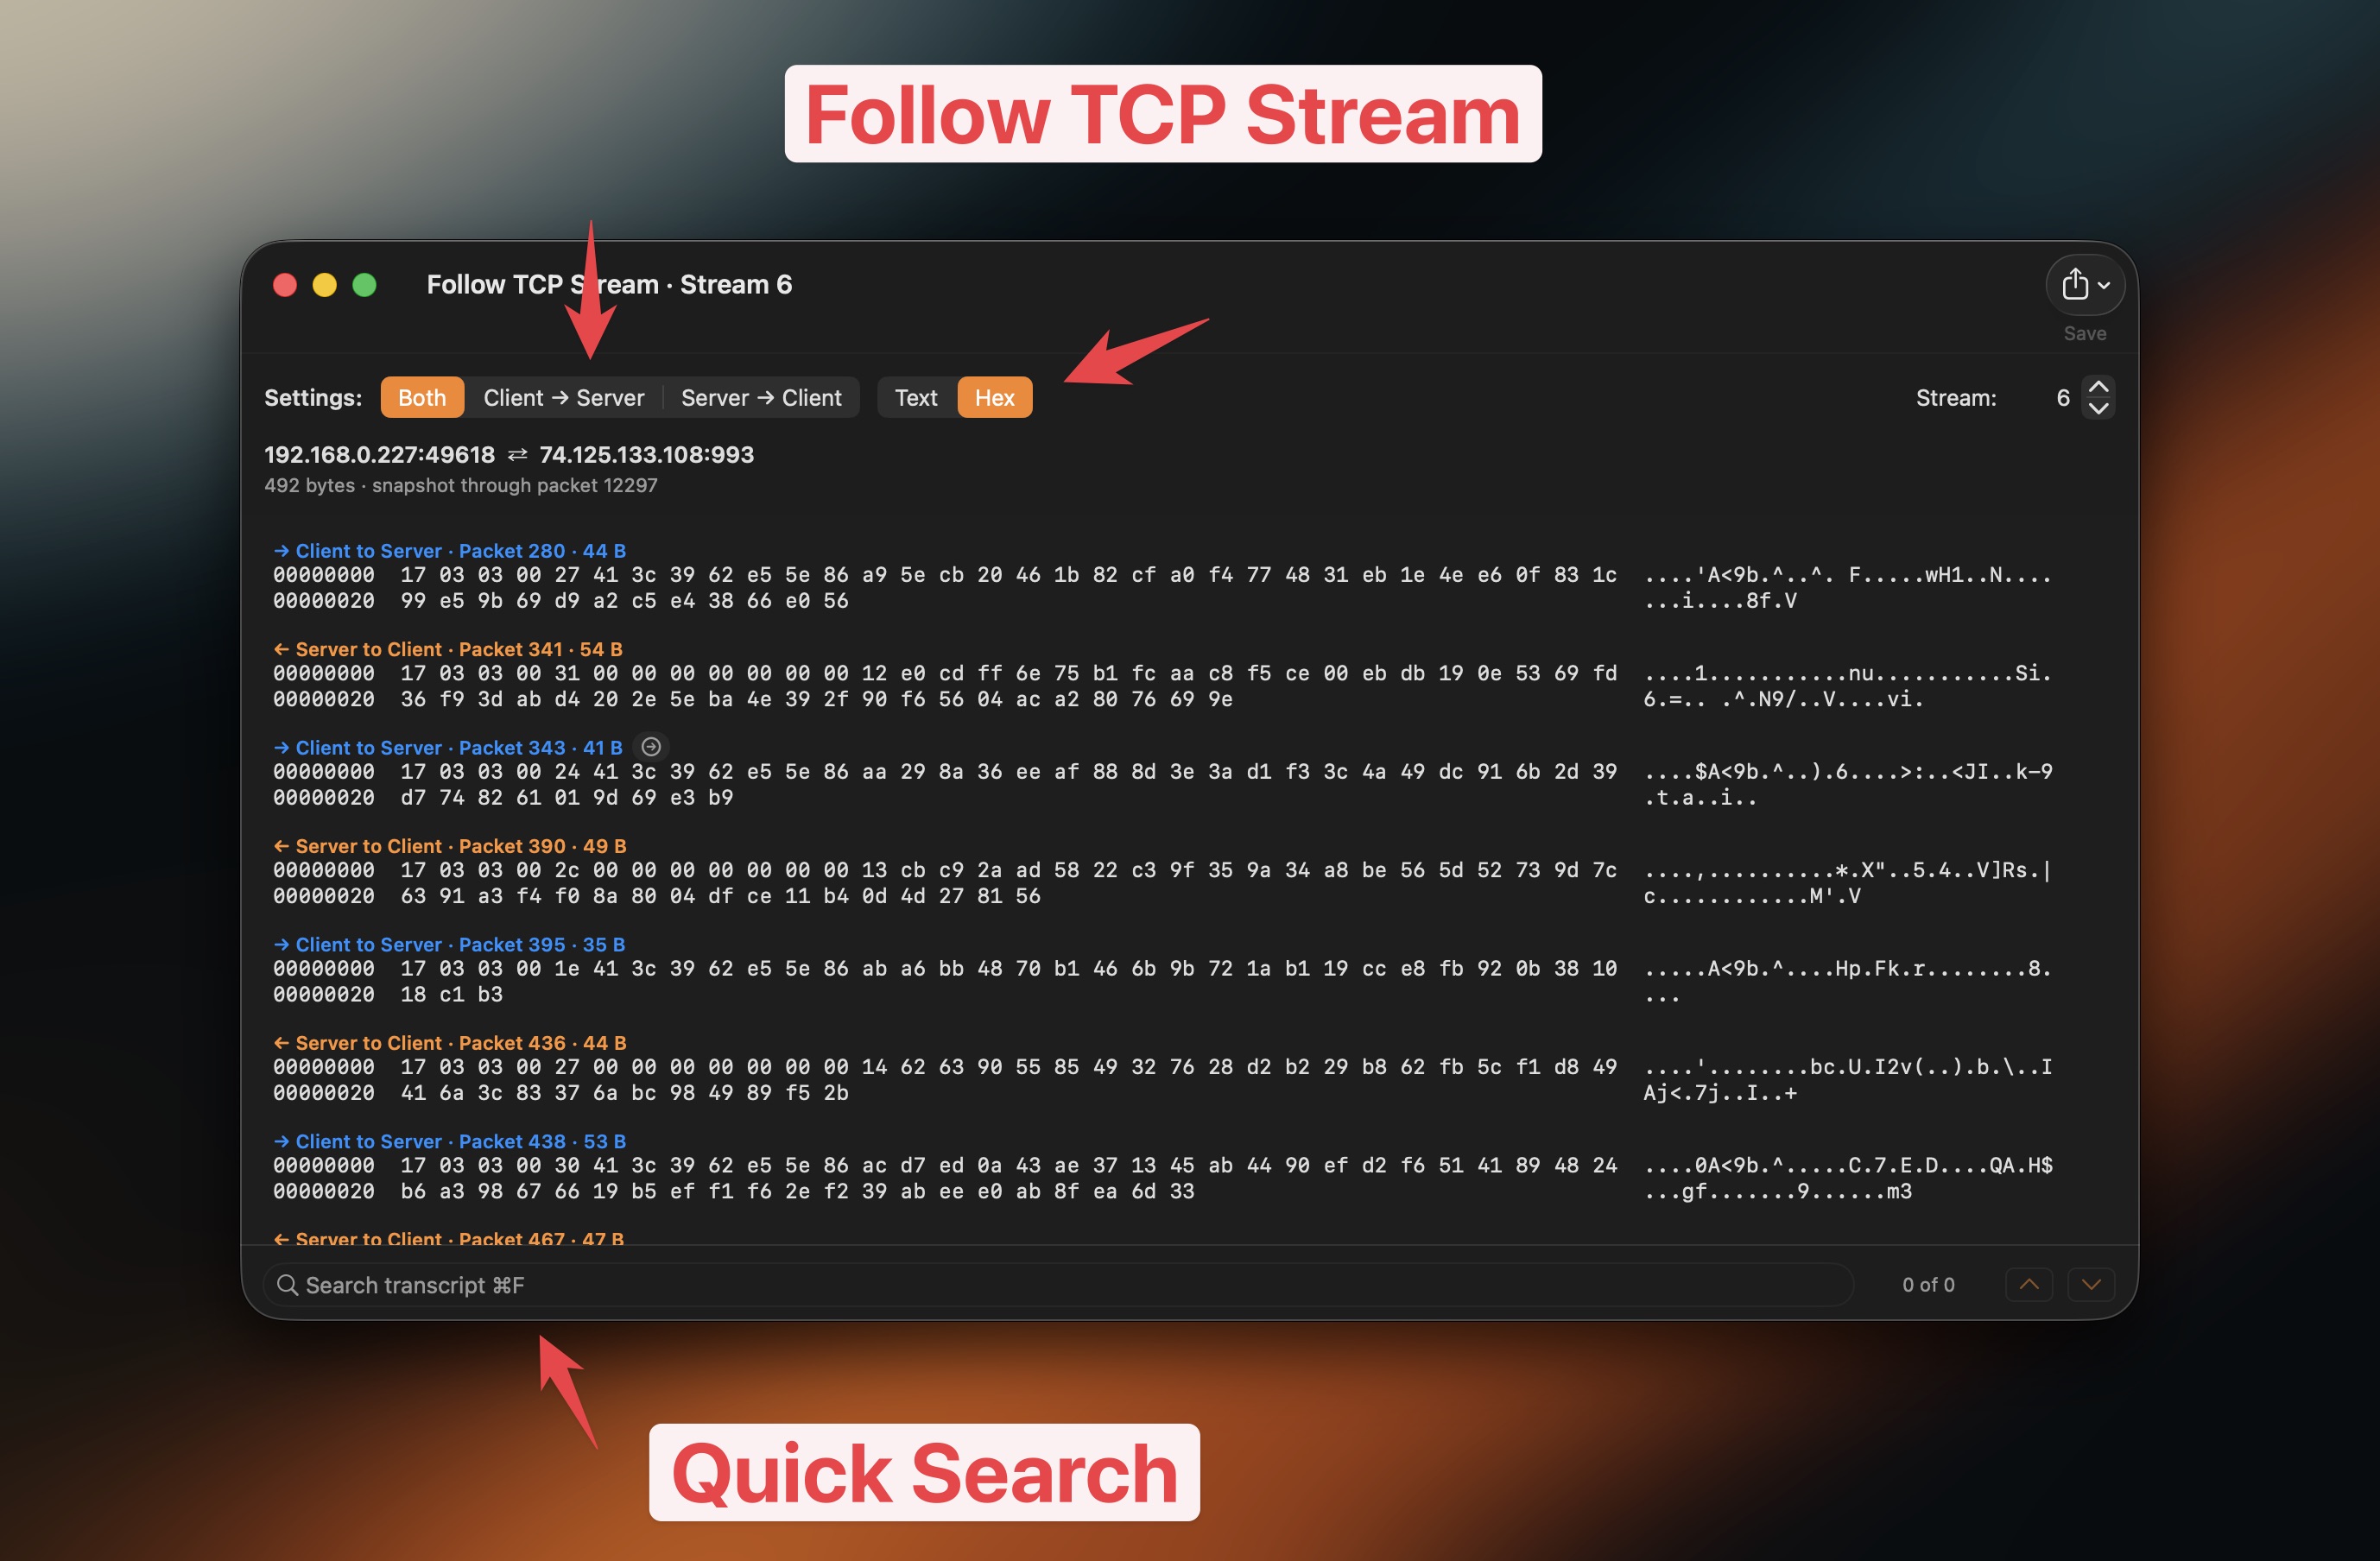
Das Video zum Verfolgen von TCP-Streams ansehen
Verkehr gruppieren
- Pakete nach App gruppieren.
- Pakete nach Domain gruppieren.
- Pakete nach IP-Adresse gruppieren.
- Zum benötigten Verkehr springen.
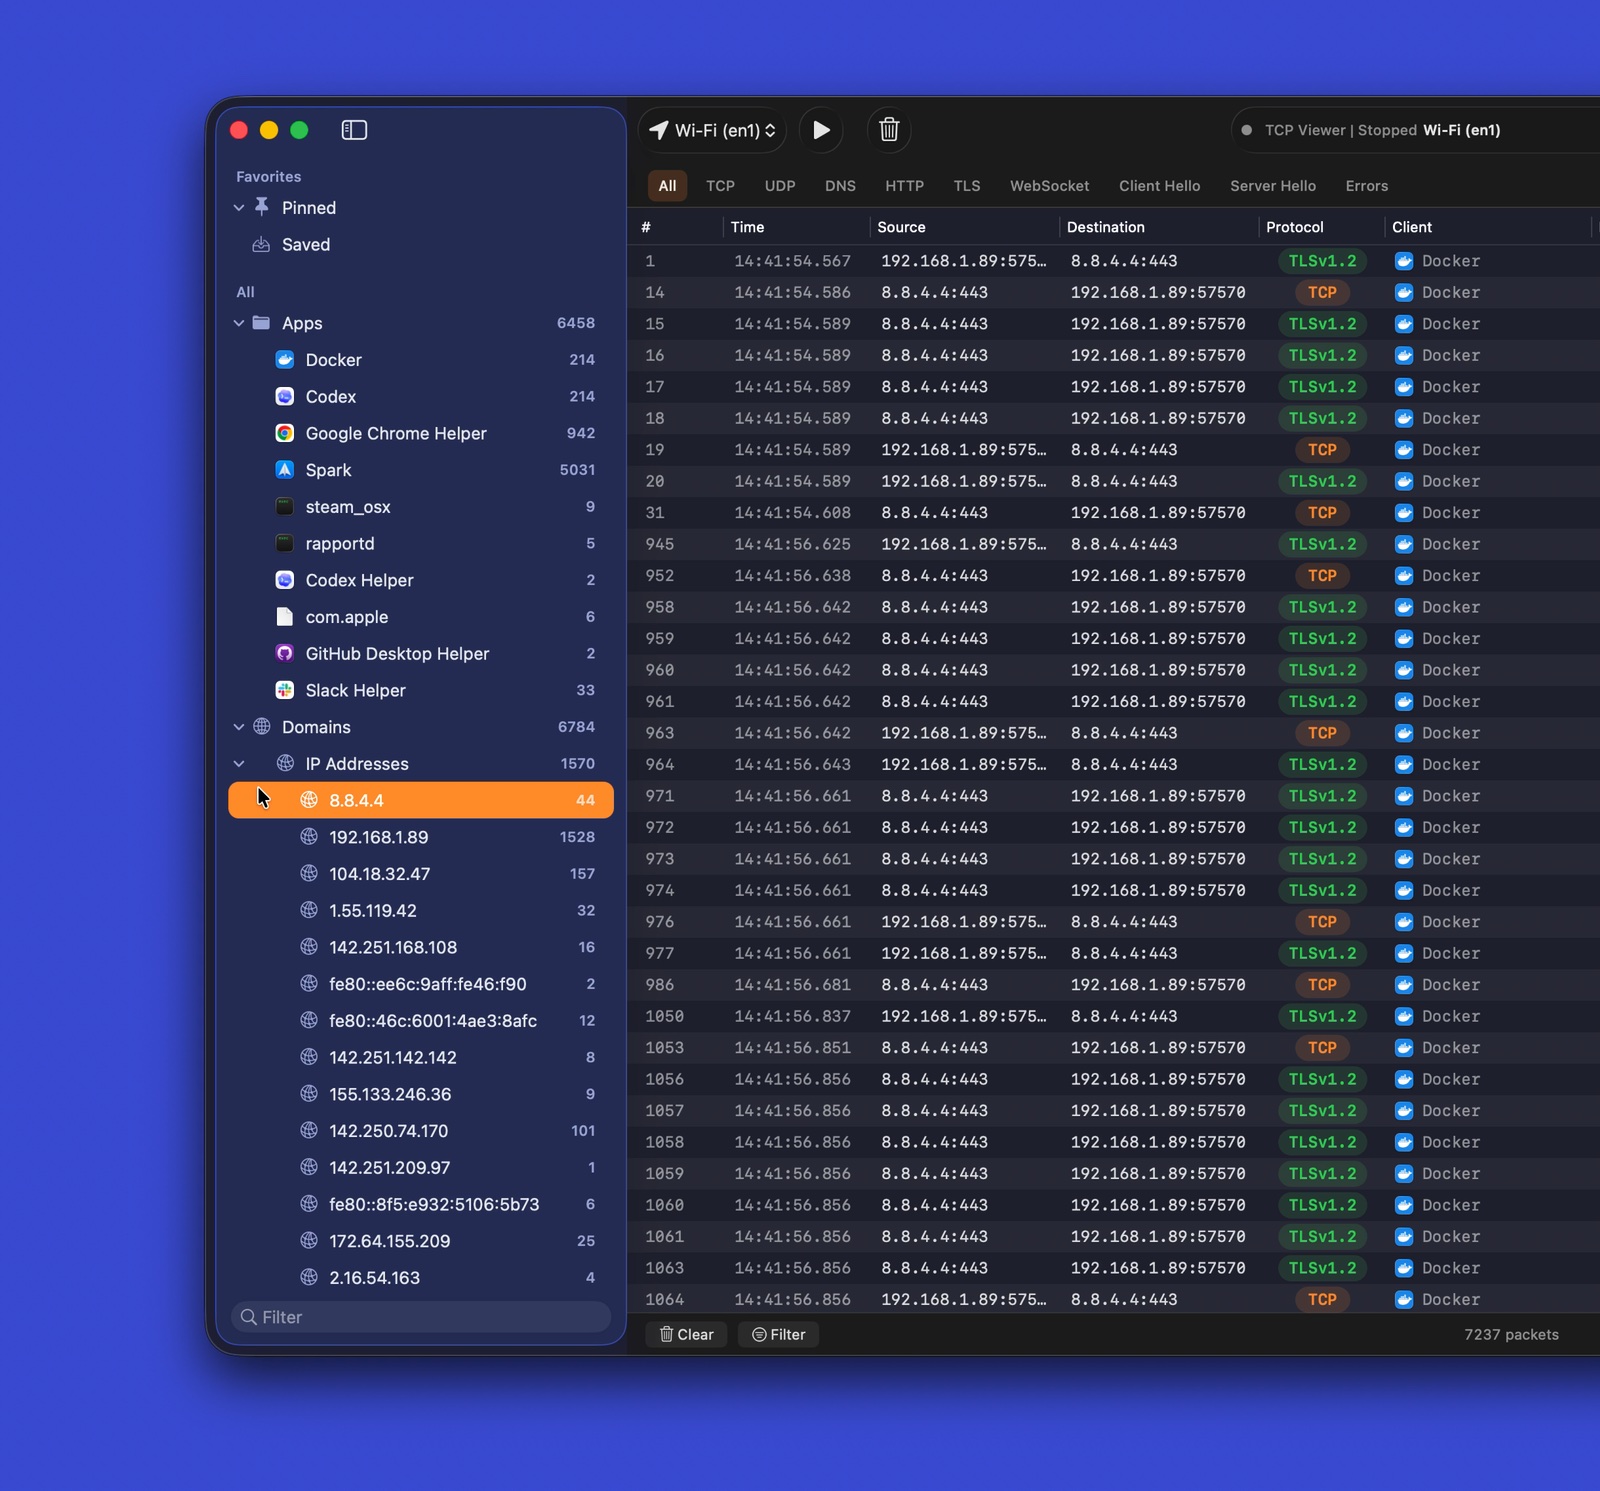
Das Video zum gruppierten Verkehr ansehen
Protokollfilter
- Schnellfilter für gängige Protokolle verwenden.
- Filter mit der Textsuche kombinieren.
- Schnell auf nützliche Pakete fokussieren.
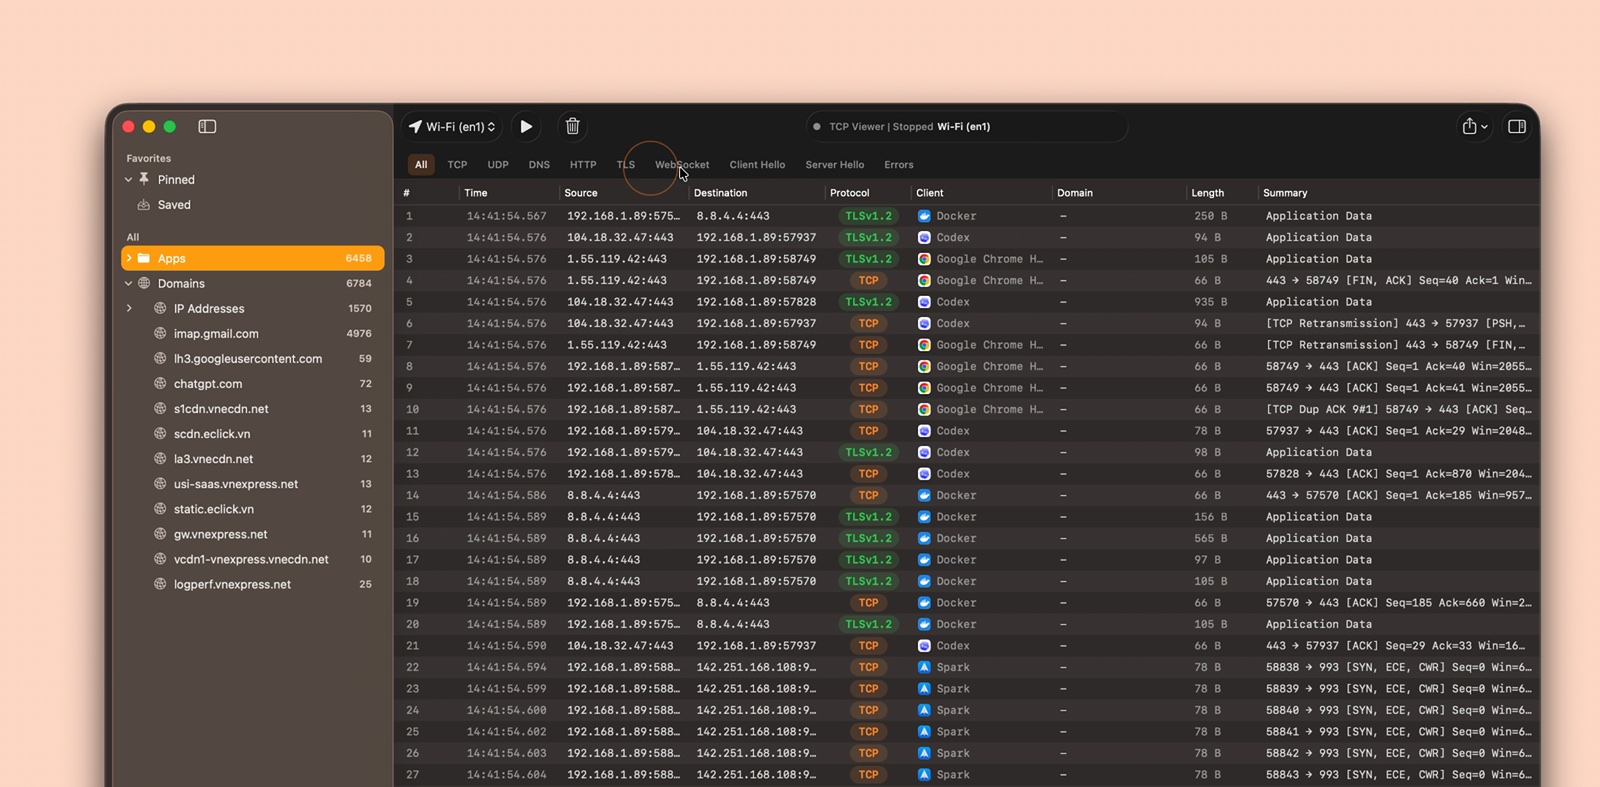
Das Video zu Protokollfiltern ansehen
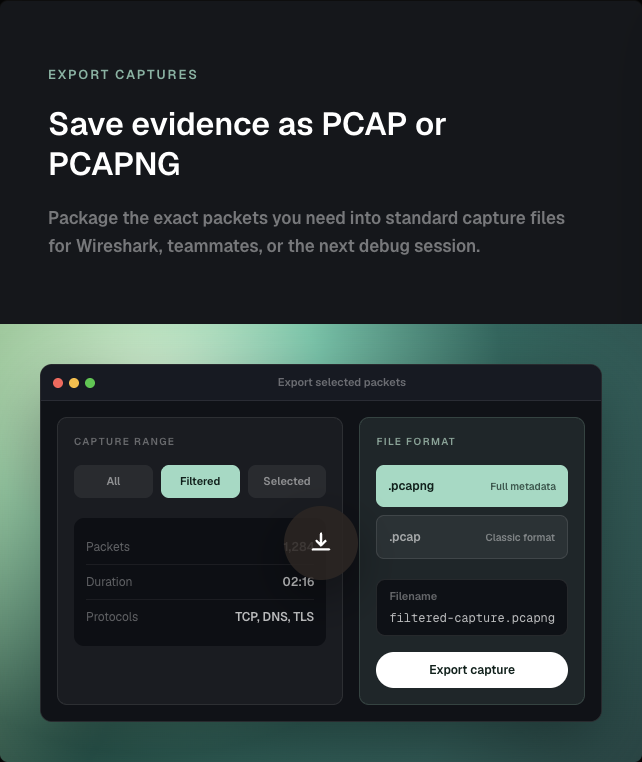
Erfassungen exportieren
- Alle, gefilterte oder ausgewählte Pakete exportieren.
- Als PCAP oder PCAPNG speichern.
- Das Ergebnis in anderen Paketwerkzeugen öffnen.
Paketdetails
- Protokollbäume auf Wireshark-Niveau lesen.
- Feldnamen und -werte inspizieren.
- Felder den Rohbytes zuordnen.
- Paketdetails durchsuchen.
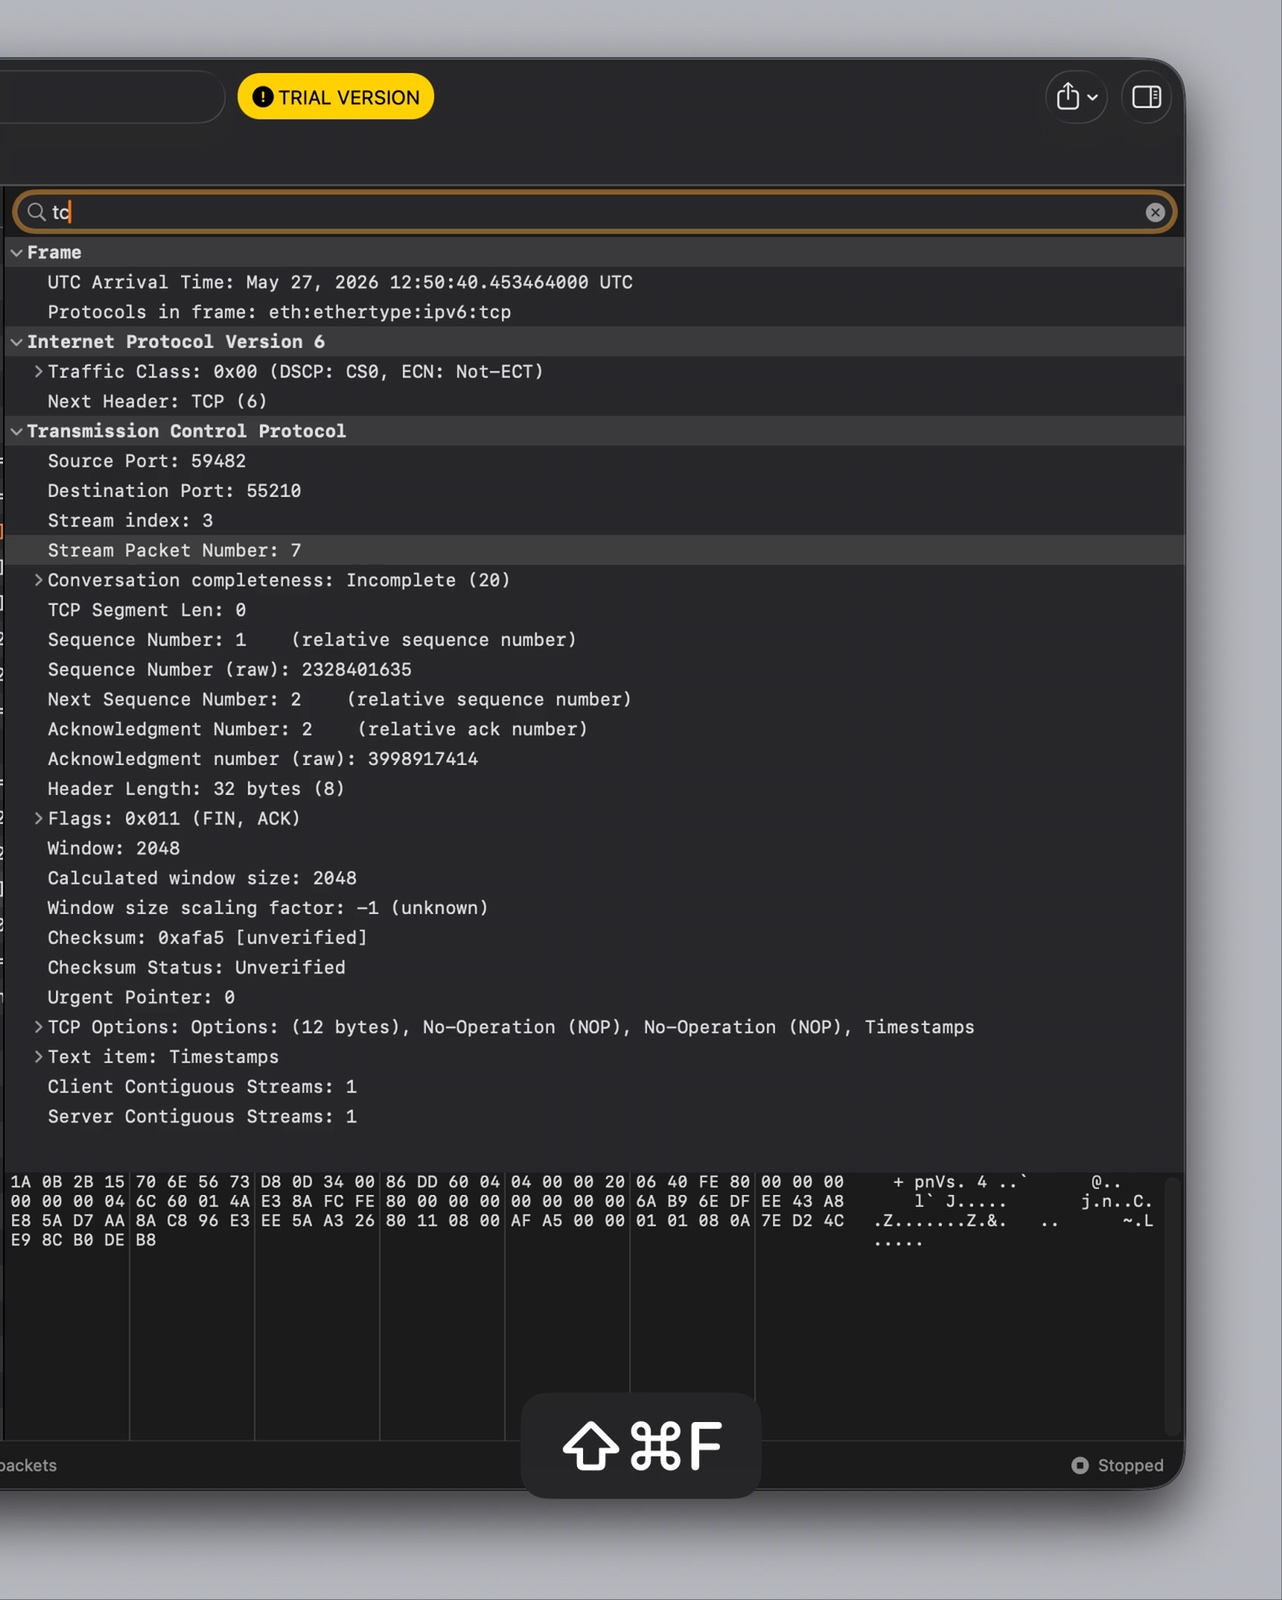
Das Video zu den Paketdetails ansehen
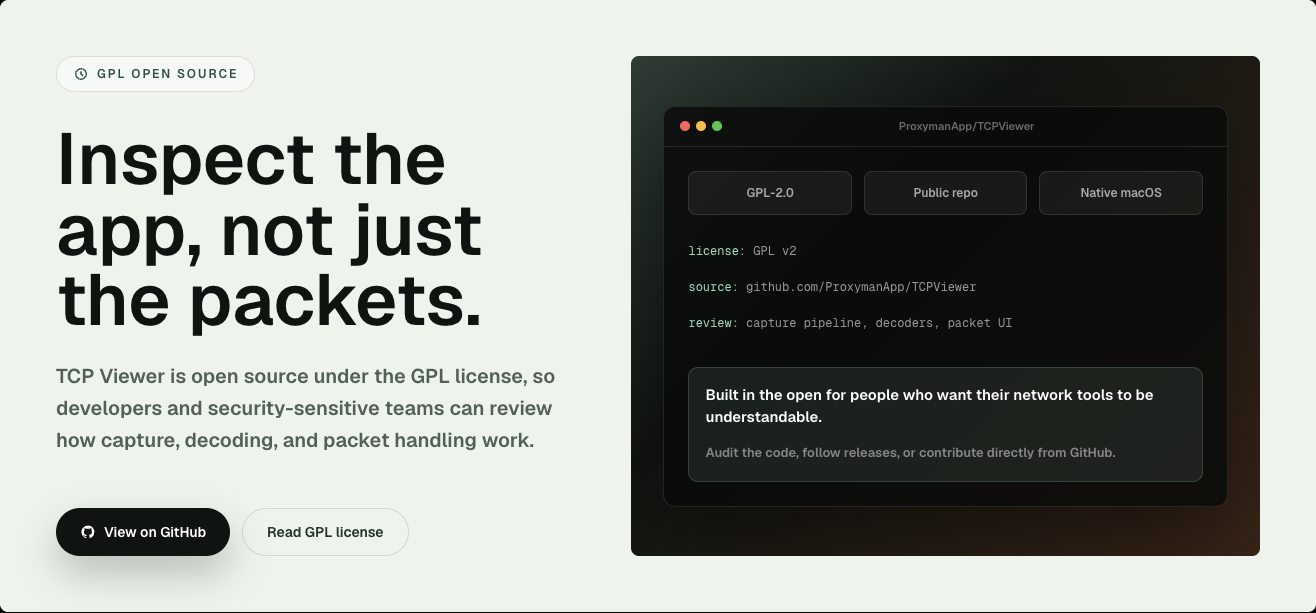
Open Source
- Lizenziert unter GPL-2.0-or-later.
- Die Capture-Pipeline überprüfen.
- Die Paketdekodierung überprüfen.
- Die native macOS-Oberfläche überprüfen.
- Probleme melden oder einen Pull Request senden.
Entwickelt vom Proxyman-Team
- Entwickelt vom Team hinter Proxyman und Tiny Shield.
- Für macOS entwickelt.
- Fokussiert auf Datenschutz und übersichtliches Netzwerk-Debugging.
Voraussetzungen
Zum Ausführen von TCP Viewer:
- Apple-Silicon-Mac.
- macOS 15 oder neuer.
Zum Erstellen von TCP Viewer:
- Xcode 16 oder neuer.
- Git.
- CMake, Ninja, Meson, pkg-config und autotools.
brew install cmake ninja meson pkg-config autoconf automake libtool
Einrichtung
Mit Submodulen klonen. Anschließend die festgelegte Wireshark-Abhängigkeit bootstrappen.
git clone --recurse-submodules <repo-url>
cd TCPViewer
cp Config/TCPViewer.local.xcconfig.example Config/TCPViewer.local.xcconfig
./scripts/bootstrap-wireshark.sh
Bereits ohne Submodule geklont?
git submodule update --init --recursive
./scripts/bootstrap-wireshark.sh
Die Bootstrap-Skripte:
- Führen Sie zuerst
scripts/bootstrap-wireshark-deps.shaus. - Bauen Sie die Laufzeitbibliotheken von Wireshark aus dem Quellcode.
- Schreiben Sie diese nach
Vendor/.install/wireshark-deps. - Verwenden Sie macOS 15 als Deployment-Ziel.
- Verwenden Sie Homebrew nur für Build-Tools.
- Kopieren Sie niemals Homebrew-Bottle-Dylibs in ein Release.
Halten Sie lokale Signierungs-, Appcast-, Sparkle-, Sentry- und Release-Werte aus Git heraus. Verwenden Sie Config/TCPViewer.local.xcconfig, .env, Umgebungsvariablen oder Keychain-gestützte Tools.
Ausführen
In Xcode:
- Öffnen Sie
TCPViewer.xcodeproj. - Wählen Sie das Schema
TCPVieweraus. - Wählen Sie
My Mac. - Drücken Sie Run.
Kommandozeilen-Build:
xcodebuild -project TCPViewer.xcodeproj -scheme TCPViewer build
Wenn Xcode nach einer Signierung fragt, wähle ein Entwicklungsteam für TCPViewer und PcapPlusPlusCore aus.