
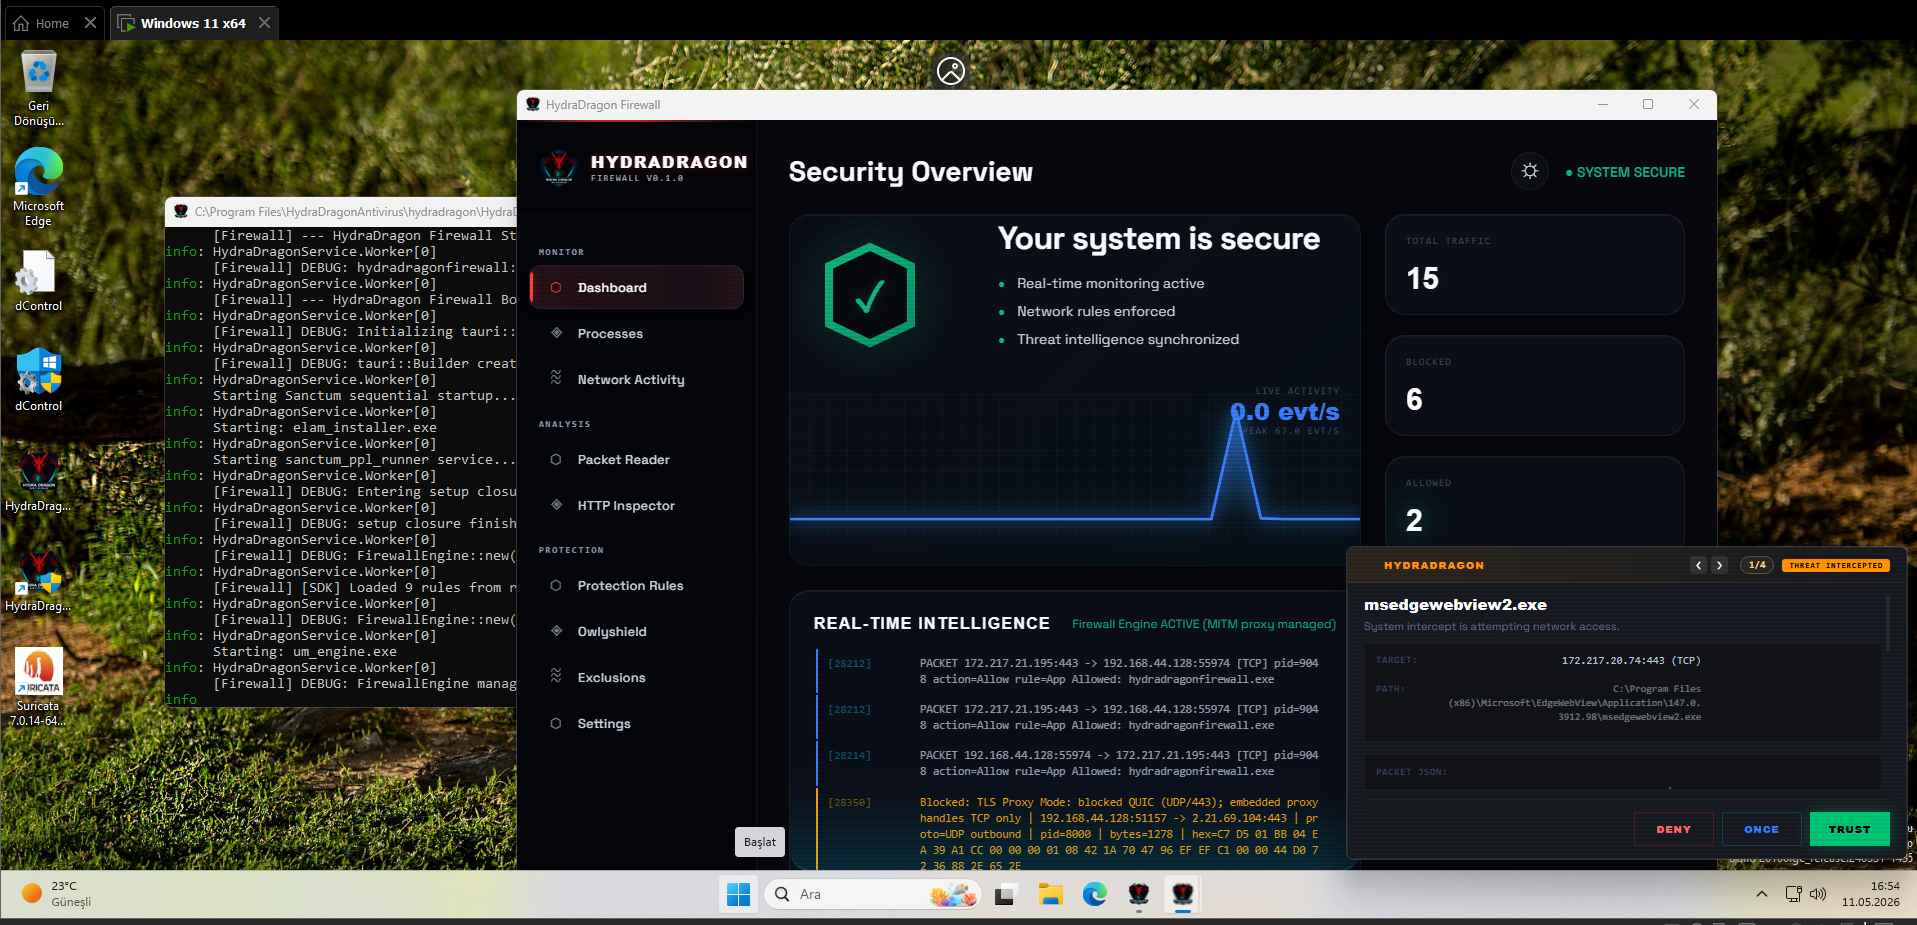
HydraDragonAntivirus openedr-v2-release-portable-9
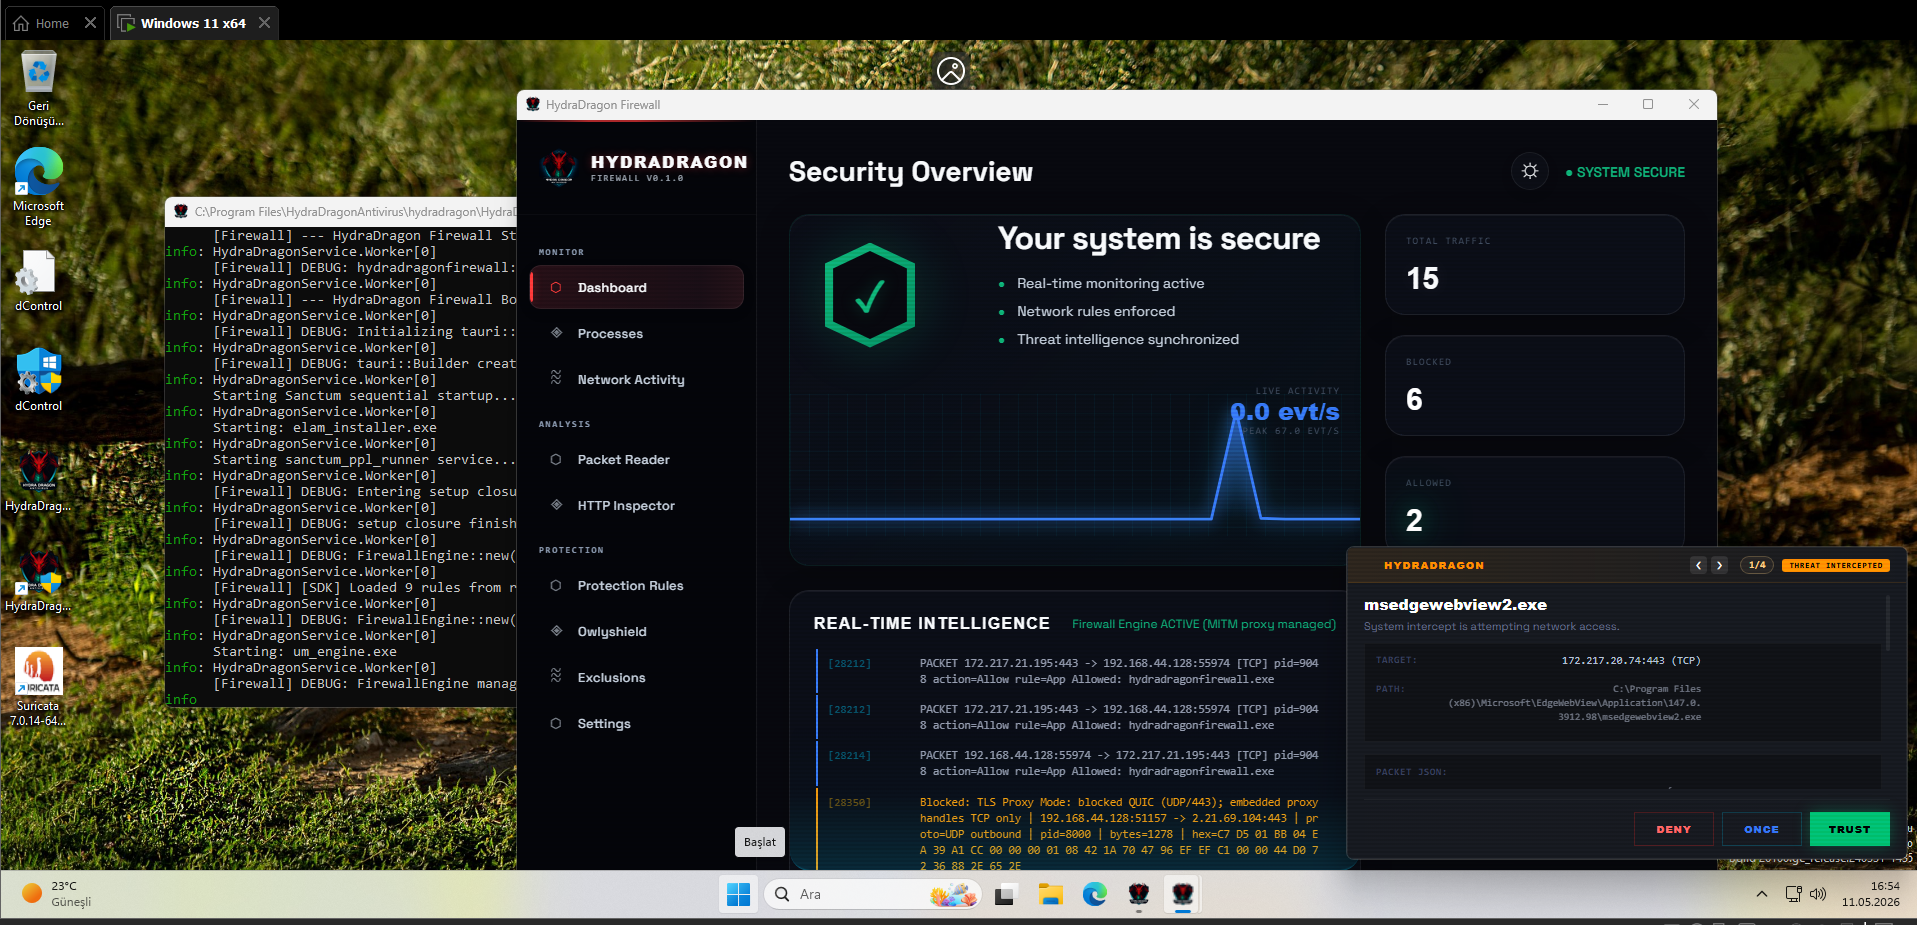
Dynamische und statische Analyse mit Echtzeit-Malware-Analyse mit Antivirus für Windows, einschließlich Open-Source XDR (3 EDR Projekte), ClamAV, YARA-X, maschinellem Lernen KI, Verhaltensanalyse, Unpacker, Deobfuscator, Decompiler, Webseiten-Signaturen, Ghidra, Suricata, Sigma, Kernel- und Hypervisor-basiertem Schutz und viel mehr, als Sie sich vorstellen können.
Hydra Dragon Antivirus
WARNUNG: Hier befindet sich stark veraltete Dokumentation, die ich jedoch als Referenz behalte.
Abgesehen von OpenEDR, MBRFilter, Sanctum usw. sind die Verzeichnisse aus Performancegründen vollständig veraltet.
📚 Ausführliche Dokumentation, Architekturdiagramme und Komponentenleitfäden finden Sie in unserem Projekt-Wiki.
🎥 POC: https://www.youtube.com/watch?v=2ZxJmZ3XTEM&t
WARNUNG: AKTIVE ENTWICKLUNG LÄUFT
Dieses Projekt ist nicht produktionsreif. Mit Breaking Changes, Fehlern und unvollständigen Funktionen ist zu rechnen.
⚠️ HINWEIS: Dieses Repository ist ausschließlich für EXPERTEN FÜR MALWARE-ANALYSE und SICHERHEITSFORSCHER gedacht. Es enthält systemnahe Komponenten und experimentelle Sicherheitstreiber, deren sichere Handhabung professionelle Kenntnisse erfordert.
[!CAUTION]
🛑 HAFTUNG DES NUTZERS & GRENZEN DER SCHUTZMASSNAHMEN
HydraDragon ist darauf ausgelegt, vor bösartigen automatisierten Bedrohungen zu schützen, nicht vor menschlichem Fehlverhalten oder absichtlichen Systemänderungen.
- Manuelles Löschen: Die Antivirus-Software wird Sie NICHT daran hindern, Befehle wie
rd C: /s /qauszuführen oder Ihre eigenen Dateien manuell zu löschen. Sie erkennt, dass es sich, wenn Sie (der Administrator) ausdrücklich etwas löschen, um einen echten Benutzerfehler und nicht um einen Malware-Einbruch handelt. Das System ist so konzipiert, dass es absichtliche administrative Entscheidungen ohne Eingriff zulässt.- Fehlkonfiguration von Treibern/System: Die Software schützt nicht vor der manuellen Installation inkompatibler Treiber oder falscher Systemeinstellungen. Ein „Inaccessible Boot Device“ oder andere Systemausfälle, die durch manuelle Registrierungsänderungen oder Treiberexperimente verursacht werden, werden NICHT als Malware-Verhalten betrachtet und nicht blockiert.
- Experimenteller Charakter: Sie sind für jeglichen Datenverlust oder jede Systeminstabilität verantwortlich, die durch die Nutzung dieser experimentellen Software entstehen. Testen Sie immer zuerst in einer virtuellen Maschine (VM).
POC
- 🧹 Die Engine ausprobieren: Multron Win Cleaner scannt jetzt mit unserer Engine (VirusKov / Multron-Server), sodass du HydraDragon-Erkennungen dort testen kannst.
- 📺 Proof-of-Concept-(POC-)Video: https://www.youtube.com/watch?v=2ZxJmZ3XTEM&t
- ⚠️ GitHub-Pages-Demo: https://hydradragonantivirus.github.io/HydraDragonAntivirus/
(Hinweis: Die GitHub-Pages-Bereitstellung ist veraltet und derzeit defekt. Das Multron-Server-Backend, das Dashboard, die WebSocket-Protokolle und die Erkennungs-Engines befinden sich in rascher aktiver Entwicklung und werden ständig aktualisiert, wodurch die statische GitHub-Pages-Seite nicht mehr synchron ist.)
Analysten-Signaturen
Die vom VirusKov-/Multron-Server verwendeten Analysten-Signaturen (analyst_signatures/: HydraDragonSig-, YARA- und ClamAV-Regeln, die während der manuellen Analyse erstellt wurden) sind vorerst nicht in diesem Repository veröffentlicht. Sie ändern sich ständig, während neue Samples geprüft werden, sodass eine öffentliche Momentaufnahme fast sofort veraltet wäre.
Wenn du sie benötigst, frag danach (siehe Kontakt) und wir senden dir eine Kopie in dem Zustand, in dem sie sich zu diesem Zeitpunkt befindet – mit der Maßgabe, dass es nicht die aktuelle Version sein wird.
Ein-Mann-Projekt
- HydraDragon ist ein dreijähriges, unabhängiges Open-Source-Antivirus-/EDR-Projekt, das hauptsächlich von einem Entwickler aufgebaut wurde.
TODO
- HydraDragonIDE zum Projekt hinzufügen (statischer Analyzer).
- Npcap entfernen, da es nicht wirklich Open Source ist, und durch einen eigenen Suricata-Build ersetzen.
Über die Funktionen des Projekts
- Ich habe das vor etwa einem Monat gesagt: HINWEIS: Dieses Projekt wird weitaus komplexer, als du denkst, daher bin ich zu Android gewechselt, um an AV-Test teilzunehmen und das erste Open-Source-Antivirus zu werden, das an professionellen Tests teilnimmt: https://github.com/HydraDragonAntivirus/HydraDragonAV-Mobile
- Dann dieses UPDATE: Ich hatte geplant, nur die besten Signaturen zu verwenden und viele auf dynamischer Analyse basierende Antivirus-Komponenten zu entfernen, sodass nur Owlyshield + OpenEDR + Firewall übrig bleiben, weil wir uns in der realen Welt auf Echtzeitschutz ohne schwere Signaturen konzentrieren müssen.
- Das wird also erneut eine sehr komplexe Aufgabe. Viel Glück für mich.
Kompatibilität mit PCs
-
Plattformunterstützung: Dieses Projekt ist ausschließlich für x86-64 Windows gedacht. aarch64 und andere Architekturen werden nicht unterstützt.
-
Hinweis zur Windows-OS-Kompatibilität (Sanctum / Alt Syscalls):
[!WARNING] Windows 10 und Windows 11 23H2 sind NICHT mit dem Kernel-Treiber von Sanctum kompatibel!
Sanctums Alt Syscalls und Kernel-Monitor stützen sich auf interne Windows-Kernelstrukturen und -Offsets (0x1d8,0x7d0,0x77,PspServiceDescriptorGroupTable), die strikt für Windows 11 24H2 (Build 26100+) fest codiert sind.
Windows 10 (alle Builds) und Windows 11 23H2 / 22H2 (Build 22621/22631) weisen diese exakten Offsets und Dispatch-Strukturen nicht auf. Das Ausführen von Sanctum-Kernelkomponenten auf diesen älteren OS-Builds führt zu Fehlern wegen nicht unterstützter Konfigurationen oder zu Kernel-Abstürzen. Windows 11 24H2 ist zwingend erforderlich. -
Dieser Installer ist für die Verwendung auf sauberen oder frisch formatierten Windows-PCs vorgesehen.