

CyberStrikeAI v1.7.24
Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.
CyberStrikeAI
Das Handlungssystem für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Evidenz zu operativem Gedächtnis wird und jede Operation die nächste verbessert.
CyberStrikeAI verbindet Planung, Ausführung, menschliche Aufsicht, Evidenz und Replay in einem einzigen auditierbaren Arbeitsbereich. In Go entwickelt, kombiniert es Eino-gestützte Agenten, MCP-native Tools, RAG-Wissen, visuelle Workflows sowie Attack-Chain-Modellierung und -Analyse für autorisierte Sicherheitsoperationen.
Hier starten: Schnellstart · Dokumentation · Sicherheitshärtung
[!IMPORTANT] Verwenden Sie CyberStrikeAI nur auf Systemen, die Ihnen gehören oder für die Sie ausdrücklich eine Testautorisierung besitzen. Prüfen Sie für gemeinsam genutzte oder Produktionsumgebungen das Sicherheitsmodell und den Härtungsleitfaden, bevor Sie Hochrisiko-Tools, WebShell- oder C2-Funktionen aktivieren.
Vorschau auf Oberfläche & Integration
Übersicht des System-Dashboards
Heller Modus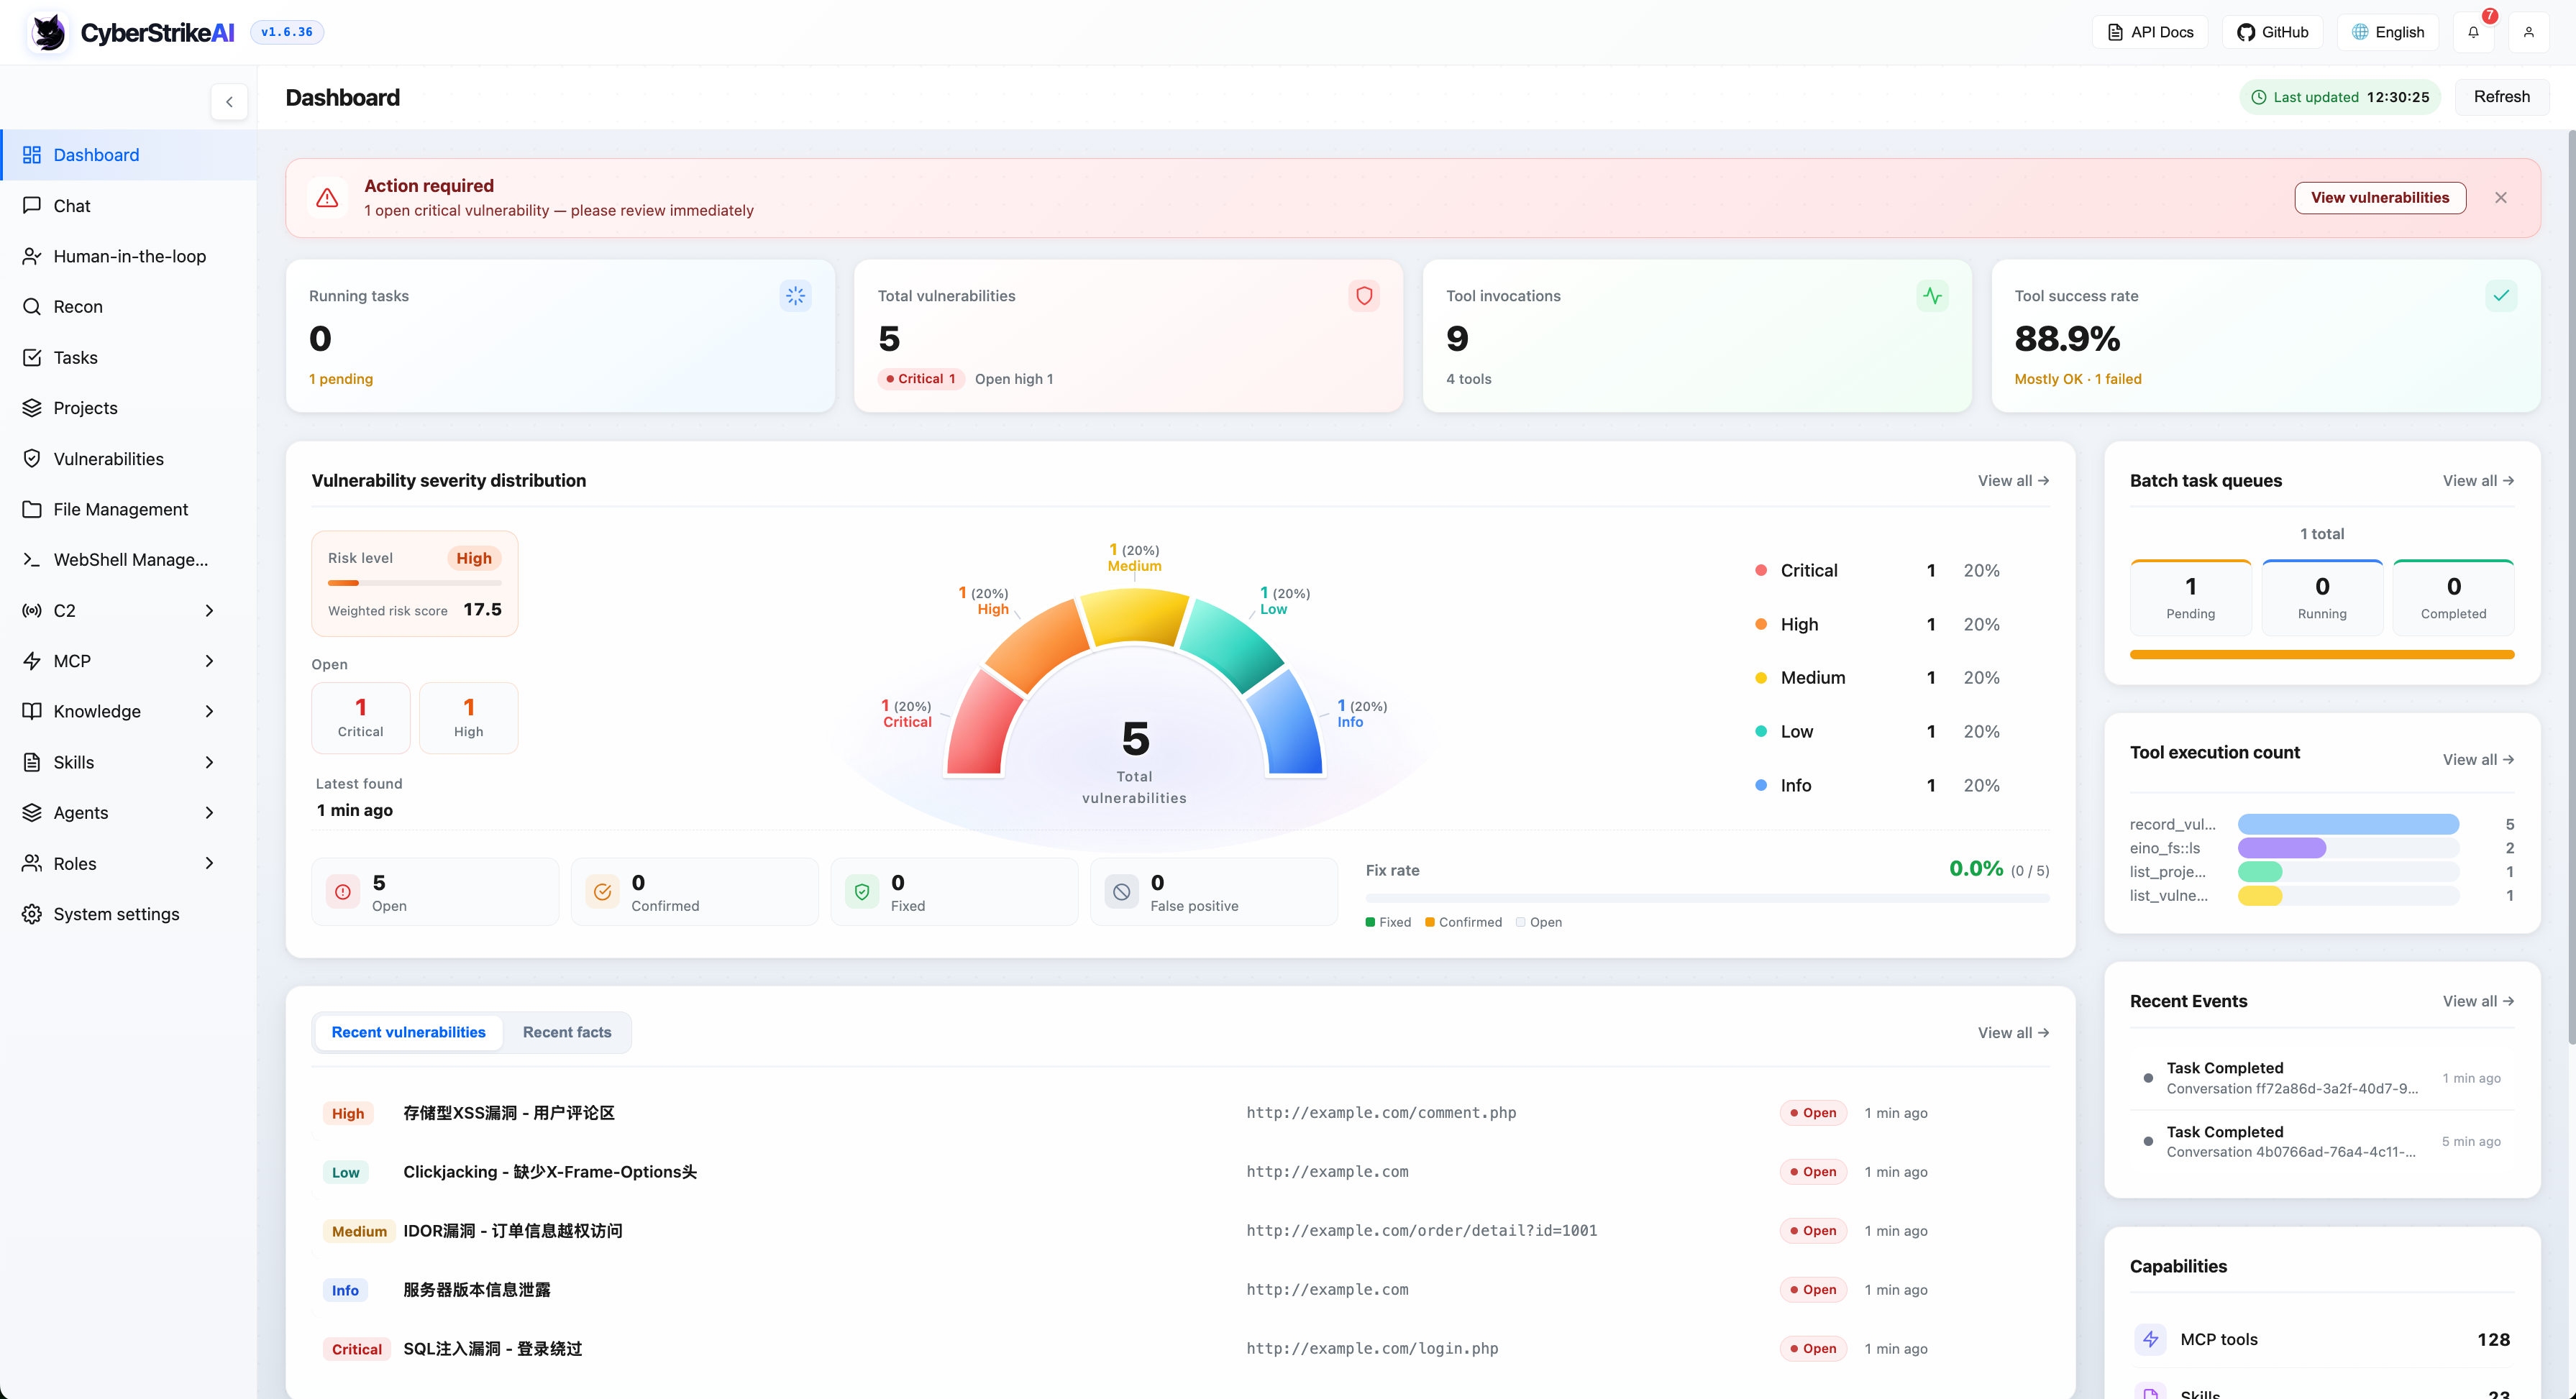
|
Dunkler Modus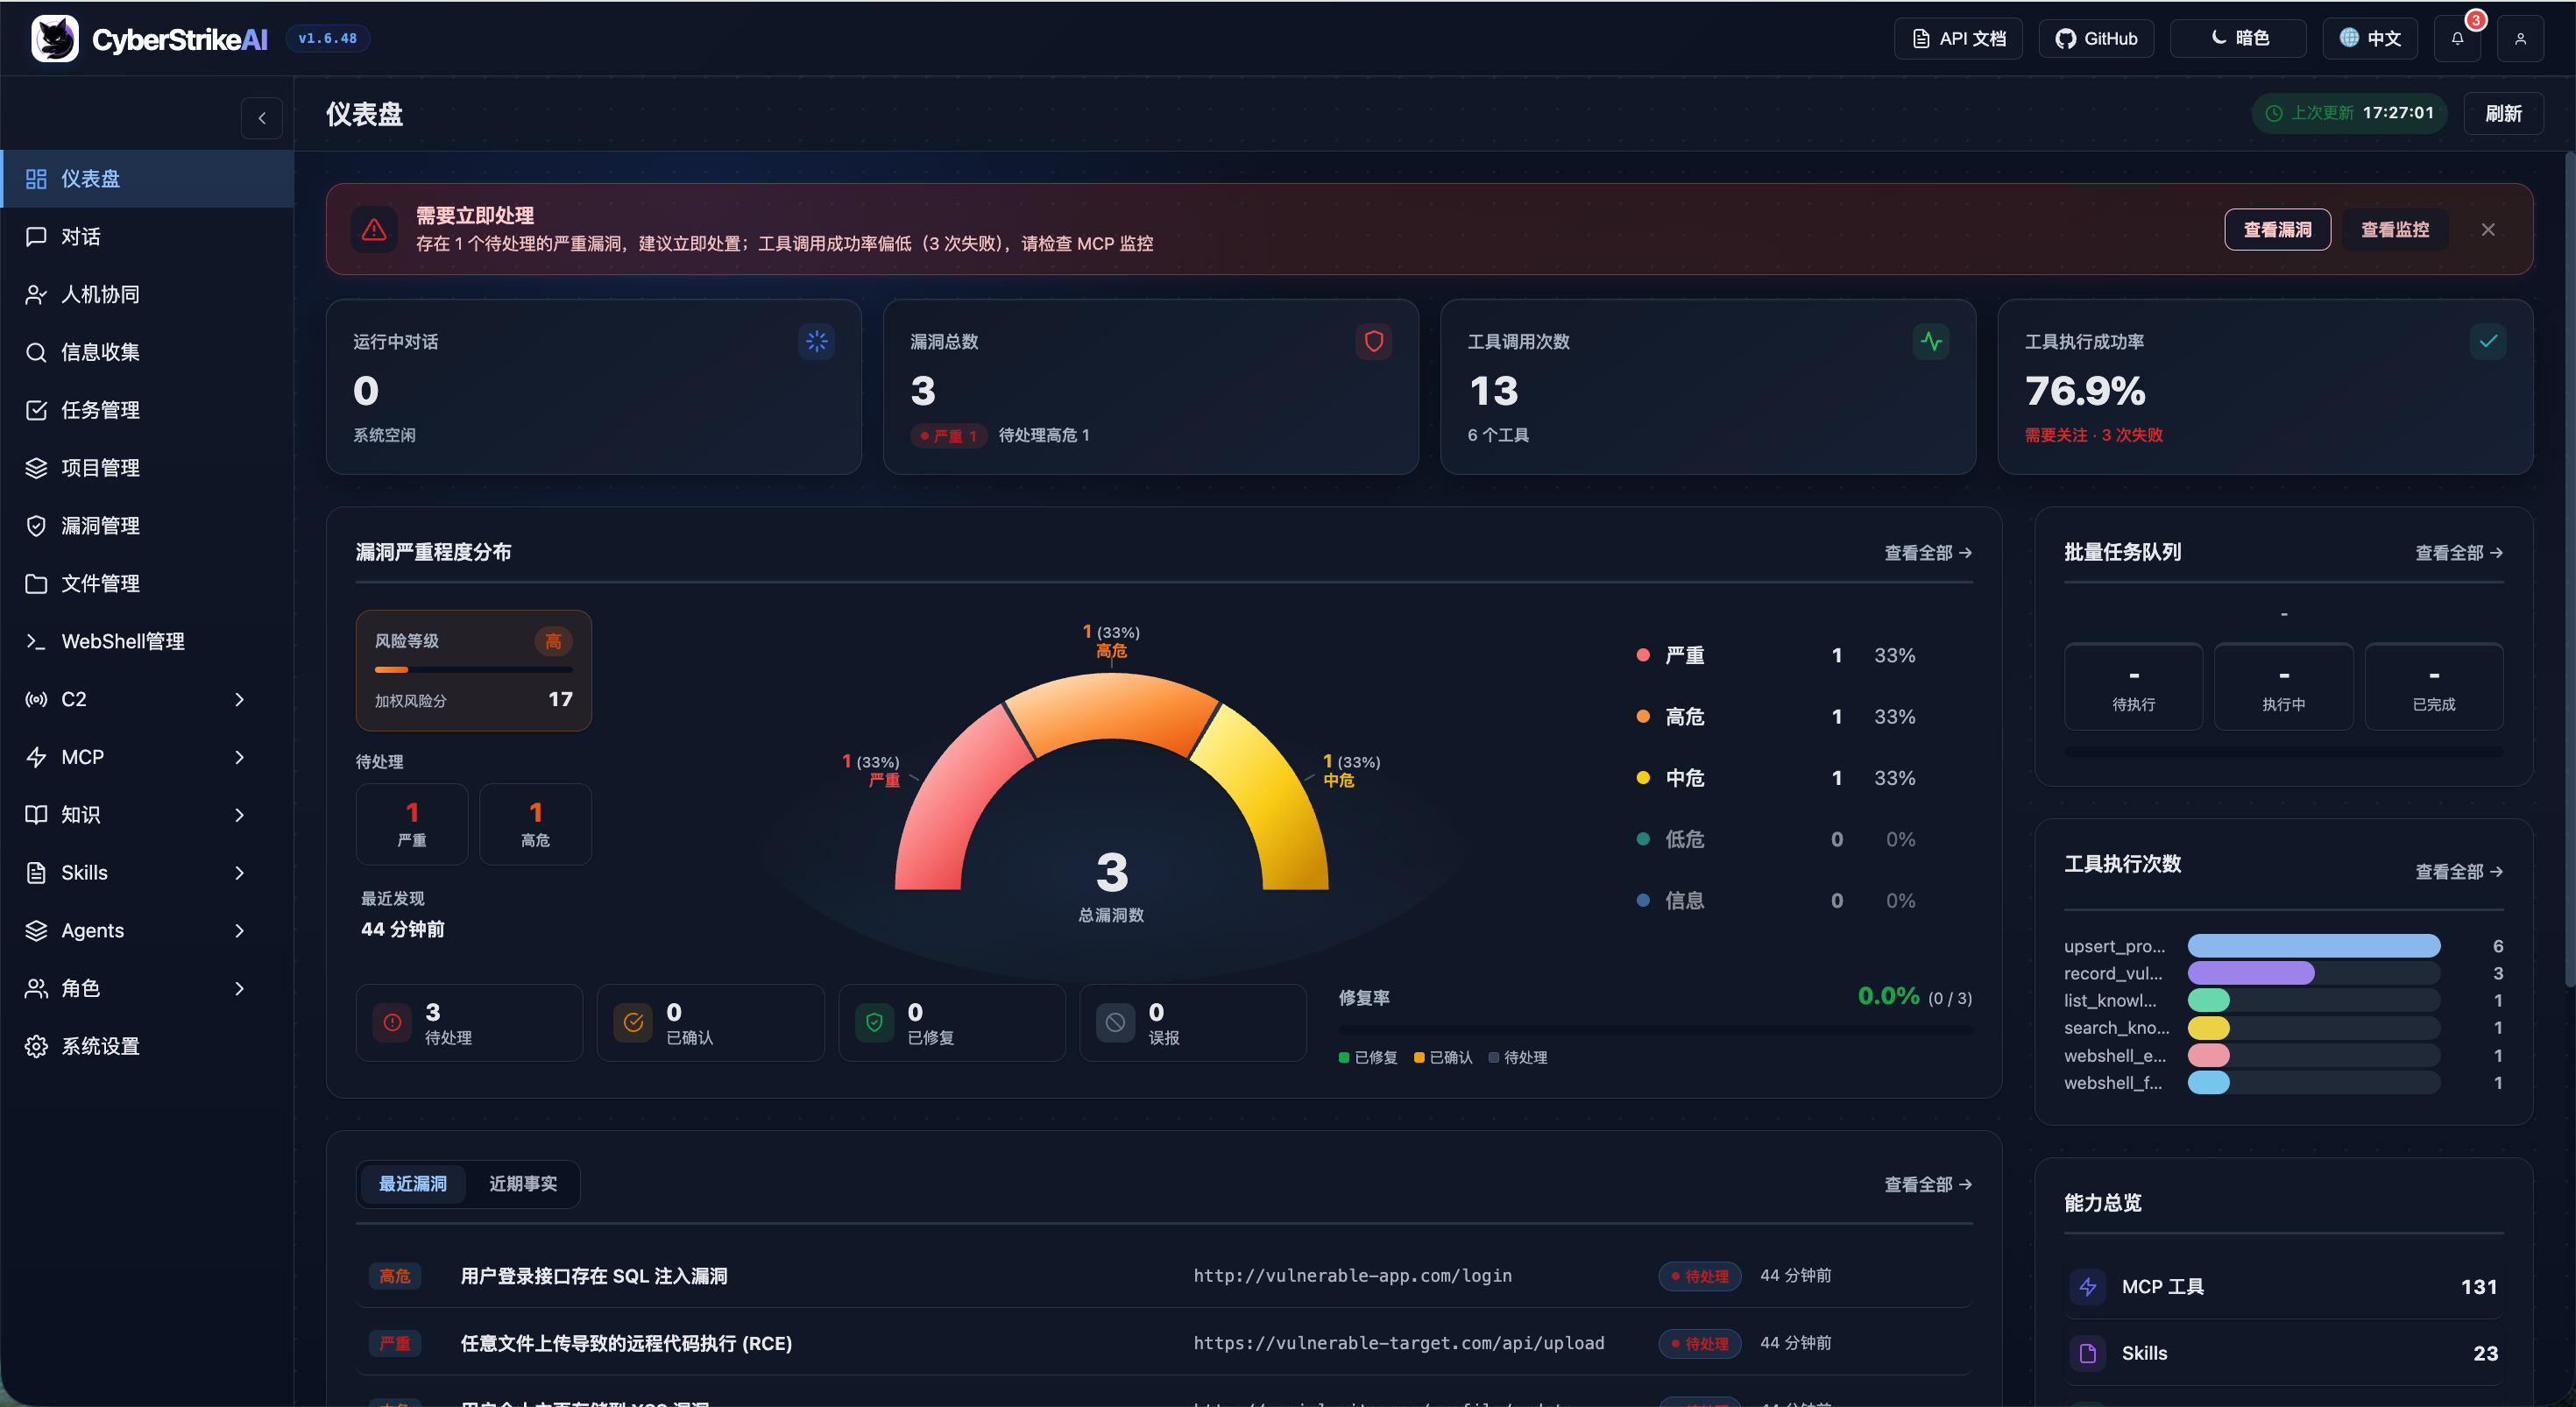
|
Das Dashboard bietet einen umfassenden Überblick über den Laufzeitstatus des Systems, Sicherheitslücken, Tool-Nutzung und Wissensdatenbank und hilft Nutzern, die Kernfunktionen und den aktuellen Zustand der Plattform schnell zu erfassen.
Weitere Screenshots der Oberfläche
Übersicht der Kernfunktionen
Web-Konsole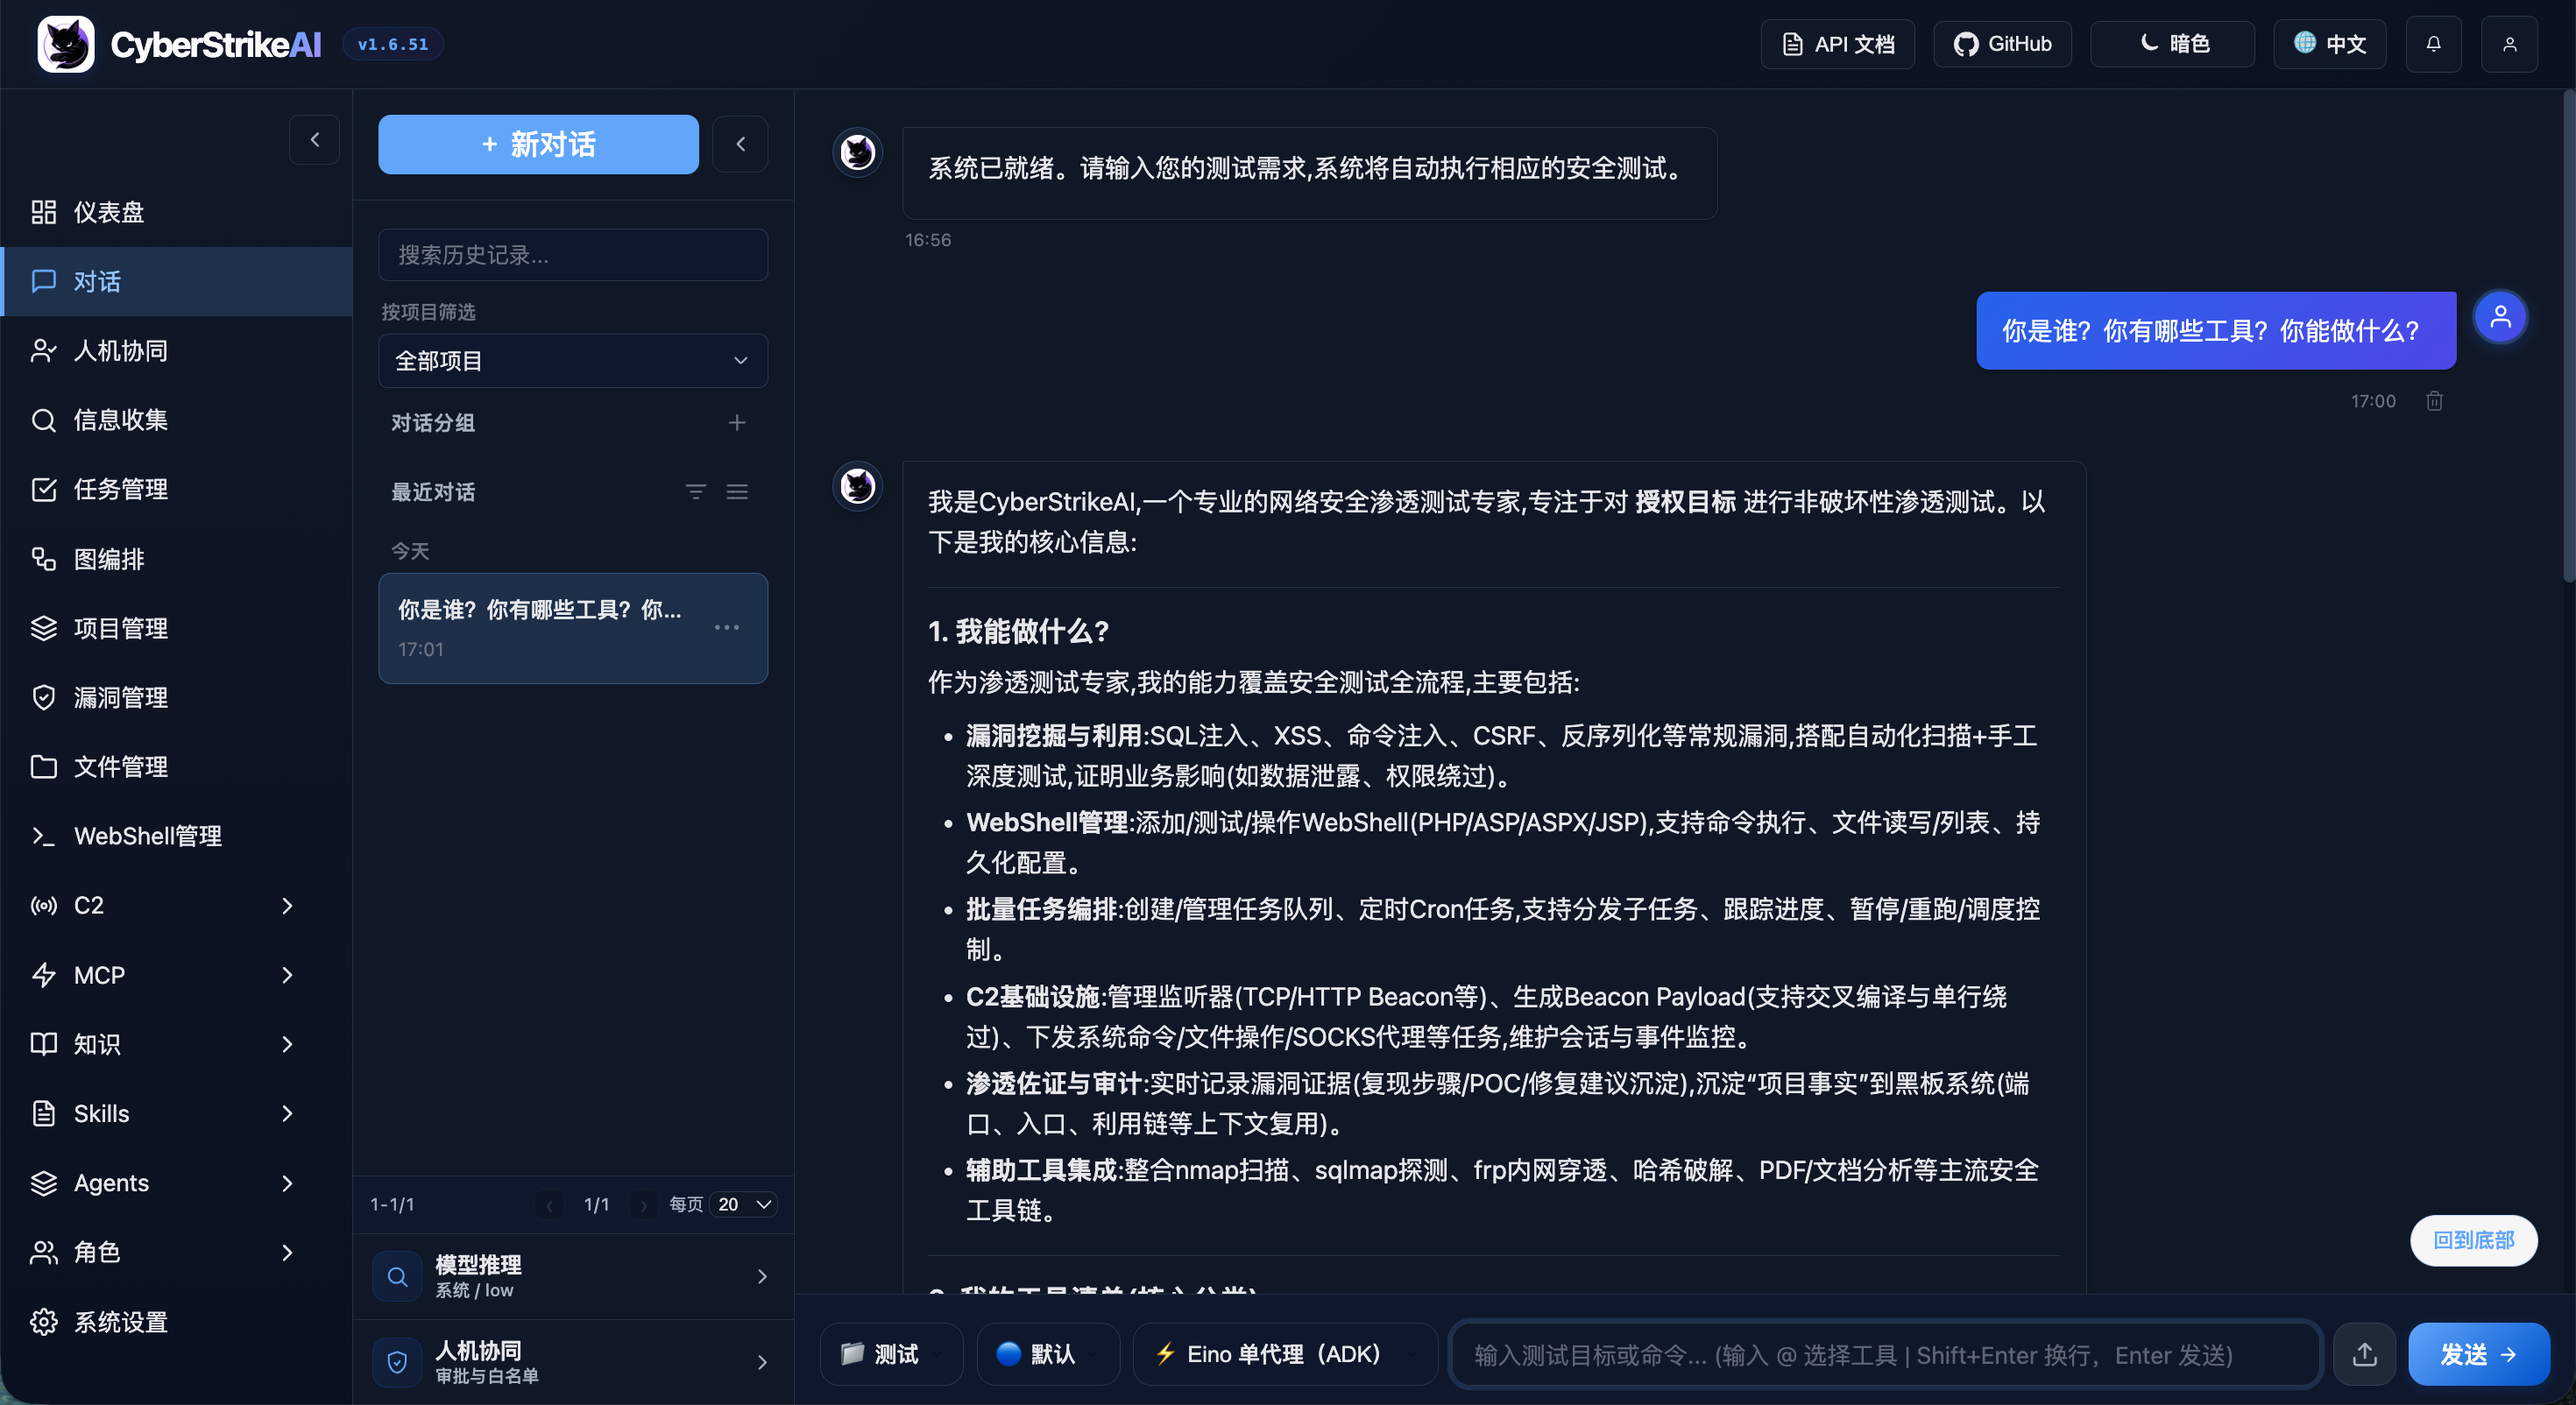
|
Aufgabenverwaltung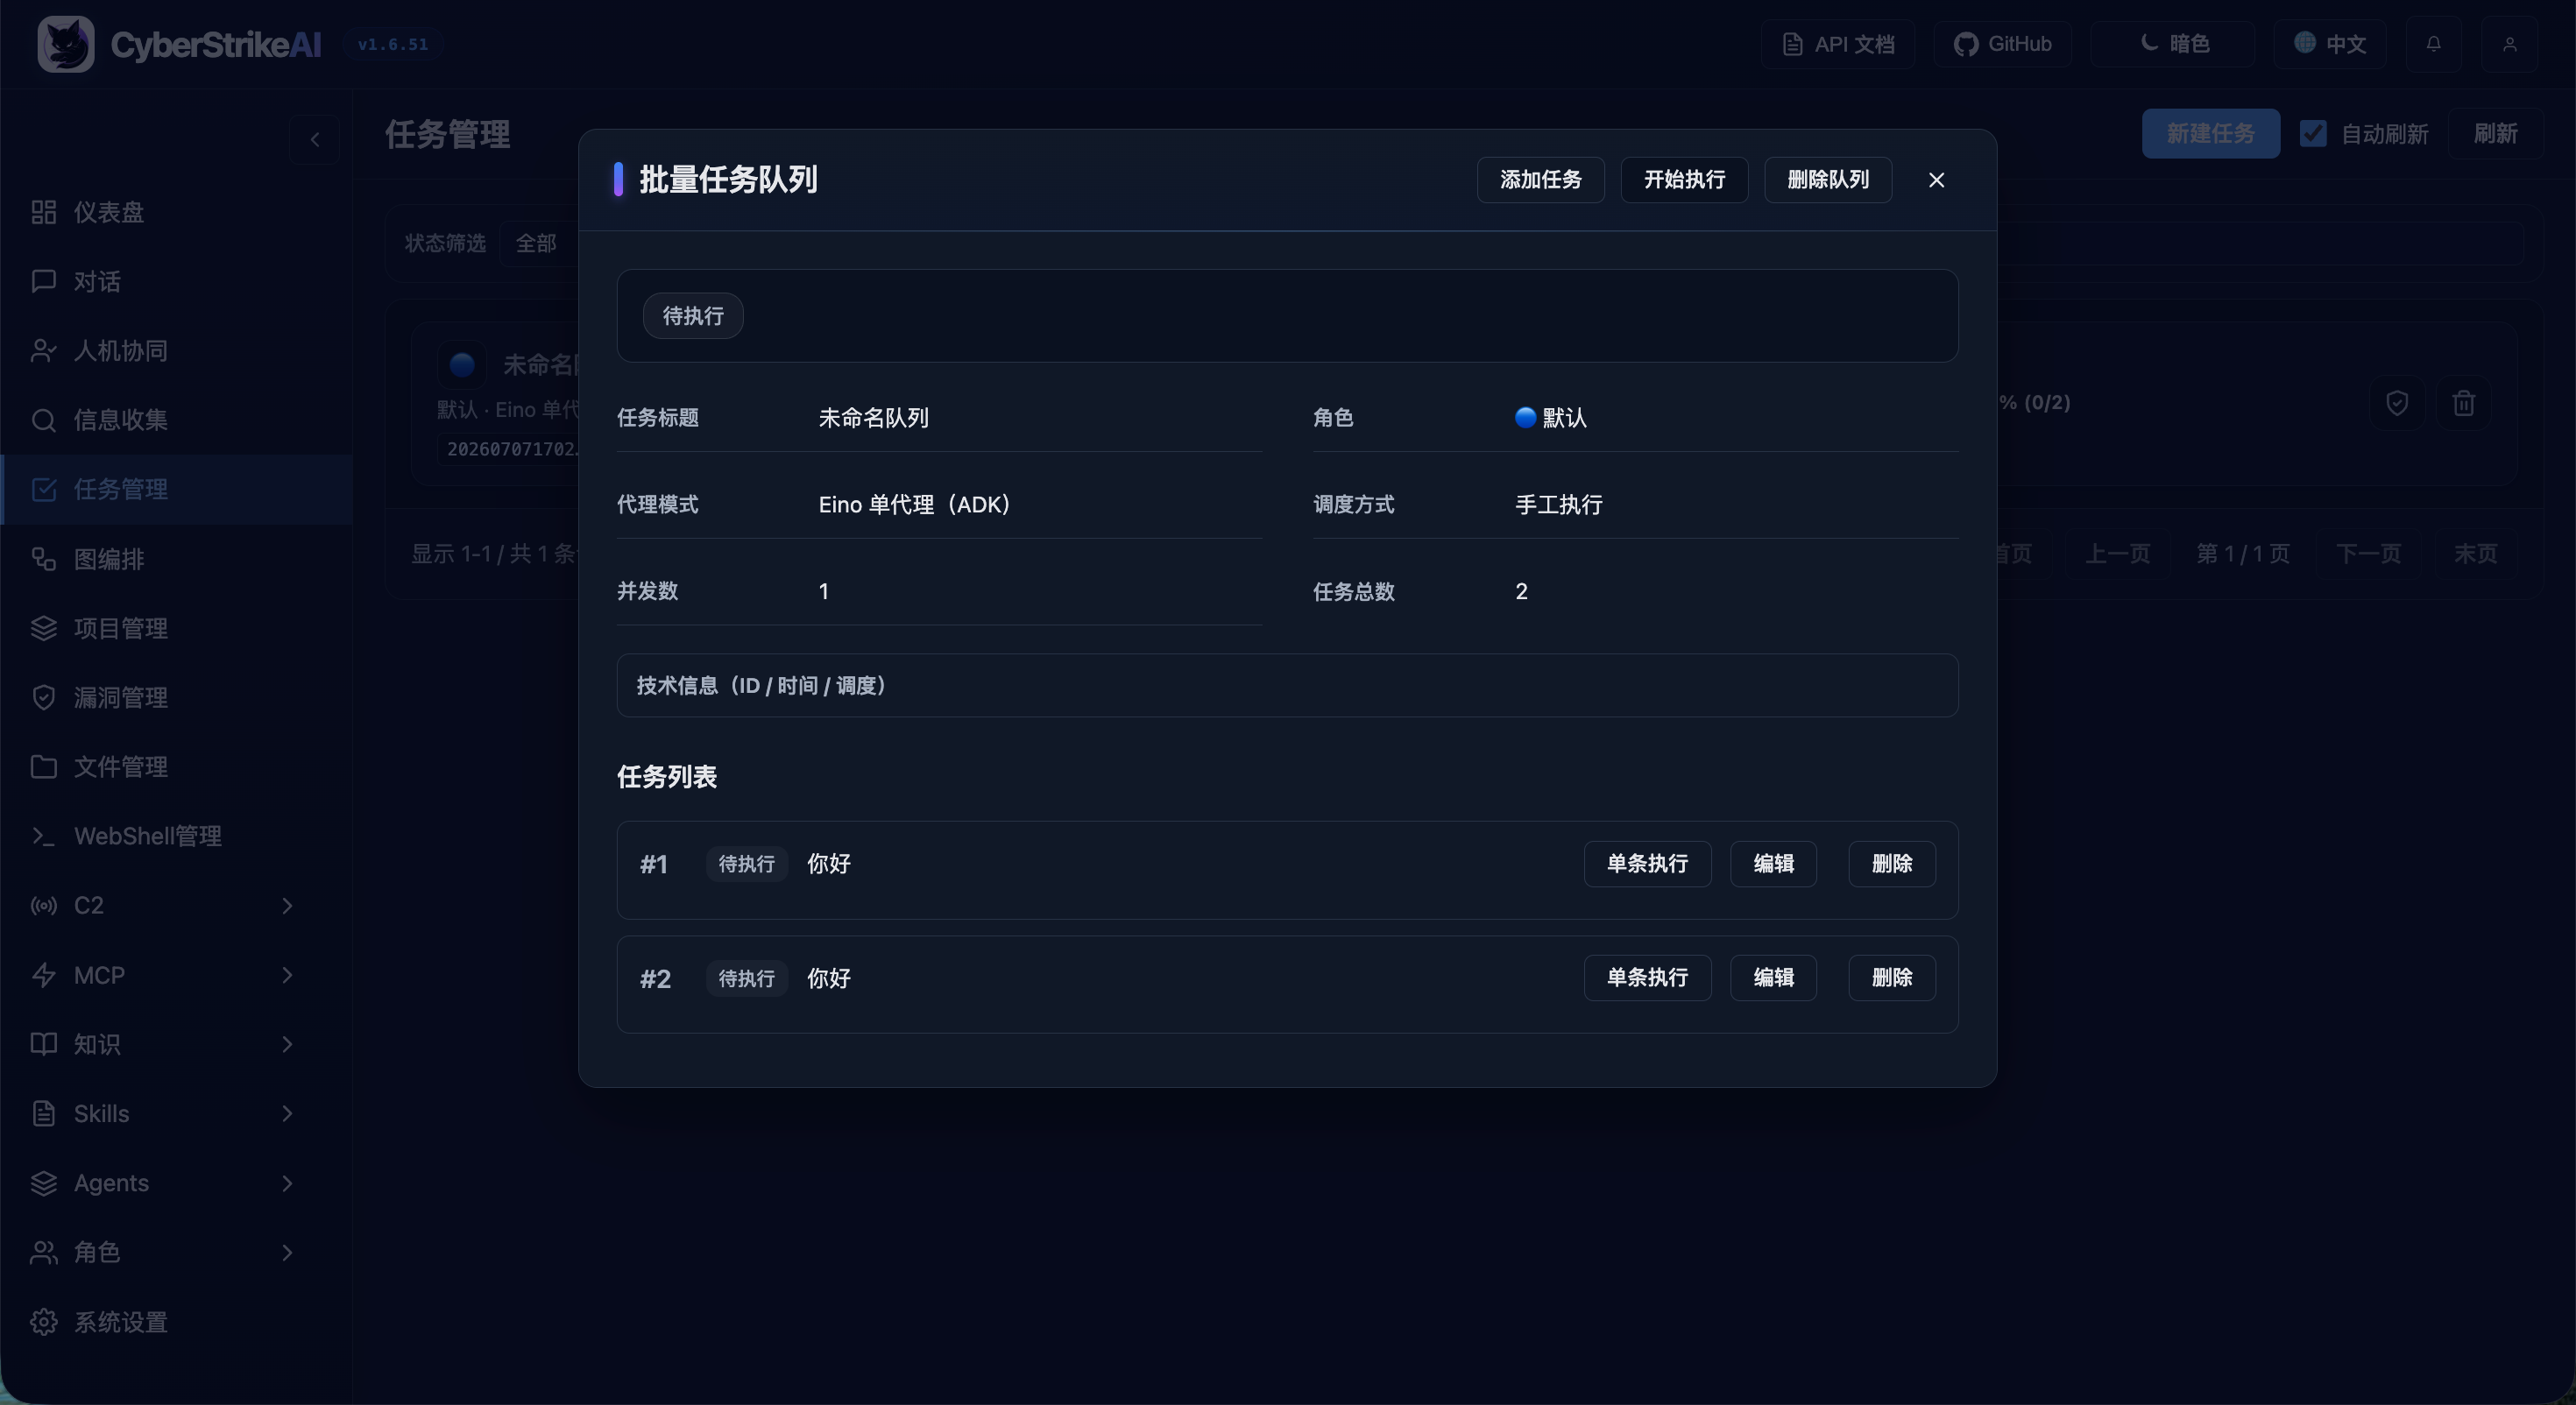
|
Schwachstellenverwaltung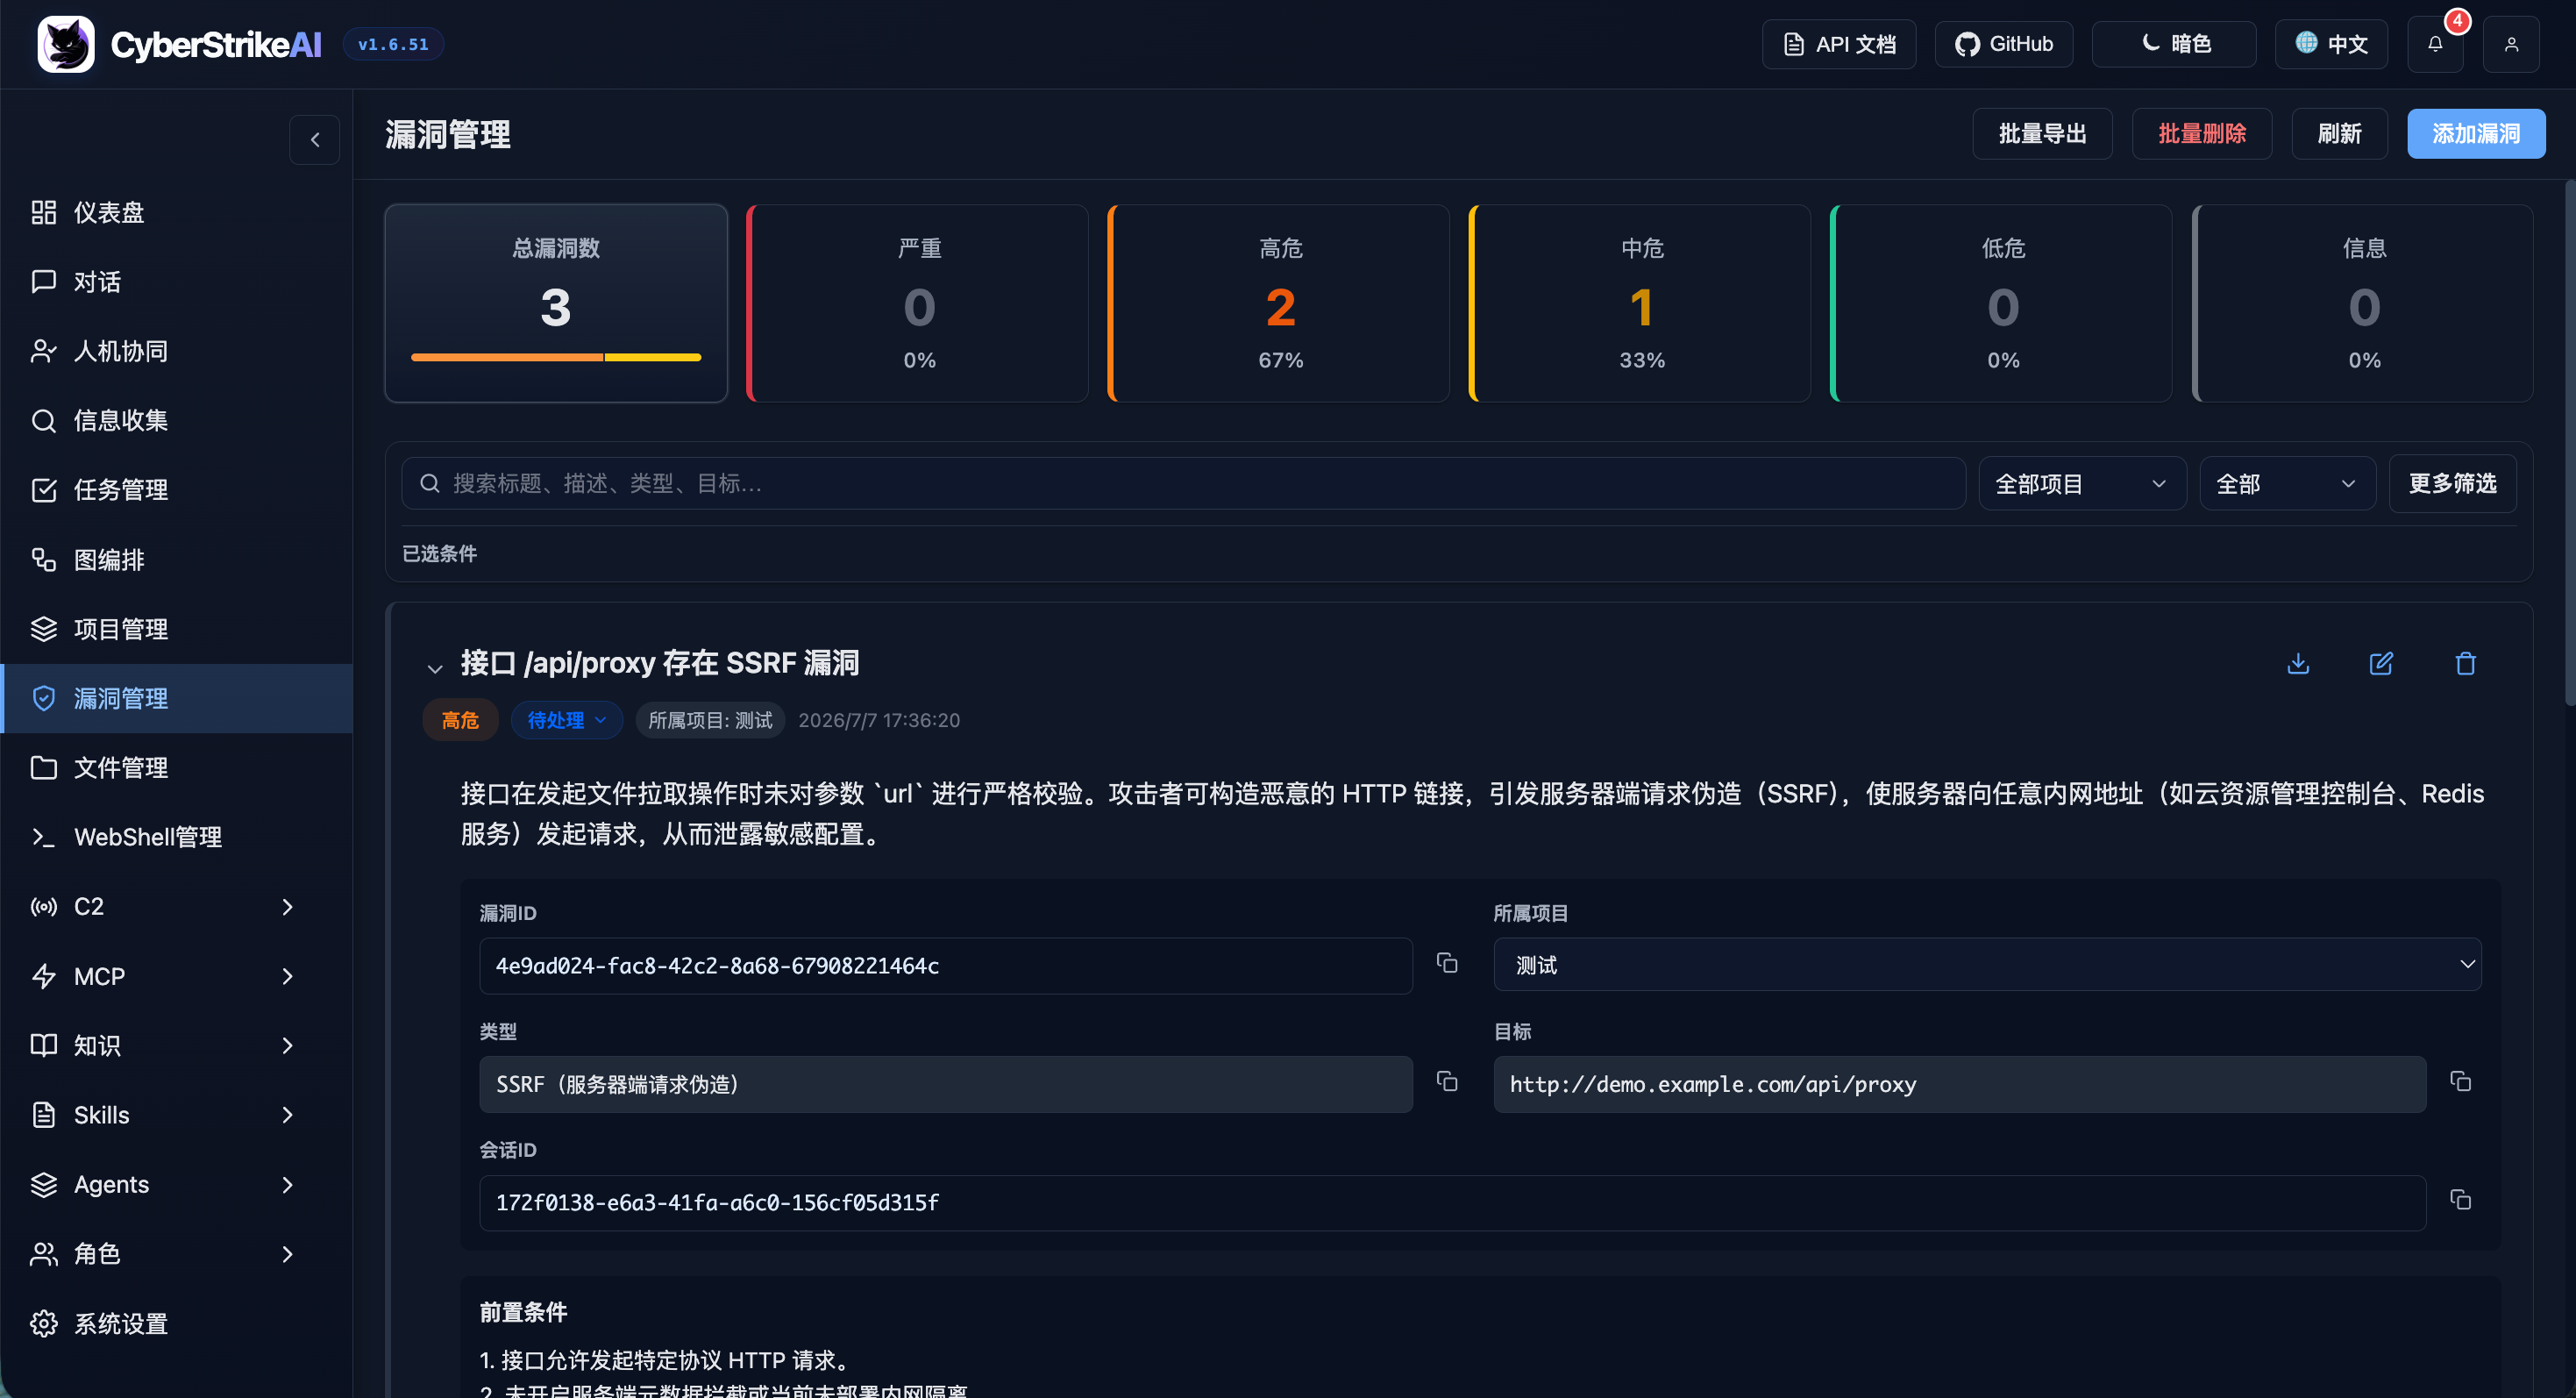
|
WebShell-Verwaltung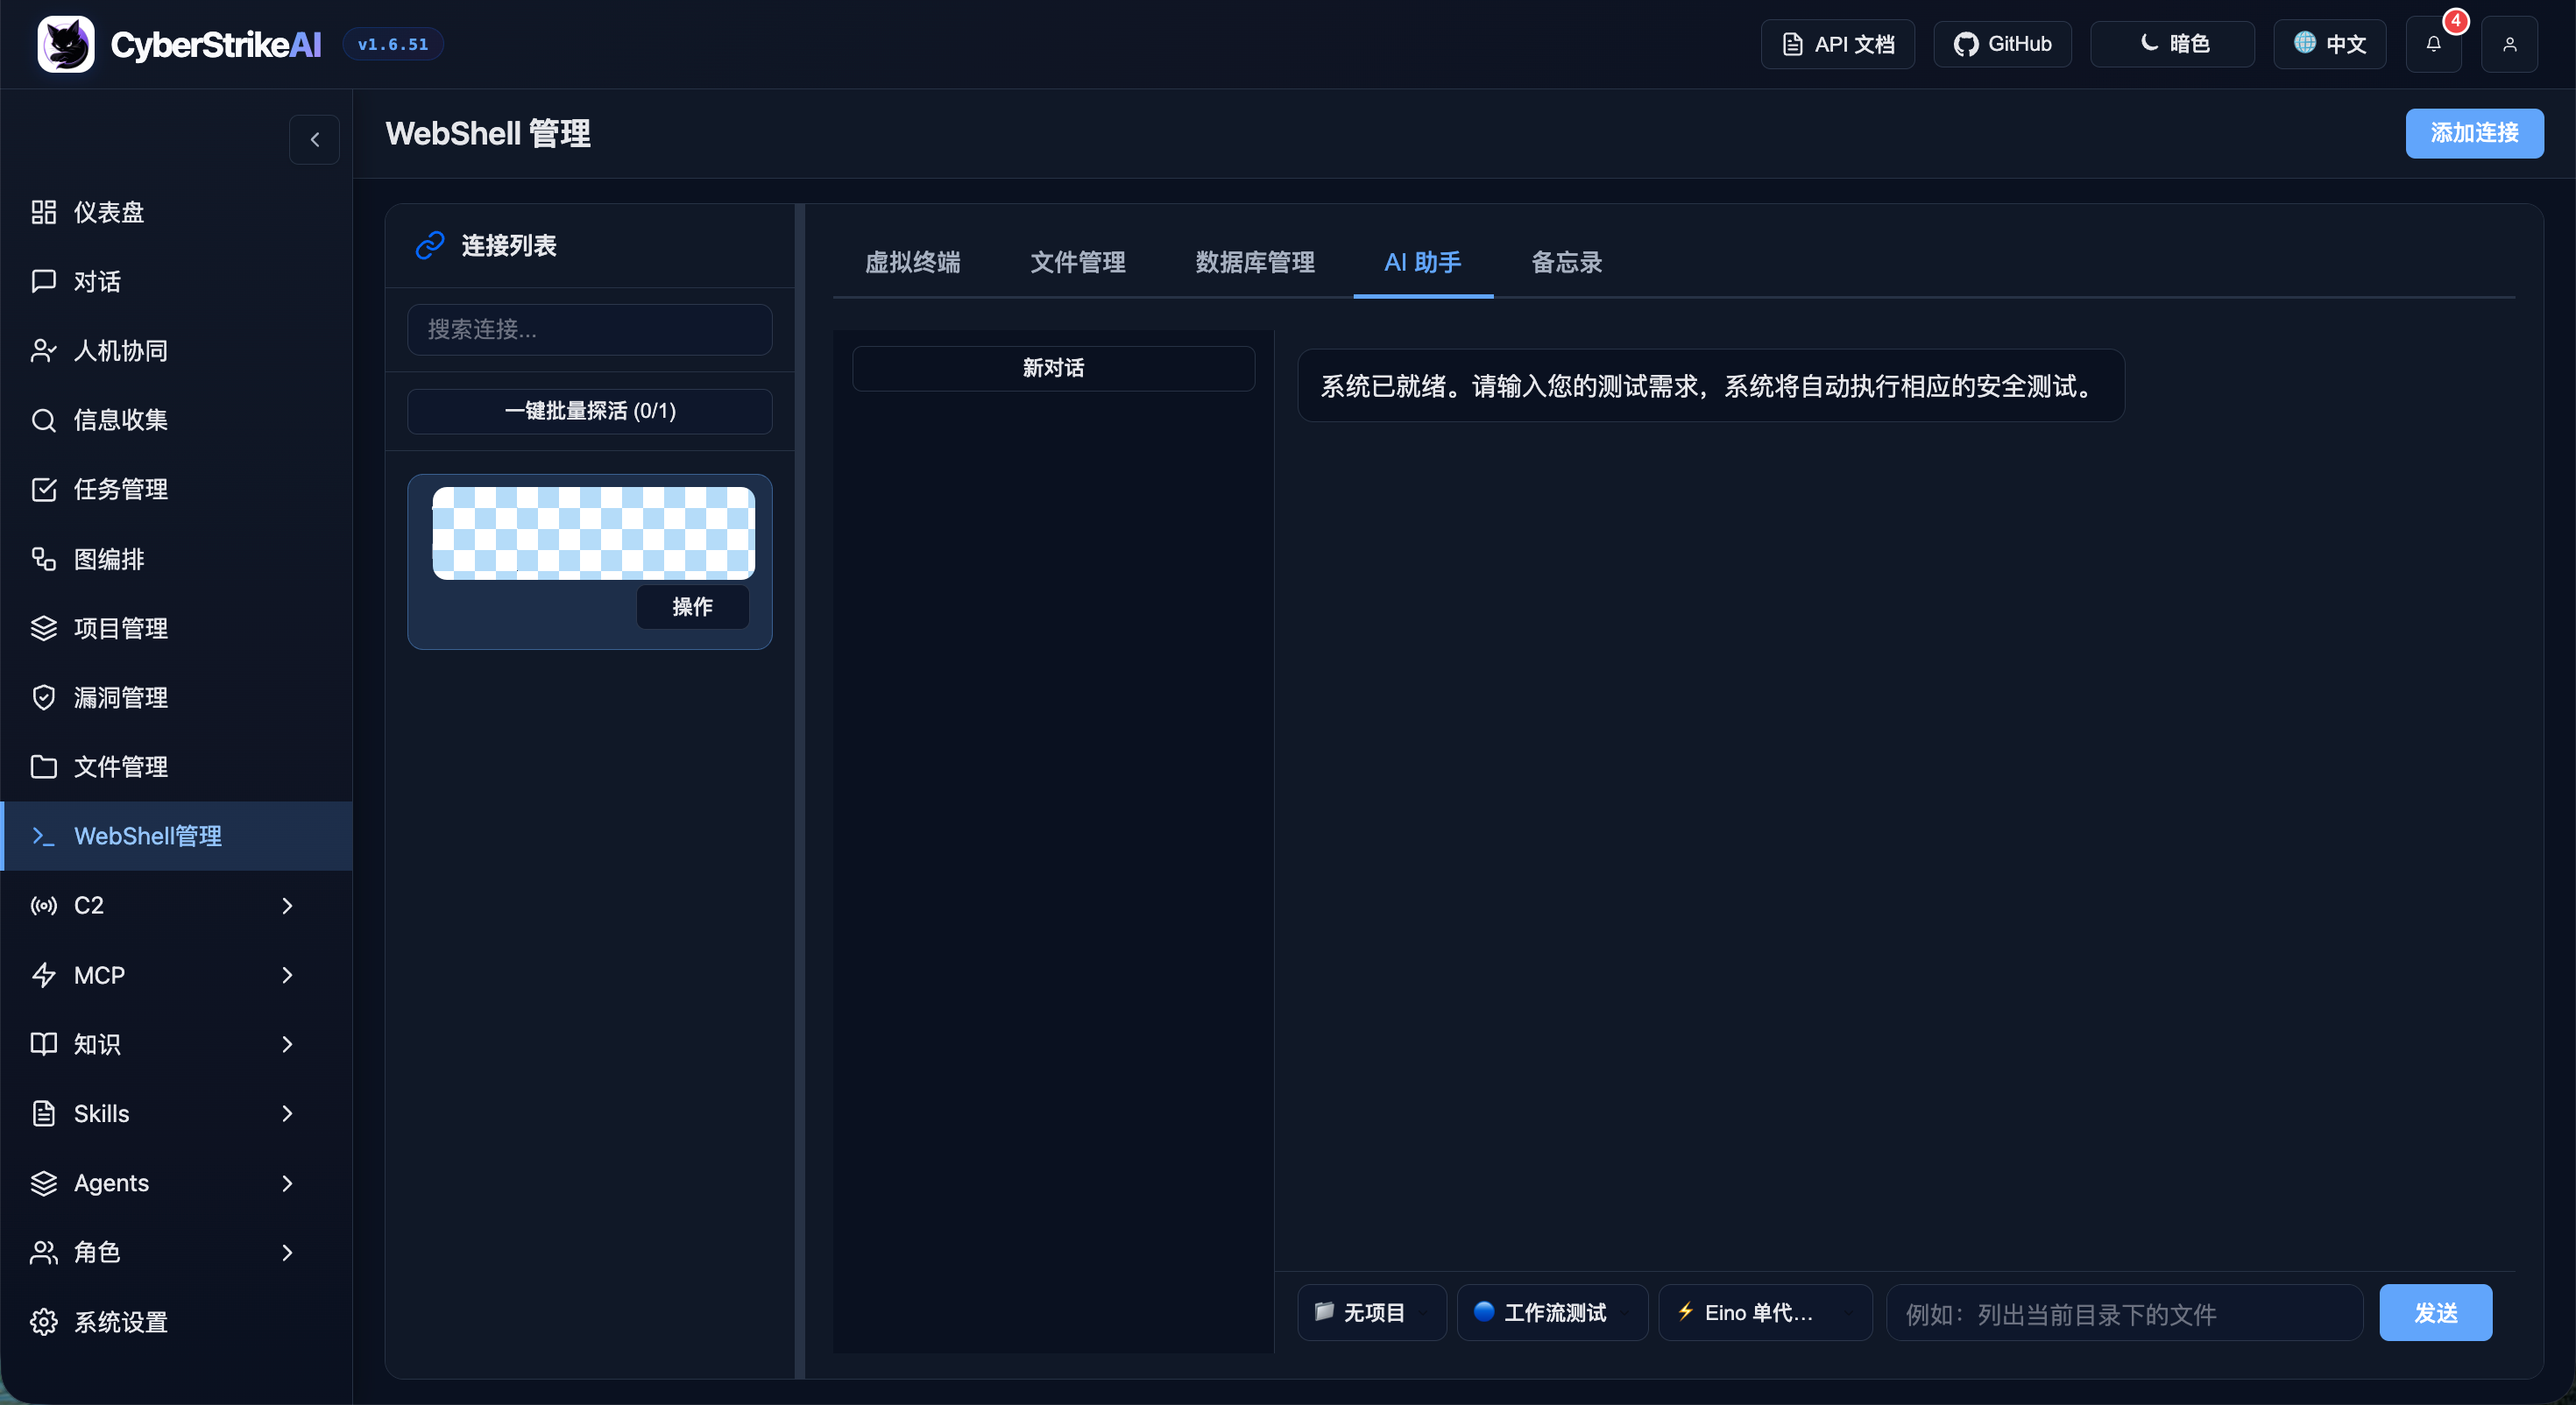
|
MCP-Verwaltung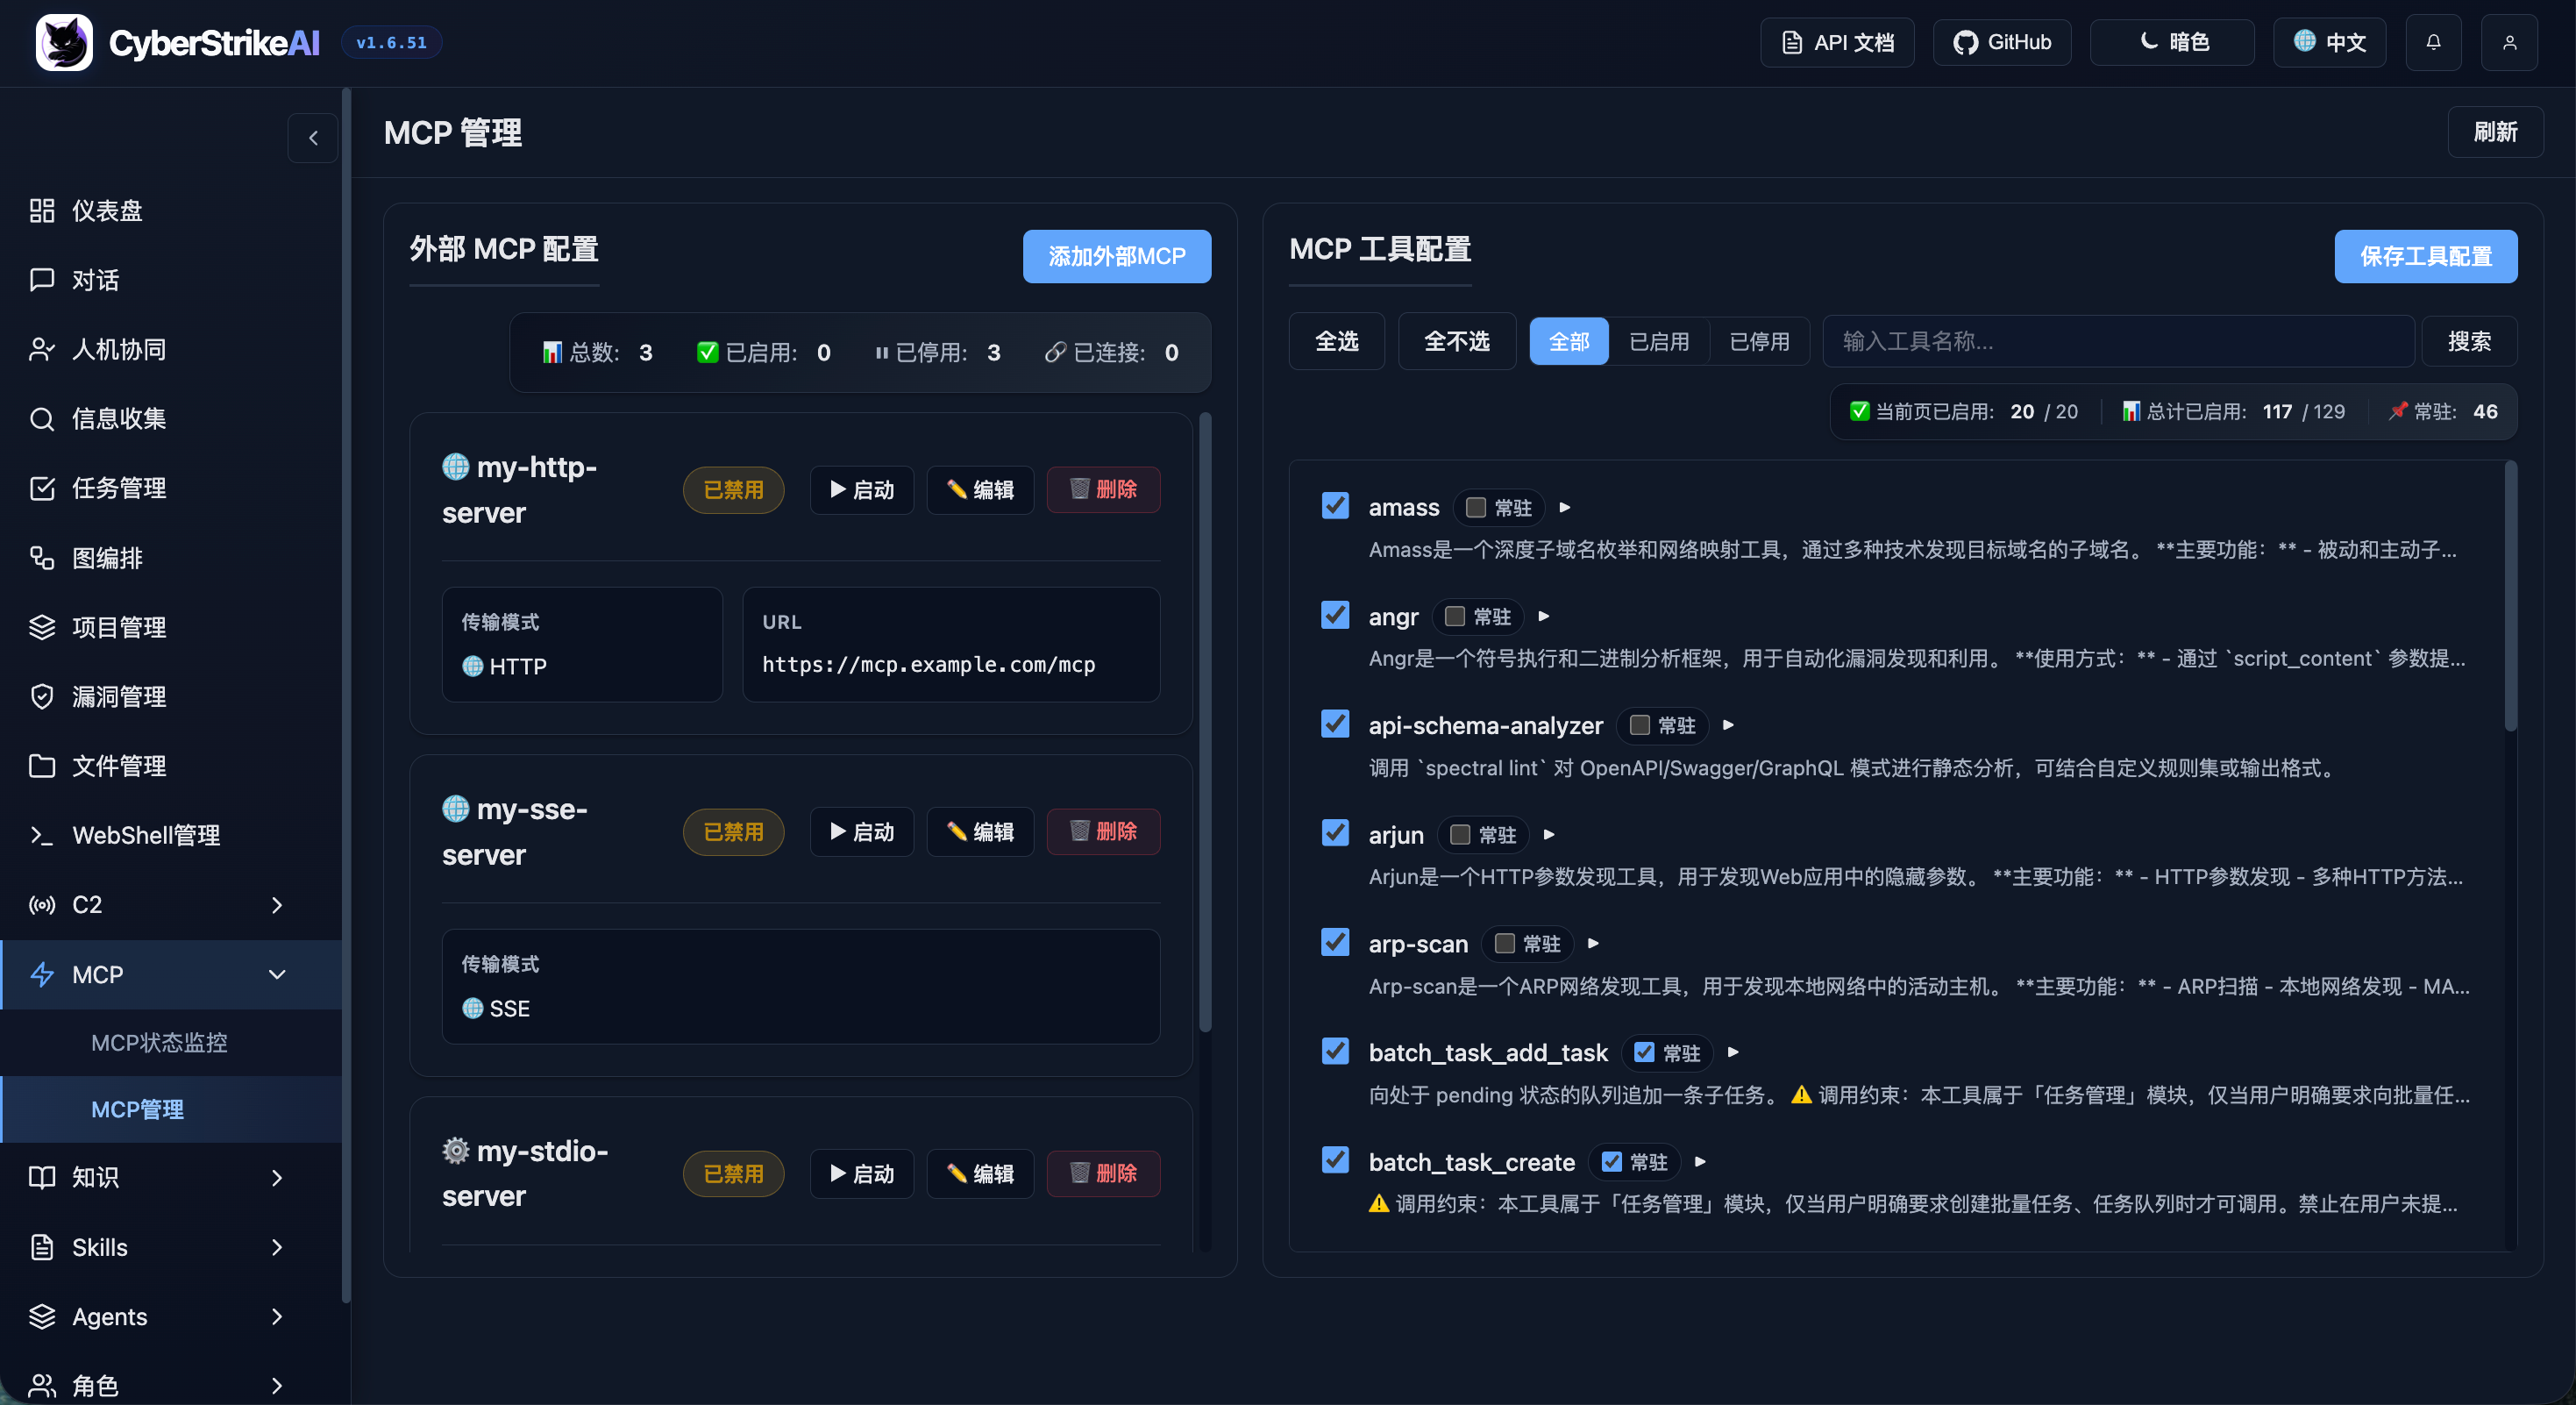
|
Wissensdatenbank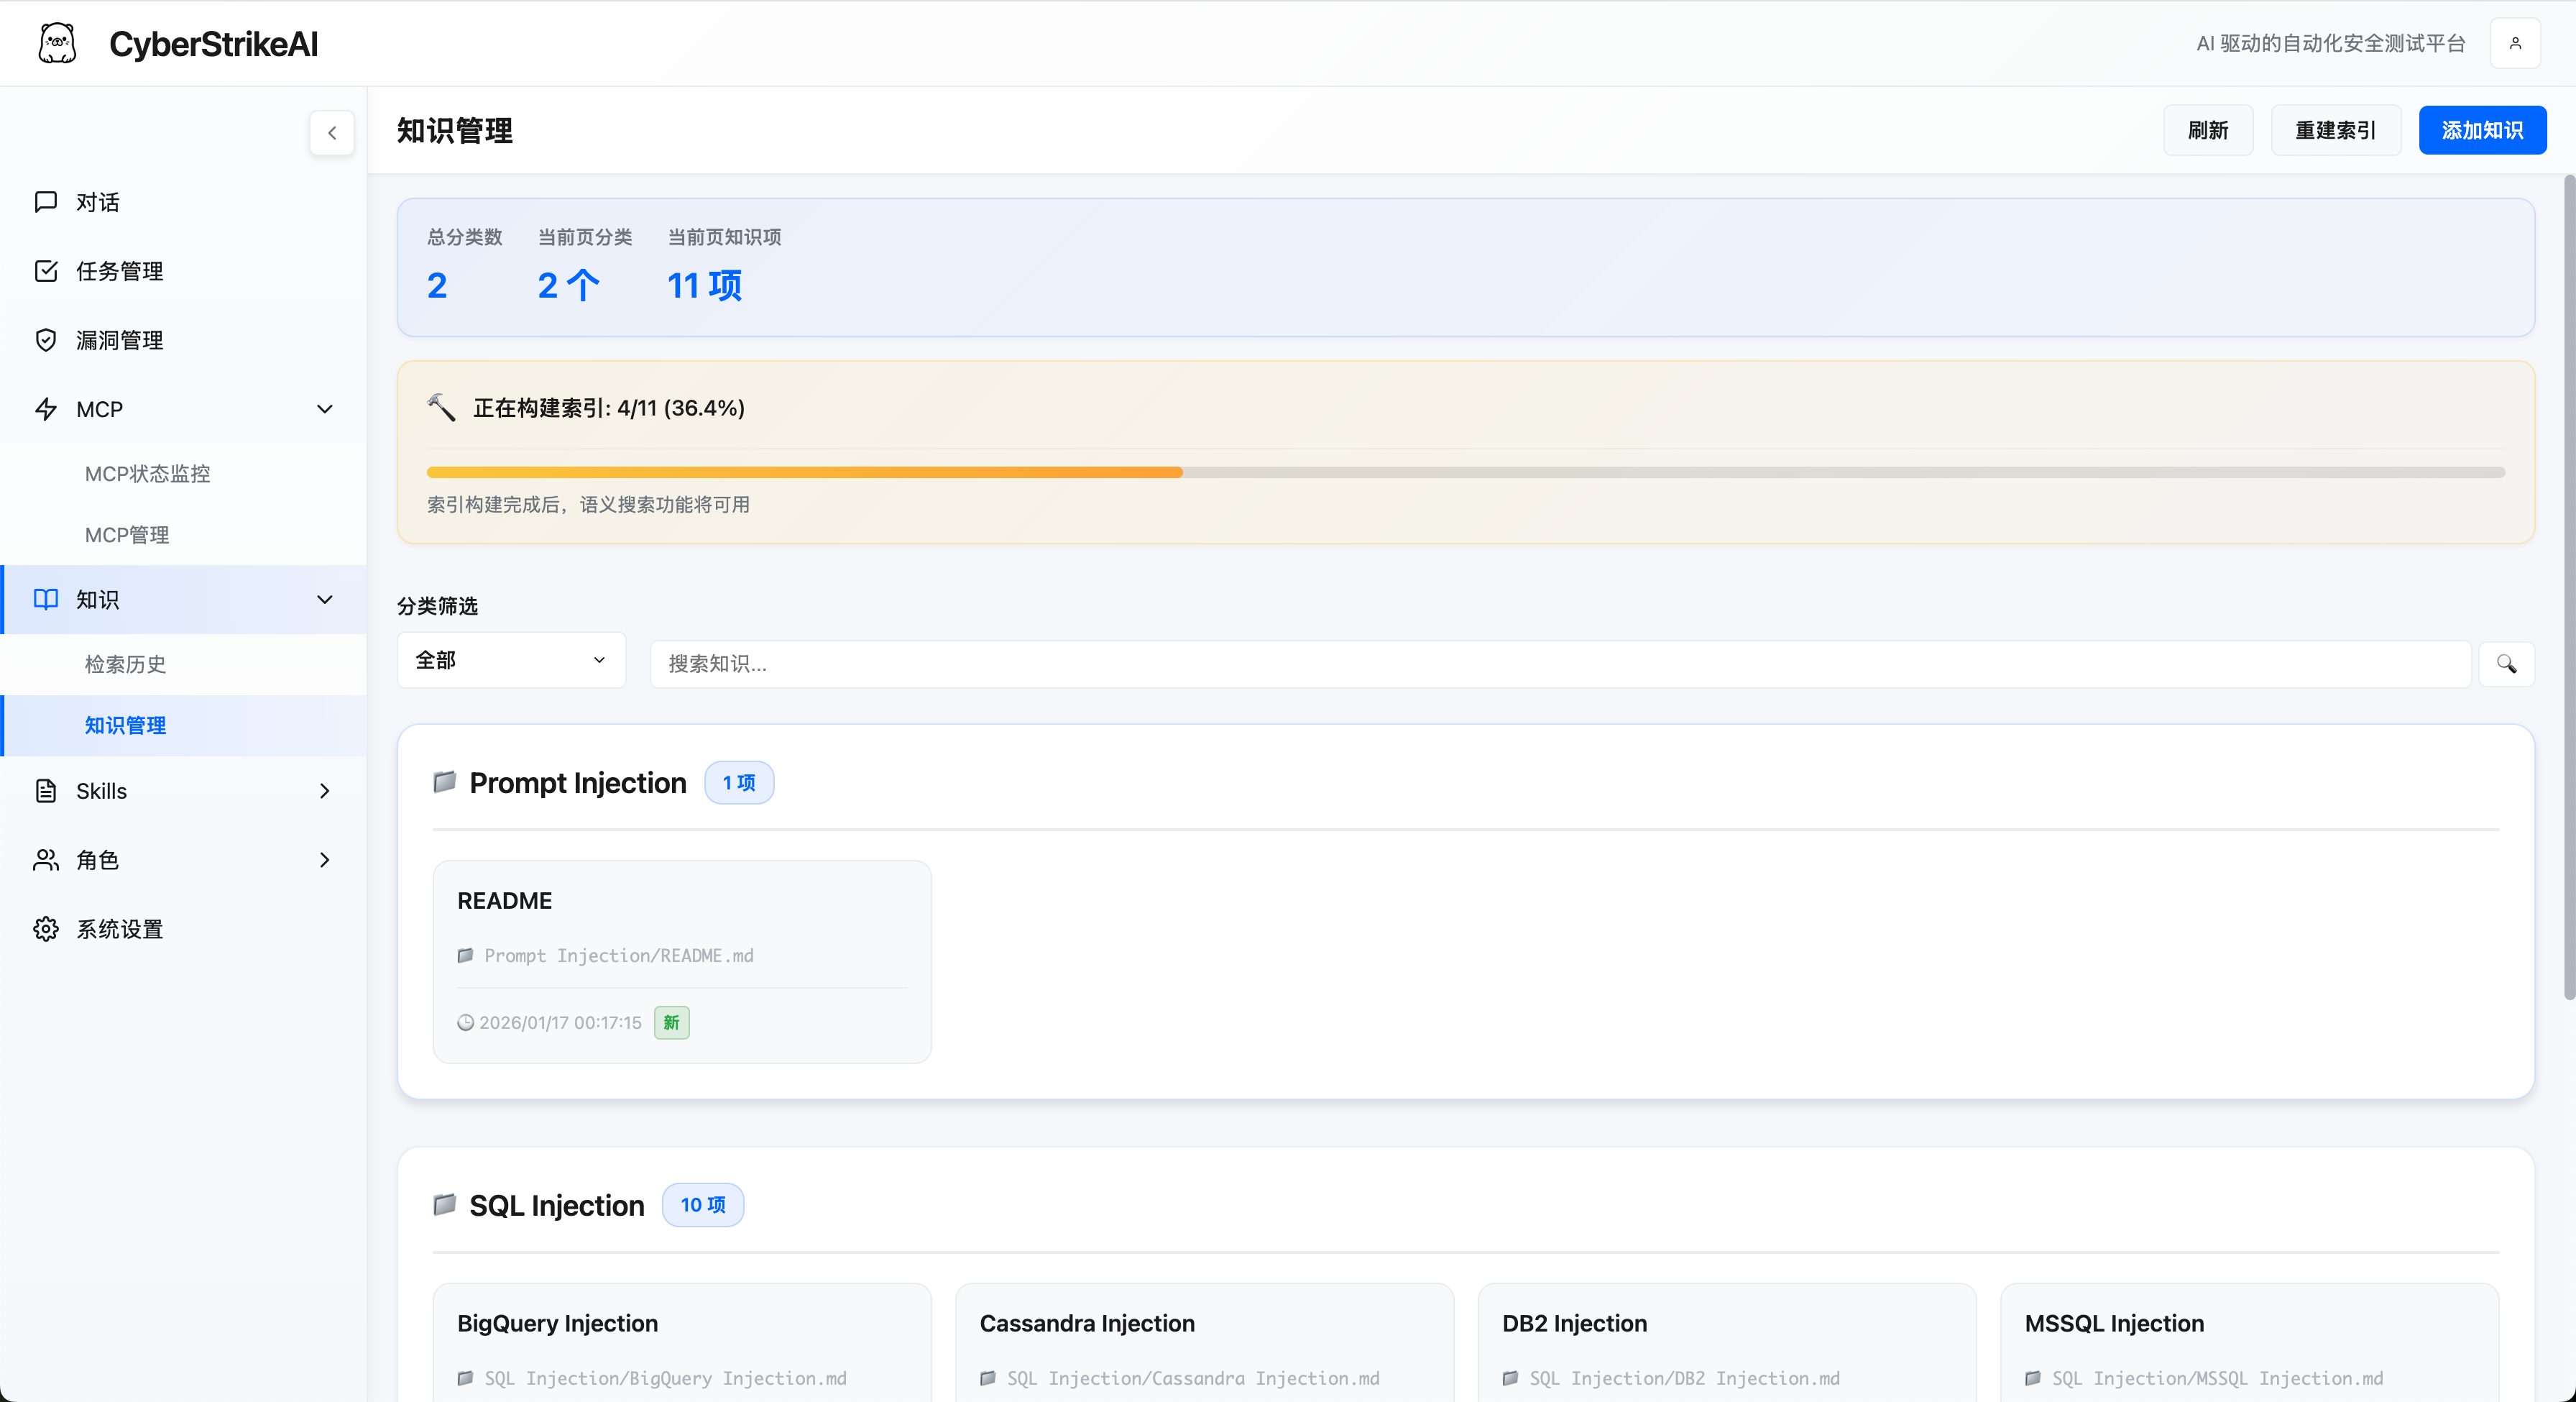
|
Skills-Verwaltung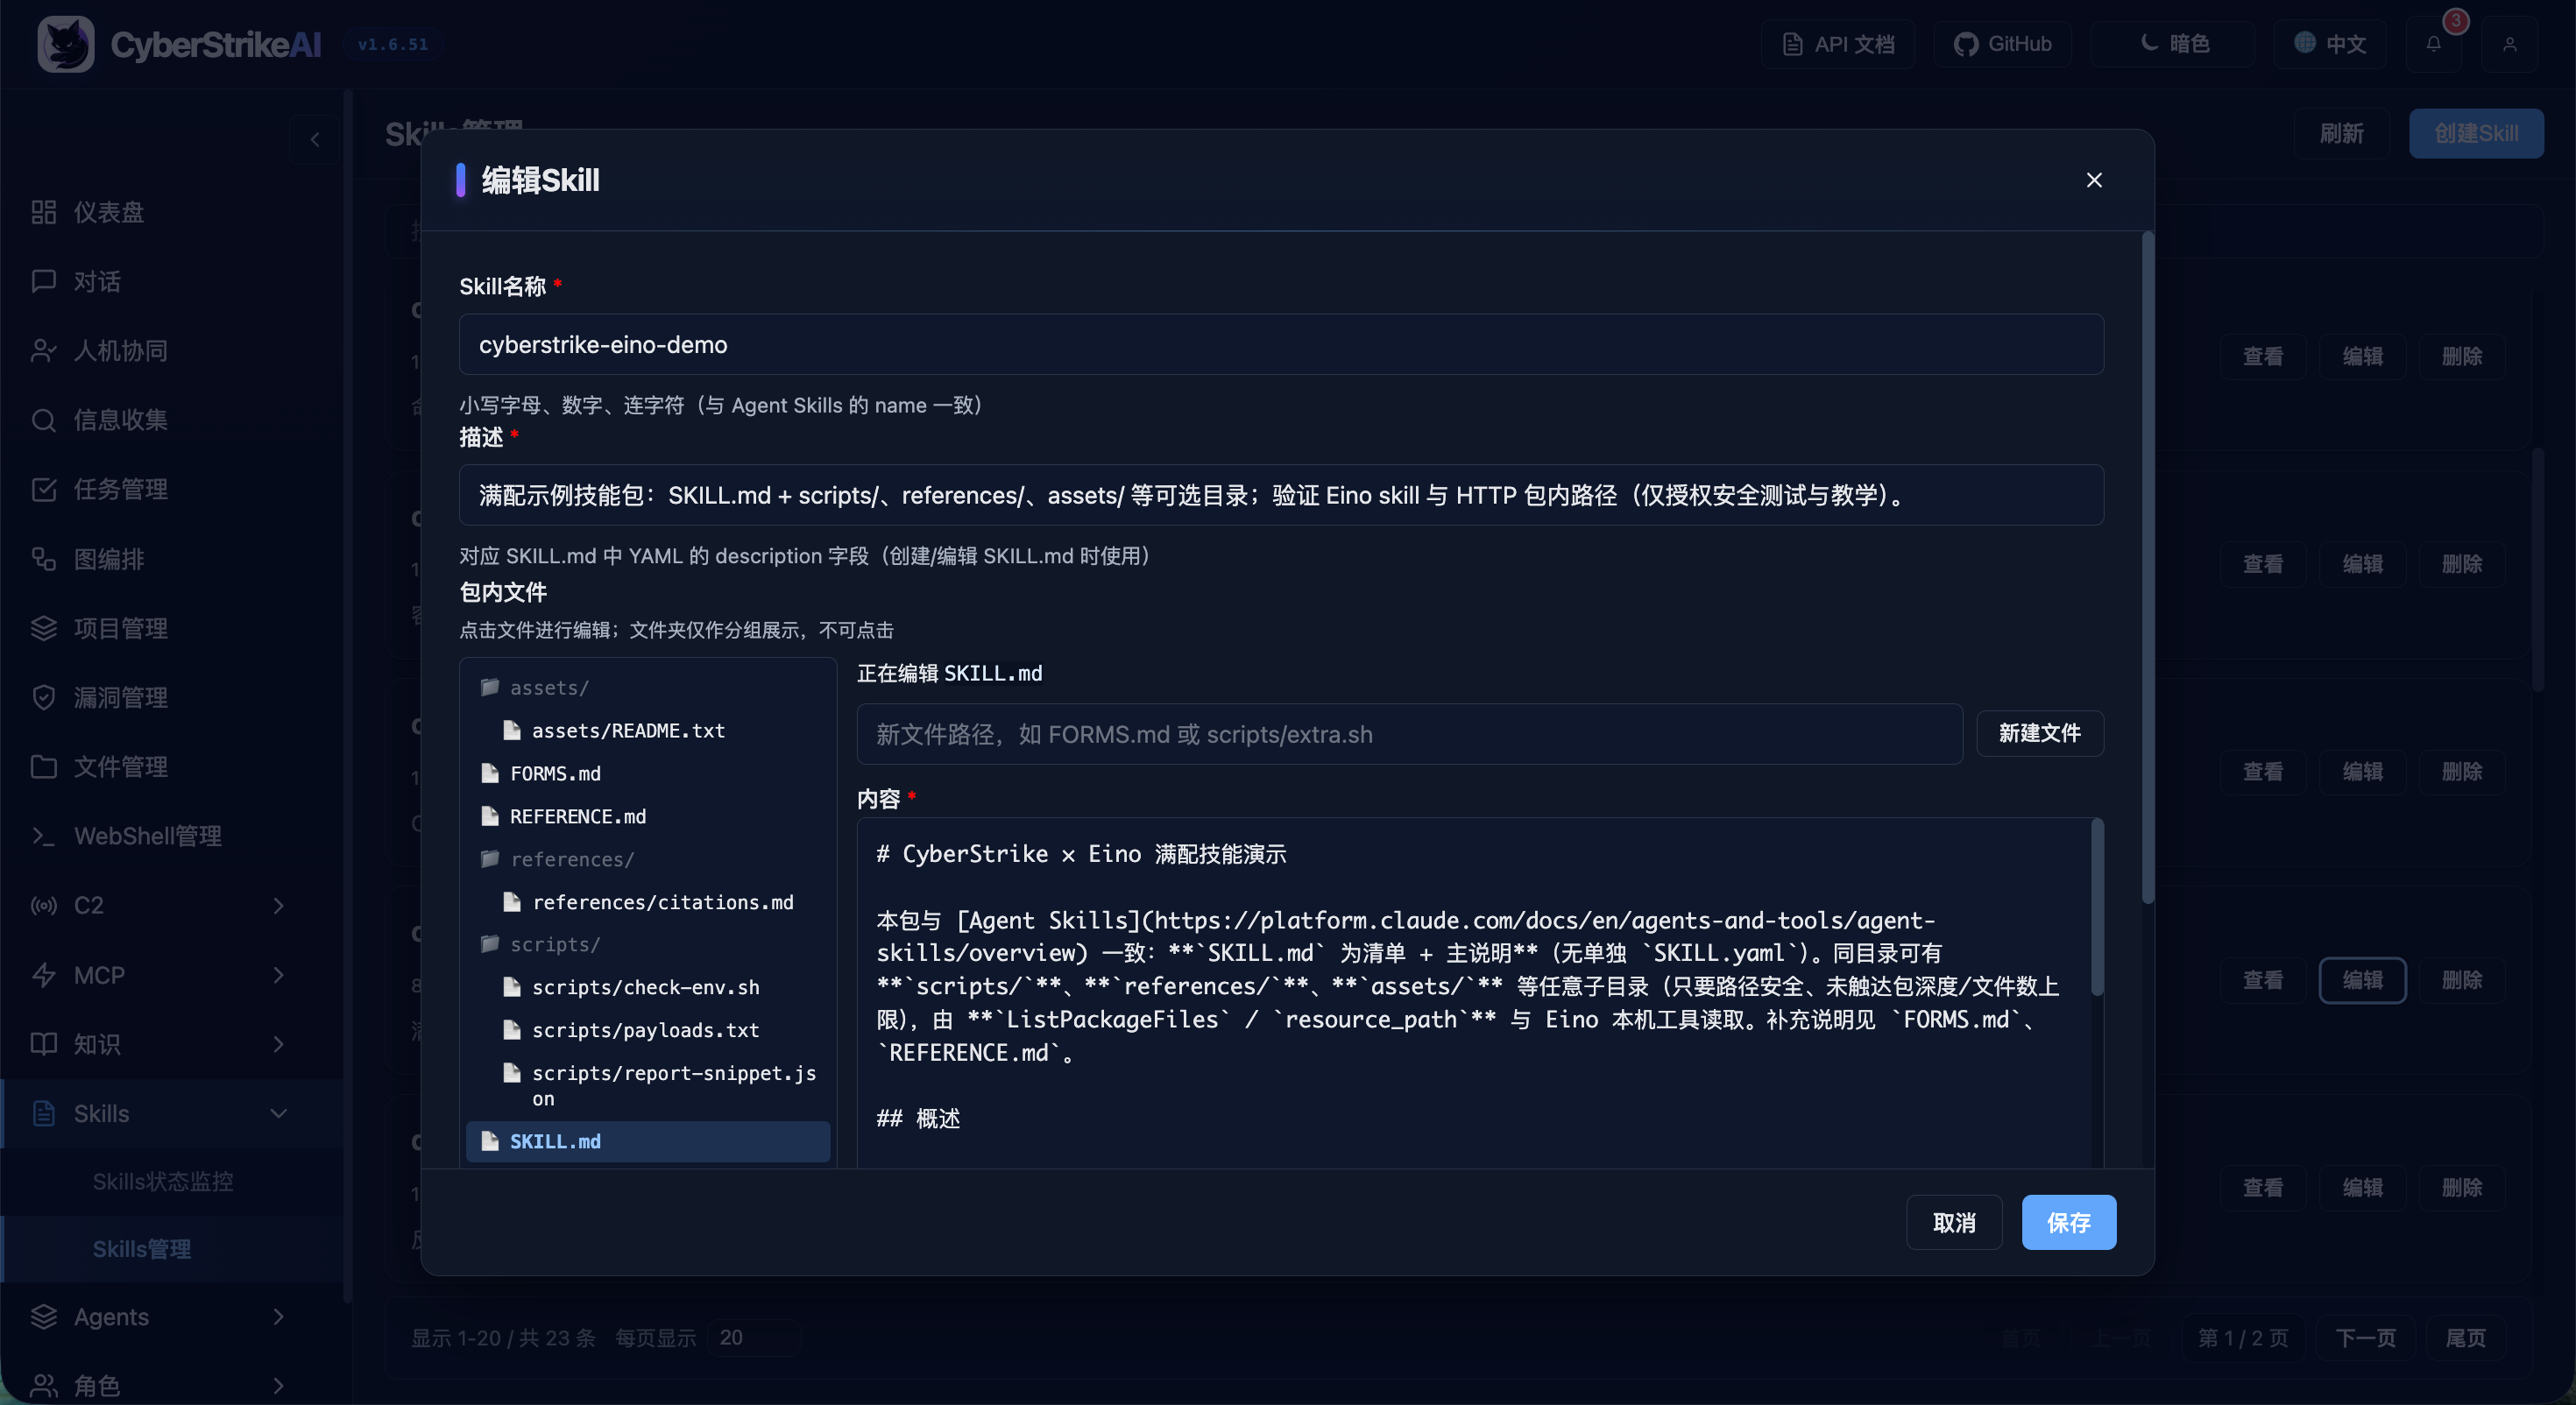
|
Agenten-Verwaltung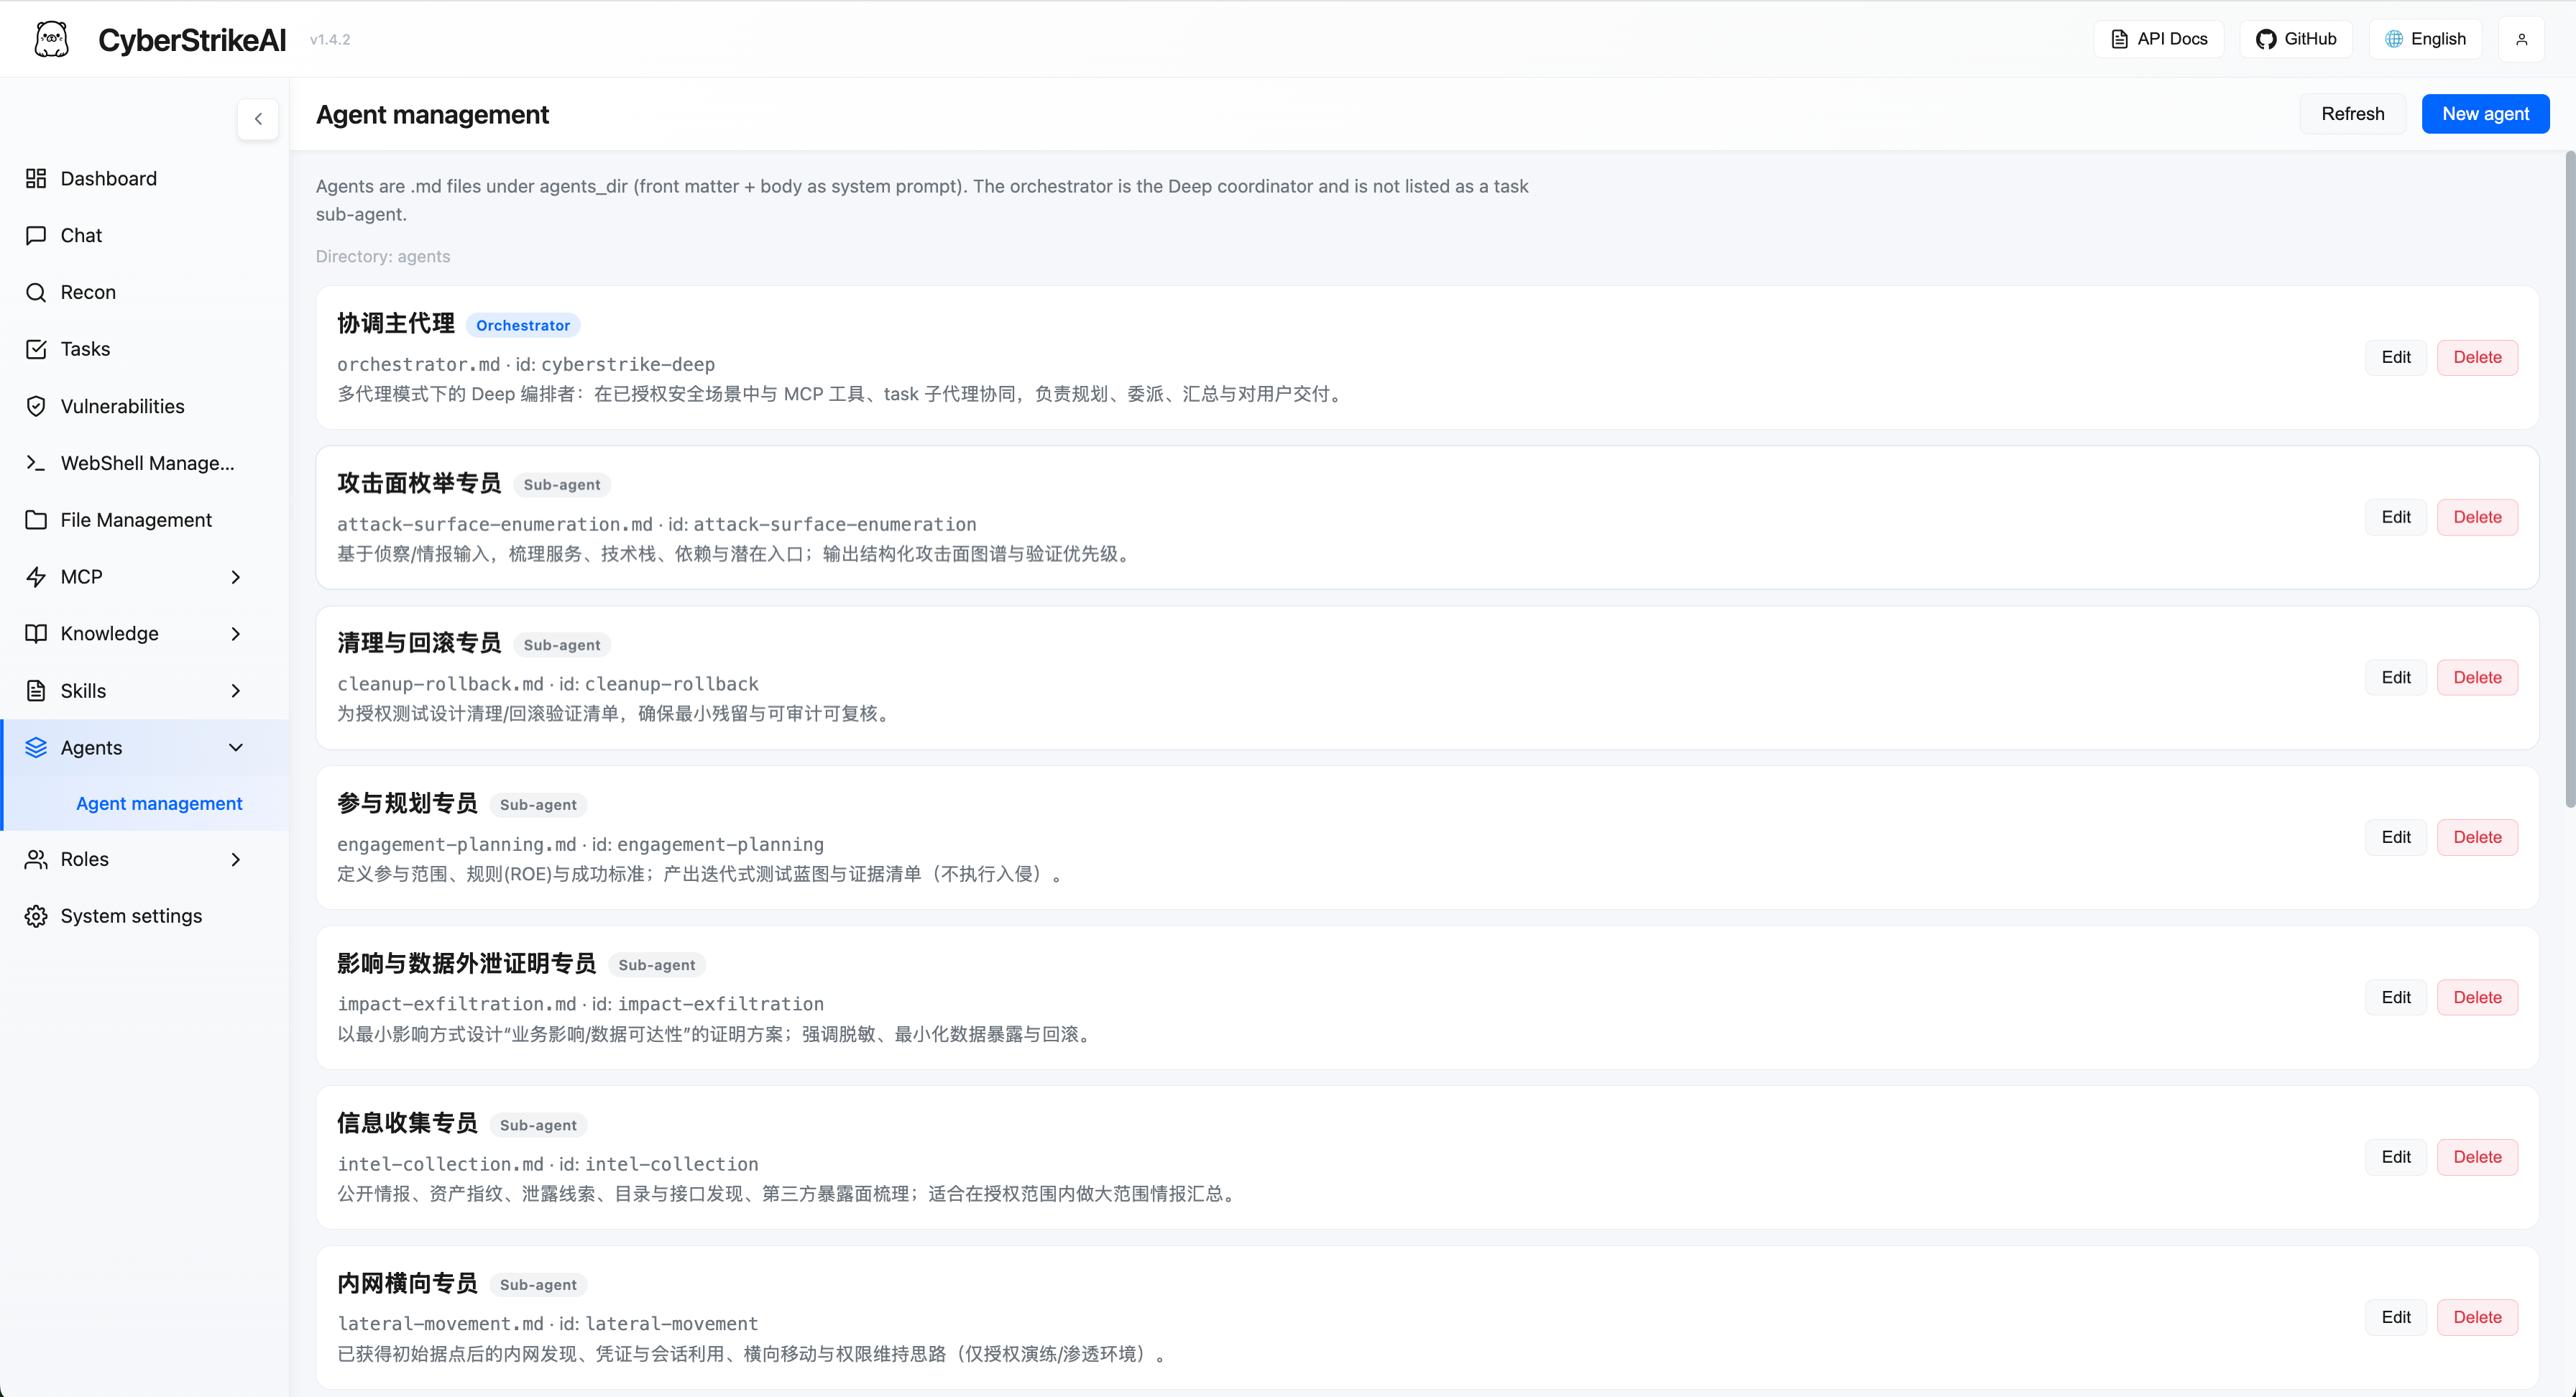
|
Rollenverwaltung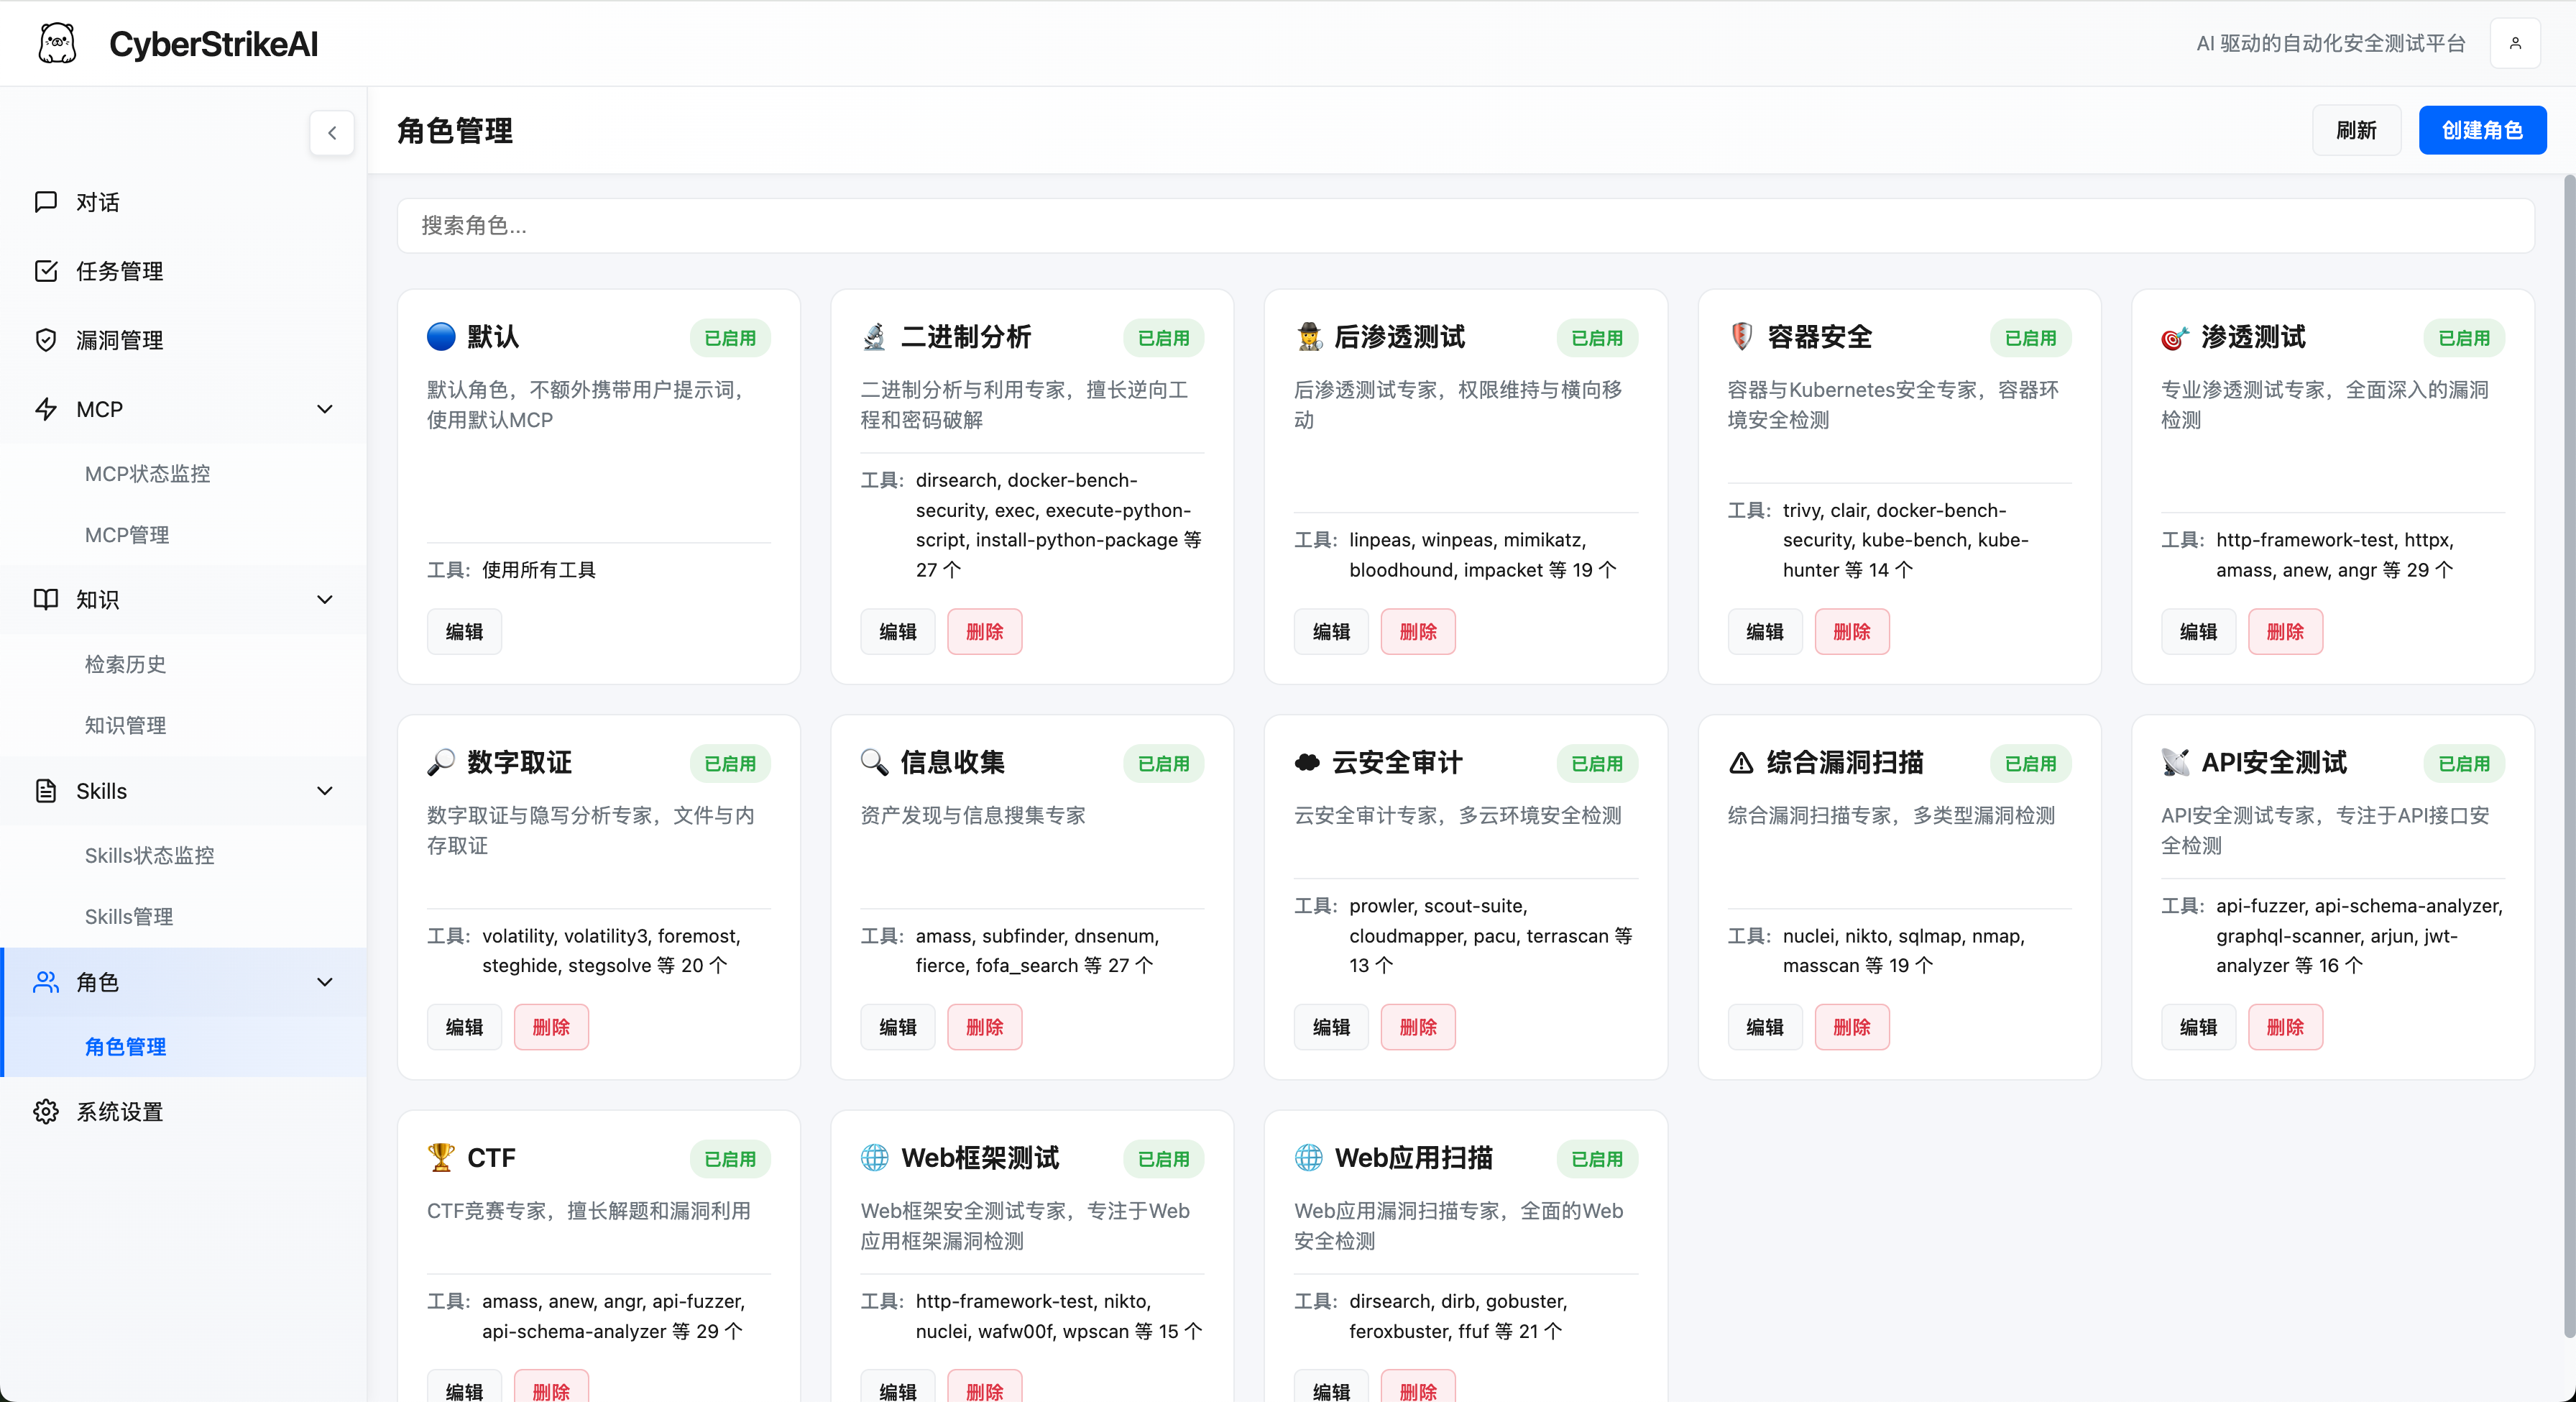
|
Systemeinstellungen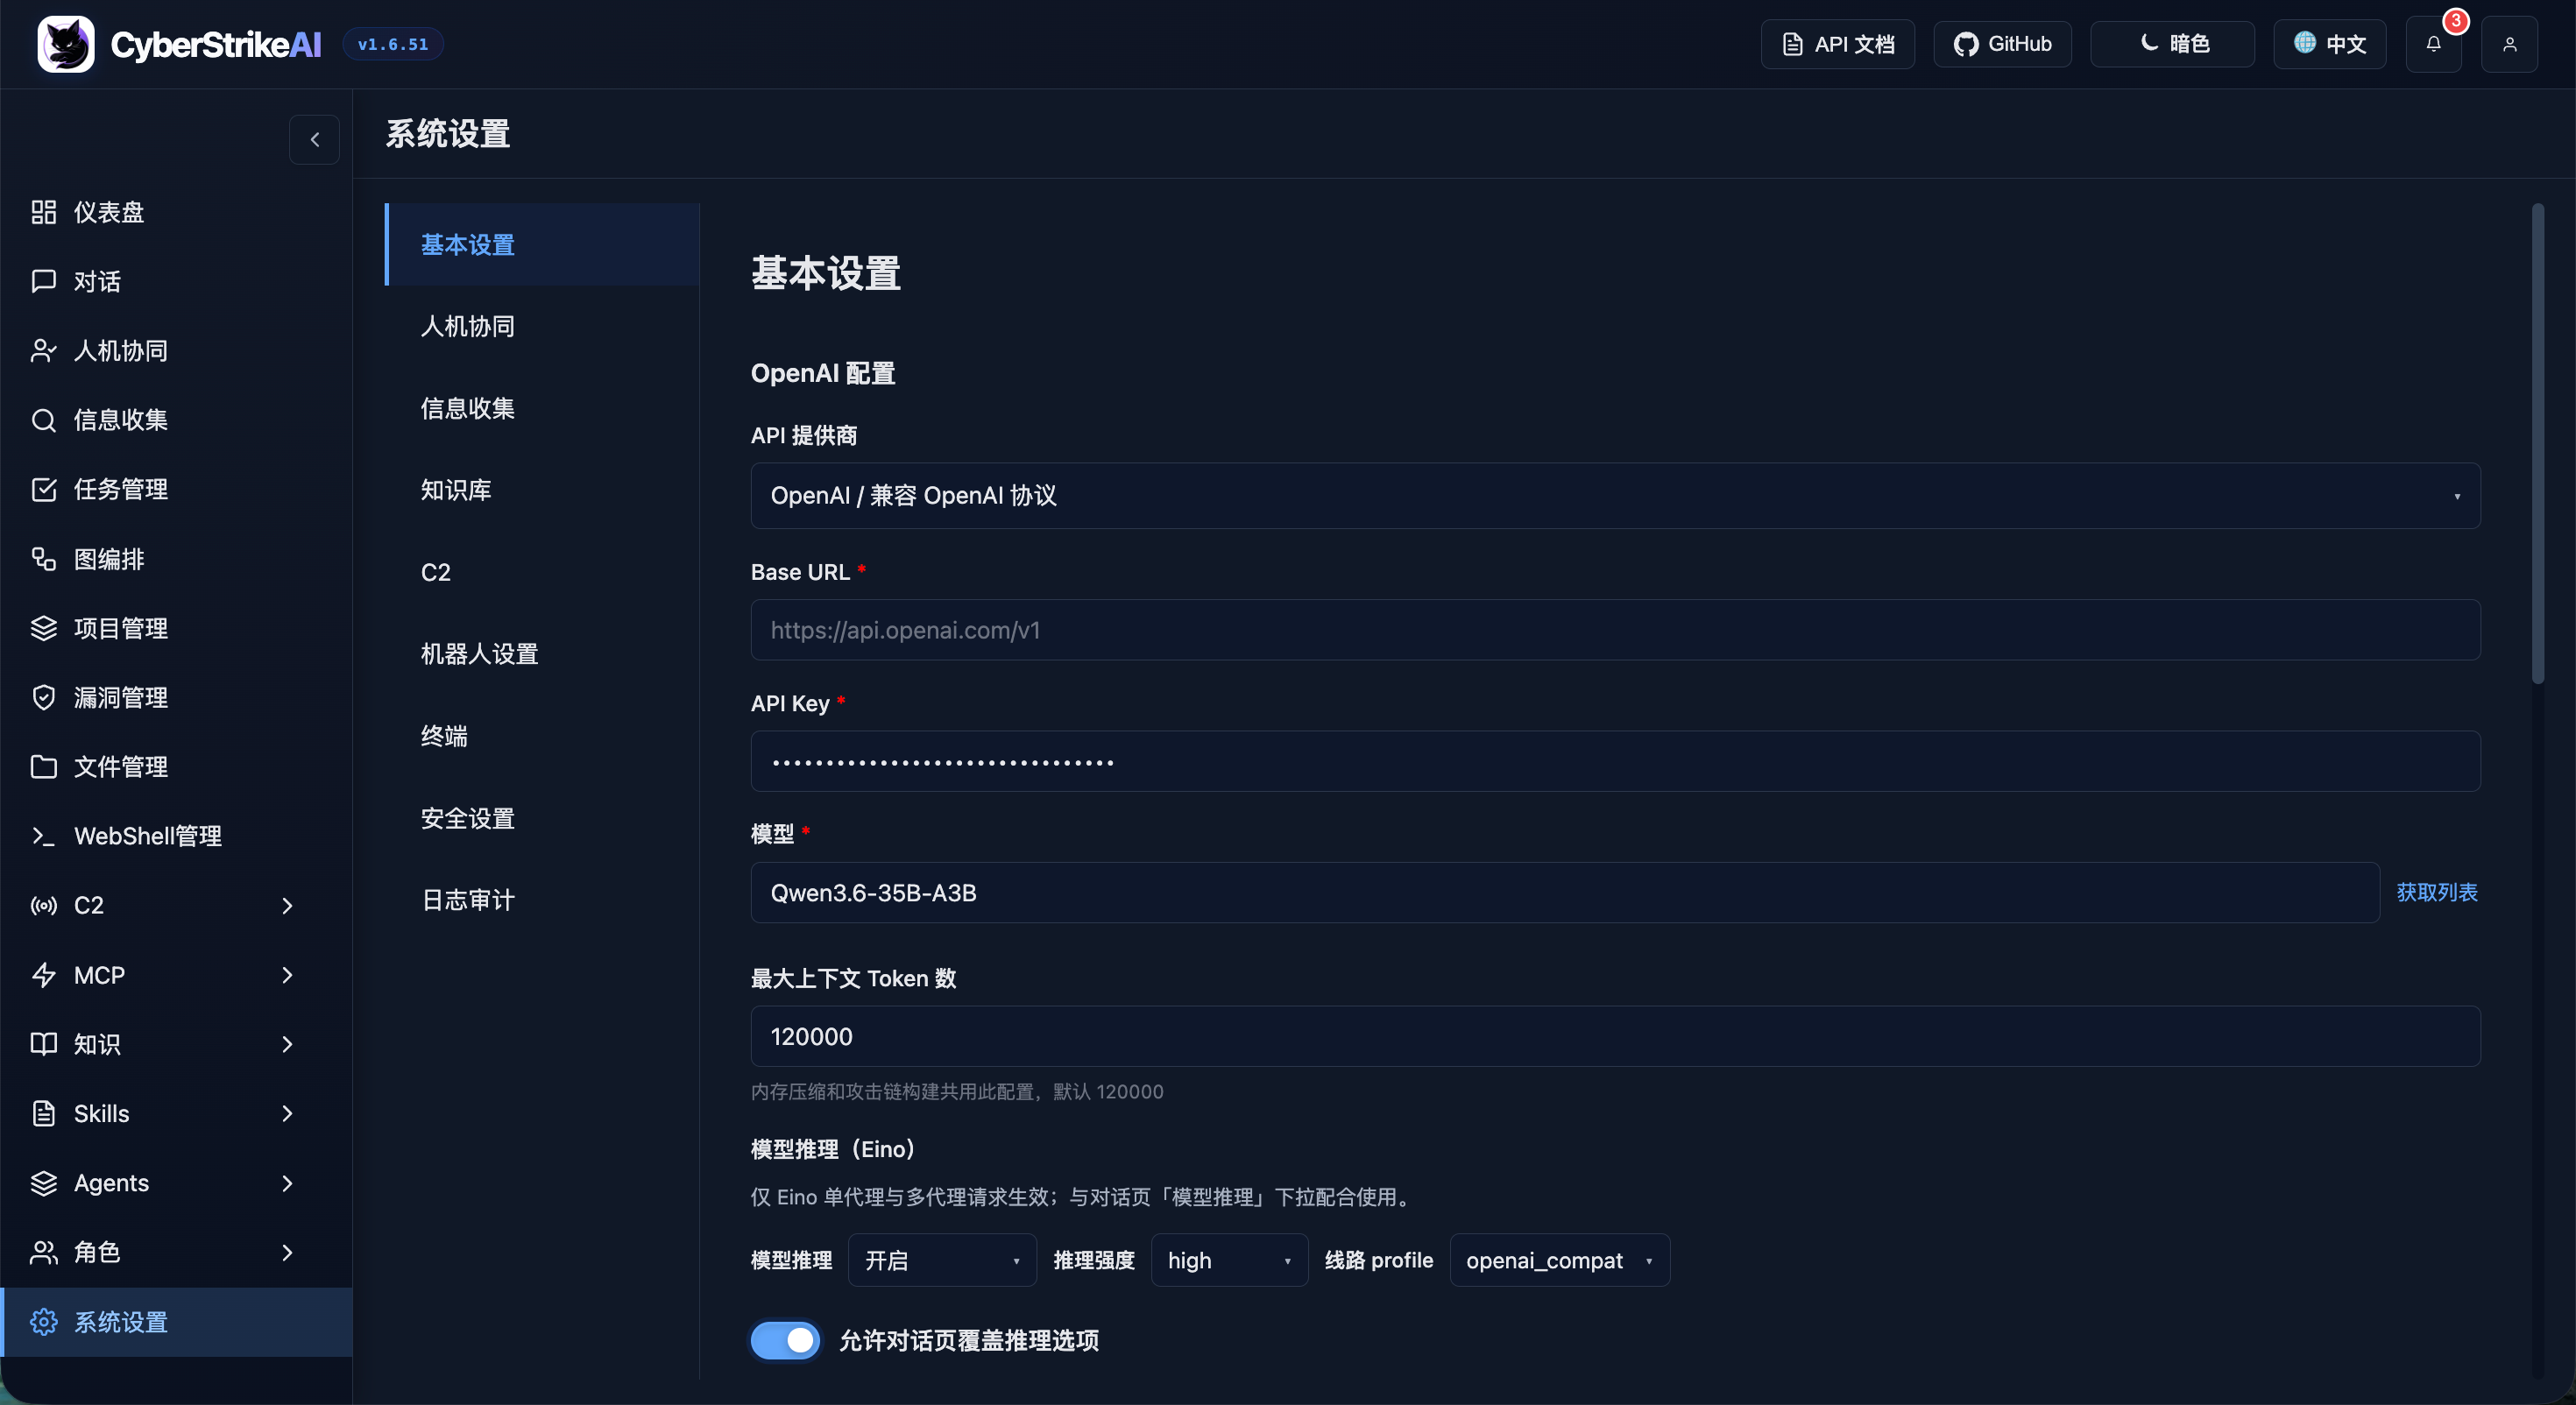
|
MCP-stdio-Modus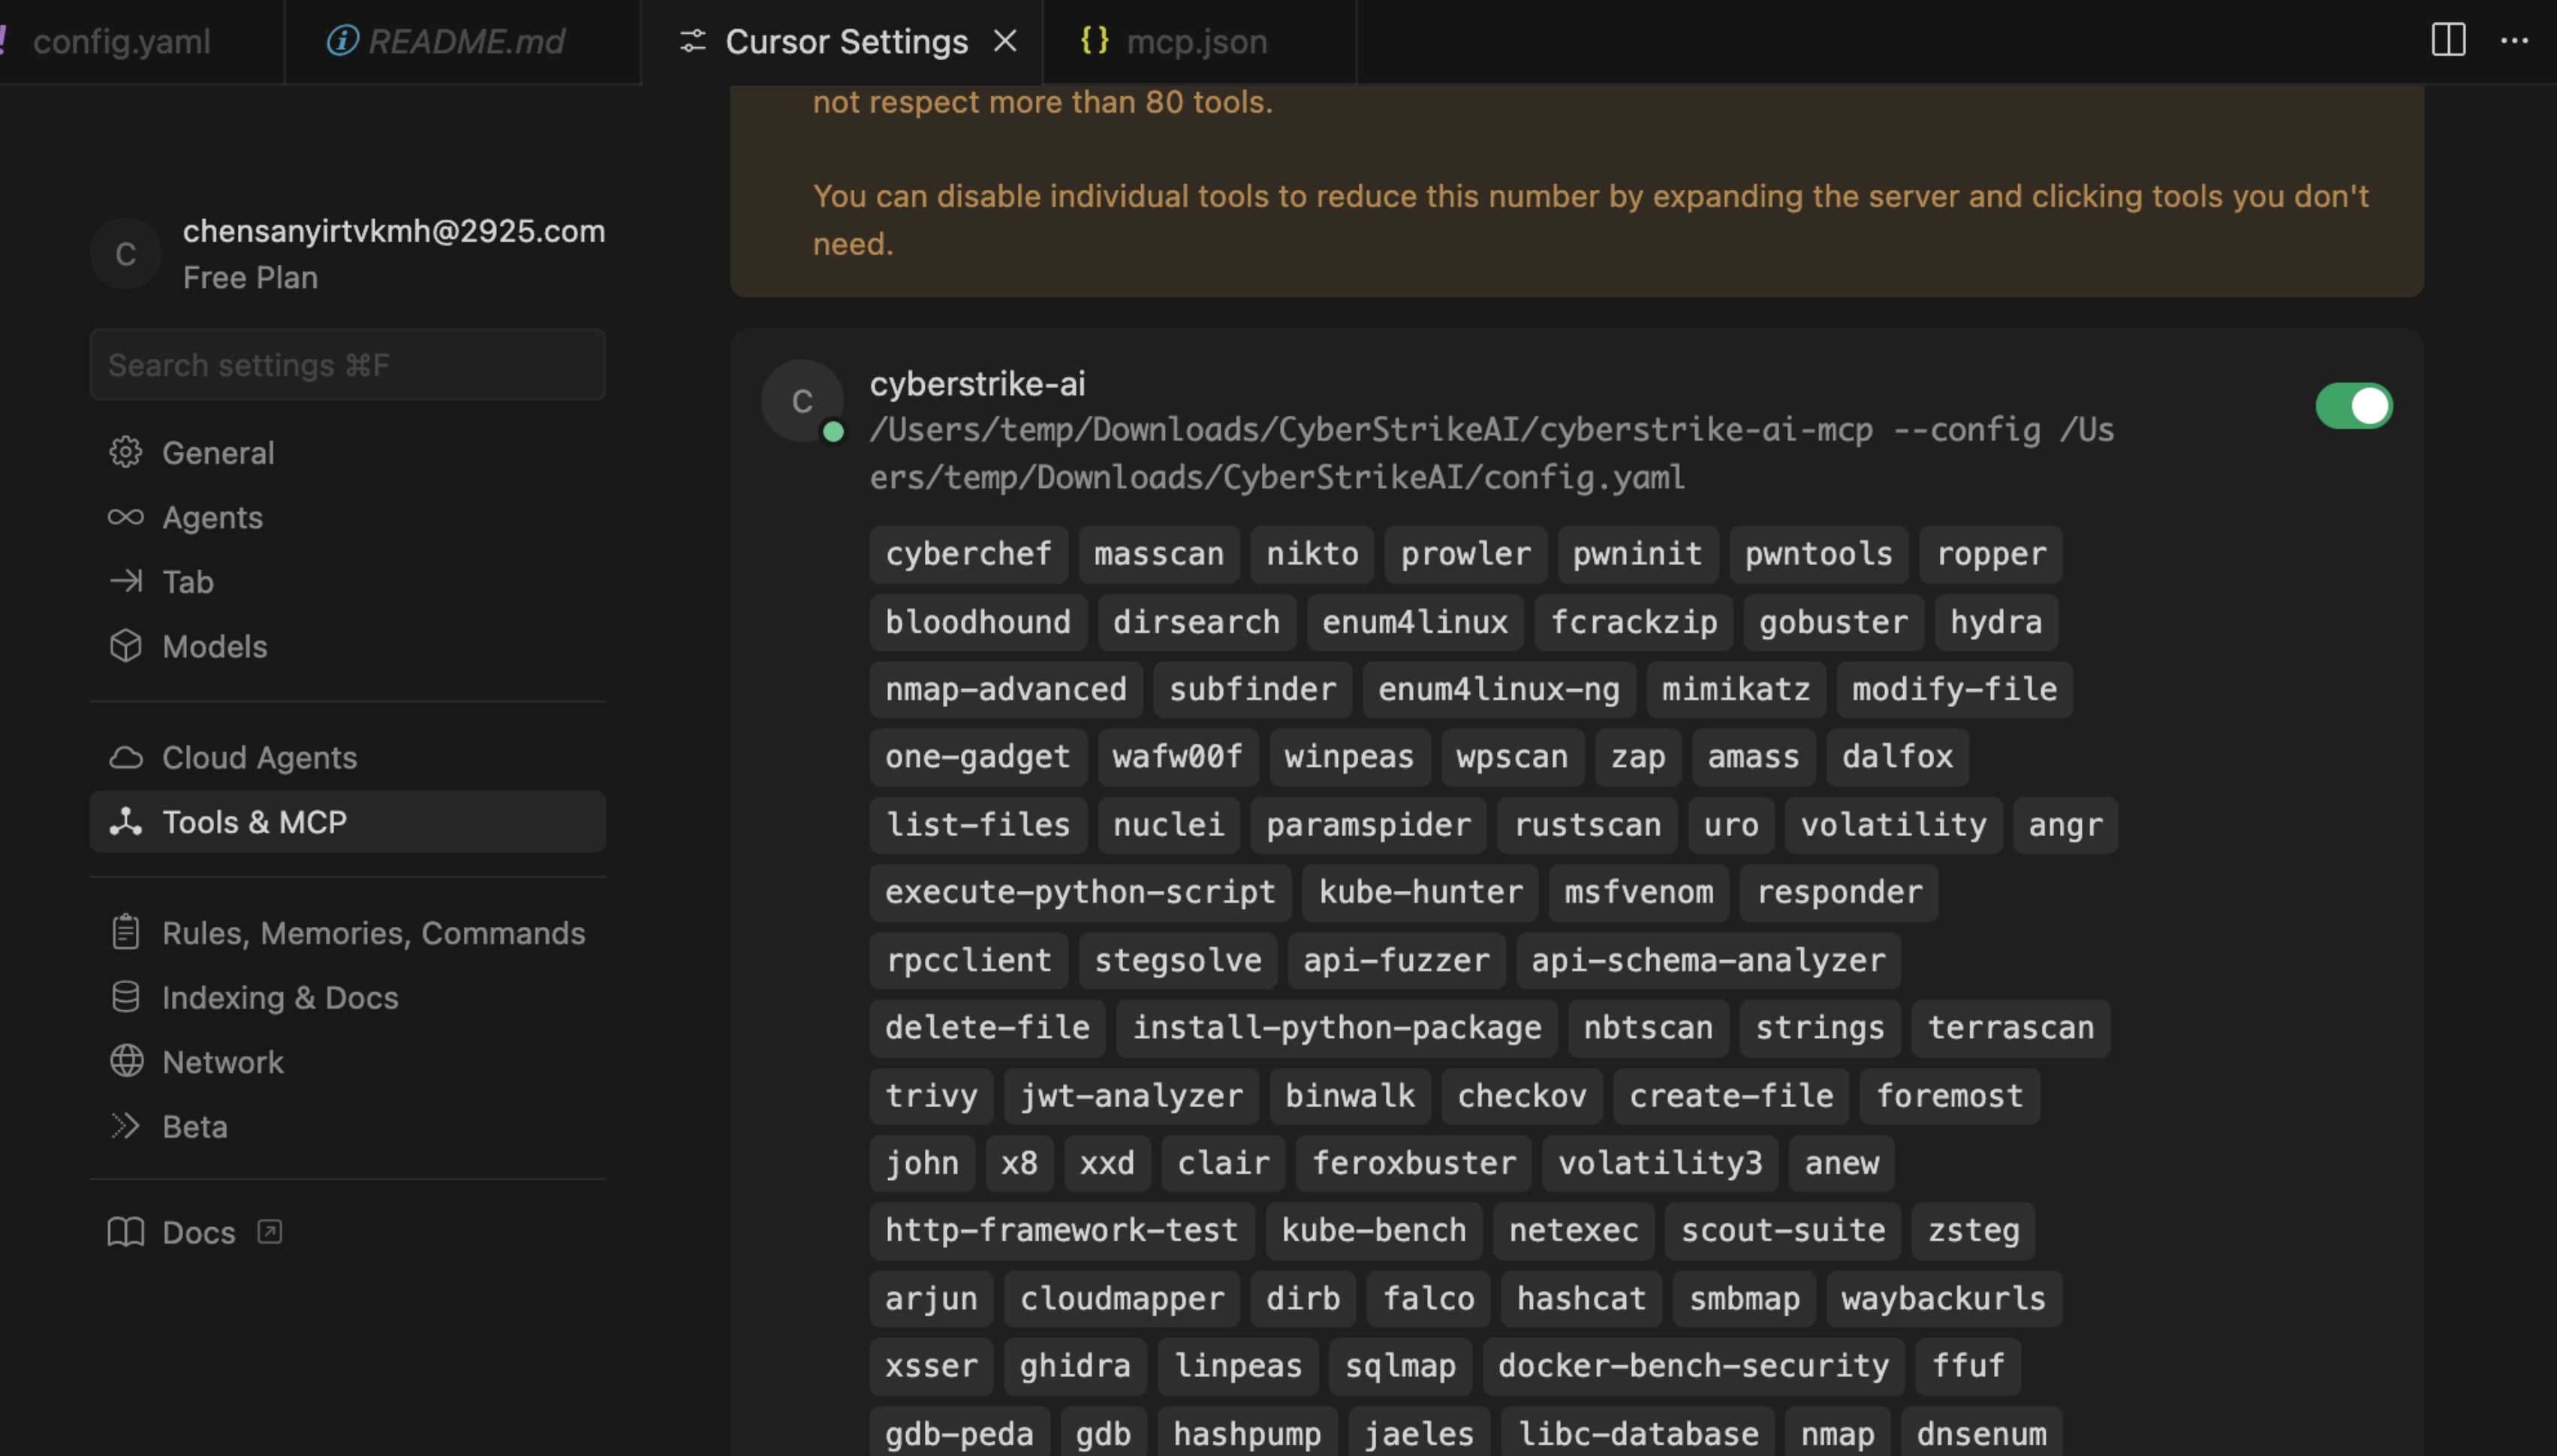
|
Burp-Suite-Plugin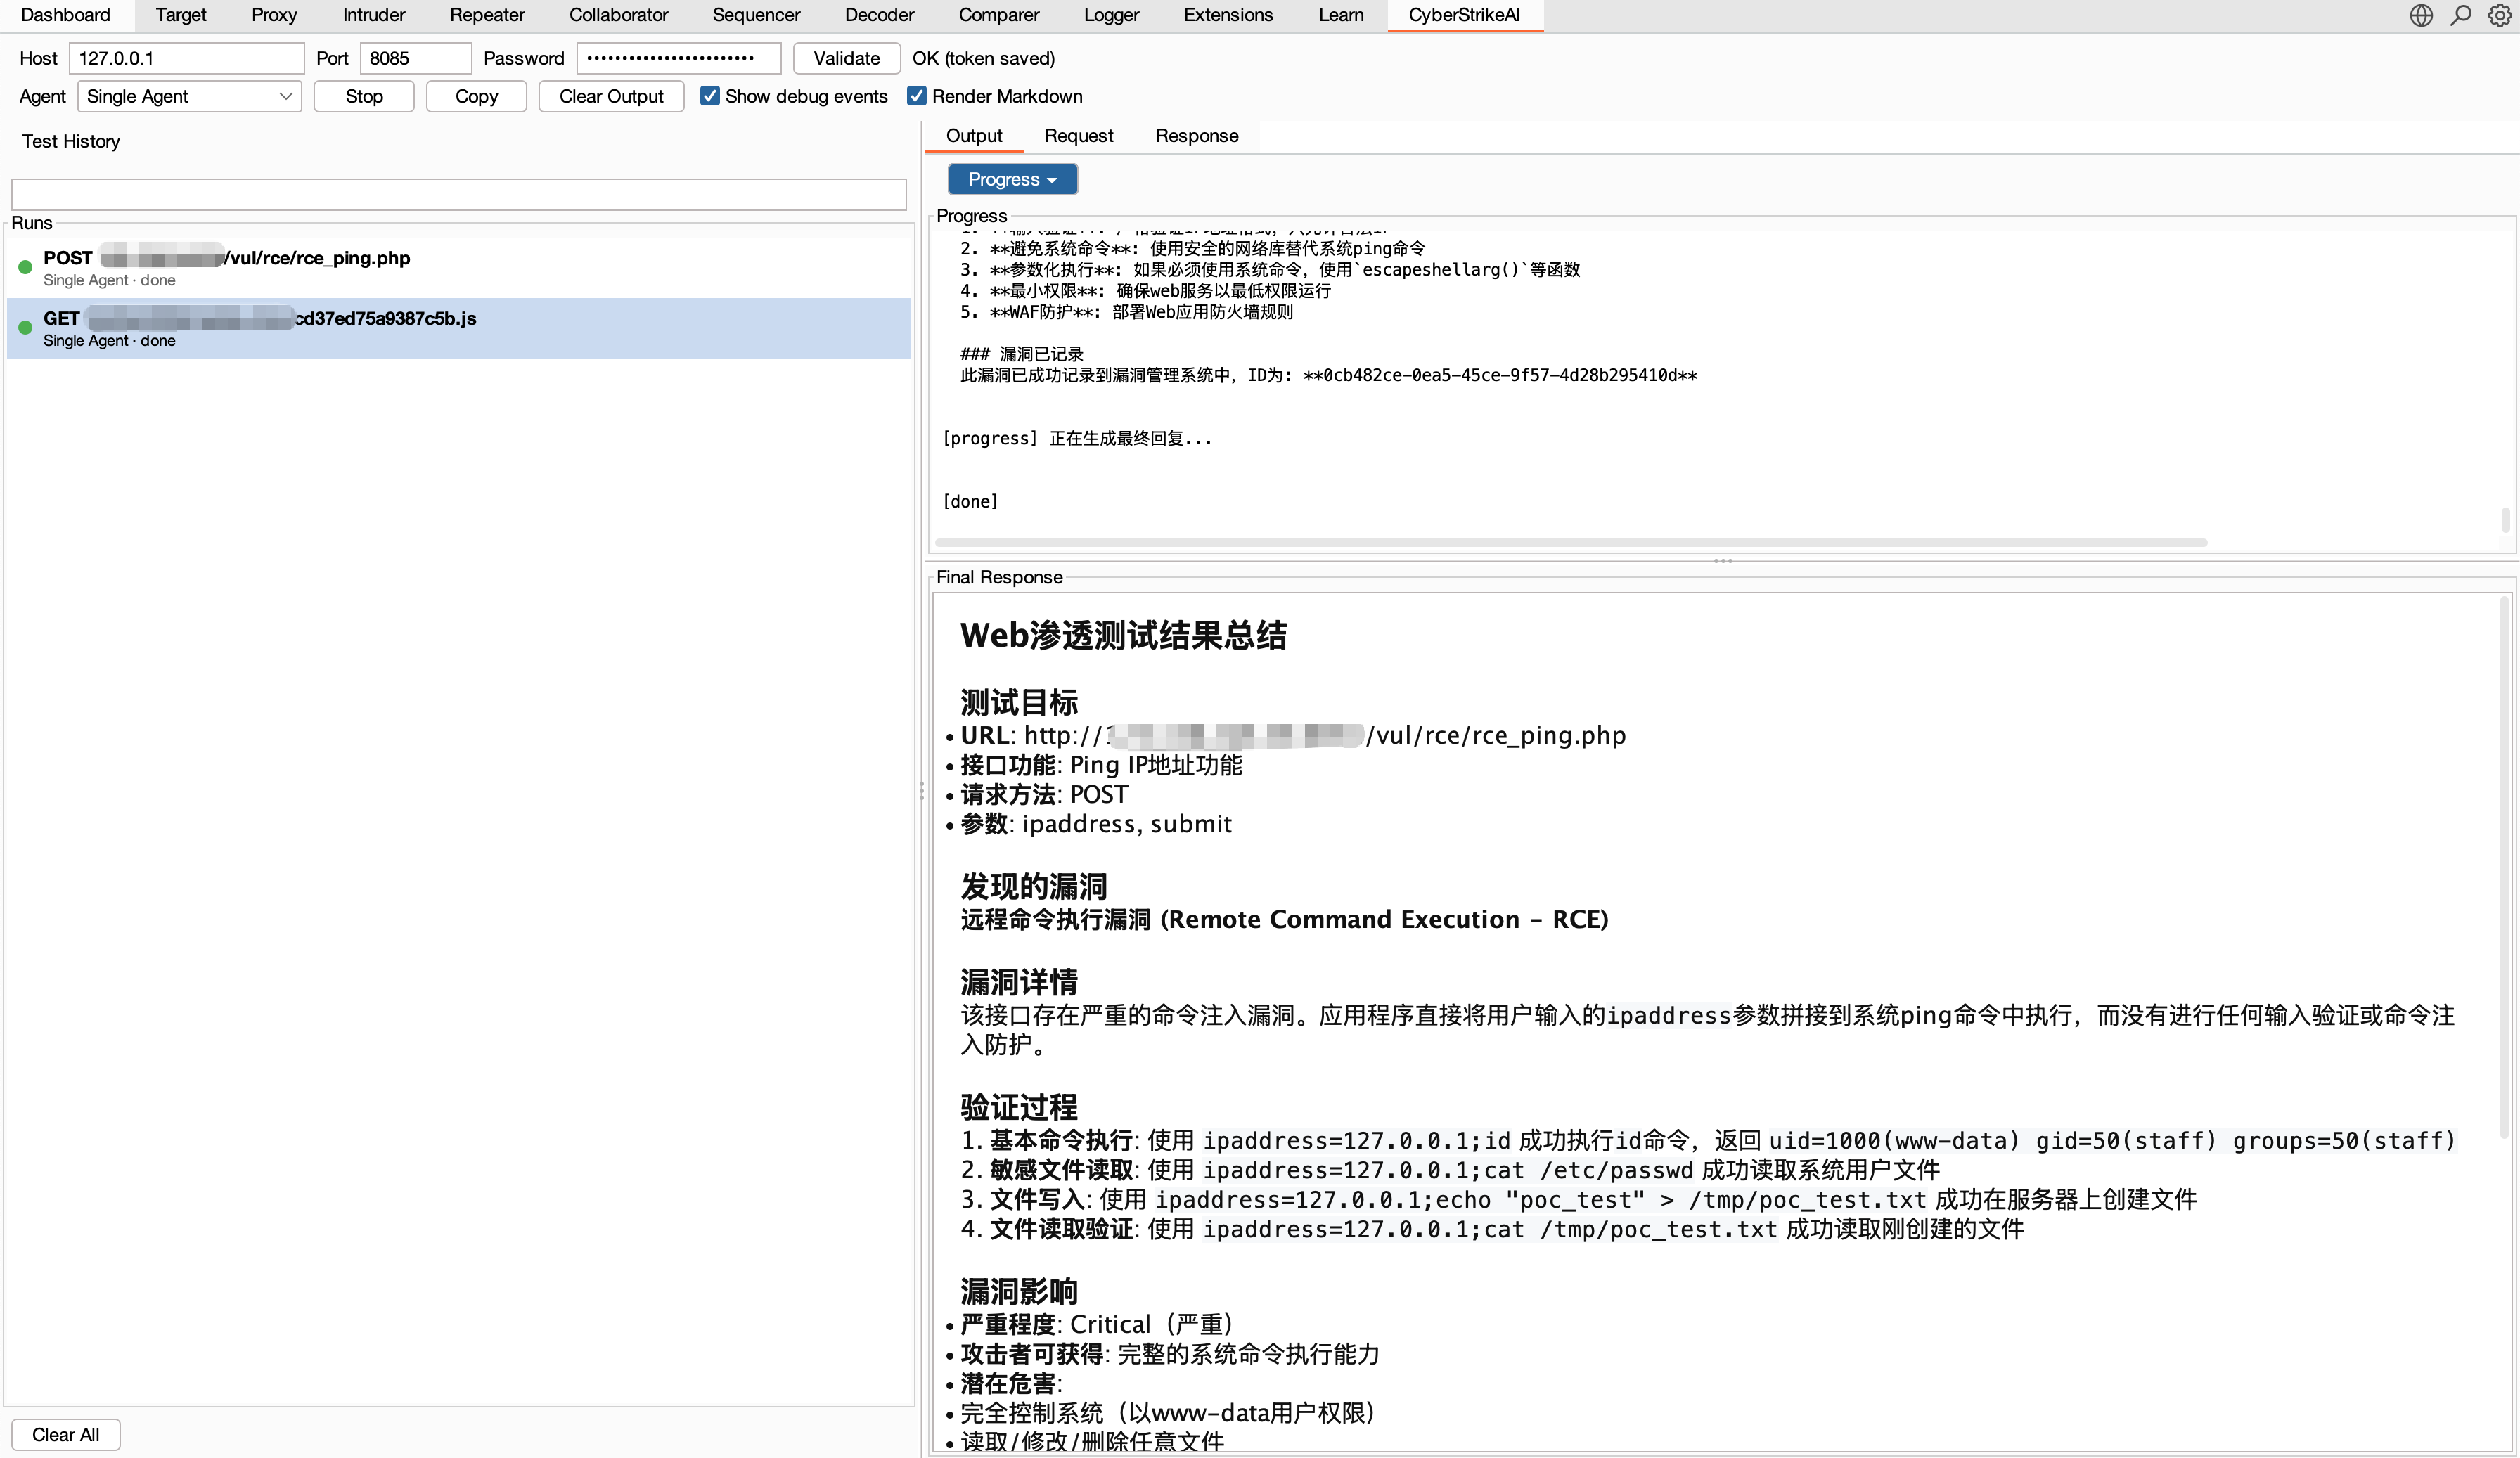
|
Highlights
Agenten und Orchestrierung
- 🤖 Agentische Ausführung übersetzt natürlichsprachliche Absichten in gesteuerte, auditierbare Sicherheitsaktionen.
- 🧩 Eino-Orchestrierung unterstützt Einzelagenten-Ausführung sowie die Multi-Agenten-Modi Deep, Plan-Execute und Supervisor.
- 🔀 Graph-Workflows kombinieren Agenten, Tools, Bedingungen, Genehmigungen und Ausgaben zu wiederverwendbaren Abläufen.
- 🎭 Rollenbasiertes Testen bietet fokussierte Prompts und Tool-Richtlinien für gängige Sicherheitsszenarien.
Tools und Wissen
- 🧰 Sicherheitstools umfassen über 100 kuratierte YAML-Rezepte mit benutzerdefinierten Erweiterungen und rollenbezogenem Zugriff.
- 🔌 MCP-Integration unterstützt HTTP, stdio, SSE, externe Föderation und dynamische Tool-Erkennung.
- ⏱️ Robuste Tool-Ausführung führt blockierende MCP-/Tool-Aufrufe in Workern mit begrenzten Agenten-Wartezeiten aus, mit fortsetzbarem
execution_id-Polling, Abbruch, Circuit Breakern pro Server, Nebenläufigkeitslimits und einheitlichen Ausgabebegrenzungen. - 🎯 Agent Skills folgen dem Standard-Skill-Layout und unterstützen progressives, bedarfsgesteuertes Laden.
- 📚 Wissensdatenbank kombiniert Query-Rewriting, Vektor-Retrieval, Reranking und Ergebnis-Nachverarbeitung.
- 🖼️ Bildanalyse verwendet ein separates Vision-Modell für Screenshots, Captchas und UI und behält nur Textzusammenfassungen bei.
Governance und Audit
- 🧑⚖️ Human in the loop bietet Genehmigungsmodi, Tool-Allowlists, Audit-Agenten-Überprüfung und nachvollziehbare Entscheidungen.
- 🛡️ Aufrufblockierung unter Security fügt konfigurierbare Regex-Prüfungen vor der MCP-Ausführung, Erinnerungsvorlagen und Dry Runs hinzu, mit standardmäßig aktiviertem Schutz für Regierungsdomänen. Siehe Tool call blocking.
- 🔐 Plattform-RBAC unterstützt mehrere Benutzer, System- und benutzerdefinierte Rollen, abgegrenzte Berechtigungen, Eigentümerschaft und explizite Zuweisungen.
- 🔒 Sicherheit und Audit bieten authentifizierten Zugriff, Audit-Logs, SQLite-Persistenz und Aufbewahrung operativer Evidenz.
- 📄 Ergebnis-Governance speichert dasselbe begrenzte Tool-Ergebnis, das der Agent sieht, schützt Fortsetzungspfade vor übergroßer historischer Ausgabe und fügt UI-Schutzmaßnahmen für große Detailansichten hinzu. Siehe Tool Execution Governance.