

New releaseNov 22, 2026
bettercap v2.42.0
Das Schweizer Taschenmesser für 802.11-, BLE-, HID-, CAN-Bus-, IPv4- und IPv6-Netzwerkaufklärung und MITM-Angriffe.
Trete der Projekt-Community auf unserem Server bei!


bettercap ist ein leistungsstarkes, einfach erweiterbares und portables Framework, das in Go geschrieben wurde und Sicherheitsforschern, Red-Team-Mitgliedern und Reverse Engineers eine einfach zu bedienende, All-in-One-Lösung mit allen Funktionen bieten soll, die sie möglicherweise für die Aufklärung und Angriffe auf WiFi-Netzwerke, Bluetooth Low Energy-Geräte, CAN-Bus, drahtlose HID-Geräte und Ethernet-Netzwerke benötigen.
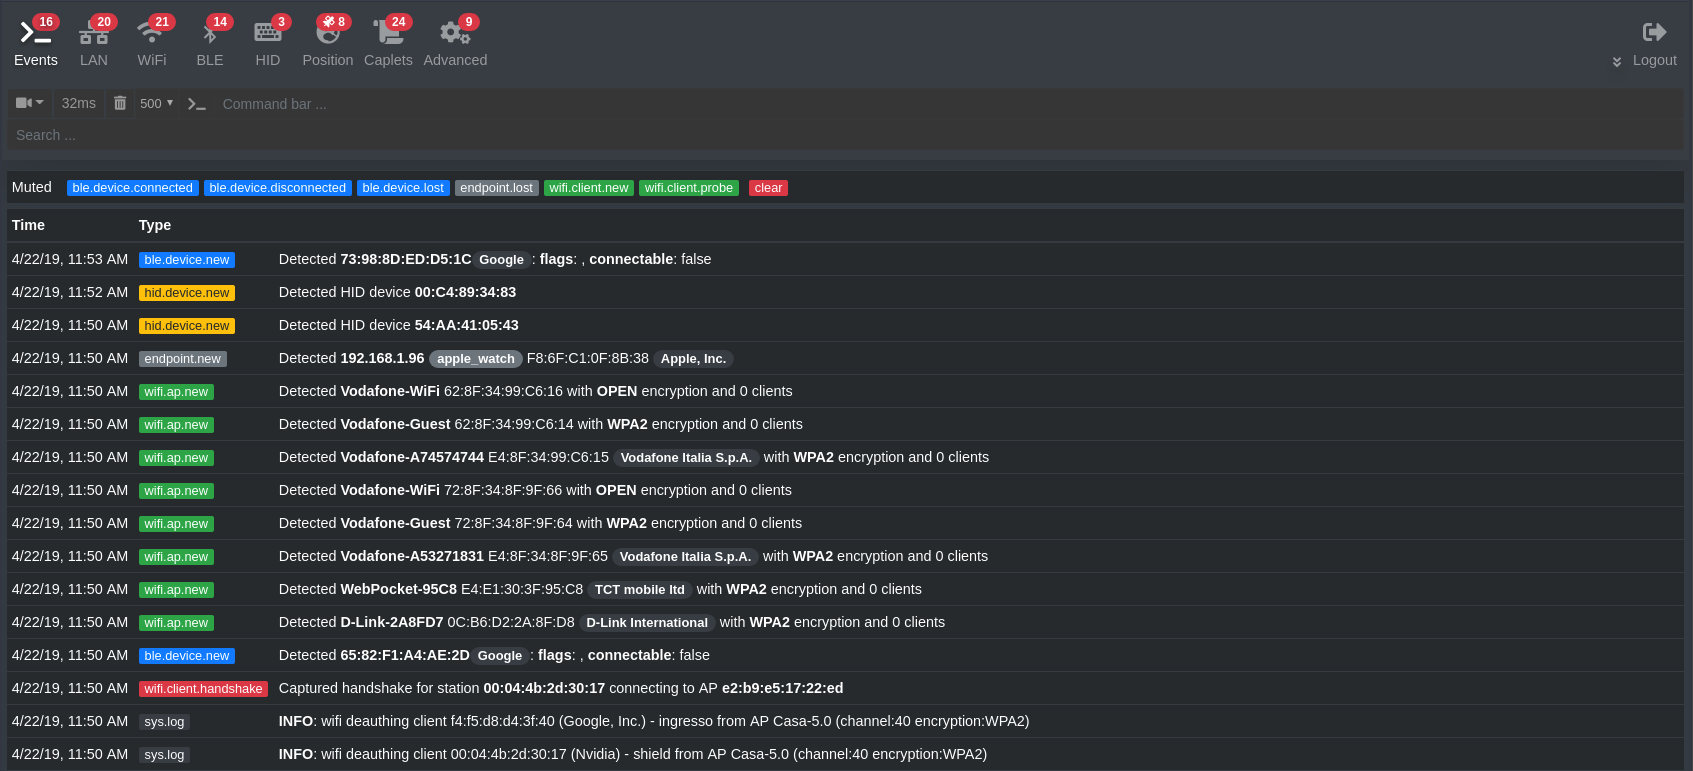
Hauptfunktionen
- WiFi-Netzwerke scannen, Deauthentication-Angriff, clientloser PMKID-Association-Angriff und automatisches Erfassen von WPA/WPA2/WPA3-Client-Handshakes.
- Bluetooth Low Energy-Geräte scannen, Charakteristiken auflisten, lesen und schreiben.
- Drahtlose 2,4-GHz-Geräte scannen und MouseJacking-Angriffe mit Over-the-Air-HID-Frame-Injektion (mit DuckyScript-Unterstützung).
- CAN-Bus und DBC-Unterstützung zum Dekodieren, Injizieren und Fuzzing von Frames.
- Passive und aktive Erkundung und Aufklärung von IP-Netzwerk-Hosts.
- ARP-, DNS-, NDP- und DHCPv6-Spoofer für MITM-Angriffe auf IPv4- und IPv6-basierten Netzwerken.
- Proxies auf Paketebene, TCP-Ebene und HTTP/HTTPS-Anwendungsebene, vollständig scriptbar mit einfach zu implementierenden JavaScript-Plugins.
- Ein leistungsstarker Netzwerk-Sniffer zum Ernten von Anmeldeinformationen, der auch als Netzwerkprotokoll-Fuzzer verwendet werden kann.
- Ein sehr schneller Port-Scanner.
- Eine leistungsstarke REST-API mit Unterstützung für asynchrone Ereignisbenachrichtigungen über WebSockets, um Ihre Angriffe einfach zu orchestrieren.
- Eine sehr praktische Web-Oberfläche.
- Mehr!
Mitwirkende
Lizenz
bettercap wurde mit ♥ gemacht und unter der GPL-3-Lizenz veröffentlicht.
Sternenzähler im Zeitverlauf

Kategorien
Paket-Sniffing & AnalysePhishing-ToolsAufklärungWi-Fi-PrüfungBluetooth-SicherheitIoT-SicherheitNetzwerkkartierungPort-ScanningWeb-Proxys & AbfangenIDS/IPS-UmgehungImpersonations-ToolsDatenexfiltrationPhishingFuzzingDrahtlose SicherheitHardware-HackingPenetrationstestsRed TeamingFingerabdruck-Spoofing