
 #1
Tools zur Prüfung, zum Testen und zur Sicherung von Wi-Fi-, Bluetooth- und RFID-Systemen.
Kitploit empfohlen
 halildeniz/macmaster
Erweitertes Netzwerkschnittstellen-Management und -Monitoring
 90n45-d3v/bluebunny
BLE-basierter C2-Server für Hak5 Bash Bunny, der drahtlose Befehlsinjektion, Payload-Zustellung und Fernsteuerung über Bluetooth Low Energy…
 riccardocataldi/access-point
Rogue Open-Wi-Fi-AP für kontrollierten Datenverkehrs-Mitschnitt mit hostapd, dnsmasq und iptables NAT. Ermöglicht Echtzeit-Client-Überwachung,…
 eternityforest/lazymesh
Proof-of-Concept-Mesh-Netzwerk für IoT/Amateurfunk mit globalem Routing über das Internet
 supermagnum/gr-qradiolink
GNU Radio out-of-tree (OOT) Modul für QRadioLink Blöcke.
 wh02m1/cve-2026-77812
Proof-of-Concept, das passiv Klartext-BLE-DUML-Verkehr von DJI-Drohnen sniffed, um den Wi-Fi-PSK und vertrauenswürdige Session-UUIDs…
 antirez/dump1090
Dump1090 ist ein einfacher Mode-S-Dekoder für RTLSDR-Geräte
 medpaf/hawk
Netzwerk-, Recon- und Offensive-Security-Tool für Linux.
 nccgroup/ble-replay
BLE-Replay ist ein Bewertungstool für Bluetooth-Low-Energy-Peripheriegeräte (BLE).
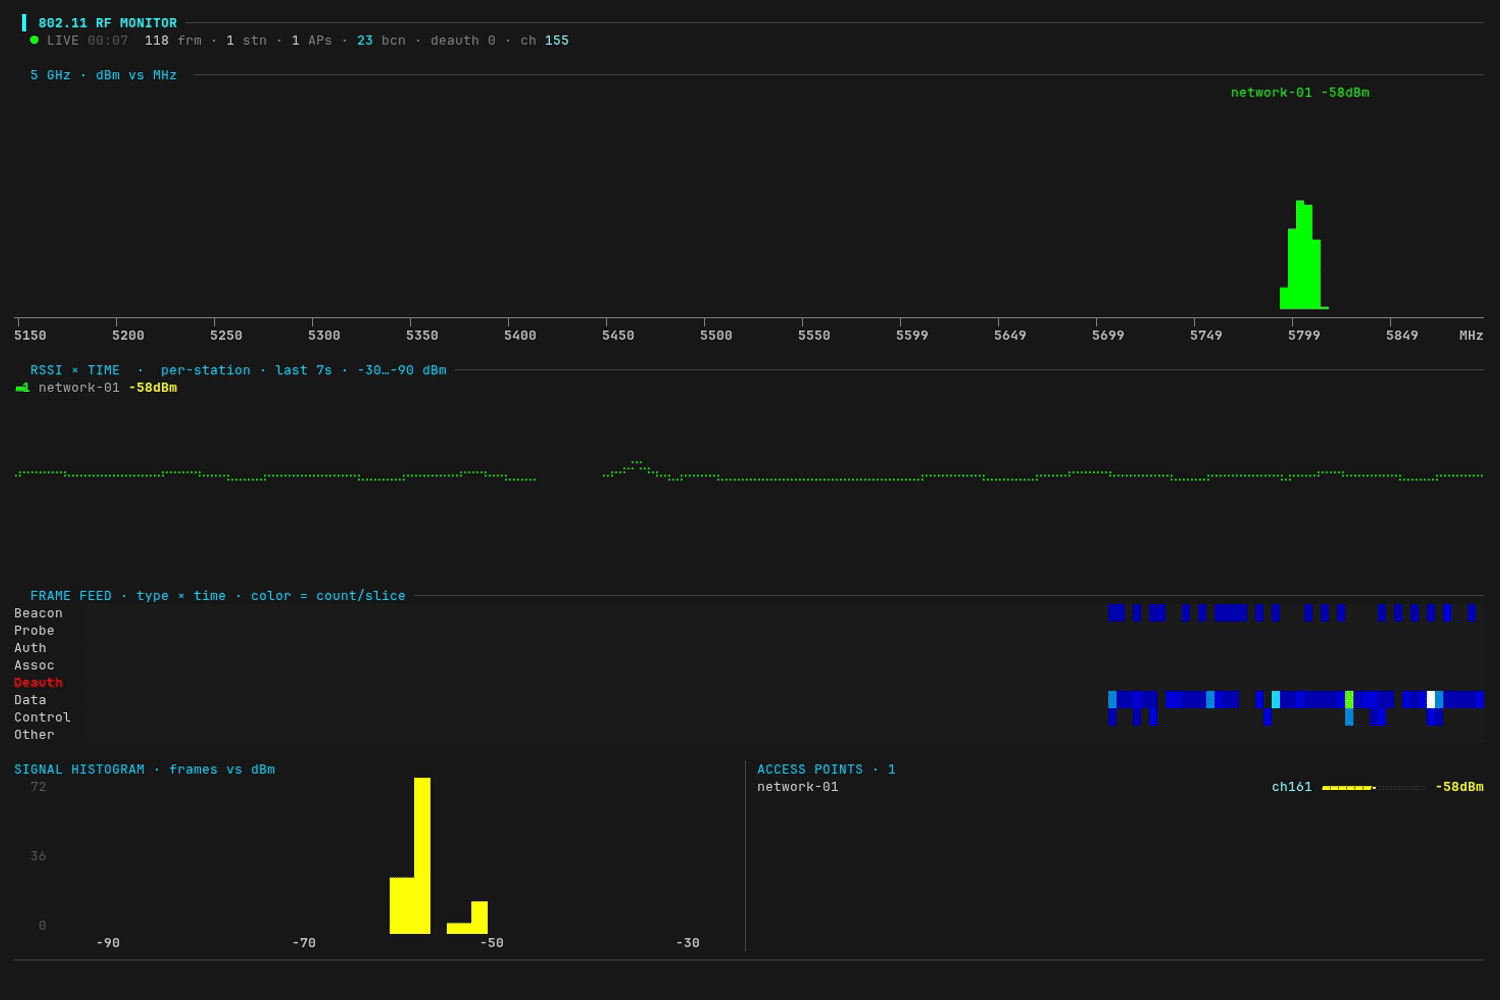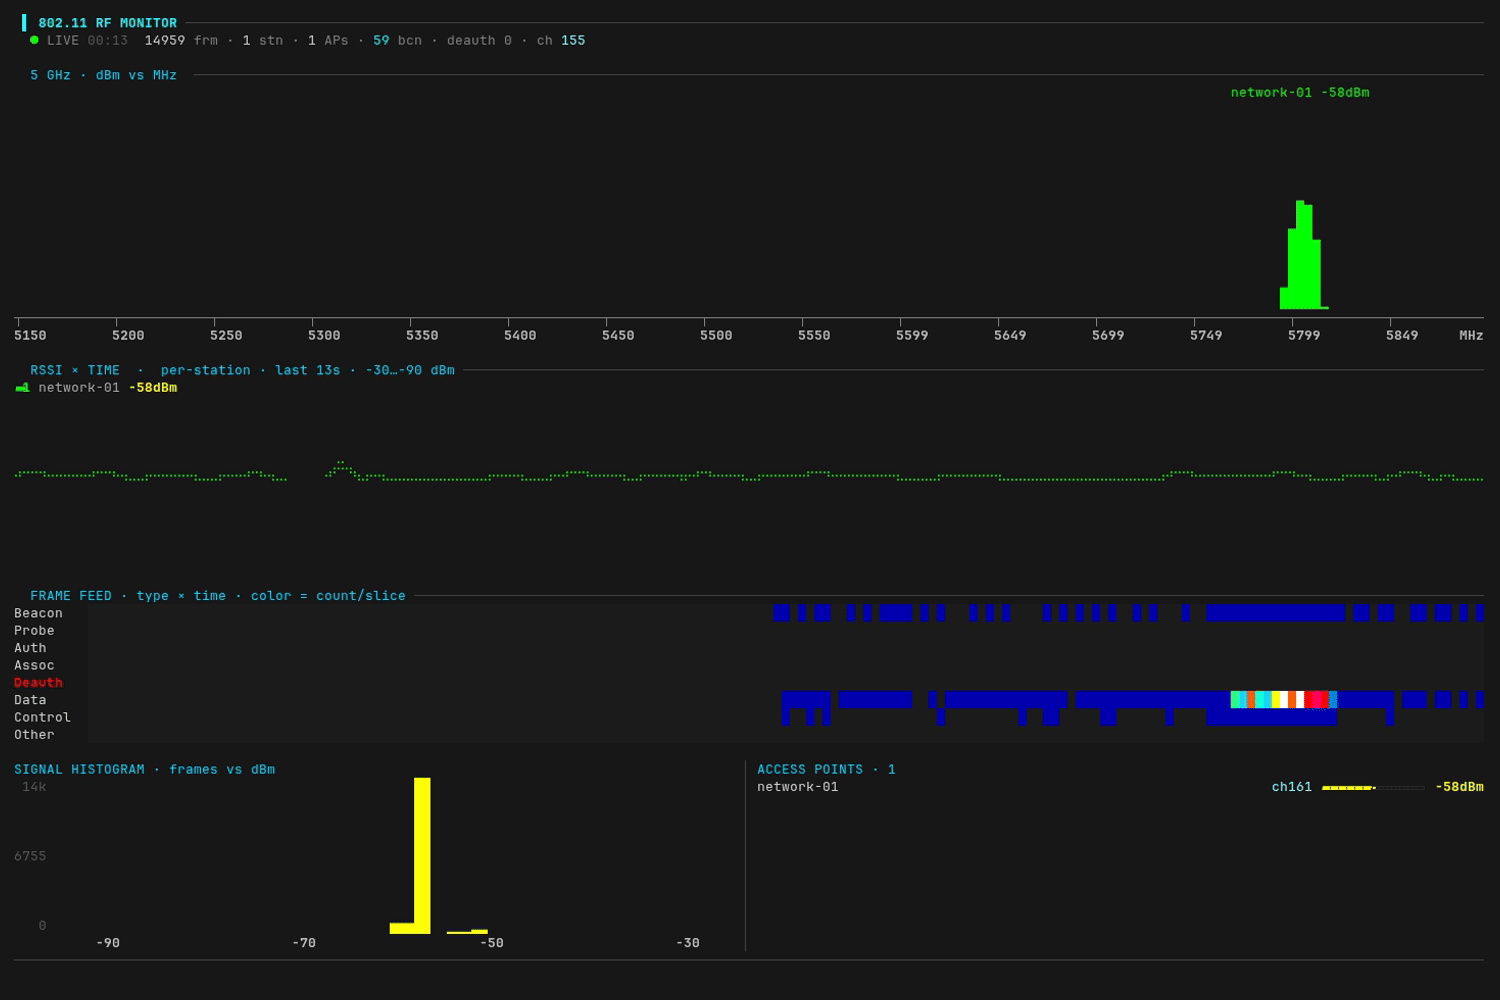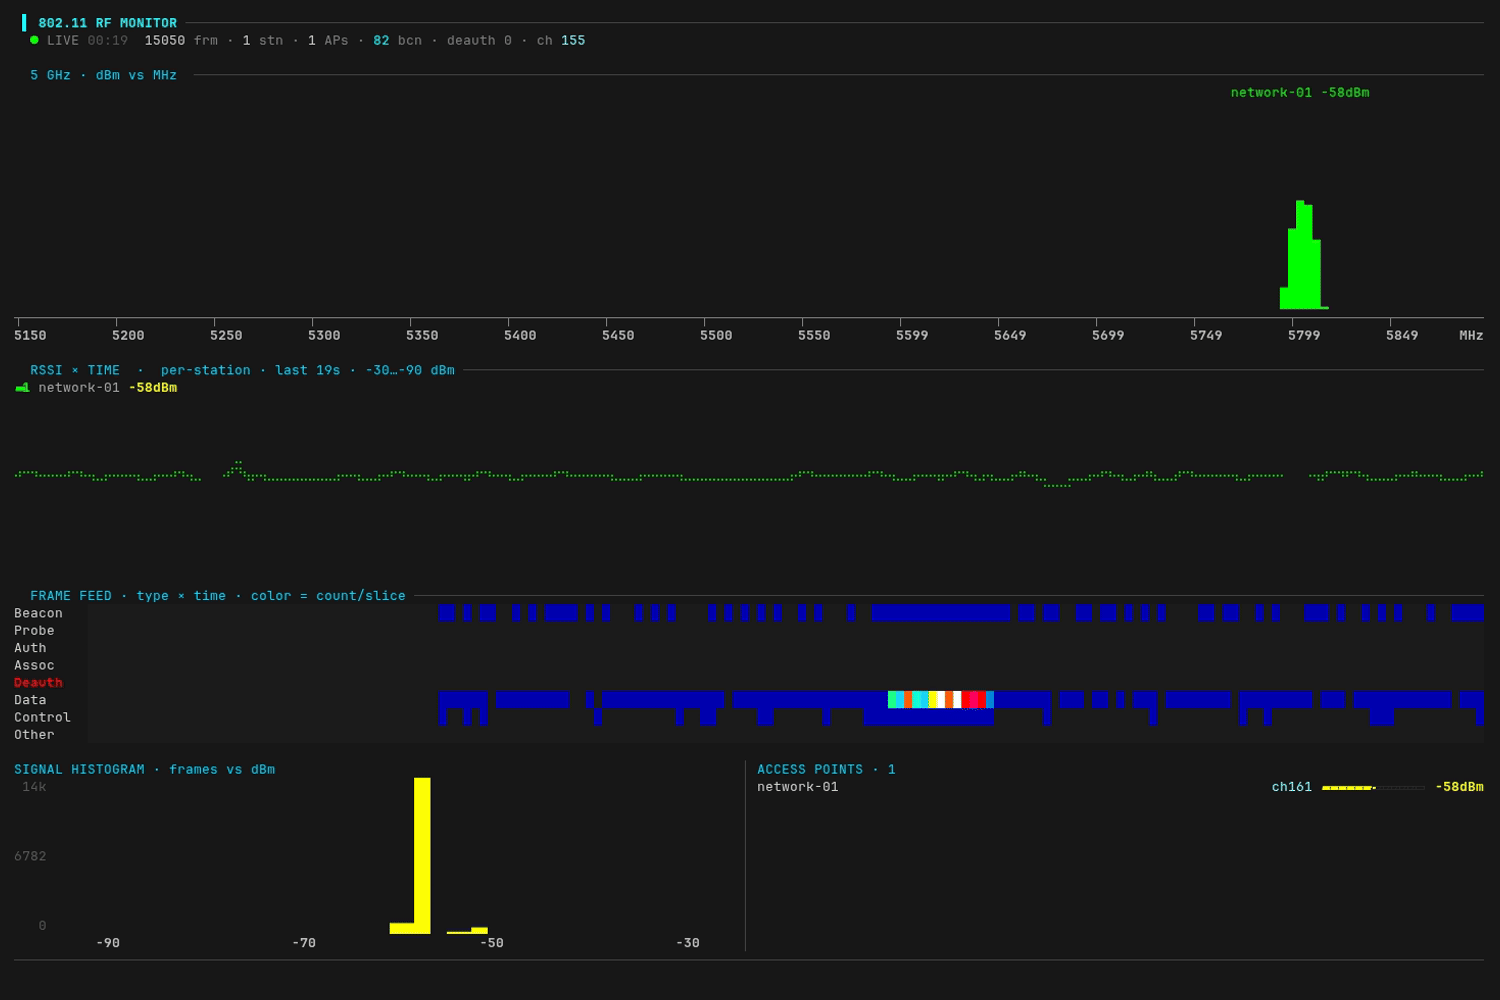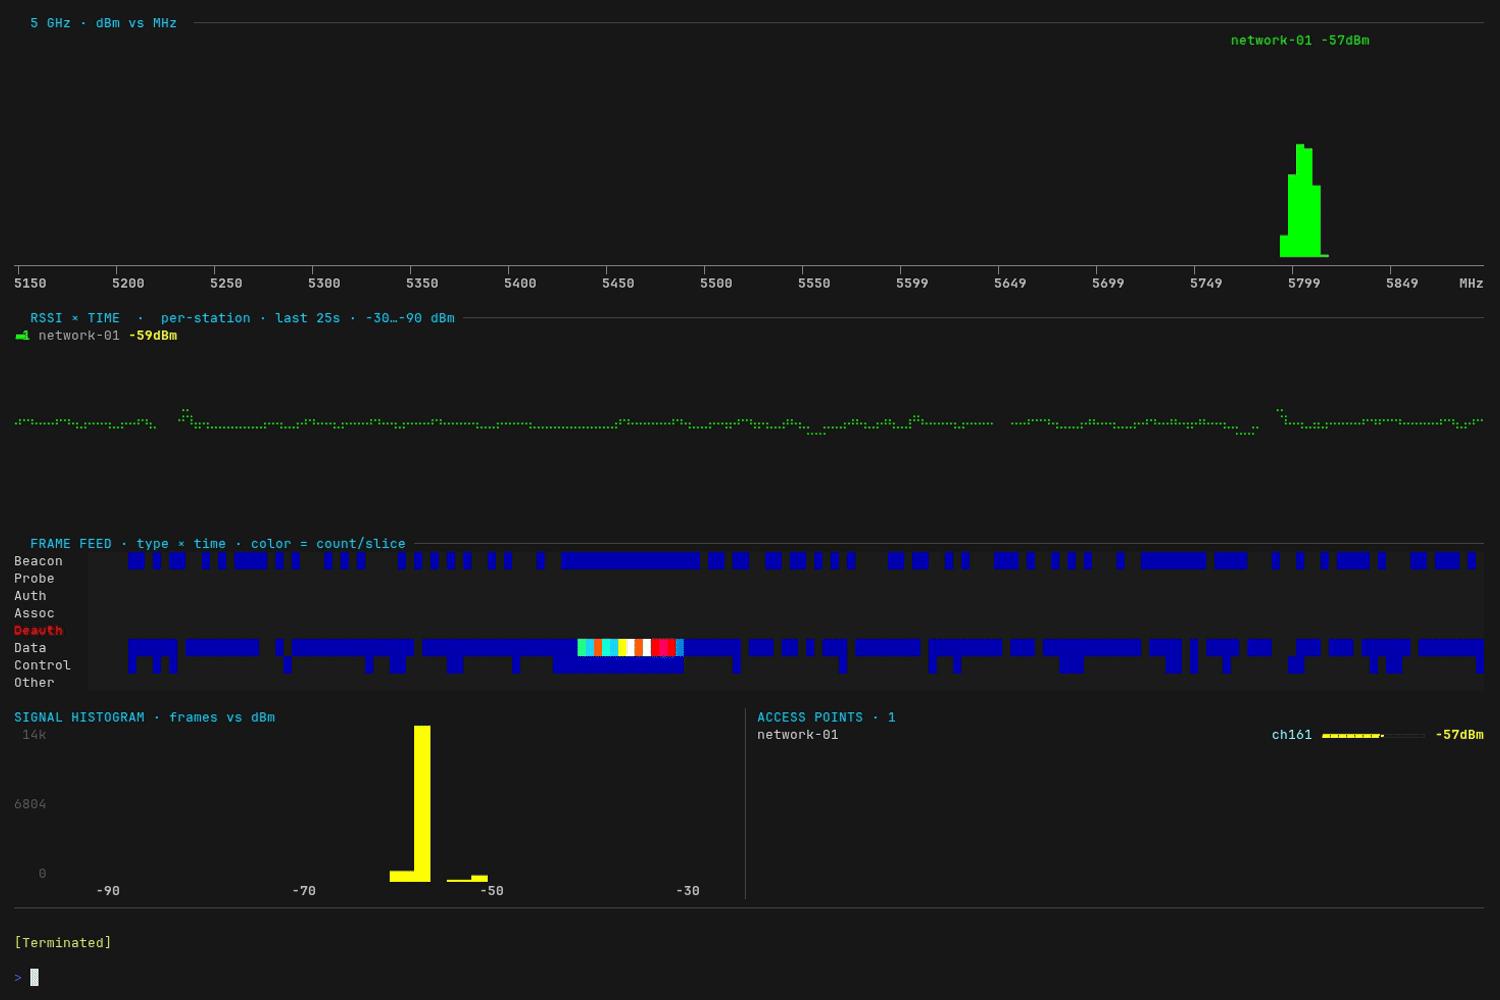 yeet-src/airtop
htop für die Funkwellen – ein Live-802.11-(Wi-Fi)-RF-Dashboard im Terminal
 thehappydinoa/tp-link-defaults
Python-Skript zum Ausprobieren von Standardpasswörtern für einige TP-Link Hotspots
 qingxp9/cve-2019-6203-poc
PoC für CVE-2019-6203, funktioniert auf < iOS 12.2, macOS < 10.14.4
 securityward/mousejack
Alle Details und Schritte, die zur Durchführung von taktischem Mousejacking mit Autojack erforderlich sind.
 tw-d/wifi-pineapple-mk7_evil-portal
Rogue-Access-Point-Toolkit für WiFi-Penetrationstests, das bösartige Portal-Phishing-Payloads einsetzt, um Anmeldeinformationen zu erfassen und…
 nsm-barii/cve-2025-15474
Eine Denial-of-Service-Schwachstelle im AuntyFey BLE Smart Padlock ermöglicht es unauthentifizierten Verbindungsfluten, legitime Benutzer…
 sastraadiwiguna-purpleeliteteaming/cve-2025-13834-a-bluetooth-rfcomm-out-of-bounds-read-vulnerability-in-modern-wireless-devices
CVE-2025-13834 Technische Zusammenfassung Schwachstellentyp: Speicher-Offenlegung / Out-of-Bounds (OOB) Read (CWE-125). CVSS-Score: 7.5–8.1…
 oxasploits/oxasploits
Eine Reihe von Exploits und Tools, die ich für CVEs geschrieben habe, die Marshall Whittaker/oxagast zugeschrieben werden.
 diegovargasj/cve-2025-32407
Proof-of-Concept-Exploit für CVE-2025-32407: TLS-Zertifikatsvalidierungs-Bypass in Samsung Internet für Galaxy Watch, der Man-in-the-Middle-Angriffe…








