
 #1
Automatisierte Tools zur Erkennung gängiger Webanwendungsfehler (z. B. XSS, SQLi).
Kitploit empfohlen

 paulsec/spipscan
SPIP (CMS)-Scanner für Penetrationstests, geschrieben in Python.
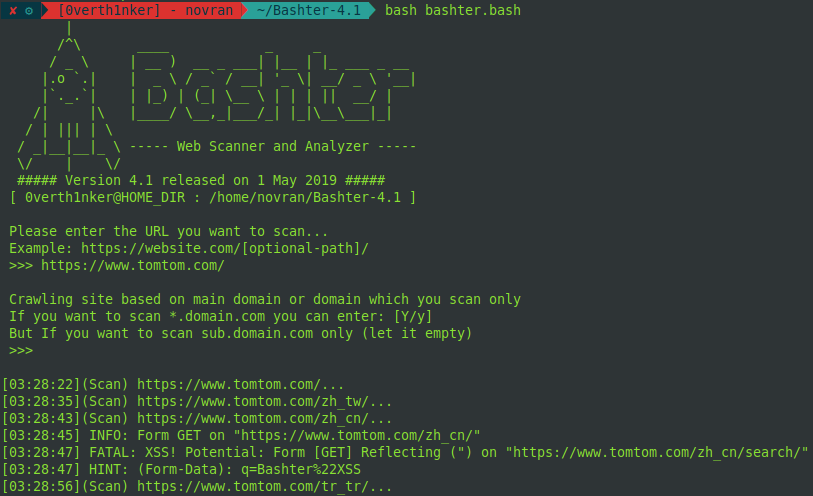 zerobyte-id/bashter
Web-Schwachstellenscanner mit Shell-Skript
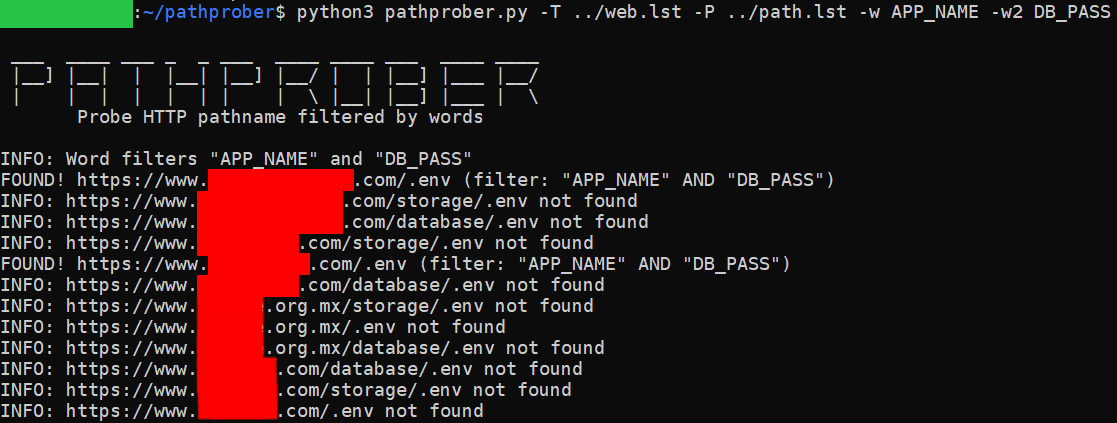 xchopath/pathprober
HTTP-Pfadnamen mittels Brute-Force-Methodik untersuchen und entdecken, gefiltert nach einem bestimmten Wort oder zwei Wörtern gleichzeitig.
 shopify/ssllabs.rb
Ruby-Client für die Qualys SSL Labs API zur automatisierten SSL/TLS-Serverbewertung, Schwachstellenerkennung (z. B. BEAST) und zum Abruf von…
 00xc/h2buster
Ein threadbasierter, rekursiver, Webverzeichnis-Brute-Force-Scanner über HTTP/2.
 purpleteam-labs/purpleteam-app-scanner
Anwendungsscan-Komponente von purpleteam








