
 #1
Automatisierte Tools zur Erkennung gängiger Webanwendungsfehler (z. B. XSS, SQLi).
Kitploit empfohlen
 jenkinsci/nuclei-plugin
Nuclei ist ein schnelles Tool für konfigurierbares, zielgerichtetes Schwachstellen-Scannen basierend auf Vorlagen, das enorme Erweiterbarkeit und…
 xuemian168/cve-2025-30208
Weltweit erste Veröffentlichung: CVE-2025-31125 CVE-2025-30208 CVE-2025-32395 Vite Scanner
 orwagodfather/react2shell-scanner
RSC/Next.js RCE (CVE-2025-55182 & CVE-2025-66478)
 imbas007/cve-2026-64638-poc
CVE-2026-64638: WordPress Pre-Auth-XSS → RCE (XSS2Shell) PoC
 rxerium/cve-2025-52691
Erkennung für CVE-2025-52691
 kamalx06/xxeripper
Black-Box-XXE-Scanner, der In-Band-, fehlerbasierte und blinde Out-of-Band-Injektionen durch statistisches Baselining, Parser-Fingerprinting und…
 foxvr-sudo/bug-bounty-arsenal-v.3
Vollständige Plattform für autorisierte Sicherheitsscans von Webanwendungen mit einer detektorbasierten Engine, asynchronen Celery-Workern und einem…
 modzero/burp-responseclusterer
Burp-Plugin, das Antworten gruppiert, um eine Übersicht der empfangenen Antworten anzuzeigen
 salehlardhi/cve-2023-3519
CVE-2023-3519 Schwachstelle für nuclei-Scanner
 zaproxy/zap-api-rust
Rust-Client-Bibliothek für die OWASP-ZAP-API, die programmatischen Zugriff auf Webanwendungs-Sicherheitsscans, Schwachstellenerkennung und…
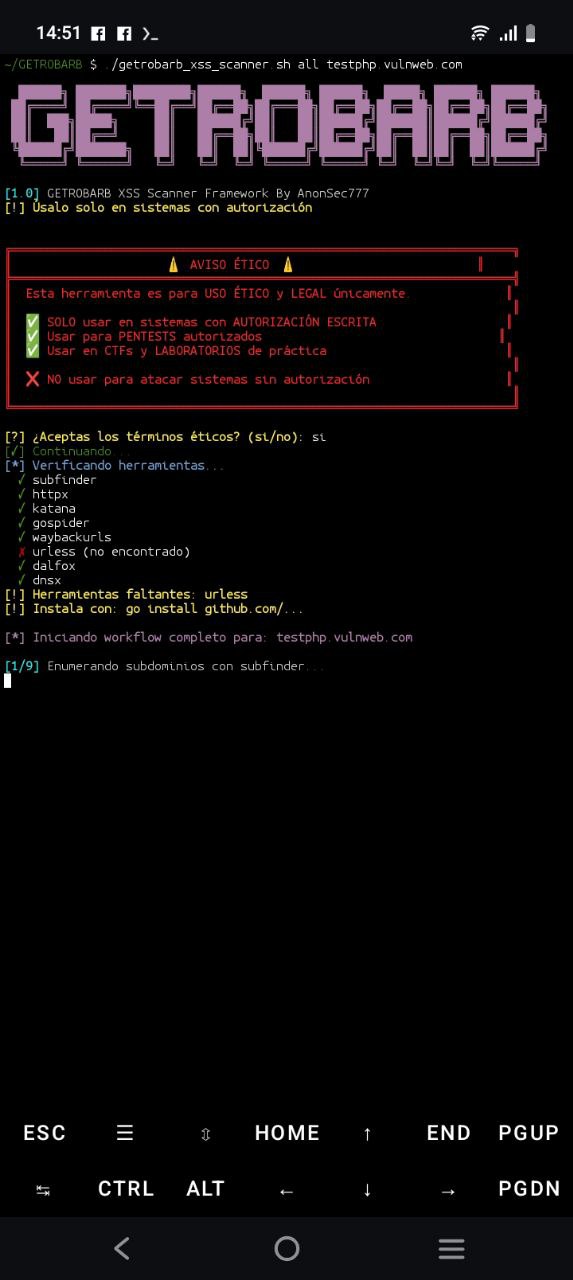 hackingteamoficial/getrobarb
Automated reconnaissance and XSS detection framework integrating subfinder, httpx, katana, gospider, waybackurls, and dalfox into a 9-stage pipeline…
 rxerium/cve-2025-8110
Erkennungsvorlage für CVE-2025-8110
 pentagridsec/pentagridresponseoverview
Response Overview Extension für BurpSuite – Exotische Antworten durch Gruppierung von Antwort-Bodies finden
 rxerium/cve-2025-68461
Erkennung für CVE-2025-68461
 affolter-engineering/xssearch
Rust-basierter XSS-Scanner mit kontextabhängiger Payload-Auswahl, WAF-Erkennung und -Umgehung, Crawling, Blind-XSS-Callbacks und statischer…
 lfillaz/cve-2024-2997
Das Tool hilft dabei, Schwachstellen schnell zu identifizieren, indem es eine umfassende Liste potenzieller Pfade auf einer Website untersucht, was…
 hxlxmj/cve-2022-3590-wordpress-vulnerability-scanner
Dieses Repository enthält ein Python-Skript, das WordPress-Websites auf die Schwachstelle CVE-2022-3590 prüft, die eine nicht authentifizierte blinde…








