
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2025-68461 — Erkennung für CVE-2025-68461 | Kitploit
Tools/GitHubGitHub/rxerium/cve-2025-68461
SchwachstellenscannerWeb-SchwachstellenscannerExploitationWebanwendungs-ExploitationWebsicherheit
GitHubrxerium/cve-2025-68461

CVE-2025-68461

Erkennung für CVE-2025-68461

Repository anzeigen
16135vor 11 MonatenNoch nicht geprüft
Teilen

Gesperrt CVE-2025-68461

Roundcube Webmail vor Version 1.5.12 sowie in der 1.6-Reihe vor 1.6.12 ist anfällig für eine Cross-Site-Scripting-Schwachstelle (XSS) über das animate-Tag in einem SVG-Dokument.
Suche Wie funktioniert diese Erkennungsmethode?

Extrahiert die Roundcube-Version aus dem JSON-Feld "rcversion" in der Antwort, parst sie in das Format major.minor.patch und prüft dann, ob die Version <1.5.12 oder 1.6.0-1.6.11 ist, um anfällige Instanzen zu identifizieren.
Rakete Wie führe ich dieses Skript aus?

  1. Lade Nuclei herunter und installiere es.
  2. Klone dieses Repository auf dein lokales System.
  3. Führe den folgenden Befehl aus:
nuclei -u <ip|fqdn> -t template.yaml

Oder wenn du eine Liste von Hosts scannen möchtest, führe Folgendes aus:

nuclei -l <list.txt> -t template.yaml
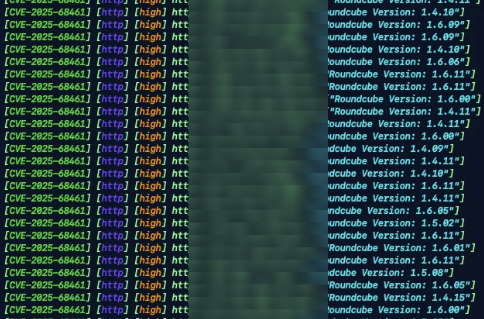
Beispielausgabe

Bild

Bücher Referenzen

  • https://nvd.nist.gov/vuln/detail/CVE-2025-68461
  • https://roundcube.net/news/2025/12/13/security-updates-1.6.12-and-1.5.12
  • https://github.com/roundcube/roundcubemail/commit/bfa032631c36b900e7444dfa278340b33cbf7cdb
  • https://radar.offseq.com/threat/cve-2025-68461-cwe-79-improper-neutralization-of-i-1c741b3e

Warnung Haftungsausschluss

Nutzung auf eigene Gefahr. Ich übernehme keine Verantwortung für illegale Aktivitäten, die du auf Infrastruktur durchführst, die dir nicht gehört oder für deren Scan du keine Berechtigung hast.

Lizenz Lizenz

Dieses Projekt ist unter der MIT-Lizenz lizenziert.
Kontakt Kontakt

Wenn du Fragen zu diesem Schwachstellen-Erkennungsskript hast, kontaktiere mich bitte über Signal.

Wenn du dich vernetzen möchtest, bin ich hauptsächlich auf Twitter/X und LinkedIn aktiv.

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    717
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    504
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    402
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    260
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    259

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →