
 #1
Automatisierte Tools zur Erkennung gängiger Webanwendungsfehler (z. B. XSS, SQLi).
Kitploit empfohlen
 whitewidowscanner/whitewidow
SQL-Schwachstellenscanner
 dobin/burpsentinel
GUI-Burp-Plugin zur einfacheren Erkennung von Sicherheitslücken in Webanwendungen
 shopify/ssllabs.rb
Ruby-Client für die Qualys SSL Labs API zur automatisierten SSL/TLS-Serverbewertung, Schwachstellenerkennung (z. B. BEAST) und zum Abruf von…
 yehia-mamdouh/xssya-v-2.0
Python-XSS-Scanner, der reflektierte und kodierte Payload-Injection bestätigt, Payloads ausführt, um Cookies zu erfassen, WAFs erkennt und XST mit…
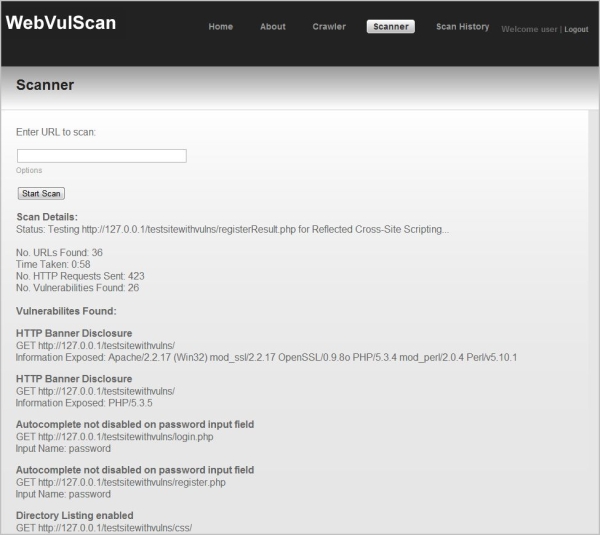 dermotblair/webvulscan
Webanwendungs-Schwachstellenscanner
 paulsec/spipscan
SPIP (CMS)-Scanner für Penetrationstests, geschrieben in Python.
 nccgroup/webfeet
Web Filter External Enumeration Tool (WebFEET)
 nccgroup/creep-web-app-scanner
Eine Web-App-Scanner
 gwroblew/detectxsslib
C++-Bibliothek zur Erkennung von Cross-Site-Scripting (XSS)-Schwachstellen in URLs durch Musteranalyse, mit Servermodulen und Befehlszeilenwerkzeugen…
 alessiodallapiazza/wpscan
WordPress-Sicherheitsscanner, der anfällige Plugins, Themes und Benutzer aufzählt, um Fehlkonfigurationen und bekannte Schwachstellen für…
 spinkham/skipfish
Webanwendungssicherheitsscanner erstellt von lcamtuf für Google - Inoffizieller Spiegel
 hood3drob1n/bingoo
BinGoo! Ein auf Linux Bash basierendes Bing- und Google-Dorking-Tool.
 evilsocket/altair
Modularer Web-Schwachstellenscanner mit vorlagenbasierter Erkennungs-Engine für automatisierte Tests von XSS, SQLi, LFI, RFI und der Entdeckung…








