
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
sqliv — Massiver SQL-Injection-Schwachstellenscanner | Kitploit

Tools/GitHubGitHub/the-robot/sqliv
AufklärungSchwachstellenscannerWeb-SchwachstellenscannerInformationsbeschaffungCrawlerArchived
GitHubthe-robot/sqliv

sqliv

Massiver SQL-Injection-Schwachstellenscanner

Repository anzeigen
1.2k37860vor 8 JahrenVon Kitploit geprüft
Teilen
Webseite

SQLiv

Massiver SQL-Injection-Scanner

Eigenschaften

  1. Mehrfach-Domain-Scanning mit SQL-Injection-Dork über Bing, Google oder Yahoo
  2. Gezieltes Scanning durch Angabe einer bestimmten Domain (mit Crawling)
  3. Reverse-Domain-Scanning

Sowohl SQLi-Scanning als auch Domain-Info-Prüfung werden in Mehrprozessverarbeitung durchgeführt, daher ist das Skript beim Scannen vieler URLs extrem schnell.

Eine kurze Anleitung und Screenshots finden Sie unten. Tipps zur Projektmitarbeit finden Sie ebenfalls unten.


Installation

  1. git clone https://github.com/the-robot/sqliv.git
  2. sudo python2 setup.py -i

Abhängigkeiten

  • bs4
  • termcolor
  • google
  • nyawc

Vorinstallierte Systeme

  • BlackArch Linux BlackArch

Kurzanleitung

1. Mehrfach-Domain-Scanning mit SQLi-Dork

  • Es durchsucht einfach mehrere Websites anhand des angegebenen Dorks und scannt die Ergebnisse nacheinander.
python sqliv.py -d <SQLI DORK> -e <SEARCH ENGINE>  
python sqliv.py -d "inurl:index.php?id=" -e google  

2. Gezieltes Scanning

  • Es kann nur der Domainname oder eine spezifische URL mit Query-Parametern angegeben werden.
  • Wenn nur der Domainname angegeben wird, wird gecrawlt und URLs mit Query-Parametern ermittelt.
  • Dann scannt es die URLs nacheinander.
python sqliv.py -t <URL>  
python sqliv.py -t www.example.com  
python sqliv.py -t www.example.com/index.php?id=1  

3. Reverse-Domain und Scanning

  • Reverse-Domain durchführen und nach Websites suchen, die auf demselben Server wie die Ziel-URL gehostet sind.
python sqliv.py -t <URL> -r

4. Ausgabe der gescannten Ergebnisse

  • Sie können die gescannten Ergebnisse als JSON ausgeben, indem Sie dieses Argument angeben.
python sqliv.py -d <SQLI DORK> -e <SEARCH ENGINE> -o result.json

Hilfe anzeigen

python sqliv.py --help

usage: sqliv.py [-h] [-d D] [-e E] [-p P] [-t T] [-r]

optional arguments:
  -h, --help  show this help message and exit
  -d D        SQL injection dork
  -e E        search engine [Google only for now]
  -p P        number of websites to look for in search engine
  -t T        scan target website
  -r          reverse domain
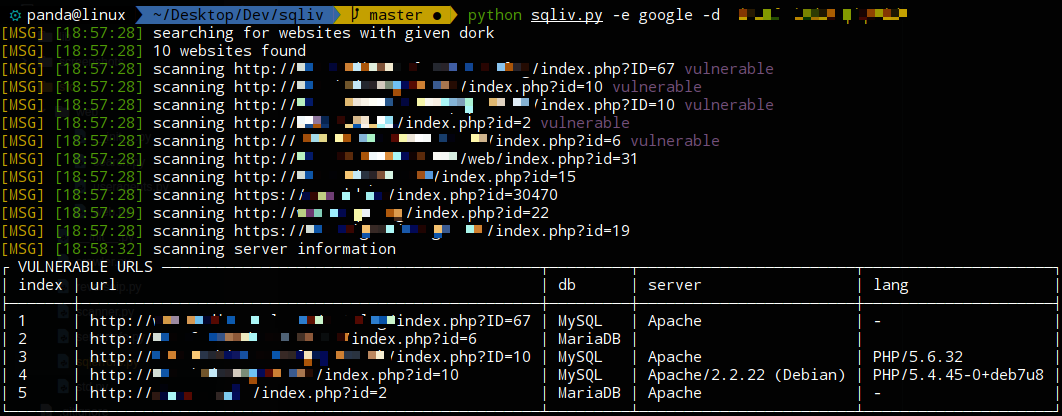
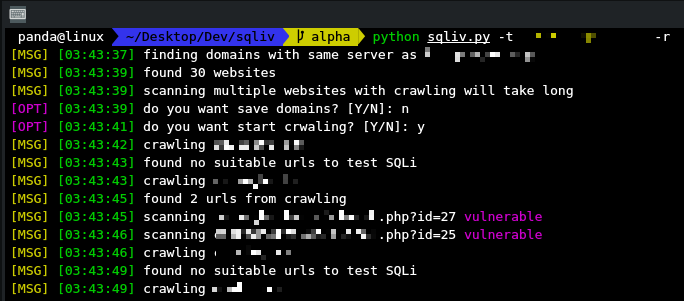
screenshots

1 2 3 4


Entwicklung

TODO

  1. POST-Formular-SQLi-Schwachstellentests
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    576
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    388
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    330
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    255
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    247

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →






