
 #1
Tools zum Testen, Ausnutzen und Sichern von Webanwendungen und APIs.
Kitploit empfohlen

 vavkamil/awesome-bugbounty-tools
Kuratierte Sammlung von Bug-Bounty-Tools, kategorisiert nach: Aufklärung, Subdomain-Enumeration, Port-Scanning, Content-Discovery, Exploitation und…
 infoslack/awesome-web-hacking
Kuratierte Liste von Ressourcen zur Sicherheit von Webanwendungen, darunter Bücher, Tools, Spickzettel, Labore und Kurse zum Erlernen von…
 ultrafunkamsterdam/undetected-chromedriver
Benutzerdefinierter Selenium-Chromedriver | Null-Konfiguration | Umgeht ALLE Bot-Schutzsysteme (wie Distil / Imperva/ Datadadome / CloudFlare IUAM)
 apsdehal/awesome-ctf
Eine kuratierte Liste von CTF-Frameworks, Bibliotheken, Ressourcen und Software.
 owasp/wstg
Der Web Security Testing Guide ist ein umfassender Open-Source-Leitfaden zum Testen der Sicherheit von Webanwendungen und Webdiensten.
 wifiphisher/wifiphisher
Rogue Access Point Framework für Red-Team-Einsätze und Wi-Fi-Sicherheitstests. Führt Evil-Twin-, KARMA- und Known-Beacons-Angriffe durch, um eine…
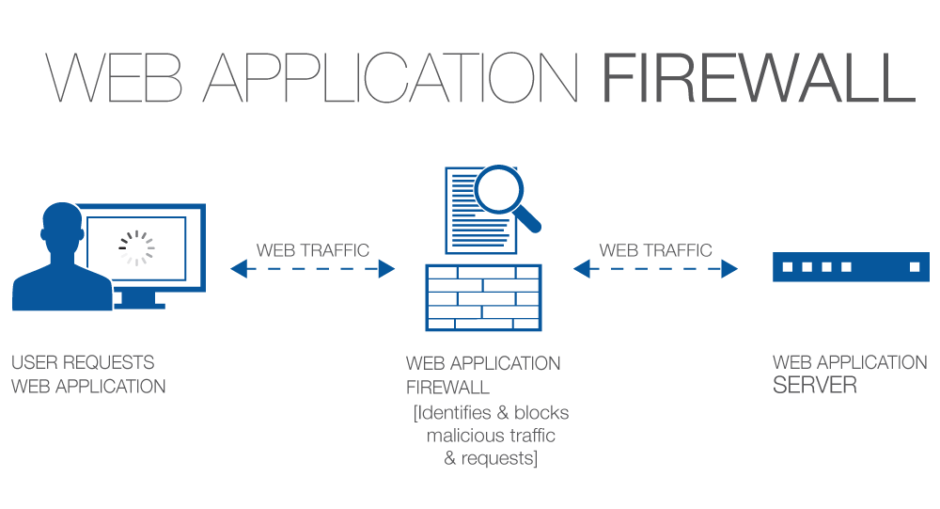 0xinfection/awesome-waf
Alles über Web Application Firewalls (WAFs) aus Sicherheitssicht! 🔥
 kgretzky/evilginx2
Eigenständiges Man-in-the-Middle-Angriffs-Framework, das zum Phishing von Anmeldedaten zusammen mit Sitzungscookies verwendet wird und so die…
 trustedsec/social-engineer-toolkit
Das Social-Engineer Toolkit (SET) Repository von TrustedSec – Alle neuen Versionen von SET werden hier bereitgestellt.
 sshuttle/sshuttle
Transparenter Proxy-Server, der als eine Art günstiges VPN funktioniert. Leitet über SSH weiter. Erfordert keine Administratorrechte. Funktioniert…
 rofl0r/proxychains-ng
proxychains ng (neue Generation) - ein Preloader, der Aufrufe an Sockets in dynamisch gelinkten Programmen abfängt und sie über einen oder mehrere…
 testssl/testssl.sh
Testen der TLS/SSL-Verschlüsselung an jedem beliebigen Port
 wireshark/wireshark
Erfassen und analysieren Sie Netzwerkverkehr mit Deep-Packet-Inspektion, Dekodierung hunderter Protokolle und Capture-Datei-Unterstützung zur…
 wpscanteam/wpscan
WordPress-Sicherheitsscanner, der Schwachstellen erkennt, Plugins/Themes/Benutzer aufzählt und auf schwache Passwörter prüft. Integriert die…
 mishakorzik/allhackingtools
All-in-One-Hacking-Tools für Hacker! Und noch mehr Hacking-Tools! Für Termux.
 elder-plinius/t3mp3st
autonome Red-Teaming-Plattform; Multi-Agenten-Offensivsicherheits-Meta-Harness
 fuzzdb-project/fuzzdb
Wörterbuch von Angriffsmustern und Grundbausteinen für Black-Box-Anwendungsfehlerinjektion und Ressourcenerkennung.
 bunkerity/bunkerweb
🛡️ Open-Source und cloud-native Web Application Firewall (WAF)







