
 #1
Tools zum Abfangen, Analysieren und Modifizieren von Web-Traffic für Sicherheitstests.
Kitploit empfohlen
 ryhanson/externalc2
Eine Bibliothek zur Integration von Kommunikationskanälen mit dem Cobalt Strike External C2-Server
 xorrior/raven
CobaltStrike External C2 für Websockets
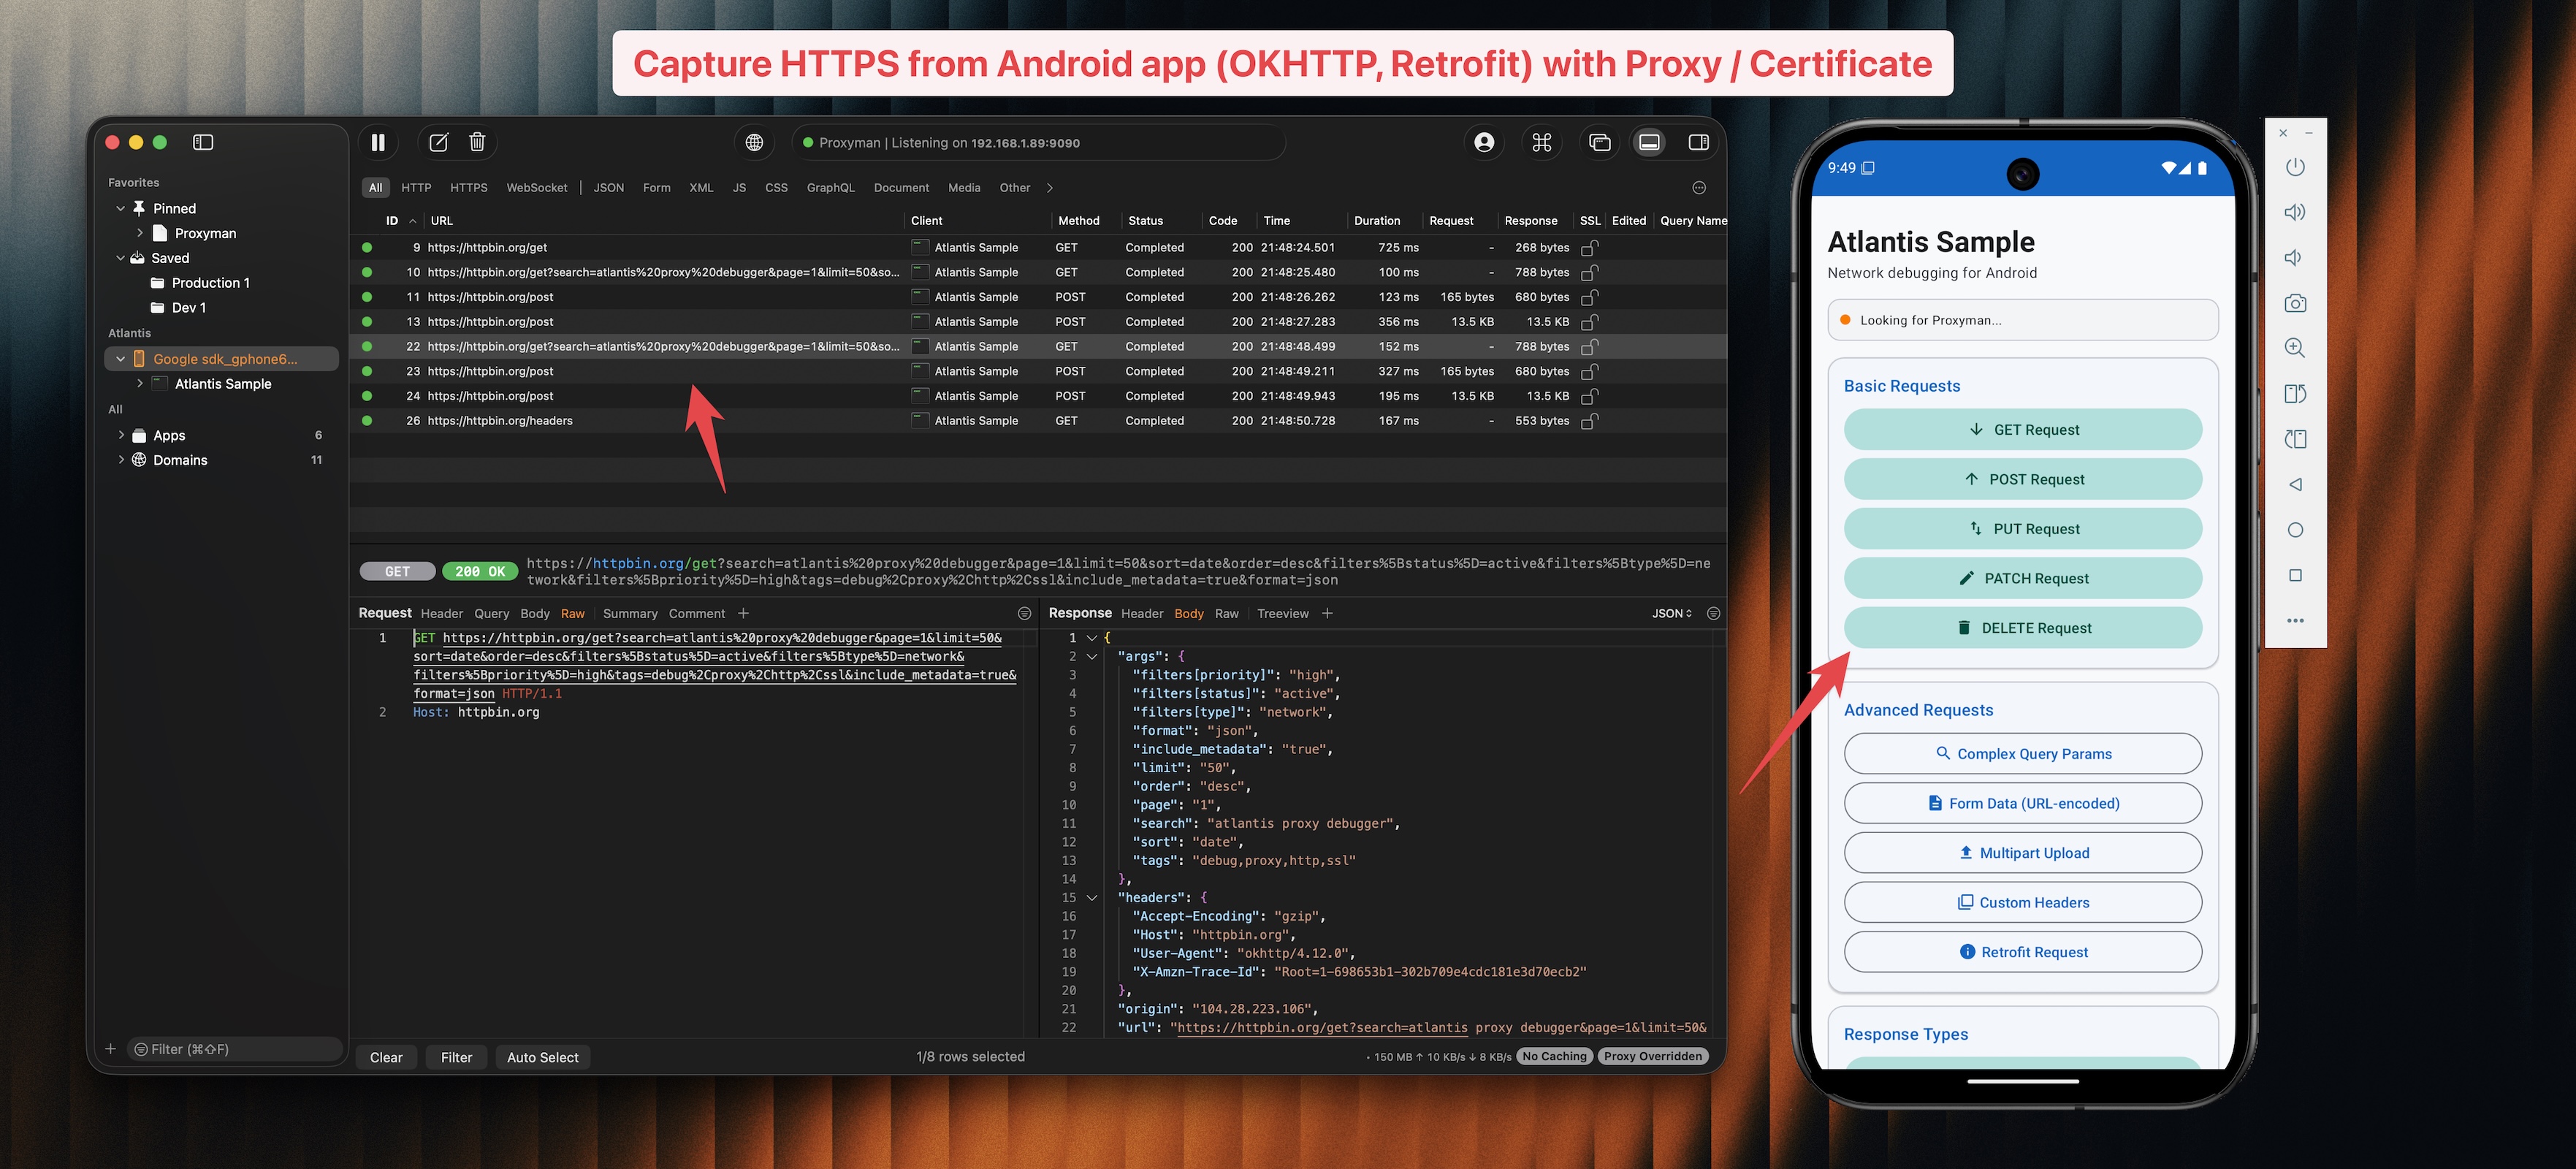 proxymanapp/atlantis-android
Erfasse HTTP/HTTPS-Datenverkehr von Android-Apps und sende ihn zum Debugging an Proxyman.
 lyehe/porterminal
Quick n' dirty web/mcp terminal tunneling your phone & pc
 bifrost-proxy/bifrost
Hochleistungsfähiger HTTP/HTTPS/SOCKS5-MITM-Proxy in Rust mit TLS-Interception, regelbasiertem Request-Rewriting, Traffic-Capture, Breakpoints,…
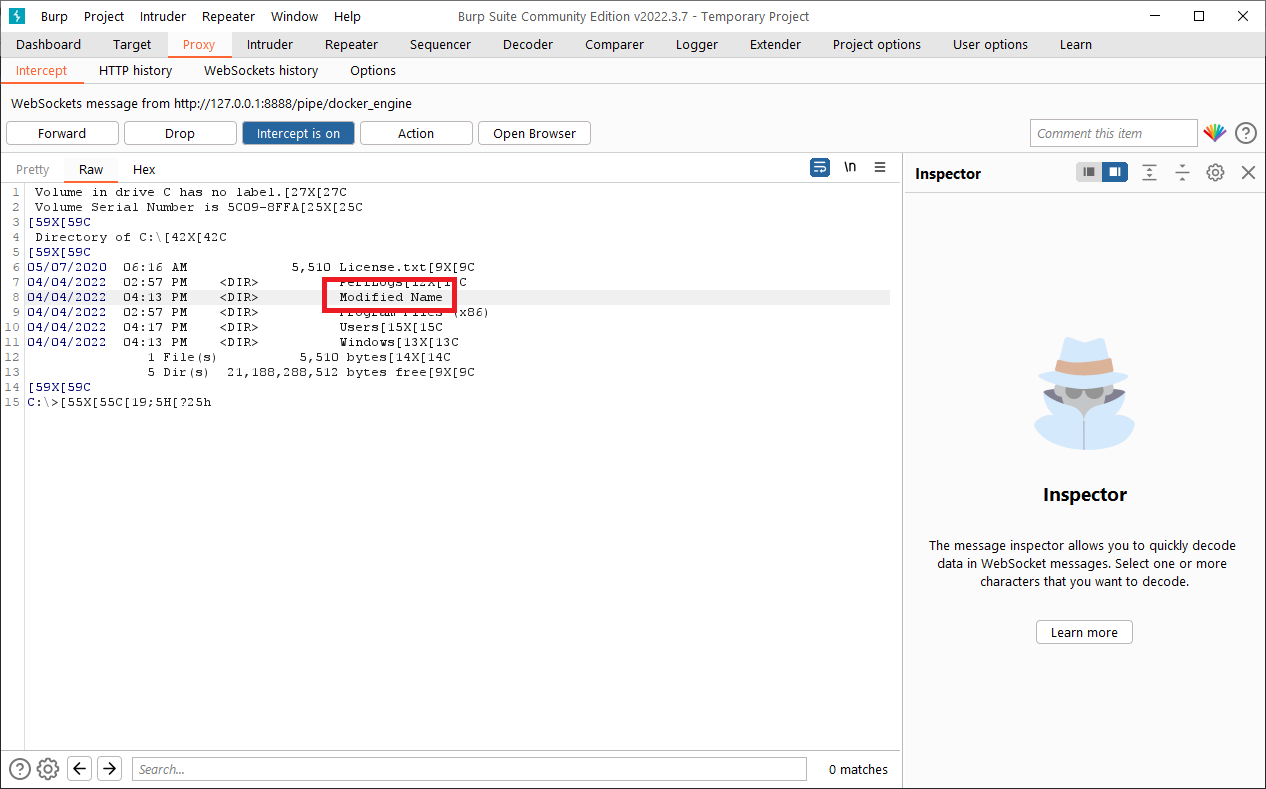 gabriel-sztejnworcel/pipe-intercept
Windows-Named-Pipes-Kommunikation mithilfe von Burp oder ähnlichen HTTP-Proxy-Tools abfangen
 nccgroup/binproxy
BinProxy ist ein Proxy für beliebige TCP-Verbindungen. Sie können benutzerdefinierte Nachrichtenformate mit dem BinData-Gem definieren.
 zentinelproxy/zentinel
Ein sicherheitsorientierter Reverse-Proxy zum Schutz des freien Webs.
 justmao945/mallory
HTTP/HTTPS-Proxy über SSH
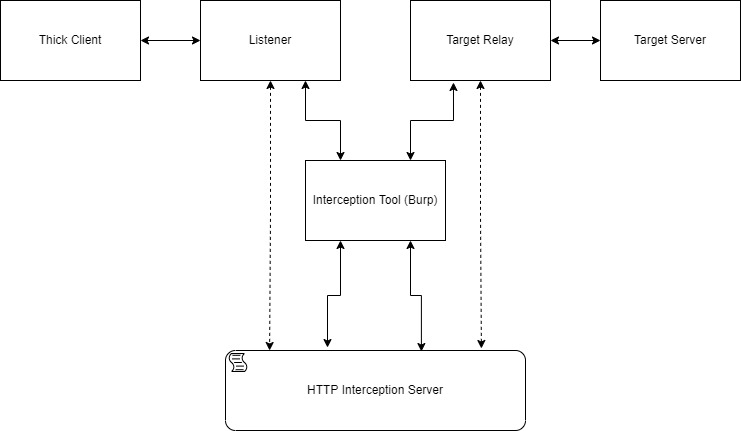 cyberark/mitm_intercept
Eine etwas weniger hackige Methode, um nicht-HTTP-Protokolle durch Burp & andere abzufangen und zu modifizieren.
 portswigger/burp-extensions-montoya-api-examples
Beispielhafte Burp-Suite-Erweiterungen zur Demonstration der Montoya-API, die HTTP- und Proxy-Handler, benutzerdefinierte Scan-Prüfungen,…
 t3l3machus/pentest-pivoting
Ein kompakter Leitfaden für Netzwerk-Pivoting bei Penetrationstests / CTF-Challenges.
 xepor/xepor
Flask-ähnliches Routing-Framework für mitmproxy zum Abfangen, Modifizieren und Spoofen von HTTP-Anfragen/-Antworten. Ermöglicht schnelle Entwicklung…
 hahwul/gori
A fast, keyboard-driven HTTP intercepting proxy and hacking & pentesting toolkit for the terminal.
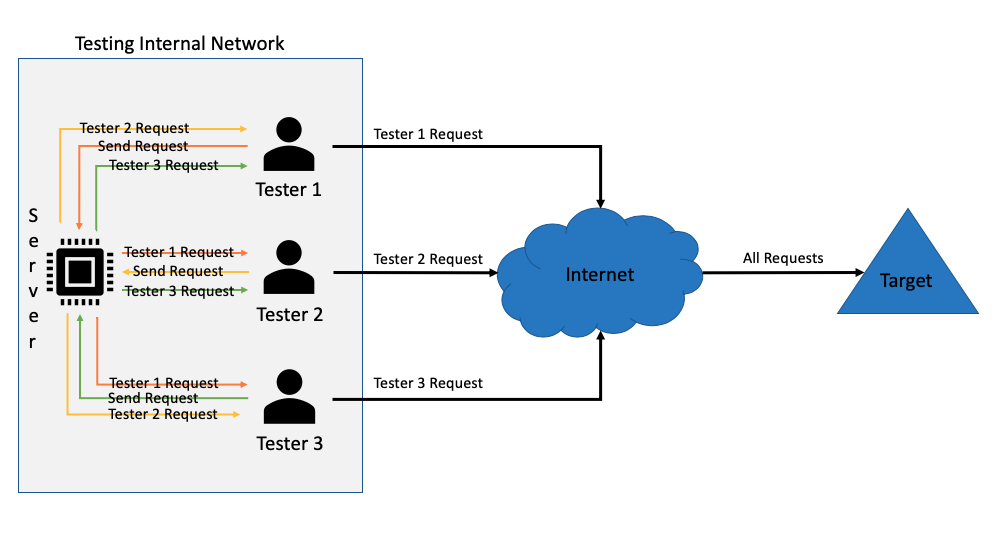 static-flow/burpsuite-team-extension
Dieses Burpsuite-Plugin ermöglicht es mehreren Web-App-Testern, ihre Proxy-Verläufe in Echtzeit miteinander zu teilen. Anfragen, die durch deine…
 irsdl/burpsuitejsbeautifier
Burp Suite JS Beautifier
 mhils/honeyproxy
Dieses Projekt ist jetzt Teil von @mitmproxy.
 absllk/hexestra
AI-native penetration testing IDE where operators and an AI agent share browser, terminals, traffic capture, shells, asset graph, tasks, and evidence…








