
 #1
Tools zum Abfangen, Analysieren und Modifizieren von Web-Traffic für Sicherheitstests.
Kitploit empfohlen

 venomous/cloudscraper
Ein Python-Modul zur Umgehung der Anti-Bot-Seite von Cloudflare.
 httptoolkit/httptoolkit
HTTP Toolkit ist ein schönes & quelloffenes Tool zum Debuggen, Testen und Entwickeln mit HTTP(S) unter Windows, Linux & Mac :tada: Öffne hier ein…
 muraenateam/muraena
Automatisiert Phishing- und Post-Phishing-Aktivitäten mit einem nahezu transparenten Reverse-Proxy, der Ziel-Webanwendungen dynamisch spiegelt und…
 elazarl/goproxy
Eine anpassbare HTTP/HTTPS-Proxy-Bibliothek für Go mit Unterstützung für reguläres Forwarding, CONNECT-Tunneling, MITM-TLS-Interception und…
 httptoolkit/frida-interception-and-unpinning
Frida-Skripte, um mobile Anwendungen zur Laufzeit umzuschreiben und den gesamten HTTPS-Verkehr direkt per Man-in-the-Middle (MitM) abzufangen.
 davidcarliez/cover
Halte private Daten, interne Infrastruktur und Geheimnisse aus Cloud-Coding-Agents heraus, ohne deinen Workflow zu unterbrechen.
 mitmproxy/mitmproxy_rs
Rust-Komponenten zum Abfangen und Umleiten von Datenverkehr, die WireGuard-Geräte-Proxying und lokale App-Umleitung unter macOS, Windows und Linux…
 wireshark/wireshark
Erfassen und analysieren Sie Netzwerkverkehr mit Deep-Packet-Inspektion, Dekodierung hunderter Protokolle und Capture-Datei-Unterstützung zur…
 shopify/toxiproxy
:alarm_clock: :fire: Ein TCP-Proxy zur Simulation von Netzwerk- und Systembedingungen für Chaos- und Resilienztests
 qyvora/qyvora-toha3ee
Go-basiertes Netzwerk-Exploitation- und MITM-Framework für autorisierte Penetrationstests, Netzwerkaufklärung, Abfangen von Netzwerkverkehr,…
 hackwarts12/burp-recordadora
Speichert BurpSuite-Proxy-Verlauf, Repeater-Anfragen und Intruder-Payloads sitzungsübergreifend; exportiert und importiert .log-Dateien im…
 paradigmxyz/iron-proxy
An egress firewall for untrusted workloads.
 ytkoka/impersonate-proxy
A local MITM proxy that lets you control TLS fingerprints (JA3/JA4), HTTP/2 fingerprints, HTTP header order, and User-Agent — all from a single YAML…
 rakib-nyc/nullorigin
Nur für Forschungszwecke gedachtes Toolkit zur Robustheit von KI-Wasserzeichen: lokaler Reverse-Proxy entfernt C2PA/EXIF/XMP, Unicode,…
 t3l3machus/pentest-pivoting
Ein kompakter Leitfaden für Netzwerk-Pivoting bei Penetrationstests / CTF-Challenges.
 codextf2/burp2malleable
Kurzes Python-Dienstprogramm, das ich geschrieben habe, um HTTP-Anfragen aus Burp Suite in Cobalt Strike Malleable C2-Profile umzuwandeln.
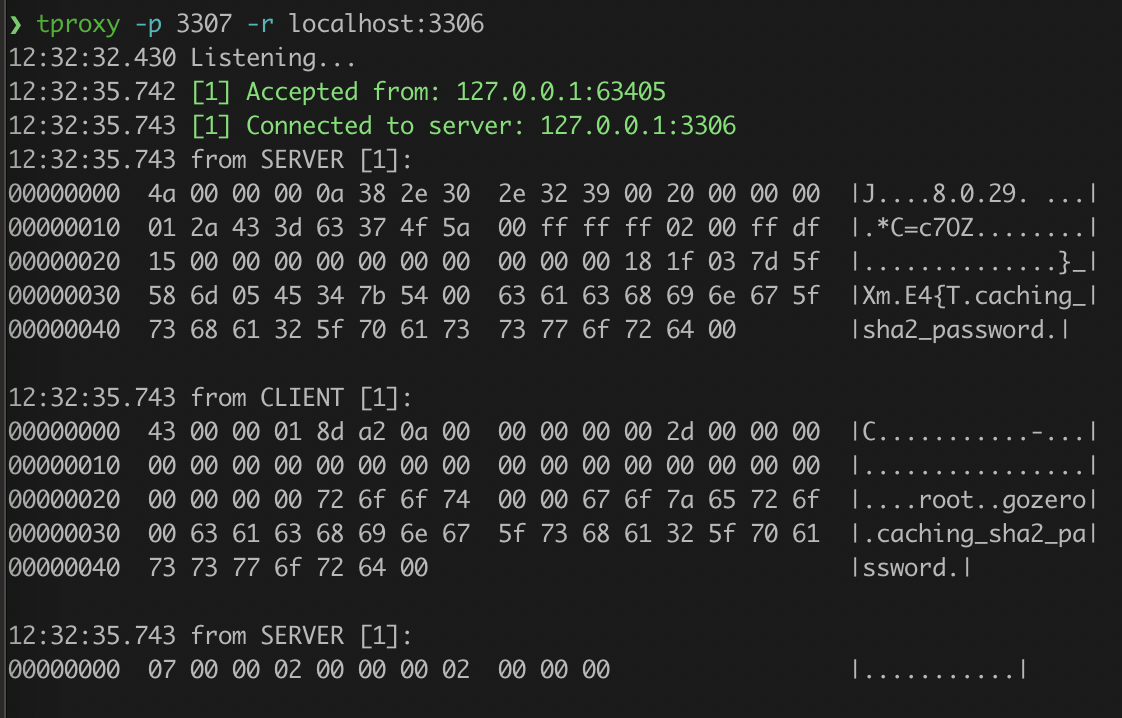 kevwan/tproxy
Ein CLI-Tool zum Proxen und Analysieren von TCP-Verbindungen.
 tanprathan/mobileapp-pentest-cheatsheet
Das Mobile App Pentest Cheat Sheet wurde erstellt, um eine kompakte Sammlung hochwertiger Informationen zu spezifischen Themen des Penetrationstests…






